
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-44900-demo-lab — تطبيق ويب تجريبي معرض لنقطة الضعف CVE-2022-44900 | Kitploit

أدوات/GitHubGitHub/0xless/cve-2022-44900-demo-lab
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHub0xless/cve-2022-44900-demo-lab

CVE-2022-44900-demo-lab

تطبيق ويب تجريبي معرض لنقطة الضعف CVE-2022-44900

عرض المستودع
141منذ 10 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

مختبر تجريبي لـ CVE-2022-44900

تطبيق ويب تجريبي معرض للثغرة CVE-2022-44900.

CVE-2022-44900 هي ثغرة تنقل عبر الدلائل في دالة SevenZipFile.extractall() من مكتبة بايثون py7zr الإصدار 0.20.0 والإصدارات الأقدم، والتي تسمح للمهاجمين بقراءة وكتابة ملفات عشوائية على الجهاز المحلي عبر استخراج ملف 7z ضار.

لاستغلال ثغرة CVE-2022-44900، يحتاج المهاجم إلى إنشاء أرشيف 7z ضار يحتوي على رابط رمزي لتحقيق قراءة ملف عشوائي وملف بحمولة تنقل عبر المسار كاسم لتحقيق كتابة ملف عشوائي.

مزيد من التفاصيل في: https://lessonsec.com/cve/cve-2022-44900/
استخدم slip لتوليد أرشيفات ضارة: https://github.com/0xless/slip

البدء

لتشغيل تطبيق الويب المعرض للثغرة، يمكنك إما إنشاء حاوية دوكر، أو تشغيل الخادم فقط.
إذا قررت تشغيل الخادم فقط، فعليك تشغيل:

pip3 install py7zr==0.20.0

لتثبيت الإصدار المعرض للثغرة من py7zr.

ثم قم بتشغيل التطبيق ببساطة باستخدام:

python3 slipper.py

وسيكون تطبيق الويب متاحًا على localhost:9999.

لإنشاء الحاوية، استخدم ملف dockerfile لإنشاء صورة slipper. ثم قم بإنشاء حاوية بشبكة host وتعريض المنفذ 9999. تمامًا مثل طريقة التثبيت الأخرى، سيسمح لك ذلك بالوصول إلى تطبيق الويب على localhost:9999.

سيبدو الموقع هكذا: homepage-screenshot
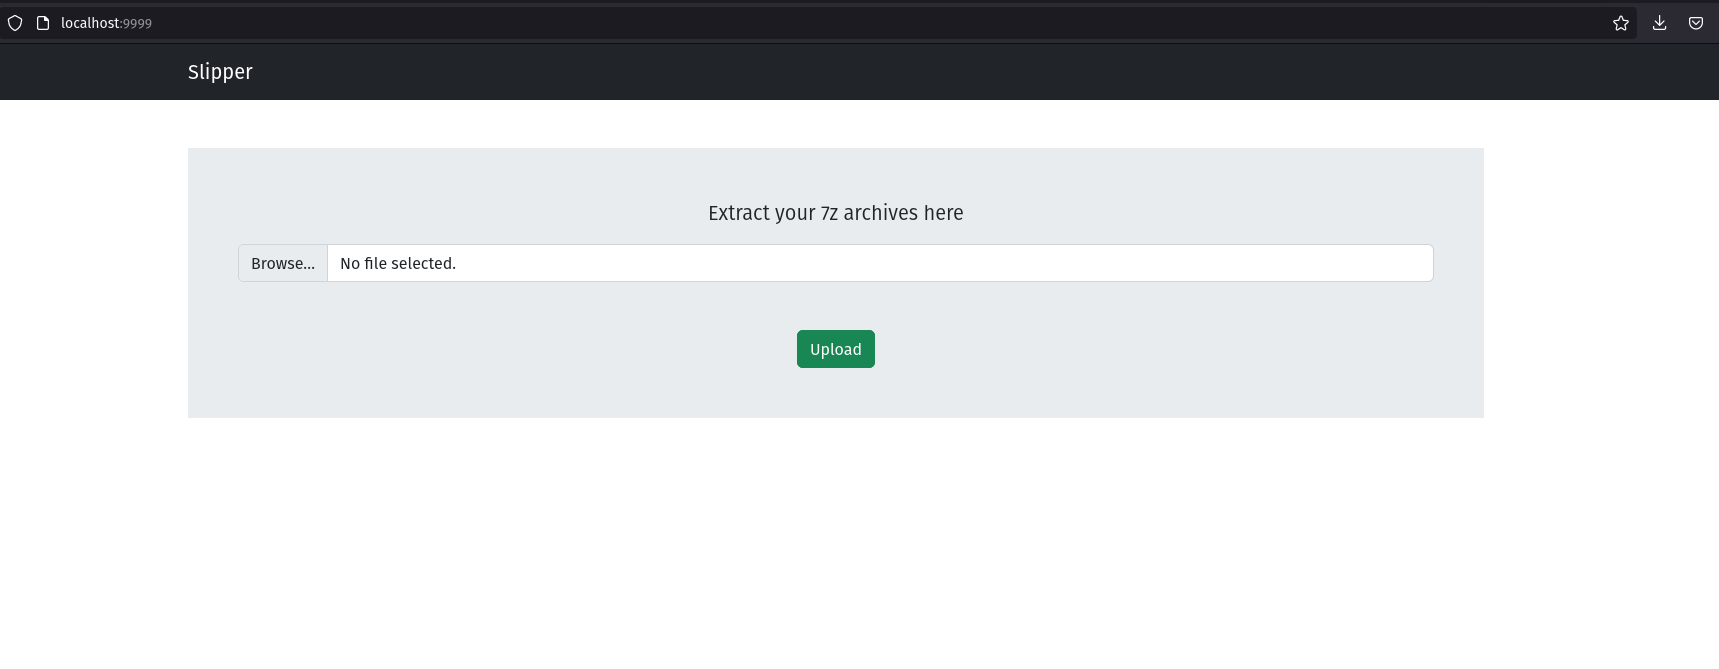
يمكنك الآن استخراج الملفات ومحاولة استغلال هذا المختبر.

ملاحظات

تطبيق الويب ليس مخصصًا ليكون مفتوحًا للعامة، فهو ربما يكون عرضة لبعض الثغرات الأخرى ولا يتعامل مع كل خطأ بشكل صحيح (كما تتوقع من موقع ويب عادي). تأكد من استخدام هذا البرنامج بأمان.

الترخيص

هذا المشروع مرخص بموجب رخصة GPL-3.0 الترخيص.

تنزيل الأداة





