
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-34077 — إثبات المفهوم (PoC) لاختطاف جلسة المسؤول غير المصادق عليه - إضافة Pie Register (≤ 3.7.1.4) | Kitploit
أدوات/GitHubGitHub/0xgh057r3c0n/cve-2025-34077
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHub0xgh057r3c0n/cve-2025-34077

CVE-2025-34077

إثبات المفهوم (PoC) لاختطاف جلسة المسؤول غير المصادق عليه - إضافة Pie Register (≤ 3.7.1.4)

عرض المستودع
310منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

شعار ووردبريس

CVE-2025-34077

اختطاف جلسة مدير غير مصادق - إضافة Pie Register (≤ 3.7.1.4)


📌 الوصف

يستهدف هذا الاستغلال ثغرة في إضافة Pie Register لووردبريس (الإصدارات ≤ 3.7.1.4)، مما يسمح باختطاف جلسة مدير غير مصادق.

🛡️ هذه الأداة مخصصة للاختبار المصرح به والبحث فقط. لا تستخدمها على أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.
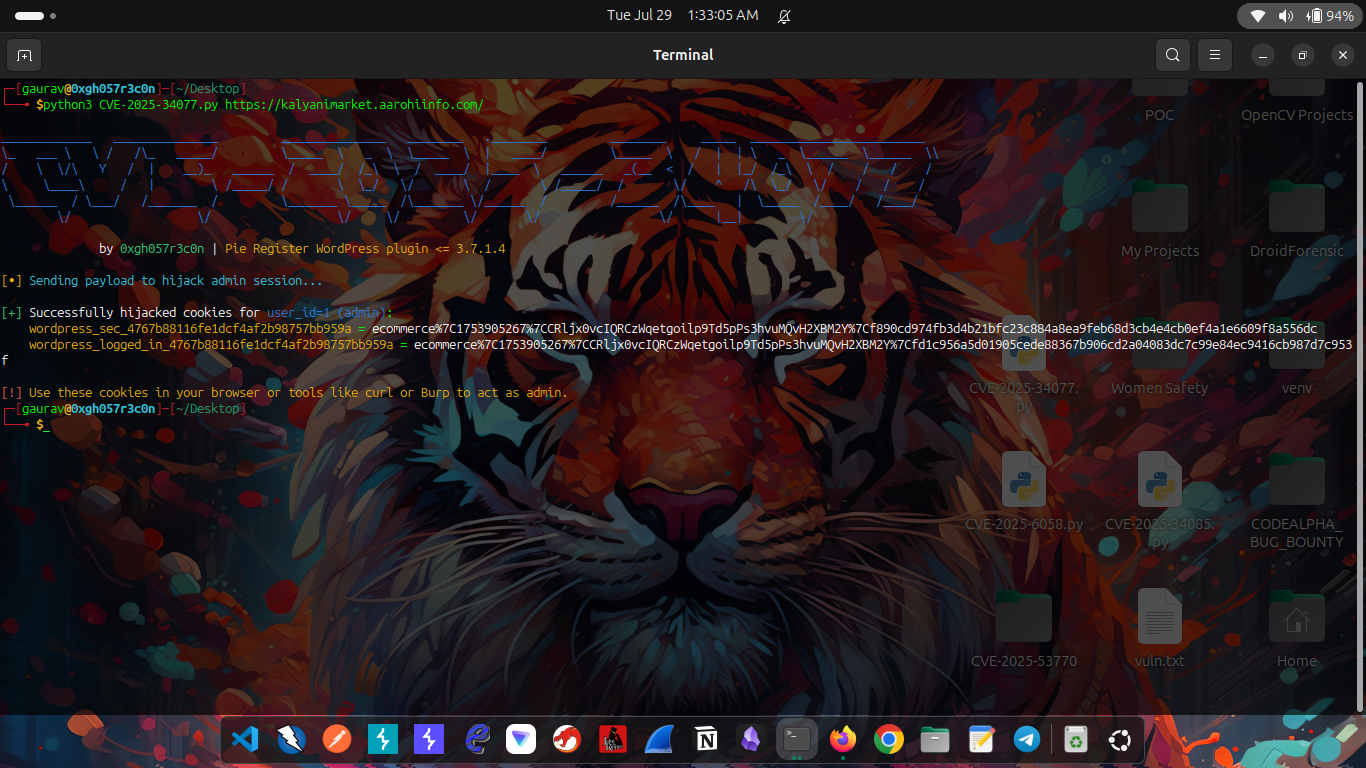

🧪 إثبات المفهوم

لقطة شاشة لإثبات المفهوم


🚀 الاستخدام

python3 CVE-2025-34077.py http://target.site

مثال:

python3 CVE-2025-34077.py http://example.com

✅ الميزات

  • يرسل حمولة POST مُعدّة إلى الموقع المستهدف
  • يستخرج قيم Set-Cookie الصالحة من الاستجابة غير المصادق عليها
  • يؤكد نجاح الاستغلال مع تفاصيل الكوكي
  • يعمل مع أدوات مثل Burp Suite أو أدوات المطور في المتصفح

🧠 التفاصيل التقنية

  • نوع الثغرة: تجاوز المصادقة / اختطاف الجلسة
  • الإضافة: Pie Register لووردبريس
  • الإصدارات المتأثرة: ≤ 3.7.1.4
  • الناقل: طلب POST مُعدّ لنقطة نهاية تسجيل الدخول
  • الأثر: يحصل المهاجم على وصول بمستوى مدير عبر كوكيز مختطفة

⚠️ إخلاء المسؤولية

يُقدّم هذا السكربت لـ:

  • أغراض تعليمية
  • اختبار الاختراق المصرح به
  • البحث الأمني

أنت المسؤول بالكامل عن أي إساءة استخدام. قد ينتهك الاستخدام غير المصرح به لهذه الأداة القوانين.


👤 المؤلف

  • اللقب: 0xgh057r3c0n
  • GitHub: github.com/0xgh057r3c0n/CVE-2025-34077

📄 الترخيص

هذا المشروع مرخص بموجب رخصة MIT.

تنزيل الأداة