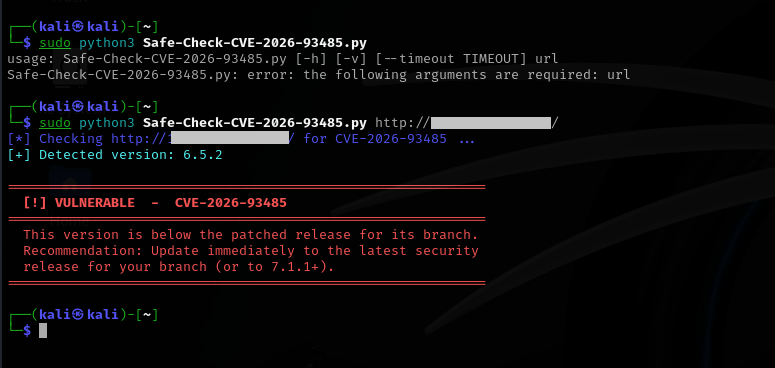
 0xblackash/cve-2026-93485
مستودع بحثي دفاعي لـ CVE-2026-93485، وهو ثغرة XSS مخزّنة في نواة WordPress، مع ماسح فحص الإصدارات، وتحليل تقني، وإرشادات التحقق من التصحيح.

Comment2Shell
CVE-2026-93485 هي ثغرة أمنية عالية الخطورة من نوع البرمجة النصية عبر المواقع (cross-site scripting) تؤثر على نواة WordPress.
تُوصف الثغرة بأنها عدم تحييد غير صحيح للمدخلات التي يتحكم بها المستخدم أثناء توليد صفحة الويب، مما يؤدي إلى XSS قائم على DOM / سلوك XSS مخزّن.
تنص الاستشارة المنشورة على أن مهاجمًا غير مُصادَق عليه يمكنه إرسال محتوى تعليق ضار، والذي قد يُنفَّذ لاحقًا في متصفح المستخدم الذي يعرض المحتوى المتأثر.
ترتبط المشكلة بمعالجة التعليقات في WordPress ويمكن أن تؤثر على التثبيتات التي تستخدم إعدادات التعليقات الافتراضية.
متجه CVSS:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
تصنيف CVSS 7.1 والمتجه مُبلَّغ عنهما من قبل GitHub Advisory Database ومتتبع أمان Ubuntu.
تتضمن الثغرة المُبلَّغ عنها مسار معالجة/عرض التعليقات في WordPress.
تدفق هجوم مبسّط:
┌───────────────┐
│ Unauthenticated│
│    Attacker    │
└───────┬───────┘
        │
        │ Malicious comment input
        ▼
┌────────────────────┐
│ WordPress Comment  │
│    Processing      │
└─────────┬──────────┘
          │
          │ Improper neutralization
          ▼
┌────────────────────┐
│ Stored Application │
│      Content       │
└─────────┬──────────┘
          │
          │ Victim views page
          ▼
┌────────────────────┐
│ Victim Browser     │
│    XSS Execution   │
└────────────────────┘
وفقًا لوصف الثغرة المنشور، يمكن تجاوز الشرط المعتاد بأن يكون لدى المعلّق تعليق معتمد مسبقًا في ظل الظروف المتأثرة.
يُصنَّف الضعف الأساسي على النحو التالي:
CWE-79 — التحييد غير الصحيح للمدخلات أثناء توليد صفحة الويب
تحدث الثغرة عندما يصل مدخل يتحكم به المهاجم إلى مسار توليد صفحة الويب دون تحييد كافٍ.
تتعلق المشكلة المُبلَّغ عنها بشكل خاص بمعالجة تعليقات WordPress والتعامل مع فواصل الأسطر / HTML المُولَّد. يحدد الملخص التقني لـ CERT Santé مسار المعالجة wpautop() كذو صلة بالثغرة.
من الناحية المفاهيمية:
Attacker-controlled input
          │
          ▼
   Comment processing
          │
          ▼
      wpautop()
          │
          ▼
   HTML generation
          │
          ▼
 Insufficient neutralization
          │
          ▼
      Stored content
          │
          ▼
   Victim renders page
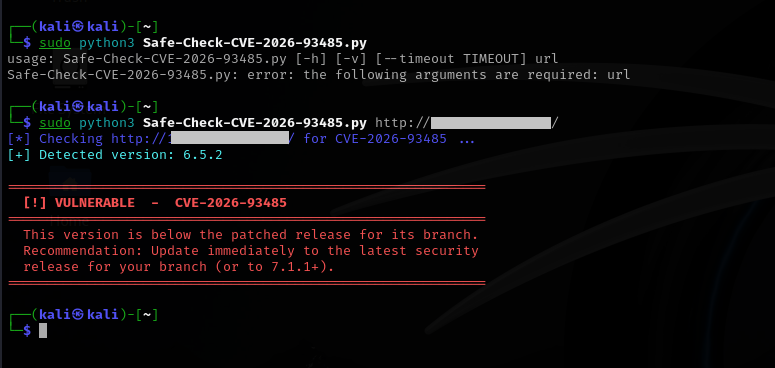
تُدرج الاستشارة عدة فروع متأثرة من WordPress.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
نطاقات التأثر هذه موثّقة من قبل GitHub Advisory Database ومتتبع أمان Debian.
قم بترقية WordPress إلى إصدار مُصلَّح لفرعك.
بالنسبة لفرع 7.1، الإصدار المُصلَّح الموثّق هو:
WordPress 7.1.1
نُشر إصدار الأمان/الصيانة من WordPress في 17 سبتمبر 2026.
تحقق من الإصدار المثبَّت:
wp core version
أو من دليل تثبيت WordPress:
grep "wp_version" wp-includes/version.php
مثال:
$ wp core version
7.1.1
يمكن لفحص الإصدار الدفاعي تحديد التثبيتات المتأثرة المحتملة دون إرسال حمولة XSS.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
ملاحظة: هذا الفاحص المبسّط مخصص لفرع 7.1. تستخدم إصدارات WordPress المُرقَّعة (backport) إصدارات مُصلَّحة خاصة بكل فرع، لذا يجب على أدوات الفحص الإنتاجية الاحتفاظ بمصفوفة إصدارات كاملة بدلًا من اعتبار
7.1.1حدًا أدنى عالميًا.
يجب أن يستخدم تقييم المختبر المُتحكَّم به ما يلي:
1. Deploy isolated WordPress instance
            │
            ▼
2. Determine exact WordPress version
            │
            ▼
3. Review comment configuration
            │
            ▼
4. Inspect affected processing path
            │
            ▼
5. Compare vulnerable vs patched release
            │
            ▼
6. Verify remediation
إعداد المختبر الموصى به:
┌─────────────────────────────────────┐
│          Isolated Test Lab          │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ Vulnerable  │   │   Patched   │ │
│  │ WordPress   │   │ WordPress   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│           Behavioral Diff           │
└─────────────────────────────────────┘
يتجنب هذا المستودع عمدًا الحمولات المُسلَّحة ويركز على التحقق الدفاعي والتحقق من صحة الترقيع.
قد يسمح الاستغلال الناجح بتنفيذ نصوص برمجية يتحكم بها المهاجم في السياق الأمني لموقع WordPress متأثر.
قد يشمل التأثير المحتمل:
يُسند تقييم CVSS الرسمي تأثيرًا منخفضًا على السرية والسلامة والتوافر، مع اشتراط تفاعل المستخدم وتغيّر النطاق.
[ ] Identify WordPress version
[ ] Check whether the branch is affected
[ ] Upgrade to a fixed release
[ ] Review comment configuration
[ ] Enable comment moderation where appropriate
[ ] Review suspicious recent comments
[ ] Monitor web/application logs
[ ] Inspect unexpected HTML/JavaScript in comments
[ ] Review administrator sessions after suspected compromise
[ ] Re-test after patching
CVE-2026-93485/
│
├── README.md
├── scanner/
│   └── wp_version_check.py
│
├── docs/
│   ├── technical-analysis.md
│   └── mitigation.md
│
├── screenshots/
│   └── lab/
│
├── research/
│   └── notes.md
│
└── LICENSE
هذا المستودع مخصص لـ:
لا تختبر أنظمة دون تصريح صريح.
لا يتم توفير أي كود استغلال مُسلَّح.
WordPress Core Security Research
Research • Detect • Patch • Verify
⭐ Star this repository if you found the research useful
| Property | Details |
|---|
| CVE | CVE-2026-93485 |
| Product | WordPress Core |
| Vendor | Automattic |
| Type | Cross-Site Scripting |
| CWE | CWE-79 |
| Attack Type | Stored / DOM-Based XSS |
| Authentication | Not required |
| User Interaction | Required |
| Attack Vector | Network |
| Complexity | Low |
| CVSS v3.1 | 7.1 — High |
| Published | 18 September 2026 |
| Metric | Value |
|---|
| Attack Vector | Network |
| Attack Complexity | Low |
| Privileges Required | None |
| User Interaction | Required |
| Scope | Changed |
| Confidentiality | Low |
| Integrity | Low |
| Availability | Low |
| Base Score | 7.1 / High |

