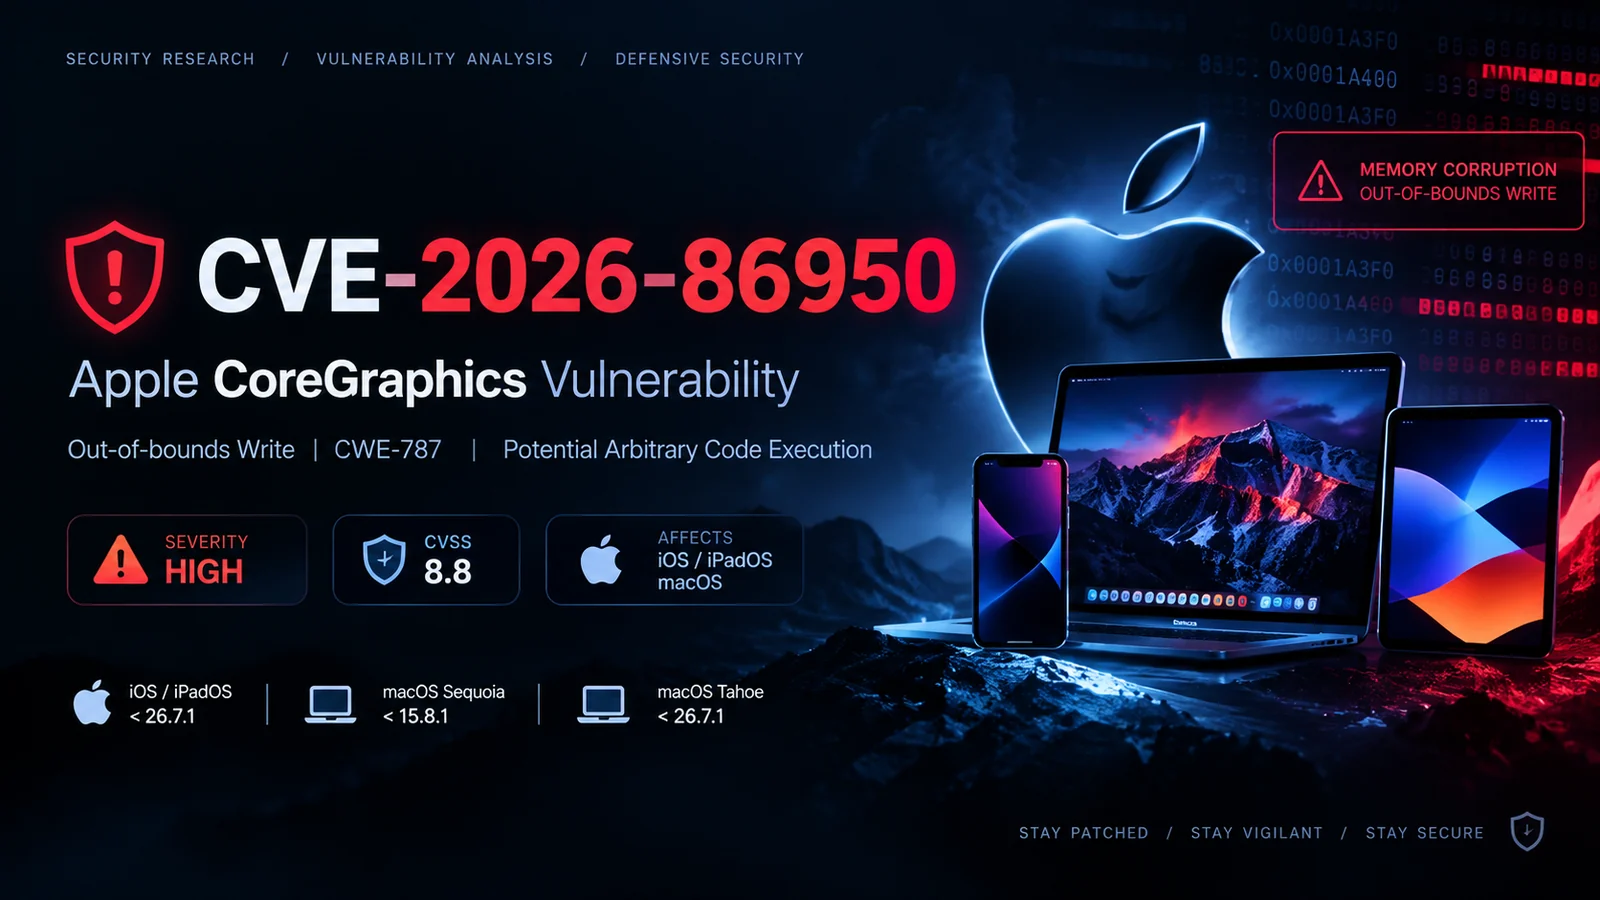
 0xblackash/cve-2026-86950
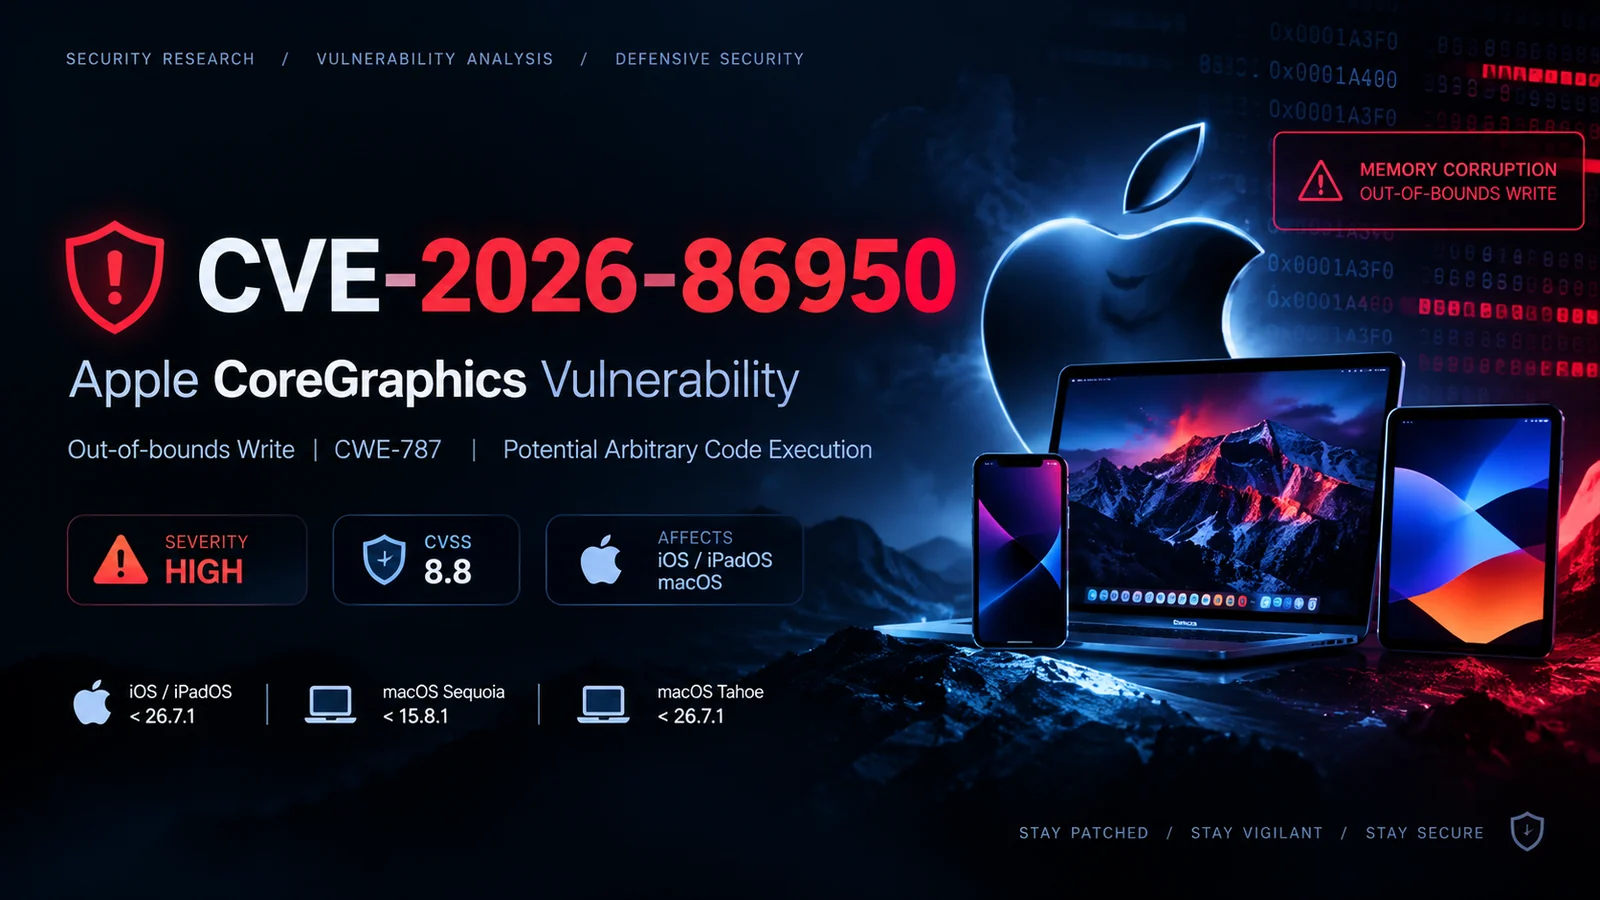
توثيق بحثي دفاعي لـ CVE-2026-86950، وهو ثغرة كتابة خارج الحدود في Apple CoreGraphics، يغطي فرز الثغرات، والإصدارات المتأثرة، والكشف، وإرشادات الترقيع.


🔬 بحث أمني دفاعي • تحليل الثغرات • الكشف
CVE-2026-86950 هي ثغرة عالية الخطورة تؤثر على مكوّن CoreGraphics من Apple.
تُصنَّف الثغرة على أنها كتابة خارج الحدود (out-of-bounds write) (CWE-787) ويمكن أن تؤدي إلى تلف الذاكرة وتنفيذ تعليمات برمجية عشوائية عندما يعالج نظام مصاب محتوى مُصمَّمًا خصيصًا.
⚠️ تنبيه أمني
هذا المستودع مخصص للبحث الأمني المصرَّح به، وتقييم الثغرات، والكشف، والتحليل الدفاعي فقط.
| الخاصية | التفاصيل |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 المكوّن | Apple CoreGraphics |
| 🐛 نقطة الضعف | CWE-787 — كتابة خارج الحدود |
| 🔥 الخطورة | عالية |
| 📊 CVSS | 8.8 |
| 🌐 ناقل الهجوم | الشبكة |
| 👤 الصلاحيات المطلوبة | لا شيء |
| 🖱️ تفاعل المستخدم | مطلوب |
| 💥 التأثير المحتمل | تنفيذ تعليمات برمجية / تلف الذاكرة |
| 🎯 حالة الاستغلال | تم الإبلاغ عن استغلال موجَّه |
تؤثر الثغرة على إصدارات محددة من أنظمة تشغيل Apple التي تحتوي على تطبيق CoreGraphics المصاب.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 يجب التحقق من أرقام الإصدارات مقابل تنبيهات Apple الأمنية الحالية قبل إجراء أي تقييم.
تندرج الثغرة تحت:
CWE-787
Out-of-bounds Write
من الناحية المفاهيمية، تحدث الكتابة خارج الحدود عندما يكتب البرنامج بيانات خارج منطقة الذاكرة المخصصة لكائن أو مخزن مؤقت.
تمثيل مبسّط:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
اعتمادًا على تخطيط الذاكرة المحيط وقابلية استغلال العيب المحدد، يمكن أن يكون لثغرات تلف الذاكرة عواقب أمنية خطيرة.
قد تشمل العواقب الأمنية المحتملة:
يعتمد التأثير العملي على مسار التنفيذ المصاب، والعملية المتأثرة، وإجراءات التخفيف، وطريقة وصول المحتوى الخبيث إلى النظام المستهدف.
بالنسبة للتقييمات الدفاعية، حدِّد أولًا إصدار نظام التشغيل المثبَّت.
sw_vers
مثال:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
انتقل إلى:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
ثم قارن الإصدار المثبَّت بمعلومات تحديثات Apple الأمنية.
التخفيف الأساسي هو تحديث أجهزة Apple المتأثرة إلى إصدار مُصلَح أمنيًا.
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
يجب على المؤسسات إعطاء الأولوية للأنظمة التي تعالج ملفات أو محتوى غير موثوق.
يركّز هذا المشروع عمدًا على البحث غير المدمِّر في الثغرات.
سير العمل الموصى به:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
بالنسبة لبحوث المختبر، استخدم أجهزة معزولة أو بيئات اختبار افتراضية حيثما أمكن.
| الفئة | التقييم |
|---|---|
| 🔥 الخطورة | عالية |
| 🌐 إمكانية الهجوم عن بُعد | قابلة للتطبيق محتملًا |
| 👤 المصادقة | غير مطلوبة وفقًا لمتجه CVSS |
| 🖱️ تفاعل المستخدم | مطلوب |
| 💻 السرية | تأثير عالٍ |
| ✏️ السلامة | تأثير عالٍ |
| 📴 التوافر | تأثير عالٍ |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
يمكن استخدام هذا المستودع من أجل:
يتجنّب عمدًا توفير استغلال مسلَّح ضد أنظمة حقيقية.
هذا المشروع مخصص حصريًا من أجل:
الاختبار الأمني المصرَّح به، والبحث الدفاعي، والتعليم، وتقييم الثغرات.
لا تستخدم مواد البحث من هذا المستودع لمهاجمة الأنظمة دون تصريح صريح.
القائمون على الصيانة غير مسؤولين عن سوء استخدام المعلومات المقدَّمة هنا.
🔎 قاعدة بيانات الثغرات الوطنية NIST
CVE-2026-86950🍎 إصدارات Apple الأمنية
🛡️ كتالوج الثغرات المستغَلَّة المعروفة لدى CISA
┌─────────────────────────────────────┐
│       CVE-2026-86950 Research       │
├─────────────────────────────────────┤
│ Status       │ 🟠 Research / Review │
│ Severity     │ 🔴 HIGH              │
│ Analysis     │ 🔬 Defensive         │
│ Exploitation │ 🚫 Not provided      │
└─────────────────────────────────────┘
ابقَ محدَّثًا. ابقَ يقظًا. ابقَ آمنًا. 🔐
