
 0xblackash/cve-2026-83844
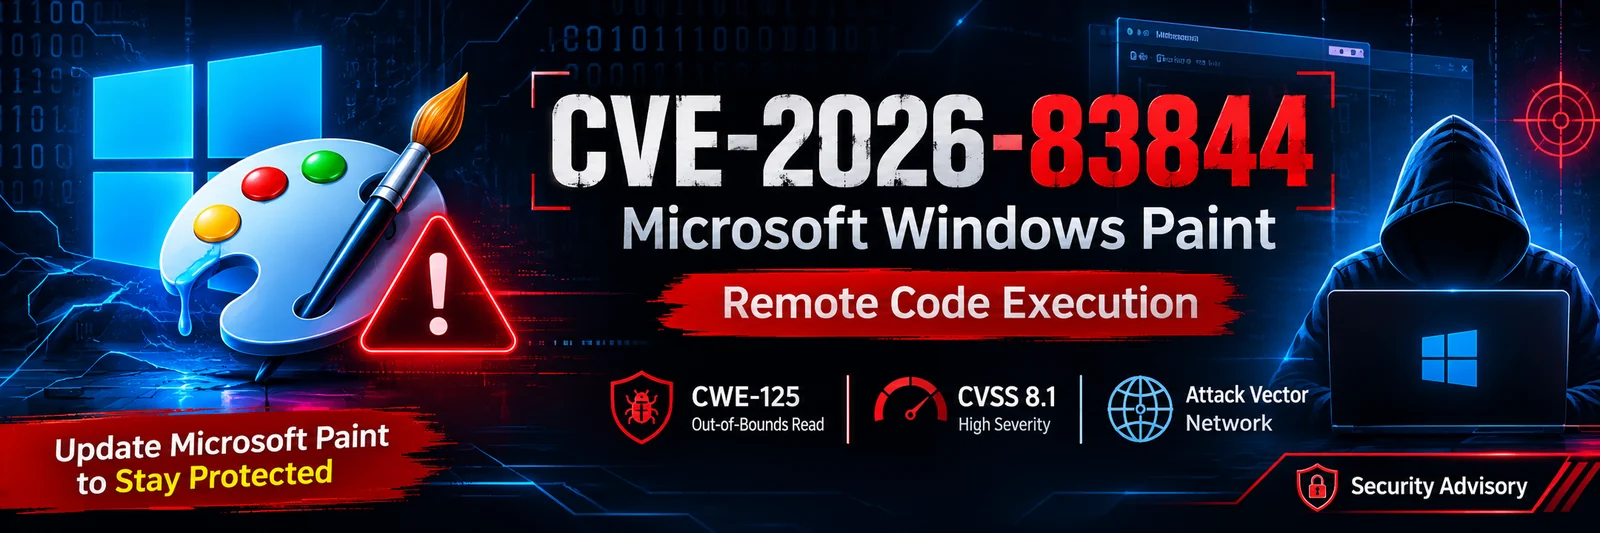
توثيق استشاري بشأن CVE-2026-83844، وهو ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) من نوع القراءة خارج الحدود في Windows Paint (بدرجة CVSS 8.1)، ويغطي الإصدارات المتأثرة، وأوامر الكشف، والتحقق من التصحيح.




البحث الأمني | تحليل الثغرات | التحقيق الدفاعي
CVE-2026-83844 هي ثغرة عالية الخطورة من نوع تنفيذ التعليمات البرمجية عن بُعد (RCE) تؤثر على Microsoft Windows Paint.
تنتج الثغرة عن قراءة خارج الحدود (Out-of-Bounds Read) (CWE-125) قد تسمح لمهاجم غير مصرح له بتنفيذ تعليمات برمجية عبر الشبكة.
قد يؤدي الاستغلال الناجح إلى المساس بسرية النظام المتأثر وسلامته وتوافره.
| السمة | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-83844 |
| المورّد | Microsoft |
| المنتج | Microsoft Paint |
| نوع الثغرة | قراءة خارج الحدود |
| CWE | CWE-125 |
| فئة الهجوم | تنفيذ التعليمات البرمجية عن بُعد |
| إصدار CVSS | 3.1 |
| درجة CVSS | 8.1 |
| الخطورة | عالية |
| ناقل الهجوم | الشبكة |
| تاريخ النشر | 13 أكتوبر 2026 |
| نوع البحث | تحليل الثغرات |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| المقياس | القيمة |
|---|---|
| ناقل الهجوم (AV) | شبكة |
| تعقيد الهجوم (AC) | مرتفع |
| الامتيازات المطلوبة (PR) | لا شيء |
| تفاعل المستخدم (UI) | لا شيء |
| النطاق (S) | غير متغير |
| السرية (C) | مرتفع |
| السلامة (I) | مرتفع |
| التوافر (A) | مرتفع |
المورّد: Microsoft
المنتج: Microsoft Paint
يحدد سجل CVE الأصلي نطاق الإصدارات المتأثرة التالي:
| الإصدار | الحالة |
|---|---|
| 11.0.0.0 | متأثر |
| أقدم من 11.2605.91.0 | متأثر |
| 11.2605.91.0 وما بعده | الحد المذكور في سجل CVE الأصلي |
توضيح مهم بشأن الإصدارات: تحدد تقارير لاحقة بتاريخ 6 نوفمبر 2026 أن Microsoft Paint 11.2609.401.0 هو البناء المُصلح المتاح. ويُقال إن البناء 11.2605.91.0 المذكور أصلاً لم يظهر قط في كتالوج Store العام.
للمعالجة، ثبّت أحدث تحديث لـ Microsoft Paint عبر Microsoft Store وتحقق من أن الإصدار المثبّت لا يقل عن 11.2609.401.0.
تُصنَّف CVE-2026-83844 على النحو التالي:
CWE-125 — قراءة خارج الحدود
تحدث القراءة خارج الحدود عندما يحاول التطبيق الوصول إلى ذاكرة خارج حدود المخزن المؤقت المخصص.
تشمل العواقب المحتملة ما يلي:
للثغرة المُبلَّغ عنها الآثار الأمنية المحتملة التالية:
| التأثير | الوصف |
|---|---|
| السرية | احتمال الوصول غير المصرح به إلى المعلومات |
| السلامة | احتمال التعديل غير المصرح به للمعلومات |
| التوافر | احتمال تعطيل وظائف النظام أو التطبيق |
| تنفيذ التعليمات البرمجية عن بُعد | تحدد Microsoft تنفيذ التعليمات البرمجية عن بُعد كتأثير الثغرة |
قيد تقني: لا يقدم وصف CVE المتاح للعموم تفاصيل تنفيذ كافية لتحديد مسار التعليمات البرمجية المعرّض للثغرة بدقة أو إجراء استغلال قابل لإعادة الإنتاج.
تُصنَّف الثغرة على أنها قائمة على الشبكة.
يشير متجه CVSS المنشور إلى:
تصف هذه المقاييس الخصائص المُقيَّمة للثغرة. وهي لا تثبت تسلسلاً مؤكداً للاستغلال ولا تُبرهن على أن كل تثبيت لـ Paint يمكن الوصول إليه مباشرة عبر الشبكة.
افتح PowerShell ونفّذ:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
راجع إصدار الحزمة المثبّت.
يمكنك أيضًا التحقق من الإصدار يدويًا:
افتح Microsoft Store:
الإجراءات الدفاعية الموصى بها:
11.2609.401.0 أو أحدث.الأولوية: يجب تحديث الأنظمة التي تشغّل إصدارات Paint المصابة في أقرب وقت ممكن.
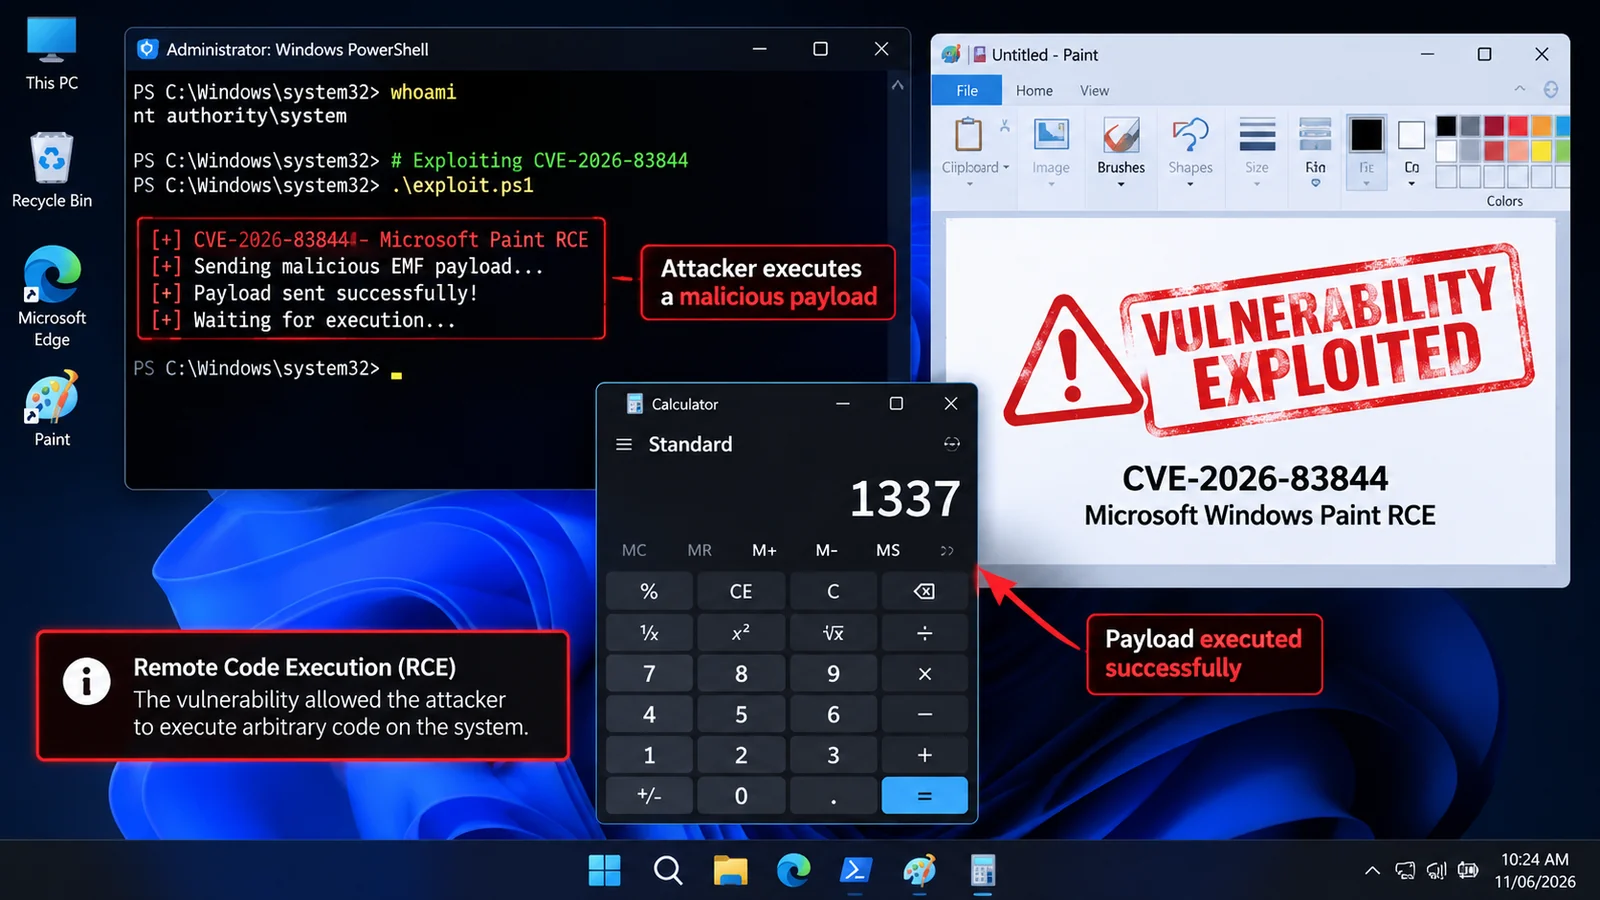
بناءً على معلومات إثراء الثغرة المتاحة:
| التقييم | الحالة |
|---|---|
| استغلال معروف | لم يُبلَّغ عن أي حالة |
| استغلال عام | غير مؤكد |
| قابل للأتمتة | لا |
| التأثير التقني | كامل |
| الإدراج في CISA KEV | غير محدد في البيانات المرجعية |
عدم وجود استغلال مُبلَّغ عنه لا يعني أن الثغرة غير ضارة.
يوثّق هذا المستودع سير عمل بحثي دفاعي:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md
هذا المستودع مخصص حصريًا للأغراض التعليمية، والبحث في الأمن السيبراني، والتوعية بالثغرات، والتحليل الأمني الدفاعي.
البحث في الأمن السيبراني وتوثيق الثغرات
افهم الثغرات. عزّز الدفاعات. حسّن الأمان.






