مستودع بحثي لـ CVE-2026-76461، وهو حقن SQL حرج في Cisco Secure Email Gateway يؤدي إلى تنفيذ أوامر عن بُعد بصلاحيات الجذر (root RCE)، مع قواعد الكشف، وإرشادات التخفيف، والتحقق المختبري.
حقن SQL حرج
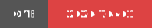


ثغرة حقن SQL حرجة قابلة للاستغلال عن بُعد في منطق تحليل البريد الإلكتروني في Cisco Secure Email Gateway، يمكن أن تؤدي إلى تنفيذ أوامر عشوائية بصلاحيات الجذر (root).
CVE-2026-76461 هي ثغرة حقن SQL حرجة تؤثر على Cisco AsyncOS Software for Cisco Secure Email Gateway.
توجد الثغرة بسبب التحقق غير الكافي في منطق تحليل البريد الإلكتروني.
يمكن لمهاجم عن بُعد غير مُصادَق عليه إرسال بريد إلكتروني مُصمَّم خصيصًا يحتوي على عبارات SQL خبيثة إلى بوابة متأثرة. قد يؤدي الاستغلال الناجح إلى تنفيذ SQL عشوائي، وفي النهاية إلى تنفيذ أوامر بصلاحيات الجذر (root) على نظام التشغيل الأساسي.
أكدت Cisco أن الثغرة يُستغَلّ منها فعليًا في البرية.
الخطورة: حرجة — يُوصى بالمعالجة الفورية.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| السمة | التفاصيل |
|---|---|
| CVE | CVE-2026-76461 |
| المورّد | Cisco |
| المنتج | Cisco Secure Email Gateway |
| البرنامج | Cisco AsyncOS |
| نوع الثغرة | حقن SQL |
| CWE | CWE-89 |
| CVSS | 9.8 حرجة |
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الصلاحيات المطلوبة | لا شيء |
| تفاعل المستخدم | لا شيء |
| النطاق | غير متغير |
| السرية | عالية |
| السلامة | عالية |
| التوافر | عالي |
| المصادقة | غير مطلوبة |
| التأثير | تنفيذ أوامر بصلاحيات الجذر |
| الاستغلال | تم الإبلاغ عن استغلال فعلي |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
السمة المهمة لهذه الثغرة هي أن سطح الهجوم هو مسار معالجة البريد الإلكتروني نفسه، بدلًا من طلب الوصول إلى الواجهة الإدارية.
لا يحتاج المهاجم إلى:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
المتطلب الأساسي هو القدرة على إيصال بريد إلكتروني مُصمَّم بشكل خبيث إلى بوابة متأثرة.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
قد يكون لاختراق البوابة بنجاح عواقب وخيمة:
نظرًا لأن الاستغلال قد يؤدي إلى صلاحيات الجذر، يجب ألا يعتمد التحقيق بعد الاختراق حصريًا على السجلات المخزنة على الجهاز المتأثر.
أبلغت Cisco عن استغلال فعلي في سبتمبر 2026.
تمت إضافة الثغرة أيضًا إلى كتالوج CISA Known Exploited Vulnerabilities (KEV).
لذلك، يجب على المؤسسات التي تشغّل عمليات نشر Cisco Secure Email Gateway المتأثرة التعامل مع هذا الأمر باعتباره مشكلة معالجة طارئة، وليس مجرد حدث ترقيع روتيني.
توصي Cisco بمراجعة mail_logs الخاصة بالجهاز بحثًا عن عبارات SQL مشبوهة.
نمط كشف مهم بشكل خاص هو:
COPY.*TO PROGRAM
يمكن للمسؤولين التحقيق في سجلات البريد باستخدام Cisco ESA CLI:
grep -i "COPY.*TO PROGRAM" [mail_logs]
يجب التحقيق في أي إدخال مطابق باعتباره مؤشرًا محتملًا على نشاط خبيث.
لا تقتصر على التحقيق في الجهاز المتأثر فقط.
راجع:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
ابحث عن:
Unexpected outbound connections
Unexpected downloads
Unexpected uploads
Suspicious external IP addresses
Unexpected configuration changes
Unknown processes
Unexpected authentication activity
حذّرت Cisco من أن المهاجمين الذين يمتلكون صلاحيات الجذر قد يكونون قادرين على إزالة الأدلة أو إخفائها على الجهاز المخترق.
قم بتثبيت إصدار برنامج Cisco الذي يحتوي على الإصلاح الأمني.
| فرع Cisco AsyncOS | أول إصدار مُصلَّح |
|---|---|
| 15.5 وما قبلها | 15.5.5-0141 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
تحقق دائمًا من الإصدار المُصلَّح الدقيق مقابل إرشاد Cisco الأمني الحالي قبل النشر.
ترقيع جهاز قد يكون مخترقًا لا يثبت تلقائيًا أنه لم يُخترق أبدًا.
سير العمل الموصى به: