
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-64600 — CVE-2026-64600 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-64600
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالتعلم والتعليماستغلال الملفات الثنائية
GitHub0xblackash/cve-2026-64600

CVE-2026-64600

CVE-2026-64600

عرض المستودع
18415منذ 3 أشهرتمت المراجعة من قبل Kitploit
مشاركة

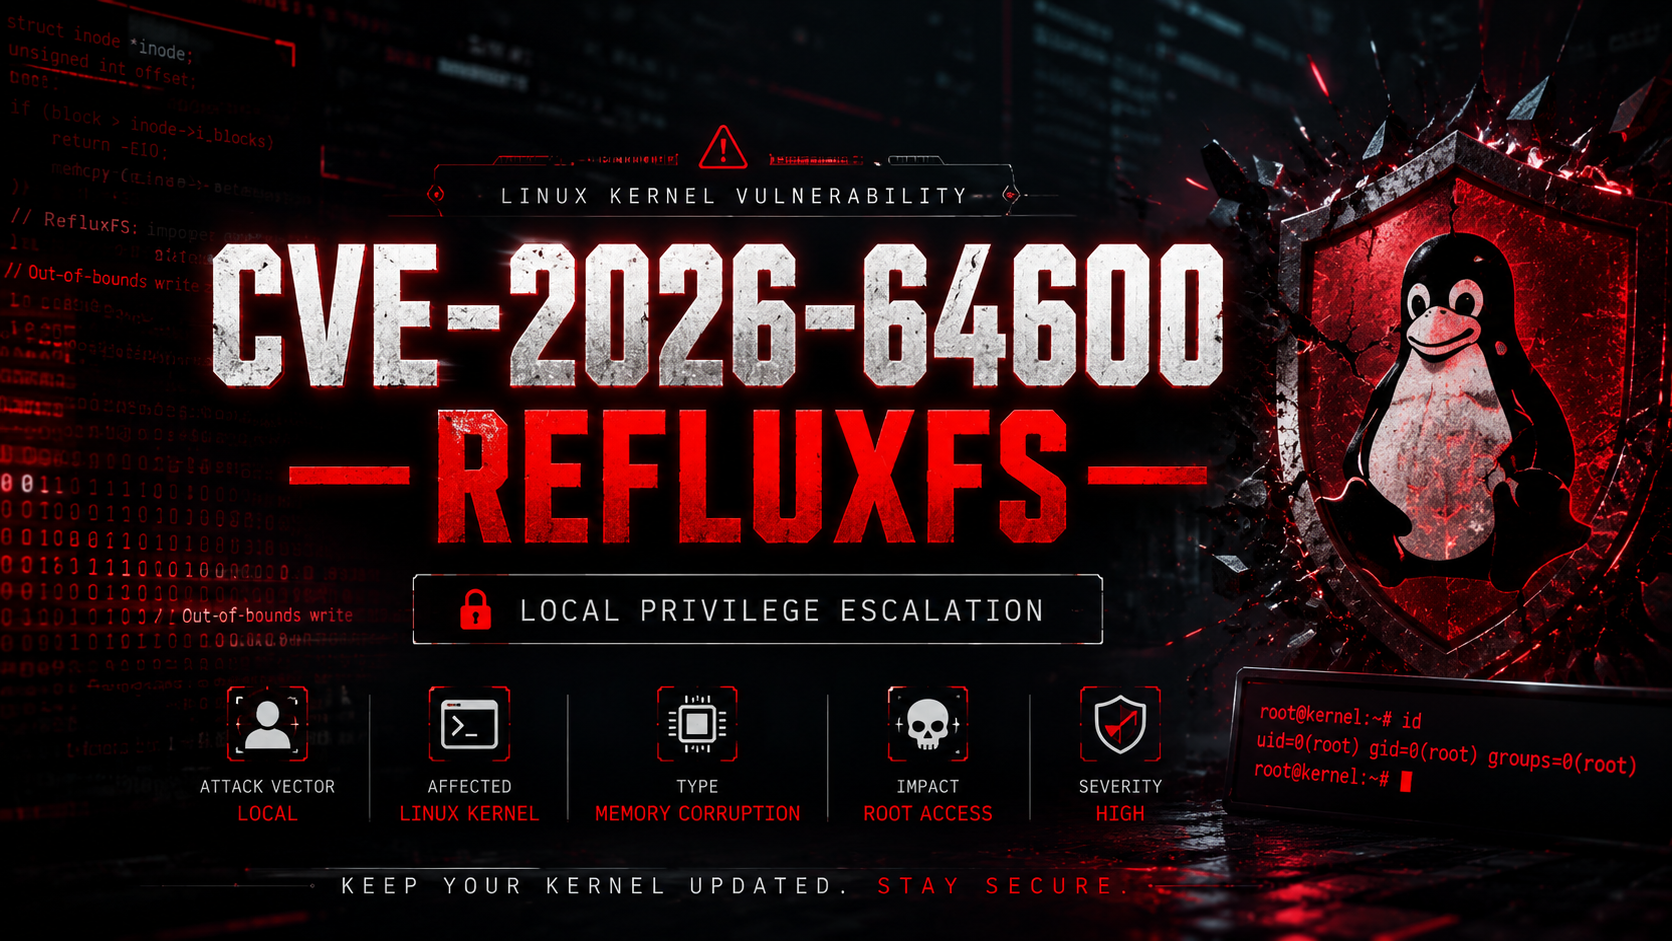
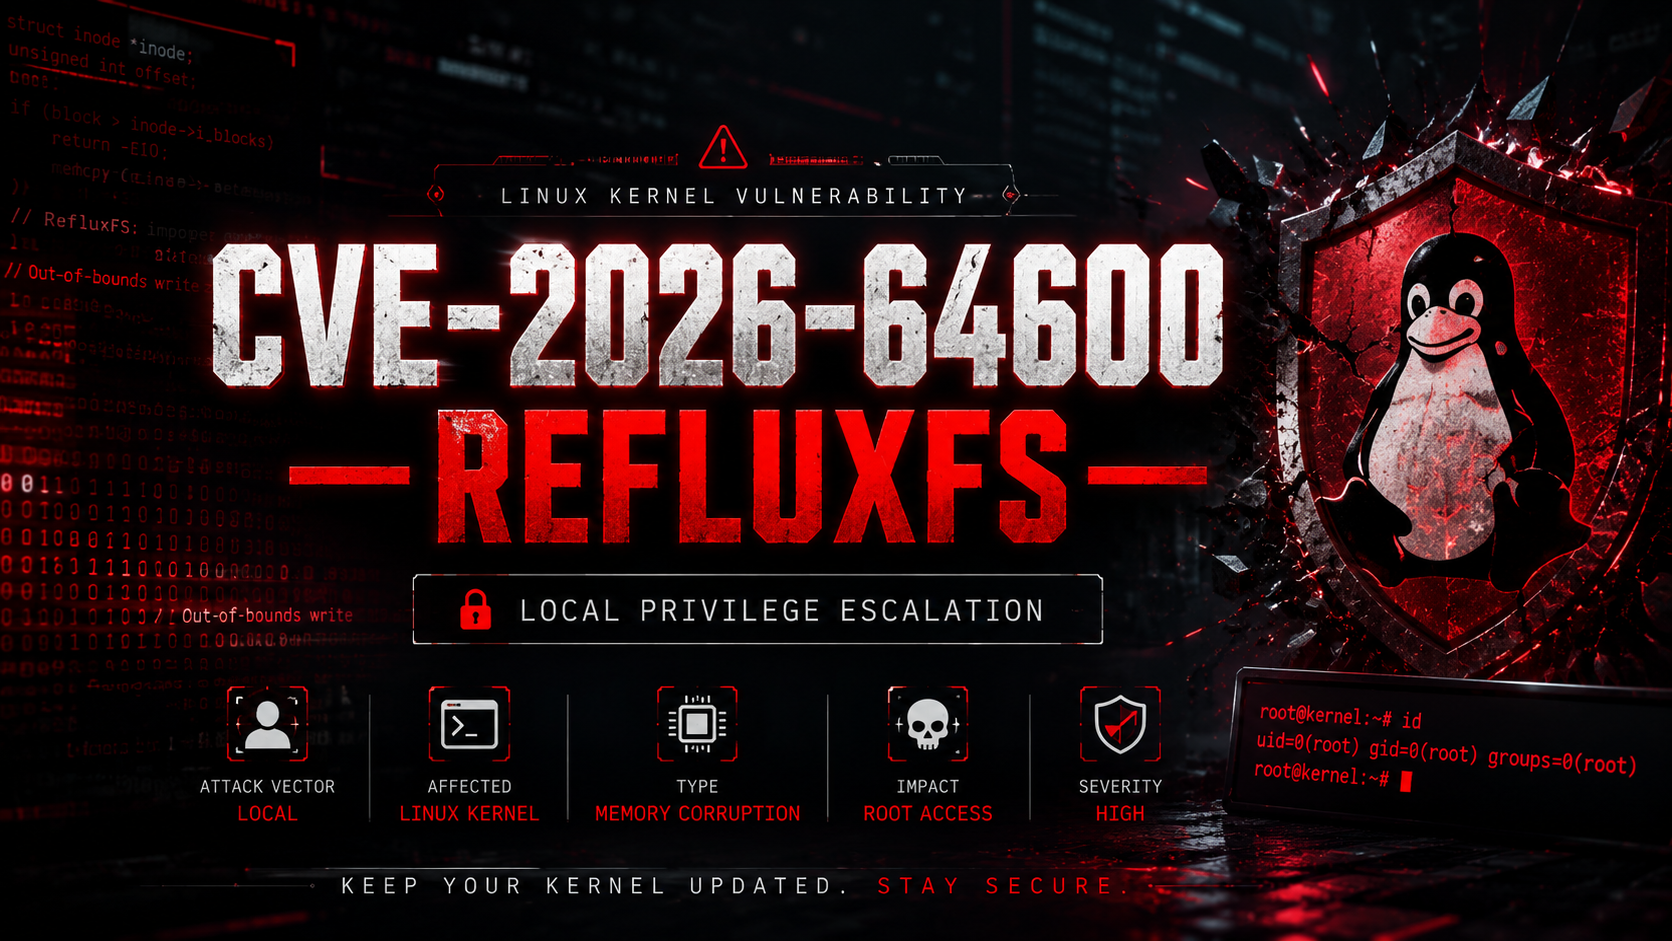
🚨 CVE-2026-64600 — RefluxFS

ChatGPT Image Jul 22, 2026, 10_01_27 PM

تصعيد الامتيازات المحلية لنواة لينكس (LPE)


📖 نظرة عامة

CVE-2026-64600 ("RefluxFS") هي ثغرة في نواة لينكس تؤثر على تنفيذ نظام الملفات RefluxFS.

ينبع الخلل من التحقق غير السليم من البيانات الوصفية لنظام الملفات، مما قد يؤدي إلى تلف ذاكرة النواة. في ظل الظروف المناسبة، قد يستغل المهاجم المحلي الثغرة لتحقيق تصعيد الامتيازات.

هذا المستودع مخصص للأغراض التعليمية والبحث الدفاعي وتحليل الثغرات.


✨ أبرز النقاط

  • 🔥 ثغرة في نواة لينكس
  • 🧠 تلف ذاكرة نظام الملفات
  • ⚡ تصعيد الامتيازات المحلية
  • 🐧 بيئة لينكس
  • 📚 بحث تعليمي
  • 🔬 تحليل أمني

📊 ملخص الثغرة

الخاصيةالقيمة
CVECVE-2026-64600
الاسم الرمزيRefluxFS
المكوننواة لينكس
التصنيفتلف الذاكرة
ناقل الهجوممحلي
التأثيرتصعيد الامتيازات
الامتيازات المطلوبةمستخدم محلي
تفاعل المستخدملا شيء
نوع الاستغلالمحلي

📂 هيكل المستودع

.
├── README.md
├── LICENSE
├── docs/
│   ├── analysis.md
│   └── references.md
├── images/
│   └── banner.png
└── research/

🧩 ملخص تقني

تؤثر الثغرة على معالجة البيانات الوصفية لنظام الملفات داخل تنفيذ RefluxFS في نواة لينكس.

يمكن أن يؤدي التحقق غير السليم من هياكل نظام الملفات المصممة إلى تلف ذاكرة النواة، مما قد يسمح بتصعيد الامتيازات بواسطة مهاجم محلي.


🎯 التأثير المحتمل

  • تلف ذاكرة النواة
  • تصعيد الامتيازات المحلي
  • اختراق على مستوى الجذر
  • تجاوز الحدود الأمنية
  • تأثير على سلامة النظام

🛡️ التخفيف

  • التحديث إلى إصدار نواة لينكس مختوم.
  • تجنب تركيب صور أنظمة ملفات غير موثوقة.
  • تقييد امتيازات تركيب أنظمة الملفات للمستخدمين غير الموثوقين.
  • تطبيق نصائح الأمان من البائع على الفور.

📚 المراجع

  • نصائح أمان لينكس
  • قاعدة بيانات CVE
  • نصائح البائع
  • منشورات البحث الأمني

⚠️ إخلاء مسؤولية

هذا المستودع مُقدم بشكل صارم للأغراض التعليمية والبحثية والأمنية الدفاعية.

يفترض المؤلفون عدم تحمل أي مسؤولية عن سوء الاستخدام أو الضرر الناتج عن المعلومات المقدمة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →