 0xblackash/cve-2026-63292
يوثّق CVE-2026-63292، وهو تجاوز سعة المخزن المؤقت المعتمد على المكدس في Apache mod_vhost_alias، مع الإصدارات المتأثرة، والإصدار الآمن، وفحوصات التكوين، وإرشادات الترقيع.

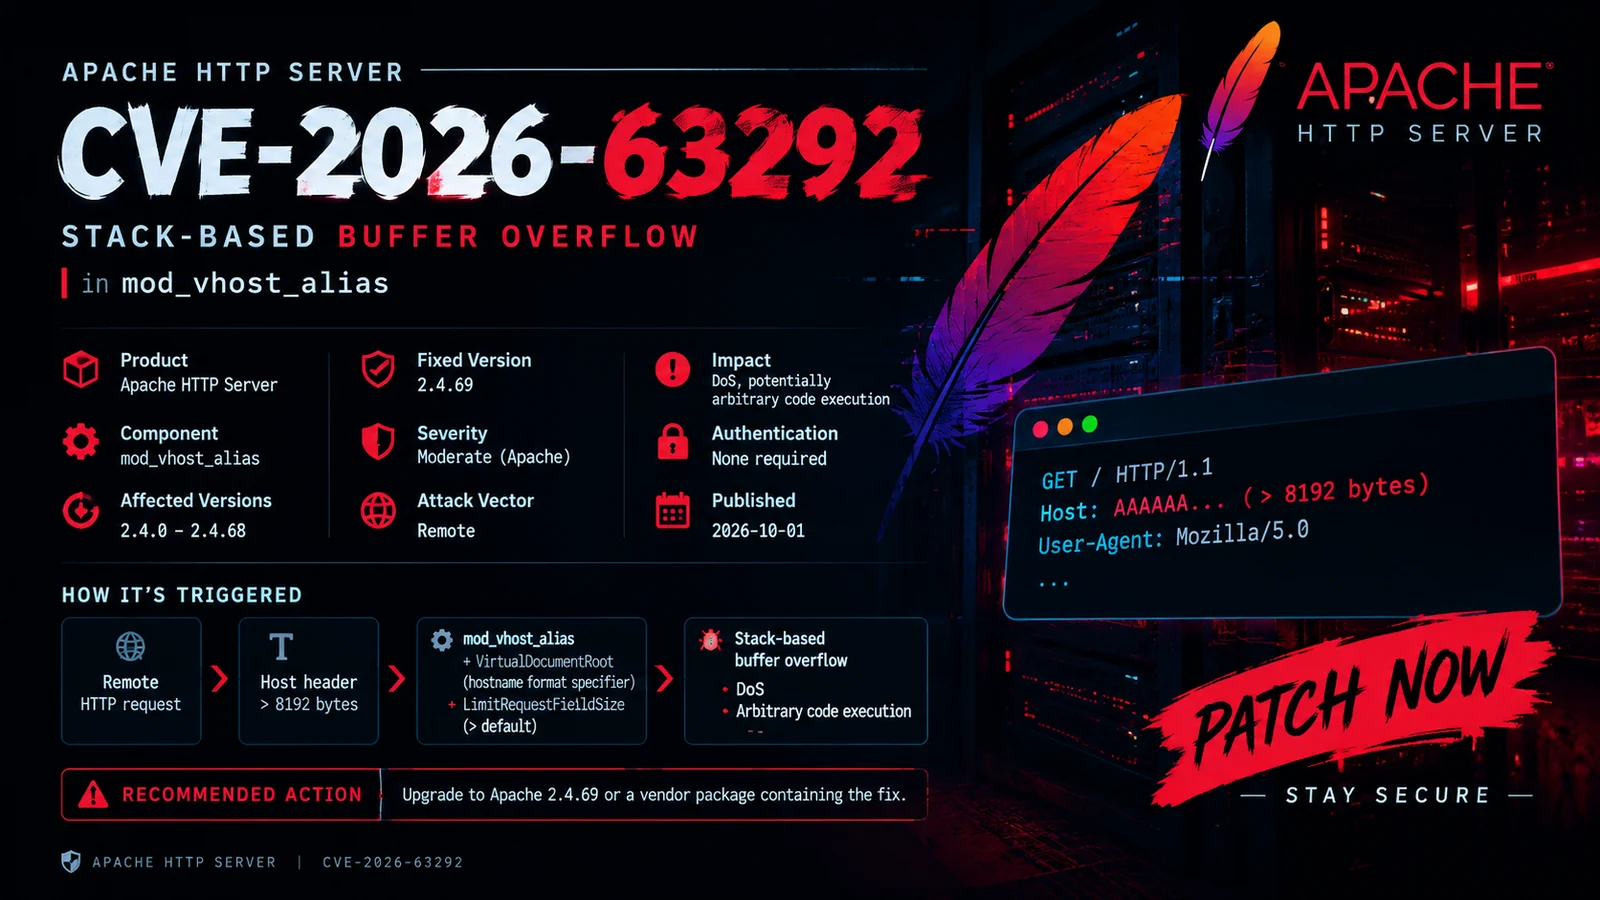
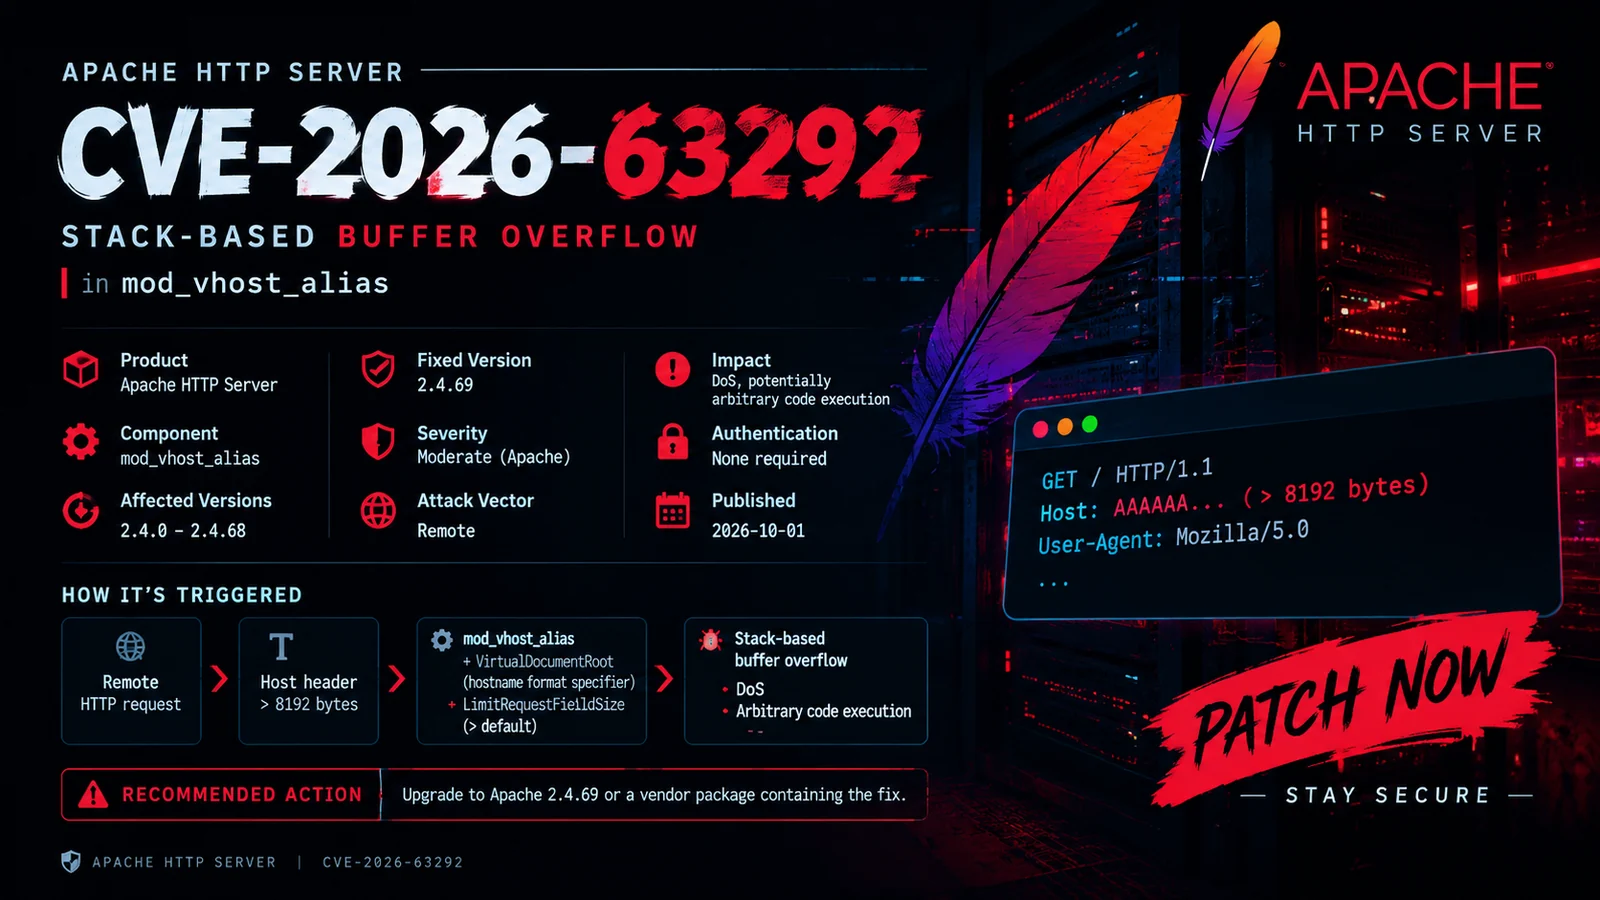
CVE-2026-63292 هي ثغرة تجاوز سعة المخزن المؤقت المعتمد على المكدس (stack-based buffer overflow) تؤثر على وحدة mod_vhost_alias في خادم Apache HTTP.
يمكن استغلال المشكلة في إعدادات خادم محددة تتضمن ترويسات HTTP Host ذات حجم مفرط ومحددات تنسيق اسم المضيف VirtualDocumentRoot.
CVE-2026-63292
├── Component: mod_vhost_alias
├── Type: Stack-Based Buffer Overflow
├── CWE: CWE-121
├── Attack Vector: Network
├── Authentication: Not required
└── Impact: Denial of Service / Potential Code Execution
| Apache HTTP Server | الحالة |
|---|---|
2.4.0 – 2.4.68 | ⚠️ متأثر |
2.4.69+ | ✅ مُصلَّح |
تحقق دائمًا من إصدار الحزمة المقدَّم من مورّد نظام التشغيل لديك، إذ قد تقوم التوزيعات بإدراج إصلاحات أمنية دون تغيير رقم الإصدار الأصلي.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Hostname format processing
        │
        ▼
Oversized Host header
        │
        ▼
Stack-based buffer overflow
ترتبط الثغرة بمزيج إعدادات محدد.
تشمل المؤشرات ذات الصلة:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
ينبغي تقييم أي إعداد قابل للاستغلال فقط في بيئة اختبار مصرّح بها.
تحقق من إصدار Apache:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
تحقق مما إذا كانت وحدة mod_vhost_alias محمّلة:
apachectl -M | grep vhost
أو:
apache2ctl -M | grep vhost
ابحث في الإعدادات:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
تحقق من LimitRequestFieldSize:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
قم بترقية خادم Apache HTTP إلى إصدار يحتوي على الإصلاح الأمني.
Affected
2.4.0 ───────────────► 2.4.68
                         │
                         │ UPDATE
                         ▼
                     2.4.69+
                      FIXED
بعد التحديث، تحقق من:
apache2 -v
ثم تحقق من صحة الإعدادات:
apachectl configtest
أعد تشغيل الخدمة إذا كان ذلك مناسبًا لبيئتك:
sudo systemctl restart apache2
يركّز هذا المستودع عمدًا على التحديد الآمن للثغرات.
وهو لا يوفّر:
النهج الموصى به هو التحقق من الإصدار والإعدادات.
     ┌──────────────────────┐
     │ Identify Apache      │
     │ version              │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check mod_vhost_alias │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Review VirtualHost / │
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check request-header │
     │ configuration         │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Patch / Verify       │
     │ fixed package        │
     └──────────────────────┘
| الخاصية | القيمة |
|---|---|
| CVE | CVE-2026-63292 |
| المنتج | Apache HTTP Server |
| الوحدة | mod_vhost_alias |
| الثغرة | Stack-based buffer overflow |
| CWE | CWE-121 |
| المتجه | Network |
| المصادقة | Not required |
| المتأثر | 2.4.0 – 2.4.68 |
| المُصلَّح | 2.4.69 |
| الاهتمام الأساسي | Memory corruption |
| الاختبار الآمن | Version + configuration checks |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
هذا المشروع مخصّص للبحث الأمني المصرّح به، والاختبار الدفاعي، وتحليل الثغرات، والأغراض التعليمية.
اختبر فقط الأنظمة التي تملكها أو لديك إذن صريح بتقييمها.
0xBlackash // Security Research
Understand • Verify • Patch • Secure
