 0xblackash/cve-2026-55450
استشارة توثّق CVE-2026-55450، وهي ثغرة رفع ملفات دون مصادقة في Langflow، مع تحليل التأثير ومراجع الكشف وإرشادات المعالجة.

ثغرة رفع ملفات دون مصادقة
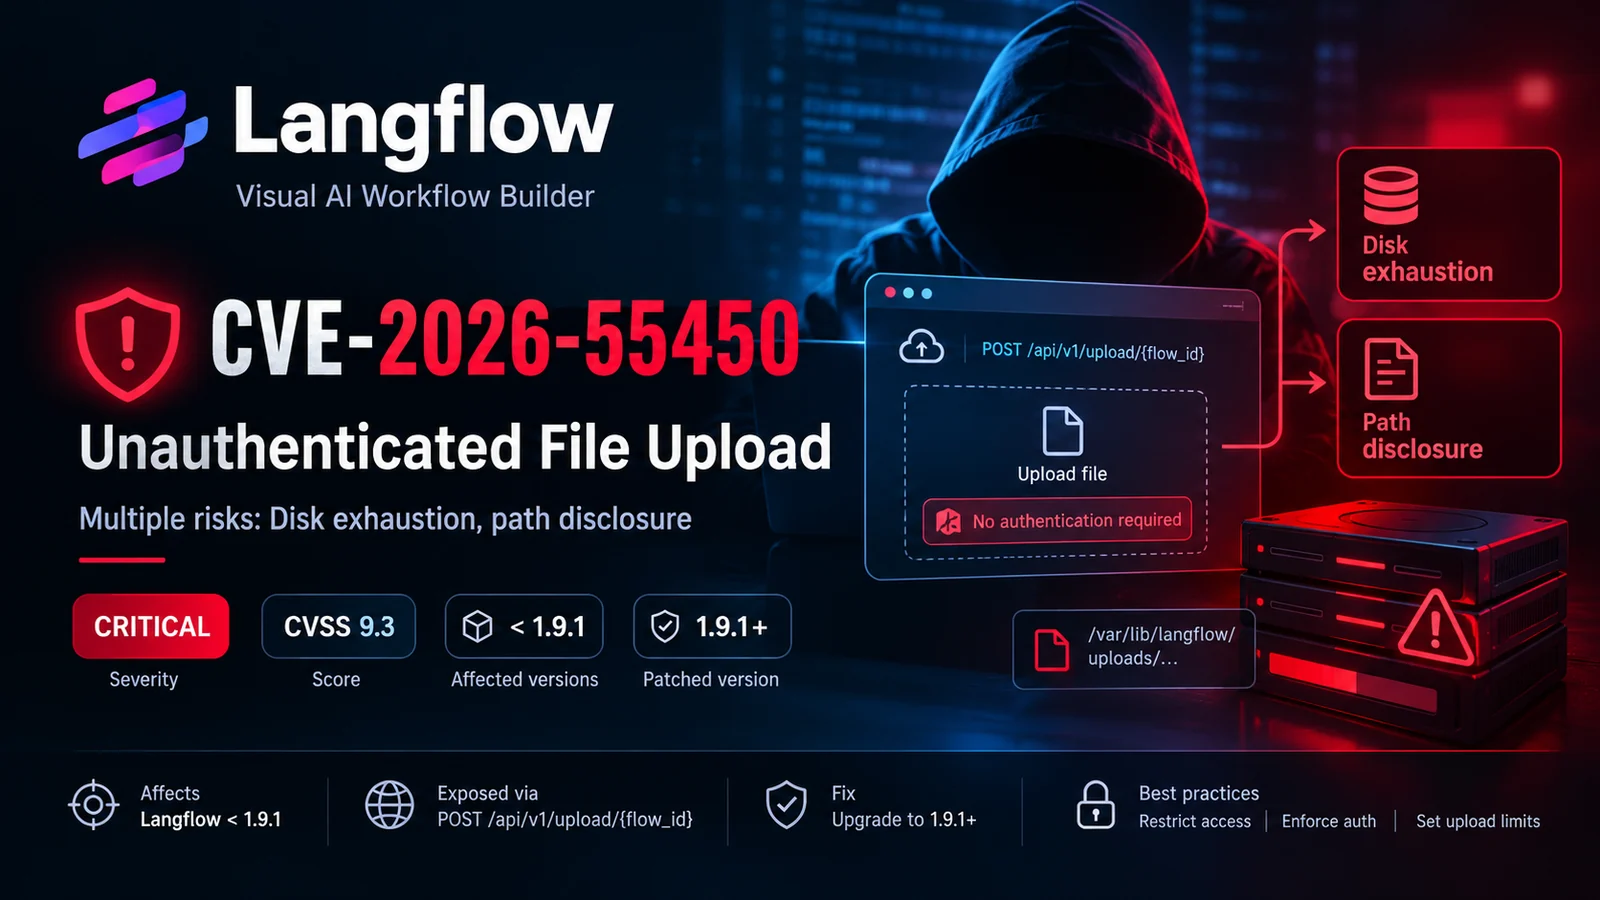
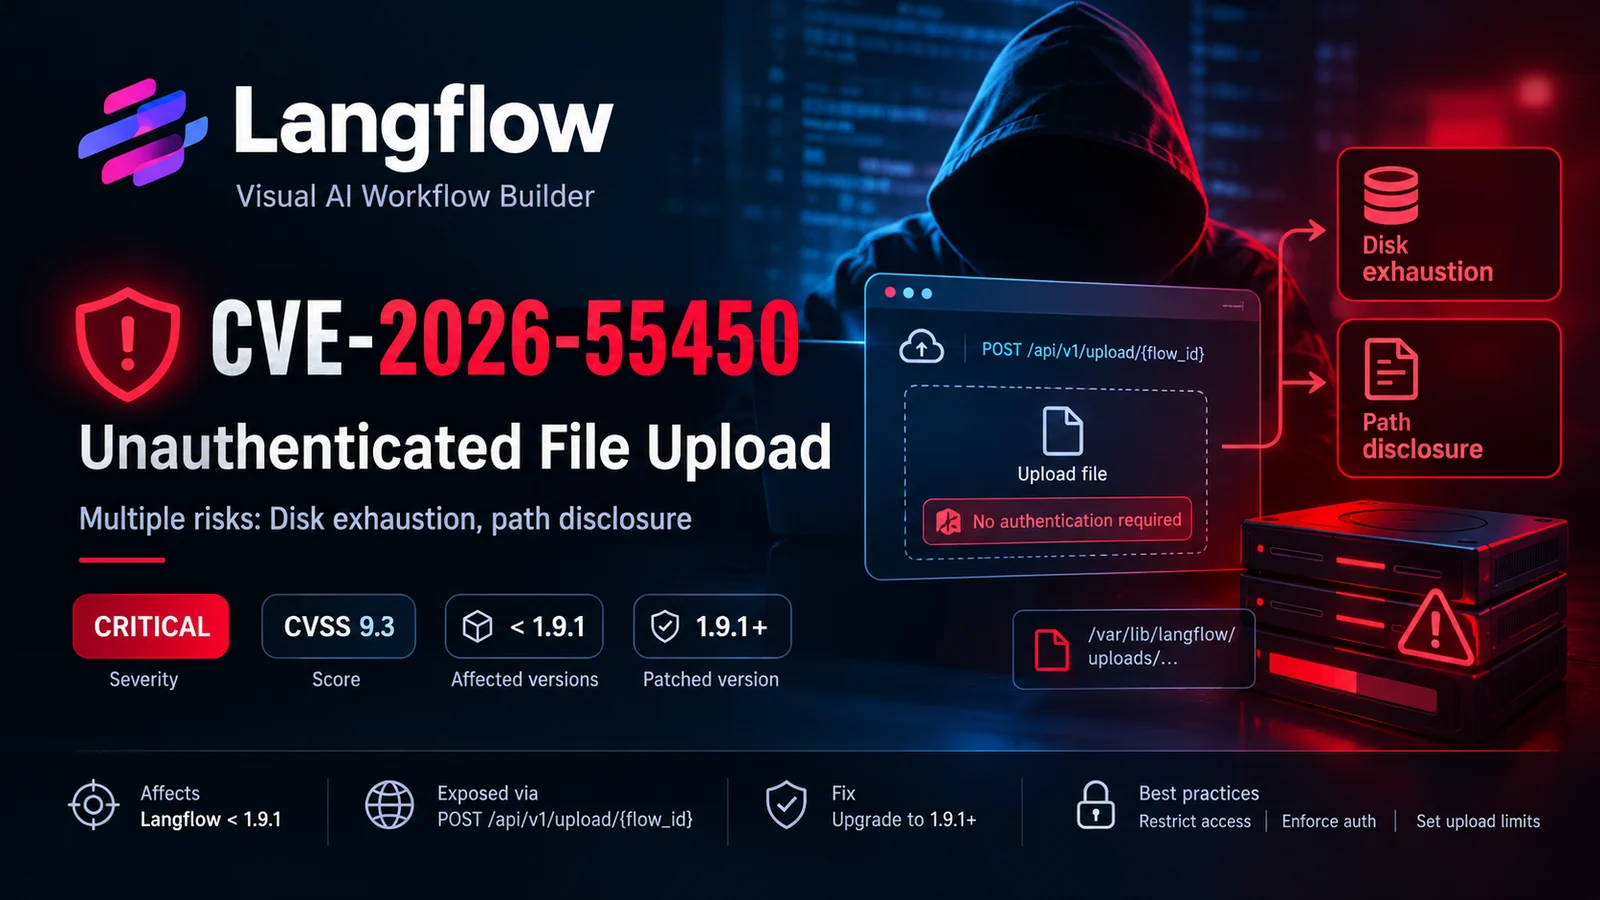
تتعلق الثغرة CVE-2026-55450 بثغرة رفع ملفات تم الإبلاغ عنها تؤثر على Langflow، وهي منصة مفتوحة المصدر لبناء سير عمل مدعوم بالذكاء الاصطناعي.
قد تسمح نقطة نهاية رفع مكشوفة برفع ملفات دون مصادقة، مما قد يؤدي إلى استهلاك مفرط لمساحة القرص والكشف عن مسارات نظام الملفات الداخلية.
يوثّق هذا المستودع الثغرة وتأثيرها المحتمل ومراجع الكشف وتدابير التخفيف الموصى بها.
| السمة | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-55450 |
| المنتج | Langflow |
| الإصدارات المتأثرة | أقدم من 1.9.1، وفقًا للاستشارة المرجعية |
| الإصدار المُصلَّح | 1.9.1 أو أحدث |
| ناقل الهجوم | الشبكة |
| المصادقة | غير مطلوبة لنقطة النهاية المعرّضة للثغرة وفقًا للتقرير |
| التأثير المحتمل | حجب الخدمة والكشف عن المعلومات |
| نقاط الضعف ذات الصلة | CWE-306، CWE-400، CWE-200 |
للحصول على معلومات موثوقة، راجع استشارة الأمان الرسمية على GitHub.
تتعلق الثغرة المُبلَّغ عنها بنقطة نهاية API التالية:
POST /api/v1/upload/{flow_id}
قد تؤدي المصادقة غير الكافية وقيود الرفع غير الكافية إلى تعريض عملية نشر لعمليات رفع ملفات غير مصرح بها.
تشمل العواقب المحتملة ما يلي:
لا يؤكد وجود نقطة النهاية هذه وحدها أن عملية النشر معرّضة للثغرة. يجب التحقق من الإصدار والتكوين وحالة التصحيح.
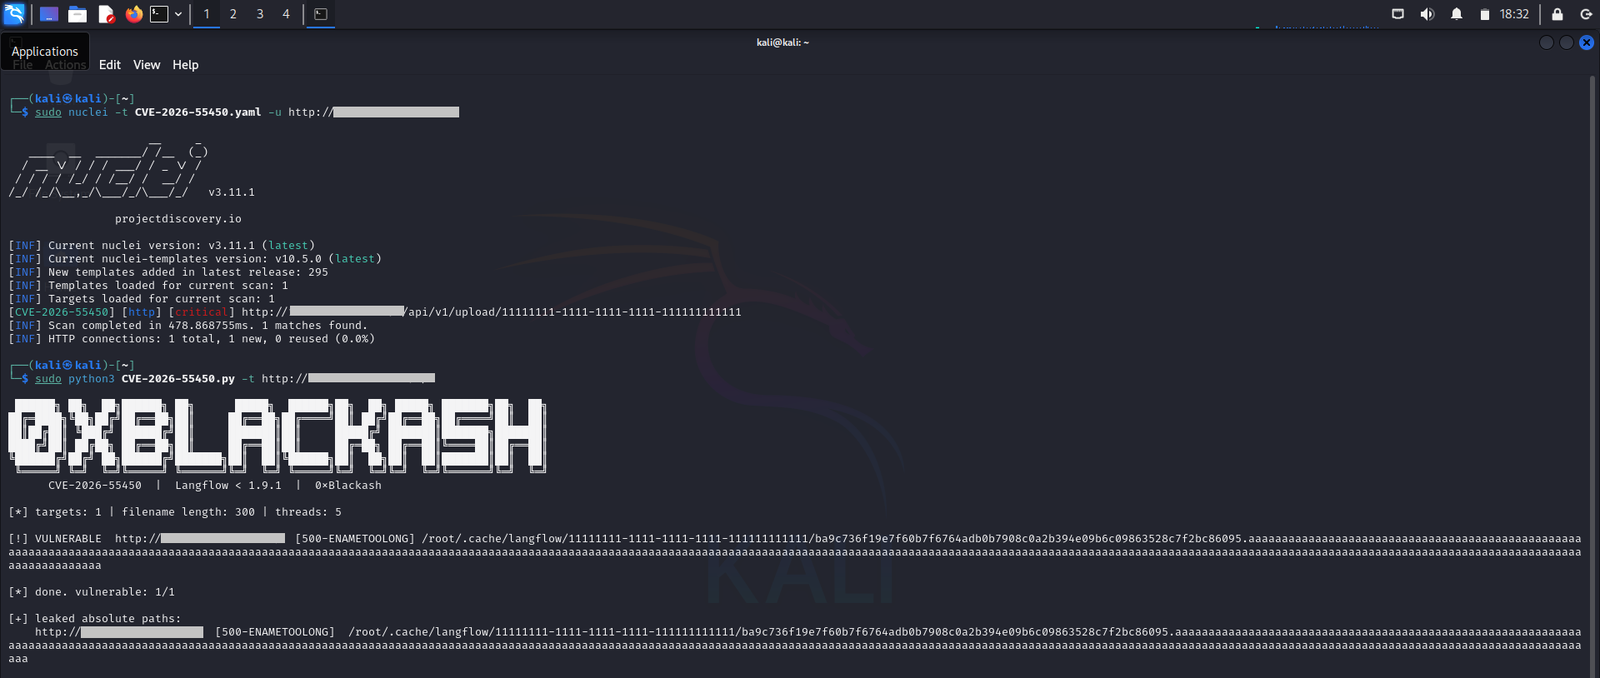
قد تؤدي عمليات رفع الملفات المفرطة إلى استهلاك موارد التخزين المتاحة والتأثير على توافر التطبيق.
قد تكشف الاستجابات التي تُظهر مسارات نظام الملفات الداخلية عن تفاصيل التنفيذ المفيدة لمزيد من التقييم الأمني.
قد تسمح نقطة نهاية الرفع التي لا تفرض ضوابط المصادقة والتفويض المطلوبة بعمليات غير مصرح بها.
ينبغي لفرق الأمان التحقق من عمليات نشر Langflow الخاصة بها باستخدام أساليب مصرح بها وغير مدمّرة.
الفحوصات الموصى بها:
ينبغي التعامل مع نتائج الكشف الآلي كمؤشرات وليس كدليل قاطع على وجود الثغرة. يجب أن يقتصر الاختبار النشط على الأنظمة التي مُنحت لها موافقة صريحة.
التدابير الدفاعية الموصى بها:
حيثما كان مدعومًا، راجع إعداد max_file_size_upload وتحقق من قيمته الفعلية مقابل الوثائق الخاصة بالإصدار المنشور.
هذا المستودع مخصص للبحث الأمني الدفاعي والتوعية بالثغرات والاختبار المصرح به.
لا تختبر الأنظمة دون إذن. لا يتحمل المؤلف أي مسؤولية عن الأضرار أو سوء الاستخدام الناتج عن نشاط غير مصرح به.
البحث الأمني | تحليل الثغرات | التحقق الدفاعي
