
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-55200 — CVE-2026-55200 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-55200
تحليل الثغرات الأمنيةالاستغلالالأوراق والأبحاثالتعلم والتعليماستغلال الملفات الثنائية
GitHub0xblackash/cve-2026-55200

CVE-2026-55200

CVE-2026-55200

عرض المستودع
1024منذ 3 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

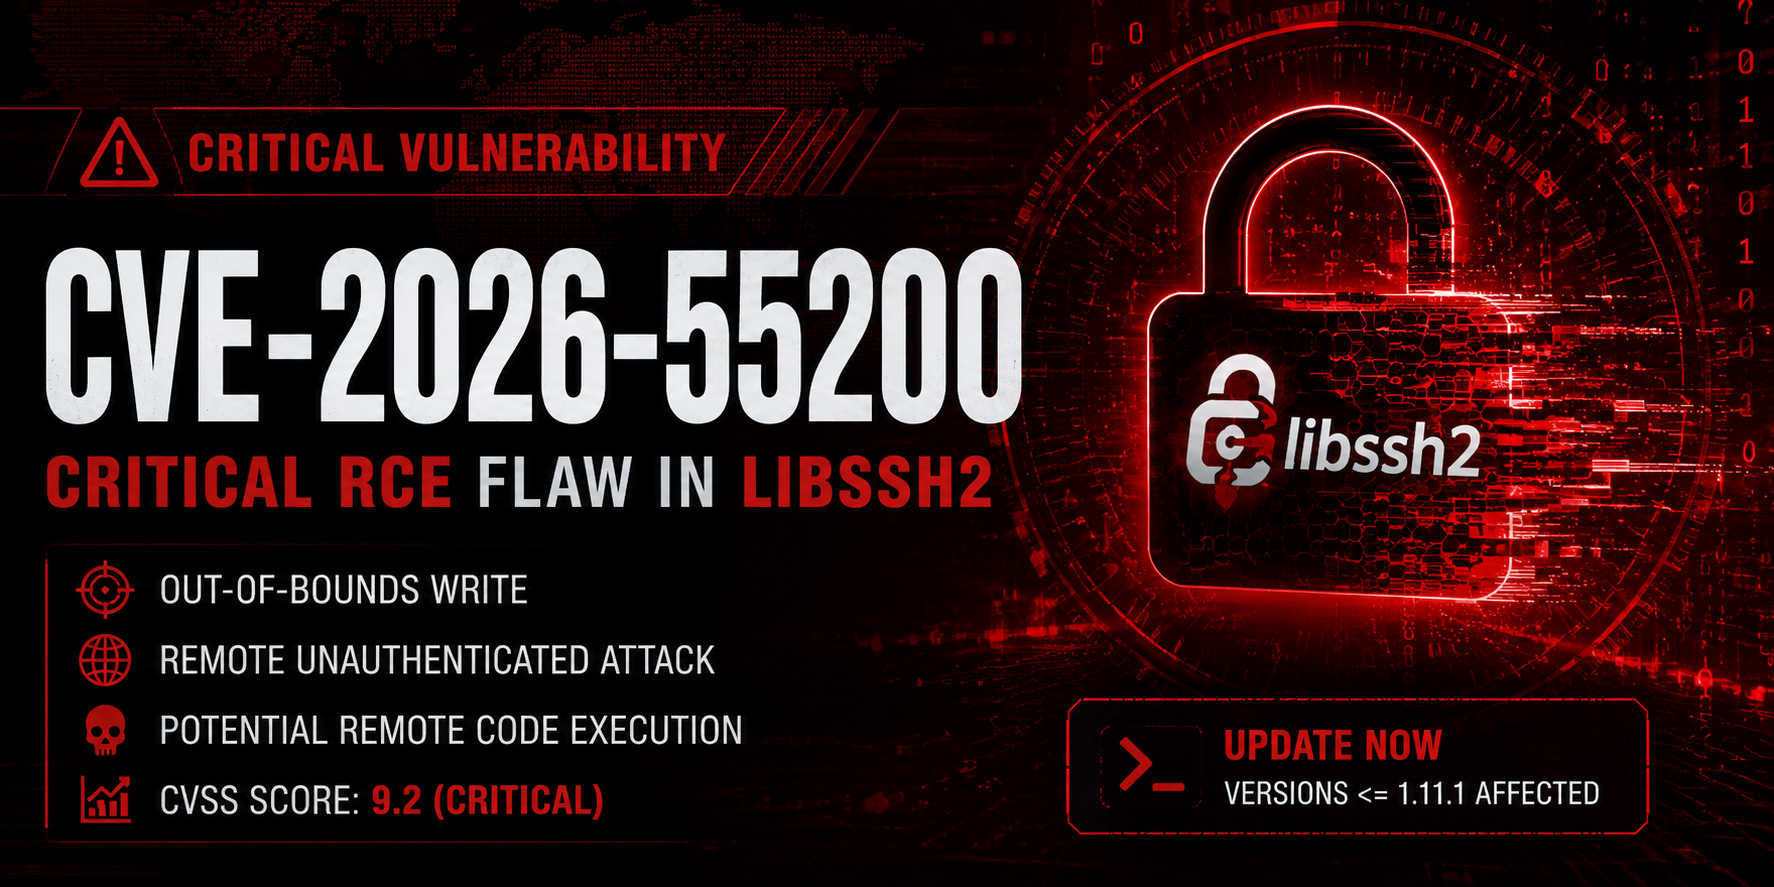
🚨 CVE-2026-55200 - ثغرة كتابة خارج النطاق حرجة في libssh2

صورة ChatGPT 23 يونيو 2026، 10_27_12 مساءً

Severity CVSS Type Impact


📌 نظرة عامة

CVE-2026-55200 هي ثغرة تلف ذاكرة حرجة تؤثر على مكتبة libssh2 المنتشرة على نطاق واسع.

ينشأ الخلل من التحقق غير السليم لحقل طول حزمة SSH أثناء معالجة الحزمة، مما قد يسمح لمهاجم عن بعد بالتسبب في تلف الكومة (heap) وتحقيق تنفيذ التعليمات البرمجية عن بعد (RCE) في ظل ظروف معينة.


🔥 الخطورة

المقياسالقيمة
CVE IDCVE-2026-55200
الخطورةحرجة
نقاط CVSS9.2
متجه الهجومشبكة
الامتيازات المطلوبةلا شيء
تفاعل المستخدملا شيء
التأثيرRCE / DoS

🎯 البرامج المتأثرة

المكونالإصدارات المتأثرة
libssh2<= 1.11.1

🧠 التفاصيل الفنية

الوظيفة الضعيفة

ssh2_transport_read()

السبب الجذري

تفشل طبقة نقل SSH في التحقق بشكل صحيح من الوارد:

packet_length

الحقل قبل تخصيص ومعالجة بيانات الحزمة.

يمكن للمهاجم إرسال حزمة SSH مصممة خصيصًا تحتوي على قيمة طول كبيرة جدًا تؤدي إلى:

  • تلف الكومة
  • كتابة خارج النطاق
  • تعطل العملية
  • إمكانية تنفيذ تعليمات برمجية عشوائية

📸 عرض توضيحي

CVE-2026-55200

⚔️ تدفق الهجوم

Attacker
    │
    ▼
Crafted SSH Packet
    │
    ▼
Malformed packet_length
    │
    ▼
Heap Corruption
    │
 ┌──┴──┐
 ▼     ▼
DoS   RCE

💥 التأثير

التوفر

  • تعطل الخدمة
  • رفض الخدمة (DoS)

السلامة

  • تلف الذاكرة
  • إمكانية تنفيذ التعليمات البرمجية

السرية

  • احتمال كشف الذاكرة عبر سلاسل الاستغلال

🔍 الكشف

يجب على فرق الأمن مراقبة:

  • أعطال غير متوقعة في الخدمات الممكّنة لـ SSH
  • أخطاء التجزئة
  • أحداث تلف الكومة
  • محاولات اتصال SSH غير طبيعية
  • سجلات التطبيق التي تحتوي على أخطاء تحليل الحزمة

🛡️ التخفيف

إجراءات فورية

  • الترقية إلى أحدث إصدار مصحح من libssh2
  • تطبيق تحديثات الأمان من البائع
  • تقييد تعرض SSH حيثما أمكن
  • مراجعة الخدمات المواجهة للإنترنت

توصيات التعزيز

✓ Enable ASLR
✓ Enable Stack Canaries
✓ Enable PIE
✓ Apply latest security patches
✓ Conduct dependency audits

📊 تقييم المخاطر

الفئةالتقييم
قابلية الاستغلالعالية
التعقيدمنخفض
المصادقةغير مطلوبة
هجوم عن بعدنعم
مخاطر التعرض العامعالية

📚 المراجع

  • نشرة أمان libssh2
  • نشرات أمان البائع
  • إدخالات قاعدة بيانات CVE
  • منشورات أبحاث الأمان

🚨 الملخص التنفيذي

CVE-2026-55200 هي ثغرة كتابة خارج النطاق حرجة في libssh2 قد تسمح للمهاجمين عن بعد غير المصادق عليهم بتلف الذاكرة، أو تعطيل الخدمات، أو تنفيذ تعليمات برمجية عشوائية. يجب على المؤسسات إعطاء أولوية للتصحيح فورًا وتقييم جميع الأنظمة التي تستخدم إصدارات libssh2 الضعيفة.


⭐ إذا ساعدك هذا المستودع في بحثك، فكر في منحه نجمة.

الأمن السيبراني • أبحاث الثغرات • استخبارات التهديدات

تنزيل الأداة