 0xblackash/cve-2026-53359
CVE-2026-53359

Januscape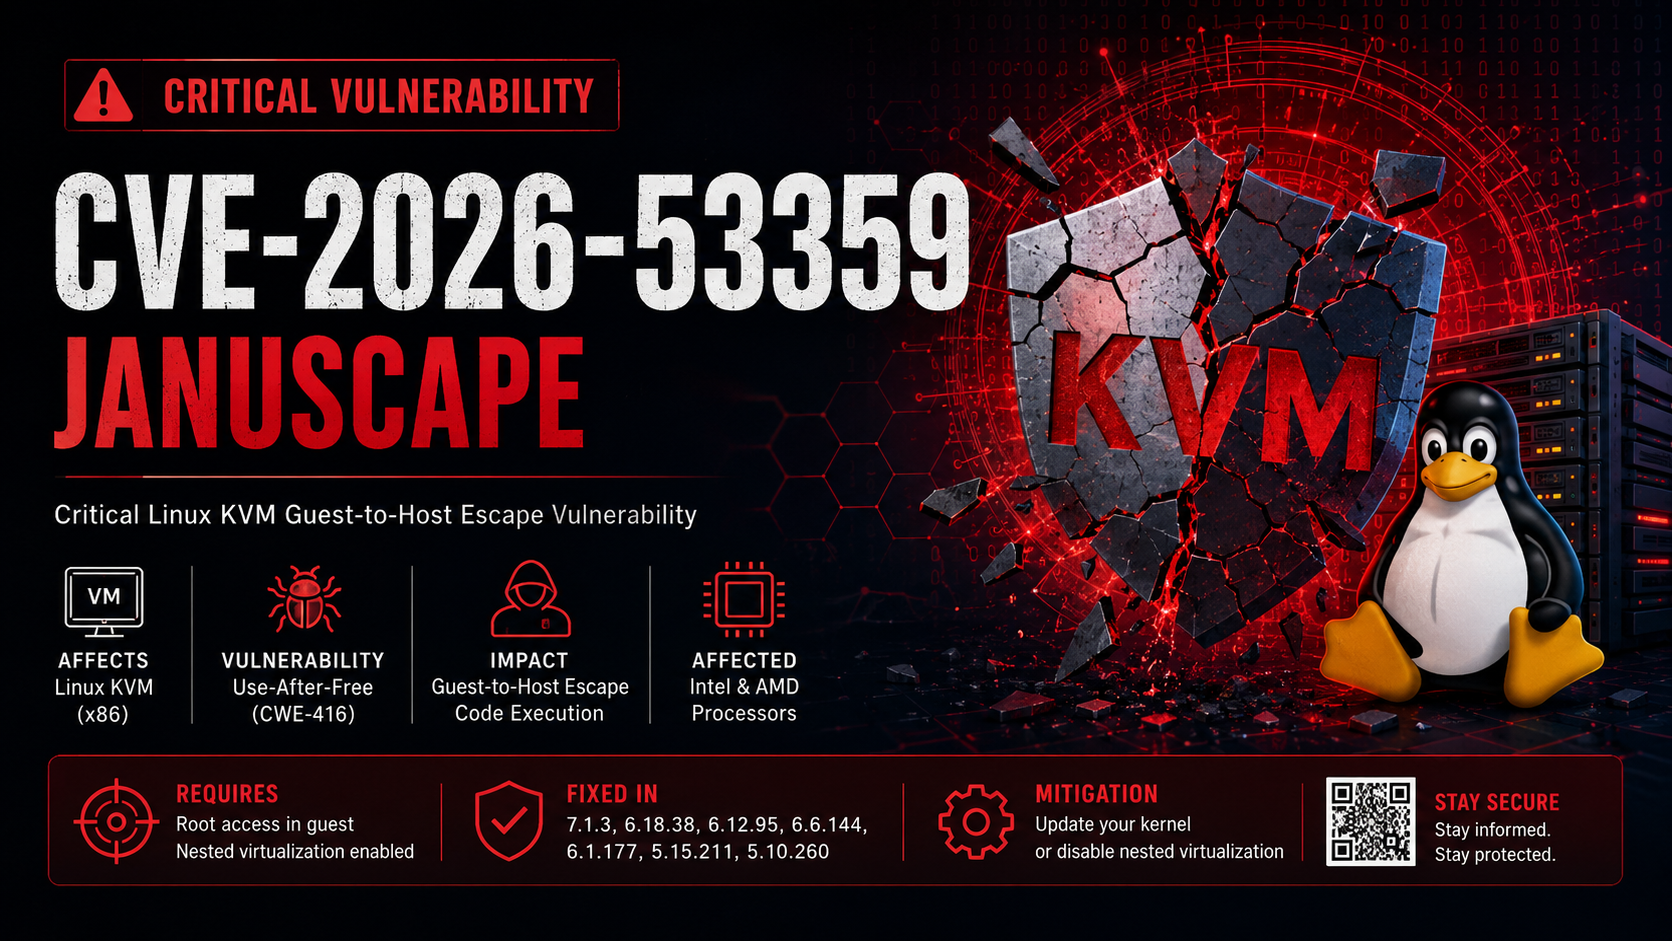


Januscape هي ثغرة في نواة لينكس KVM ناتجة عن حالة استخدام بعد التحرير (UAF) في وحدة إدارة الذاكرة الظل x86. في التهيئات الضعيفة، يمكن لضيف خبيث إفساد ذاكرة المضيف، مما يؤدي إلى تعطل المضيف واحتمال اختراق عزل الآلات الافتراضية.
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-53359 |
| الاسم المستعار | Januscape |
| المكون | نواة لينكس KVM (وحدة إدارة الذاكرة الظل x86) |
| فئة الثغرة | استخدام بعد التحرير |
| ناقل الهجوم | آلة افتراضية ضيف |
| التأثير | فساد ذاكرة نواة المضيف |
| المنصات المتأثرة | Intel VT-x و AMD-V |
| الإفصاح | يوليو 2026 |
توجد الثغرة داخل تنفيذ الترحيل الظل القديم لـ KVM.
أحد الإصلاحات الأمنية السابقة تحقق من رقم إطار الضيف (GFN) لكنه لم يتحقق من دور الصفحة الظل قبل إعادة استخدام kvm_mmu_page موجود.
يسمح هذا بإعادة استخدام صفحات ظل غير متوافقة، تاركًا إدخالات تعيين عكسي (rmap) قديمة بعد تحرير الذاكرة بالفعل.
قد تؤدي عمليات إدارة الذاكرة التالية إلى إلغاء مرجعية ذاكرة محررة، مما ينتج عنه حالة استخدام بعد التحرير يمكنها إفساد نواة المضيف.
Guest modifies page mapping
        │
        ▼
Shadow page reused
without validating role
        │
        ▼
Stale rmap entry remains
        │
        ▼
Shadow page freed
        │
        ▼
Later MMU operation
dereferences freed memory
        │
        ▼
Use-After-Free
[  123.456789] BUG: unable to handle page fault for address: ffff8881xxxxxxxx
[  123.456789] #PF: supervisor read access in kernel mode
[  123.456789] #PF: error_code(0x0000) - not-present page
[  123.456789] CPU: 3 PID: 1234 Comm: poc_3 Tainted: G           OE
[  123.456789] RIP: 0010:kvm_mmu_page_get_gfn+0xXX/0xXX [kvm]
...
[  123.456789] Call Trace:
[  123.456789]  pte_list_remove+0xXX/0xXX [kvm]
[  123.456789]  kvm_mmu_zap_all_fast+0xXX/0xXX [kvm]
[  123.456789]  kvm_mmu_notifier_invalidate_range+0xXX/0xXX [kvm]
...
[  123.456789] Kernel panic - not syncing: Fatal exception
[  123.456789] ---[ end Kernel panic - not syncing: Fatal exception ]---
يعالج الإصلاح الرسمي للنواة منطق إعادة استخدام الصفحات الظل بضمان التحقق من أدوار الصفحات قبل إعادة الاستخدام.
تشمل البيئات التي قد تتأثر:
يرتبط المسار الضعيف بشكل أساسي بـ الصفحات الظل، والتي يمكن تفعيلها عند استخدام المحاكاة الافتراضية المتداخلة.
تشير المعلومات العامة الحالية إلى:
يجب على المسؤولين:
dmesg، journalctl).هذا المستودع مخصص حصريًا للتعليم في مجال الأمن السيبراني، والبحث الدفاعي، والاستجابة للحوادث، والتوعية بالثغرات.
لا يتضمن أي أدوات هجومية أو كود استغلال.

