Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-46817 — CVE-2026-46817 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-46817
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHub0xblackash/cve-2026-46817

CVE-2026-46817

CVE-2026-46817

عرض المستودع
1127منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-46817 - تنفيذ أوامر عن بُعد حرج

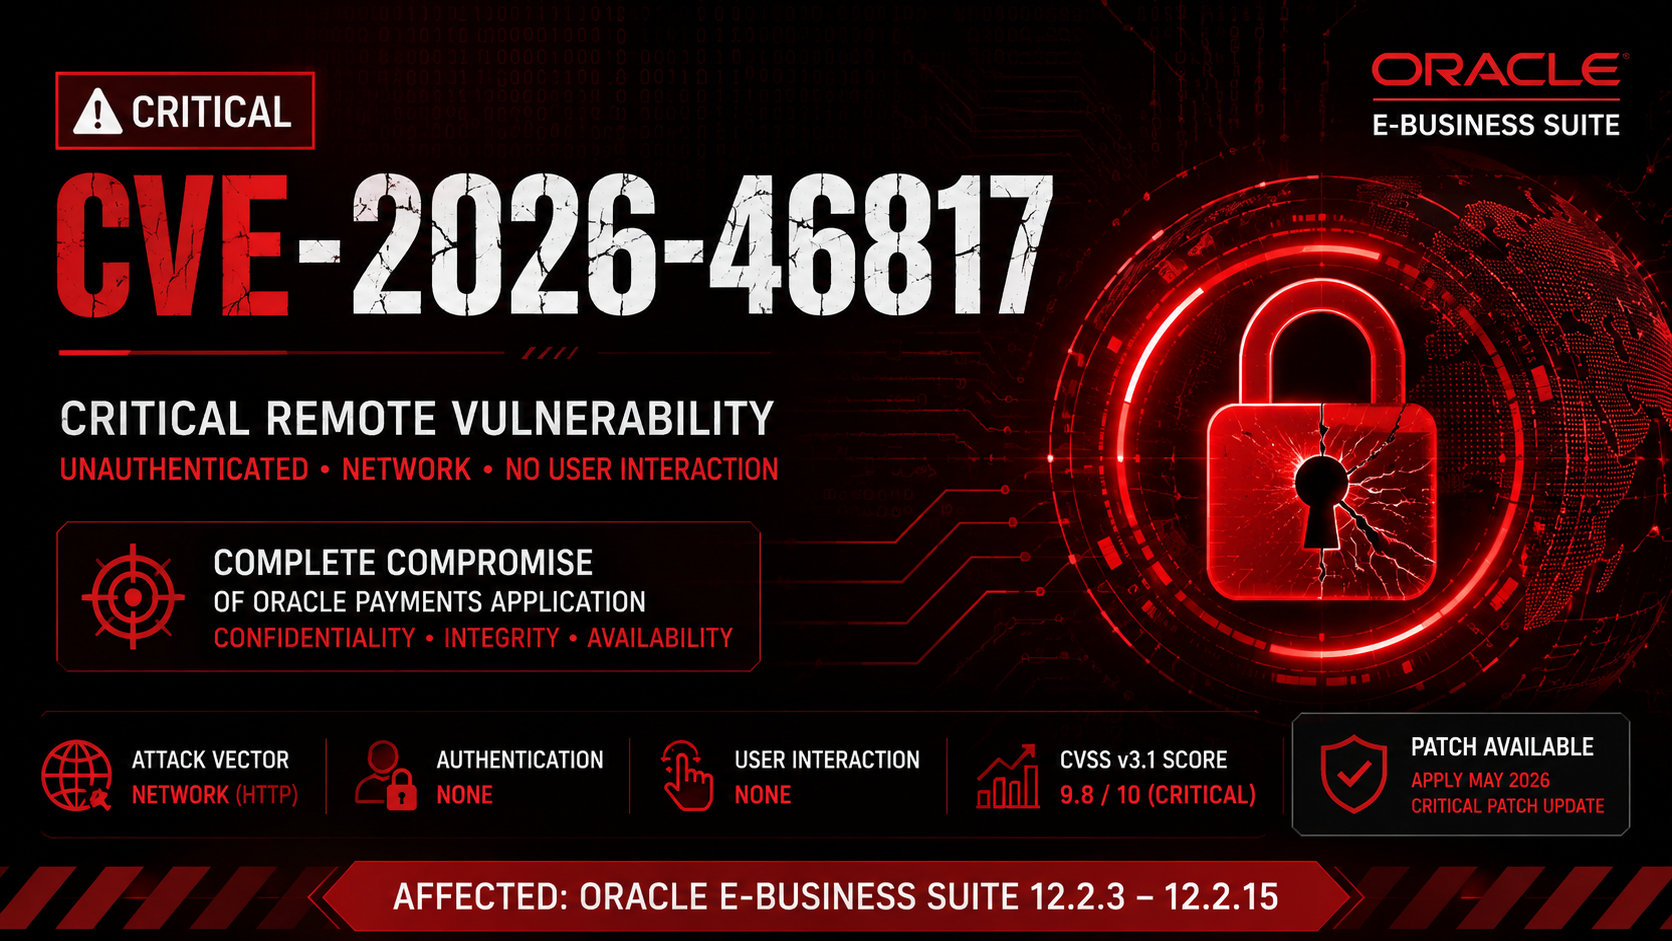
ChatGPT Image Jun 30, 2026, 12_56_18 AM

Oracle E-Business Suite – Oracle Payments (نقل الملفات)

CVE CVSS Vendor Product Status

ثغرة أمنية حرجة غير مصادقة عن بُعد تؤثر على Oracle Payments (نقل الملفات) قد تسمح باختراق كامل للتطبيق عبر HTTP.


📌 نظرة عامة

CVE-2026-46817 هي ثغرة حرجة في مكون Oracle Payments ضمن Oracle E-Business Suite. يؤثر الخلل على وظيفة نقل الملفات ويمكن استغلاله عن بُعد عبر HTTP بدون مصادقة.

قد يسمح الهجوم الناجح للمهاجم باختراق تطبيق Oracle Payments بالكامل، مما يؤدي إلى فقدان كامل لـ:

  • 🔓 السرية
  • ✏️ السلامة
  • 🚫 التوفر

📊 شدة الخطر

المقياسالقيمة
معرف CVECVE-2026-46817
CVSS v3.19.8 (حرجة)
متجه الهجومالشبكة
تعقيد الهجوممنخفض
الامتيازات المطلوبةلا شيء
تفاعل المستخدملا شيء
النطاقغير متغير

متجه CVSS

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

🎯 المنتجات المتأثرة

المنتجالإصدارات المتأثرة
Oracle E-Business Suite12.2.3 – 12.2.15
المكونOracle Payments – نقل الملفات

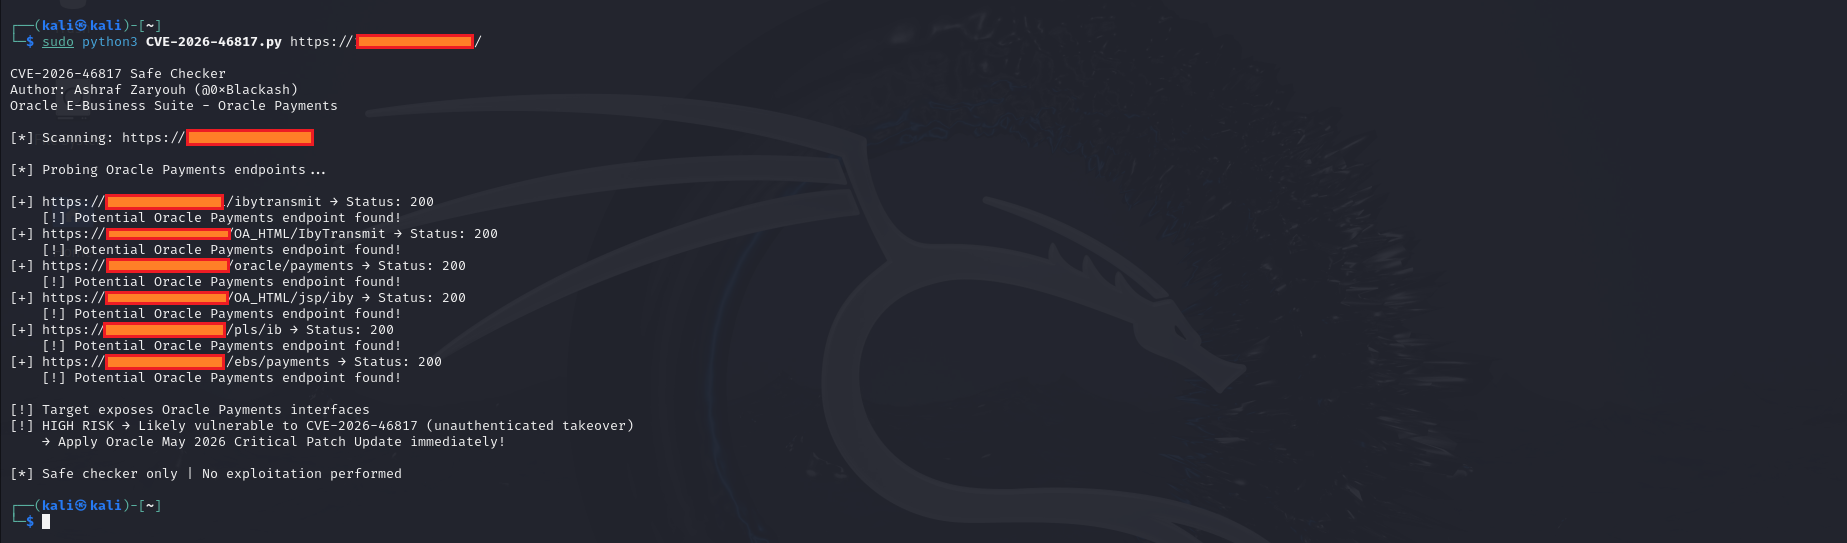
📸 عرض توضيحي

CVE-2026-46817

⚠️ التأثير المحتمل

قد يسمح الاستغلال الناجح للمهاجم بـ:

  • تنفيذ عمليات غير مصرح بها
  • الوصول إلى معلومات الدفع الحساسة
  • تعديل بيانات التطبيق
  • تعطيل خدمات الدفع
  • اختراق تطبيق Oracle Payments بالكامل

🛡️ التخفيف

توصي Oracle بتطبيق أحدث تصحيح التحديثات الحرجة (CPU) فورًا.

تشمل الإجراءات الدفاعية الإضافية:

  • تقييد الوصول الخارجي عبر HTTP
  • تقييد الوصول باستخدام VPN أو الشبكات الموثوقة
  • مراقبة سجلات خادم الويب والتطبيق
  • نشر جدار حماية تطبيقات الويب (WAF)
  • تفعيل المراقبة الأمنية المستمرة
  • اتباع مبدأ أقل الامتيازات

🔍 الكشف

يجب على فرق الأمن مراقبة:

  • طلبات HTTP غير متوقعة تستهدف Oracle Payments
  • نشاط نقل ملفات مشبوه
  • محاولات تجاوز المصادقة
  • أخطاء تطبيق غير عادية
  • إجراءات إدارية غير متوقعة

📖 المراجع

  • تصحيح التحديثات الحرجة من Oracle (مايو 2026)
  • قاعدة بيانات الثغرات الوطنية (NVD)

⚡ النقاط الرئيسية

العنصرالحالة
شدة الخطر🔴 حرجة
CVSS9.8
عن بُعد✅ نعم
المصادقة مطلوبة❌ لا
تفاعل المستخدم❌ لا
التصحيح متوفر✅ نعم

⭐ ابقَ على اطلاع • صَحِّح مبكرًا • راقب باستمرار

الأمان هو عملية، وليس منتجًا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    396
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →