Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-46242 — CVE-2026-46242 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-46242
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالأوراق والأبحاثالتعلم والتعليماستغلال الملفات الثنائية
GitHub0xblackash/cve-2026-46242

CVE-2026-46242

CVE-2026-46242

عرض المستودع
18237منذ 4 أشهرتمت المراجعة من قبل Kitploit
مشاركة

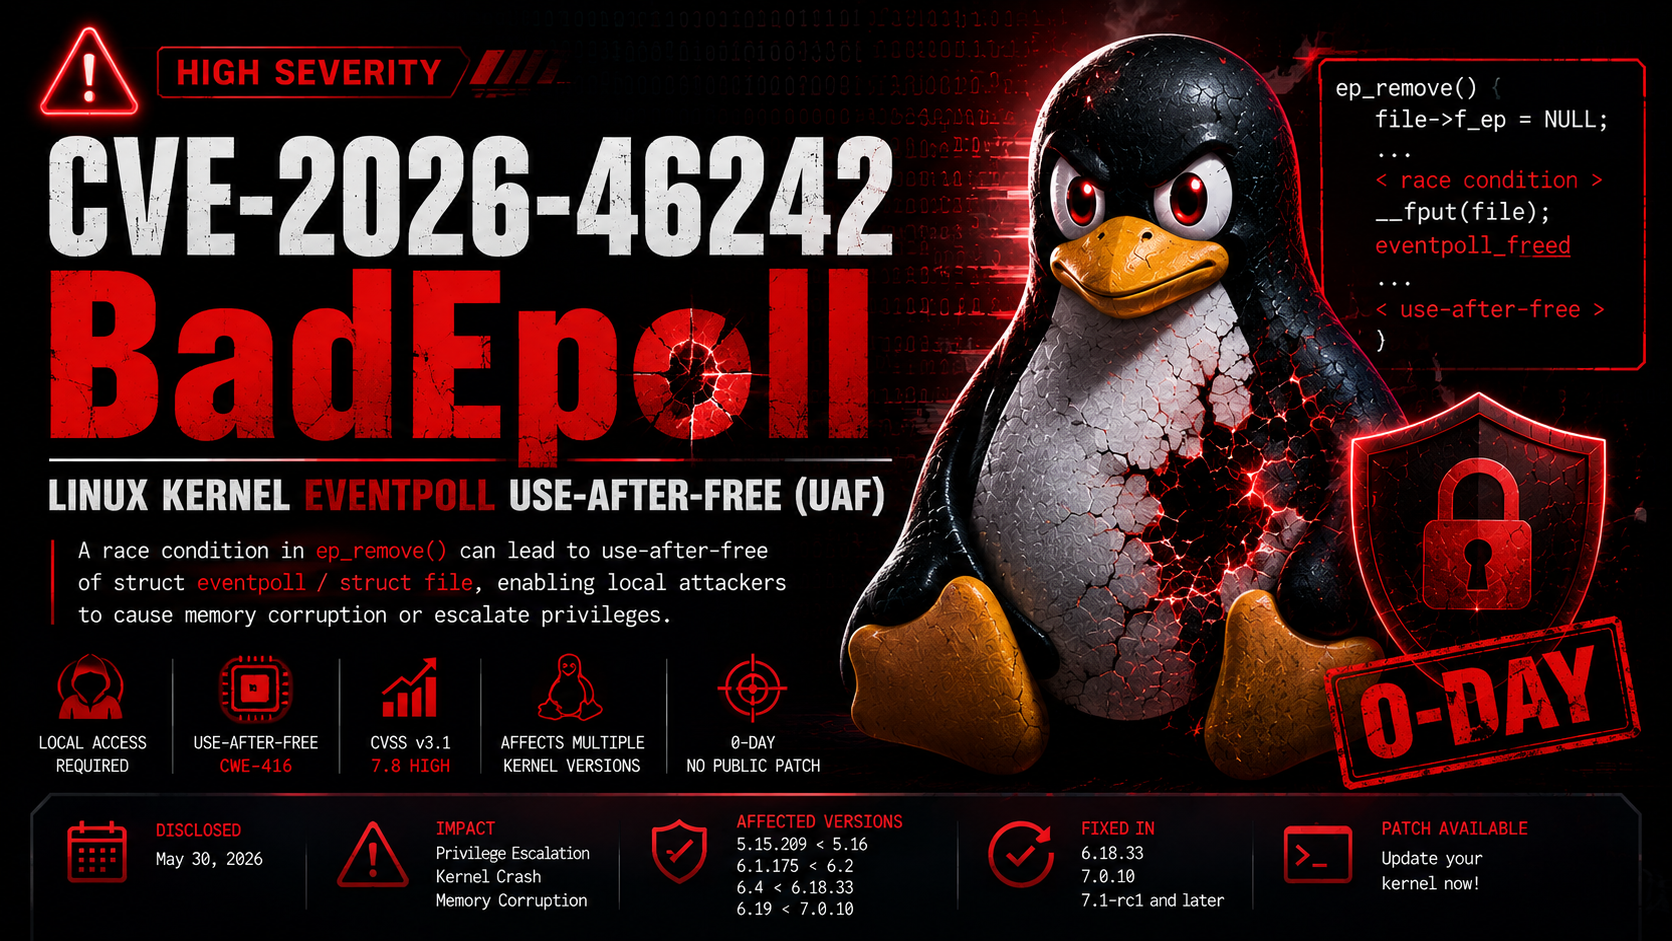
🚨 CVE-2026-46242 - BadEpoll

صورة ChatGPT في 4 يوليو 2026، الساعة 06:15:58 مساءً

CVE CVSS Platform Vulnerability Status

ثغرة من نوع استخدام بعد التحرير (Use-After-Free) عالية الخطورة تؤثر على نظام eventpoll الفرعي في نواة لينكس، وقد تسمح بتصعيد الصلاحيات محليًا، أو إفساد الذاكرة، أو رفض الخدمة.


📖 نظرة عامة

CVE-2026-46242 هي ثغرة من نوع استخدام بعد التحرير (UAF) في تنفيذ eventpoll (epoll) في نواة لينكس.

توجد المشكلة داخل منطق ep_remove() حيث تسمح حالة سباق بتحرير struct file وكائن eventpoll المرتبط به بينما لا يزالان قيد الاستخدام.

يمكن للمهاجم الذي لديه وصول محلي استغلال حالة السباق هذه لإفساد ذاكرة النواة، مما قد يؤدي إلى:

  • 🔺 تصعيد الصلاحيات محليًا
  • 💥 إفساد ذاكرة النواة
  • 🚫 رفض الخدمة (ذعر النواة)
  • ⚠️ عدم استقرار النظام

📊 تفاصيل الثغرة

الحقلالقيمة
CVECVE-2026-46242
الخطورةعالية
CVSS v3.17.8
CWECWE-416 (استخدام بعد التحرير)
ناقل الهجوممحلي
تعقيد الهجوممنخفض
الصلاحيات المطلوبةمنخفضة
تفاعل المستخدملا شيء
تأثير التوفرعالي
تأثير السلامةعالي
تأثير السريةعالي

🧠 السبب الجذري

تحدث الثغرة للأسباب التالية:

  1. يقوم ep_remove() بمسح file->f_ep.
  2. يمكن لخيط آخر تنفيذ __fput() في نفس الوقت.
  3. قد يتم تحرير كائن eventpoll المرتبط.
  4. يستمر التنفيذ باستخدام مؤشرات تشير الآن إلى ذاكرة محررة.
  5. تؤدي عمليات الكتابة اللاحقة إلى حدوث حالة استخدام بعد التحرير تقليدية.

يقوم التصحيح المنبع بتثبيت struct file باستخدام epi_fget() قبل الدخول إلى القسم الحرج، مما يمنع التحرير المتزامن أثناء تنفيذ التنظيف.


🎯 التأثير

قد يسمح الاستغلال الناجح للمهاجم بما يلي:

  • تصعيد الصلاحيات إلى مستوى النواة
  • إفساد ذاكرة النواة
  • تعطيل نظام التشغيل
  • إحداث سلوك تعسفي في النواة

على الرغم من أن الثغرة محلية فقط، إلا أنها تمثل خطرًا أمنيًا كبيرًا على الأنظمة متعددة المستخدمين.


📦 الإصدارات المتأثرة

نواة لينكس
5.15.209 → < 5.16
6.1.175 → < 6.2
6.4 → < 6.18.33
6.19 → < 7.0.10

✅ الإصدارات المُصحَّحة

  • 6.18.33
  • 7.0.10
  • 7.1-rc1 وما بعدها

🔬 ملخص فني

ep_remove()
      │
      ▼
Clears file->f_ep
      │
      ▼
Concurrent __fput()
      │
      ▼
eventpoll object freed
      │
      ▼
ep_remove() continues
      │
      ▼
Dereference freed memory
      │
      ▼
Use-After-Free
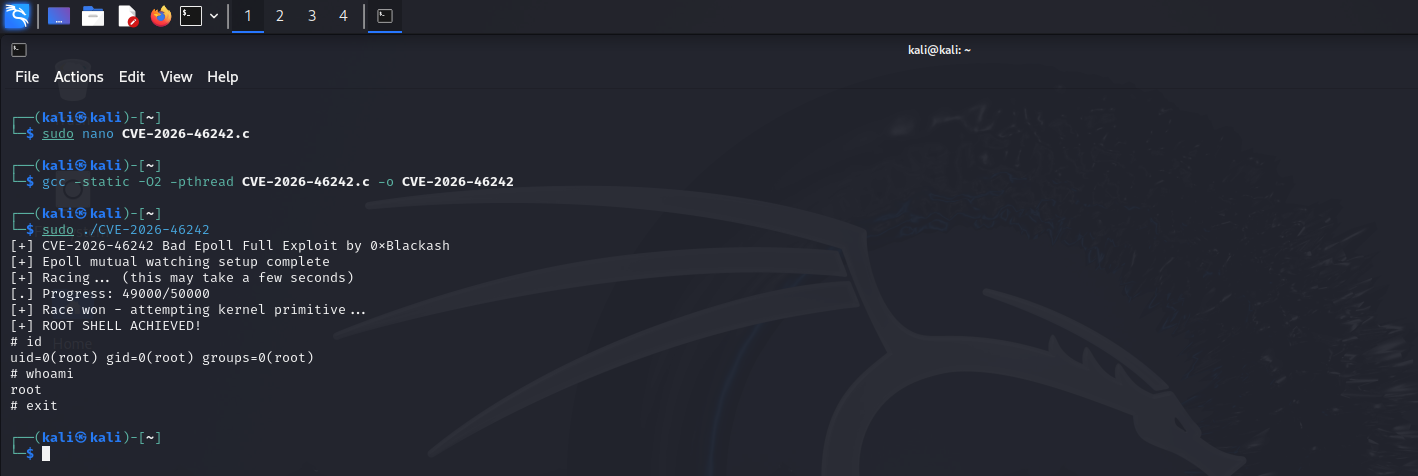
📸 عرض توضيحي

CVE-2026-46242

⚠️ الاستغلال

الحالة العامة الحالية:

الحالةالقيمة
استغلال عام❌ لا شيء معروف
استغلال في البرية❌ لم يتم الإبلاغ
التصحيح متاح✅ نعم
CISA KEV❌ غير مدرج

🛡️ التخفيف

  • الترقية إلى نواة لينكس مصححة.
  • تطبيق تحديثات أمان النواة المستقرة.
  • تقييد وصول المستخدمين غير الموثوقين محليًا حتى تثبيت التحديثات.
  • متابعة تنبيهات البائعين للترقيعات الخاصة بالتوزيعات.

🔍 الكشف

تحقق من النواة الحالية:

uname -r

مثال:

6.18.12

قارن الإصدار المثبت بالإصدارات المصححة.


💻 المراجع

  • سجل CVE
  • NVD
  • مستودع Git المستقر لنواة لينكس

📚 الجدول الزمني

التاريخالحدث
2026-05-30نشر CVE
2026-05-30إصدار تصحيح نواة لينكس
2026-06-17تحديث NVD

⚖️ CVSS v3.1

CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H

📄 الترخيص

هذا المستودع مُقدم لأغراض تعليمية وبحثية وأمن سيبراني دفاعي فقط.

لا يحتوي على كود استغلال أو أدوات هجومية.


⭐ ابقَ محدَّثًا • صحِّح مبكرًا • آمِن أنظمتك

بحث أمني لنواة لينكس

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →