Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-43284 — CVE-2026-43284 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-43284
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالتعلم والتعليماستغلال الملفات الثنائية
GitHub0xblackash/cve-2026-43284

CVE-2026-43284

CVE-2026-43284

عرض المستودع
17439منذ 6 أشهرتمت المراجعة من قبل Kitploit
مشاركة

🚨 CVE-2026-43284 - Dirty Frag 🚨

ChatGPT Image May 8, 2026, 06_21_04 PM

Dirty Frag Severity Kernel Disclosure

تصعيد امتيازات محلي عام في نواة لينكس


📋 نظرة عامة

Dirty Frag (المعروفة أيضًا باسم Copy Fail 2) هي ثغرة تصعيد امتيازات محلية عالية التأثير في نواة لينكس. تتيح لمستخدم محلي غير مميز الحصول على صلاحيات الجذر (root) على الأنظمة المتأثرة.

اكتشفها Hyunwoo Kim (@v4bel)، وهي الخليفة للثغرة السابقة Copy Fail.

التفاصيل الرئيسية

  • CVE: CVE-2026-43284 (xfrm/ESP) + CVE-2026-43500 (RxRPC)
  • الخطورة: عالية (CVSS ~7.8)
  • الاستغلال: الحصول على صلاحيات الجذر بشكل موثوق وحتمي بأمر واحد
  • تاريخ الإفصاح: 7 مايو 2026
  • الأنظمة المتأثرة: معظم نواة لينكس منذ ~2017

🧩 الملخص التقني

تنبع الثغرة من فك تشفير غير آمن في نفس المكان لشظايا مخزن المقبس المشترك (skb) التي تشير إلى صفحات ذاكرة التخزين المؤقت للصفحات، خاصة عند استخدام splice(2) أو sendfile(2).

يوفر هذا بدائية كتابة عشوائية لذاكرة التخزين المؤقت للصفحات، يمكن استغلالها للكتابة فوق الملفات الحساسة في الذاكرة وتحقيق وصول كامل بصلاحيات الجذر.

نواقل الهجوم الأساسية:

  • xfrm / ESP (esp4 / esp6)
  • RxRPC (يُستخدم بواسطة AFS)

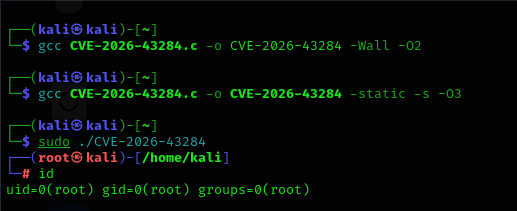
📸 عرض توضيحي

CVE-2026-43284

🚨 التأثير

  • مهاجم محلي غير مميز ← صدفة بصلاحيات الجذر
  • تؤثر على جميع توزيعات لينكس الرئيسية تقريبًا
  • موثوقة للغاية دون حالات سباق (race conditions)
  • تتجاوز العديد من التخفيفات الحالية في النواة

🛠️ التخفيف والمعالجة

الإصلاح الموصى به

قم بالتحديث إلى أحدث نواة مصححة من توزيعتك في أقرب وقت ممكن.

تم الإصلاح في النواة الرئيسية عبر الالتزام f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4.

حل مؤقت

# Blacklist vulnerable modules
sudo sh -c 'printf "install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n" > /etc/modprobe.d/dirtyfrag.conf'

# Unload modules immediately
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

# Drop page cache
echo 3 | sudo tee /proc/sys/vm/drop_caches >/dev/null

ملاحظة: هذا الحل المؤقت يعطّل وظائف IPsec و RxRPC/AFS.


📊 التوزيعات المتأثرة

التوزيعةالحالةالإصدار المصحح
AlmaLinuxمتأثرةمتاح
RHEL / Rockyمتأثرةقيد الطرح
Ubuntuمتأثرةقيد الطرح
Fedoraمتأثرةمتاح
Debianمتأثرةقيد التنفيذ

⚠️ إخلاء مسؤولية

هذا المستودع مخصص لأغراض التعليم والأمن الدفاعي فقط.


ابقَ آمنًا. ثبّت التصحيحات مبكرًا. ثبّت التصحيحات باستمرار. 🛡️

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →