

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-33017 — CVE-2026-33017 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-33017
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالأوراق والأبحاثالتعلم والتعليم
GitHub0xblackash/cve-2026-33017

CVE-2026-33017

CVE-2026-33017

عرض المستودع
30منذ شهر واحدلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-33017 - ثغرة تنفيذ تعليمات برمجية عن بُعد حرجة بدون مصادقة في Langflow

langflow Severity Affected Type

إصدارات Langflow ≤ 1.8.2 تحتوي على ثغرة أمنية شديدة الخطورة تسمح لـالمهاجمين بدون مصادقة بتحقيق تنفيذ تعليمات برمجية عن بُعد (RCE) على الخادم.


📊 تفاصيل الثغرة

السمةالتفاصيل
معرف CVECVE-2026-33017
الخطورةحرجة (CVSS 9.8)
الإصدارات المتأثرةLangflow ≤ 1.8.2
الإصدار المُصحَّحLangflow 1.9.0 وما فوق
نوع الثغرةحقن كود بدون مصادقة (exec())
متجه الهجوم/api/v1/build_public_tmp/{flow_id}/flow
المصادقةغير مطلوبة

🧨 السبب الجذري

تم تصميم نقطة النهاية /api/v1/build_public_tmp/{flow_id}/flow للتدفقات العامة. ومع ذلك، عندما يتم تمرير بيانات تدفق يتحكم فيها المهاجم، يقوم التطبيق بتنفيذ كود Python عشوائي باستخدام exec() دون أي عزل أو تحقق.

وهذا يسمح لأي مهاجم بدون مصادقة على الإنترنت بالحصول على سيطرة كاملة على الخادم.

⚠️ التأثير

  • اختراق كامل للخادم
  • تنفيذ أوامر عشوائية
  • سرقة / تسريب البيانات
  • نشر برمجيات خبيثة (برمجيات تعدين العملات الرقمية، برمجيات الفدية، أبواب خلفية)
  • هجمات سلسلة التوريد (نظرًا لاستخدام Langflow على نطاق واسع لوكلاء الذكاء الاصطناعي)

🛡️ التخفيف

  • قم بالترقية فورًا إلى Langflow 1.9.0 أو أحدث
  • إذا لم تكن الترقية ممكنة:
    • لا تعرض Langflow مباشرة للإنترنت
    • عطّل التدفقات العامة
    • استخدم تجزئة شبكة قوية ووكيل عكسي مع مصادقة

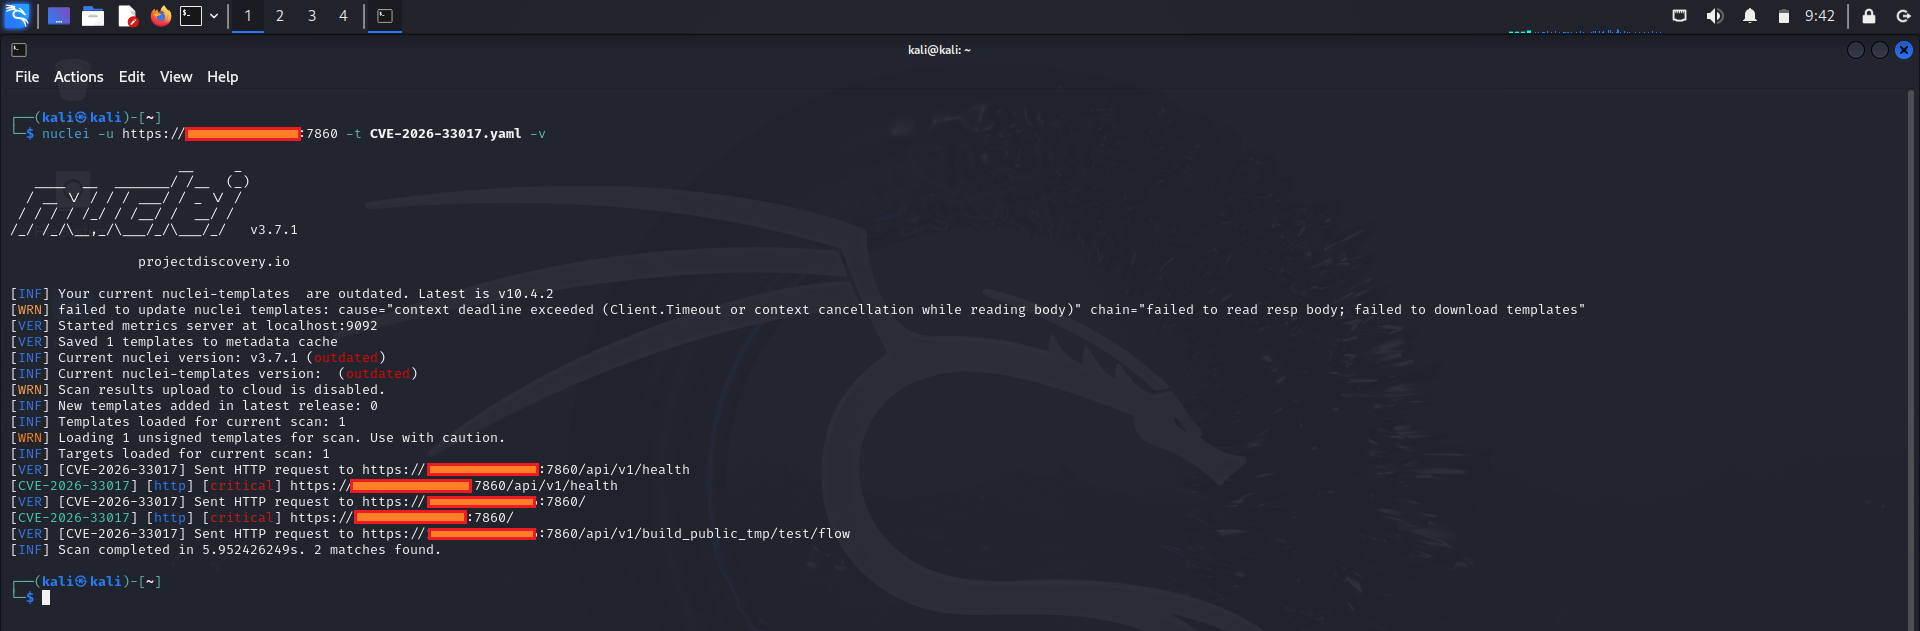
العرض التوضيحي

CVE-2026-33017

📚 المراجع

  • استشارة أمان Langflow
  • تفاصيل NVD
  • ثغرات CISA المعروفة والمستغلة (KEV)

⚠️ إخلاء مسؤولية

تم توفير هذا المستودع لأغراض تعليمية وبحثية أمنية فقط.
تهدف المعلومات والأدوات هنا إلى مساعدة مسؤولي الأنظمة والباحثين الأمنيين على فهم الثغرة وحماية أنظمتهم.

الاستغلال غير المصرح به ضد أنظمة لا تملكها غير قانوني وغير أخلاقي.


صُنع للتوعية الأمنية والبحث المسؤول

⭐ إذا كان هذا المستودع مفيدًا لك، فيُرجى التفكير في إضافة نجمة له!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





