📌 نظرة عامة
- CVE ID: CVE-2026-25049
- البرنامج المتأثر: n8n
- الخطورة: حرجة
- الفئة: التحكم غير السليم في الوصول / كشف المعلومات
تسمح هذه الثغرة بـوصول غير مصرح به إلى بيانات الإعدادات الداخلية عبر نقطة نهاية REST API في بعض عمليات نشر n8n.
🧭 جدول المحتويات
🔍 التفاصيل التقنية
في التكوينات المعرضة للخطر، تكون نقطة النهاية التالية متاحة دون مصادقة:
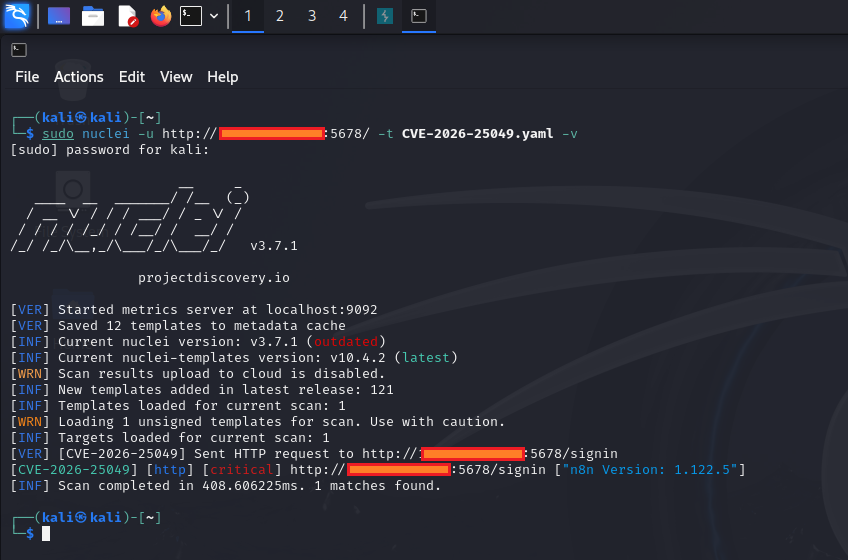
GET /rest/settings
📤 البيانات المكشوفة قد تتضمن
- 🔐 طريقة المصادقة (مثل تسجيل الدخول عبر البريد الإلكتروني)
- 🌐 وضع المثيل (مثل
public)
- ⚙️ أعلام الميزات وإعدادات وقت التشغيل
- 🧩 بيانات تعريف تكوين التطبيق
يجب عادةً أن تكون نقطة النهاية هذه مقيدة بالمستخدمين المصادَق عليهم، لكن الإعدادات الخاطئة أو الإصدارات المعرضة للخطر قد تعرضها للعامة.
⚠️ التأثير
على الرغم من أنها لا تؤدي مباشرة إلى اختراق كامل للنظام، إلا أن هذه الثغرة يمكن أن:
- 📡 تسريب تفاصيل إعدادات حساسة
- 🧠 تمكين بصمة الهدف
- 🔗 تسهيل تسلسل الهجمات مع ثغرات أخرى
- 🎯 تقليل تعقيد الهجمات اللاحقة
💡 حتى كشف المعلومات المحدود يمكن أن يضعف بشكل كبير الوضع الأمني العام.
📦 الإصدارات المتأثرة
- تم التأكيد على:
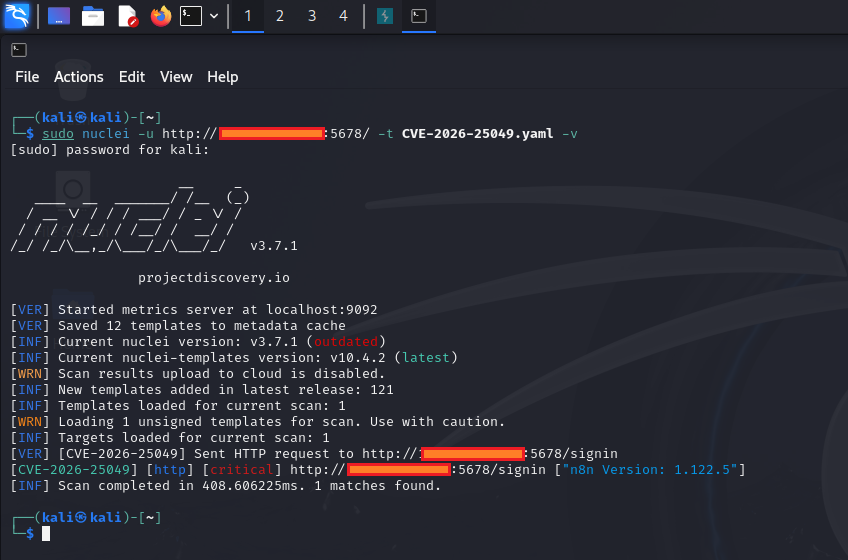
n8n v1.123.5
- قد تتأثر إصدارات أخرى حسب التكوين
⚠️ تحقق دائمًا من النشرات الرسمية وسجلات التغييرات.
✅ التحقق (مستوى عالٍ)
للتحقق من الثغرة:
-
أرسل طلبًا إلى:
/rest/settings
-
لاحظ سلوك الاستجابة.
✔️ السلوك المتوقع (آمن)
401 Unauthorized- المصادقة مطلوبة
❌ السلوك المعرض للخطر
200 OK- استجابة JSON تحتوي على بيانات الإعدادات
🛡️ التخفيف
لتأمين مثيل n8n الخاص بك:
- 🔄 حدّث إلى أحدث إصدار مصحح
- 🔒 قيّد الوصول إلى المنفذ
5678 (VPN، جدار الحماية، قائمة عناوين IP المسموح بها)
- 🚫 تجنب تعريض n8n مباشرة للإنترنت العام
- 🔑 فرض آليات مصادقة مناسبة
- 🧱 ضعه خلف وكيل عكسي مع ضوابط الوصول
🧠 ملاحظات أمنية
- غالبًا ما يعتمد التعرض على تكوين النشر
- المثيلات التي تعمل في الوضع العام أكثر عرضة للتأثر
- شائع في البيئات المستضافة ذاتيًا ذات الإعدادات الخاطئة
- يجب التعامل معه كجزء من سطح هجوم أكبر
📊 ملخص المخاطر
| العامل | التقييم |
|---|
| تعقيد الهجوم | منخفض |
| الصلاحيات المطلوبة | لا شيء |
| تفاعل المستخدم | لا شيء |
| نطاق التأثير | جزئي (تسريب معلومات) |
| قابلية الاستغلال | عالية (إذا كانت مكشوفة) |
📎 إخلاء المسؤولية
⚠️ هذا المشروع مخصص لأغراض تعليمية ولاختبار الاختراق المصرح به فقط.
لا تختبر أو تفحص الأنظمة دون إذن صريح.
⭐ المساهمة والاستخدام
إذا وجدت هذا مفيدًا:
- ⭐ أضف نجمة إلى المستودع
- 🛠️ استخدمه بمسؤولية في المختبرات أو المهام المصرح بها
- 📢 شارك المعرفة بشكل أخلاقي
 0xblackash/cve-2026-25049