Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-22812
تحليل الثغرات الأمنيةالاستغلالأمن الويباستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادث
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

عرض المستودع
142منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

🔐 CVE-2026-22812 - خادم HTTP بدون مصادقة في OpenCode → تنفيذ تعليمات برمجية عن بُعد (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


نشرة أمنية، تحليل تقني، إرشادات كشف، وملاحظات تخفيف لـ CVE-2026-22812


📌 نظرة عامة

CVE-2026-22812 هي ثغرة عالية الخطورة من نوع تنفيذ تعليمات برمجية عن بُعد (RCE) تؤثر على إصدارات OpenCode الأقدم من 1.0.216.

تنبع المشكلة من أن OpenCode يبدأ تلقائيًا خادم HTTP محليًا بدون مصادقة يمكن الوصول إليه بواسطة:

  • العمليات الضارة المحلية
  • علامات تبويب المتصفح عبر سياسات CORS المتساهلة
  • محتوى الويب المحقون
  • طلبات localhost عبر المنشأ (cross-origin)

يسمح ذلك للمهاجمين بتنفيذ أوامر شل عشوائية بصلاحيات المستخدم الحالي


🚨 الخطورة

المقياسالقيمة
معرّف CVECVE-2026-22812
الخطورةعالية
CVSS8.8
CWECWE-306, CWE-749, CWE-942
نوع الهجومتنفيذ تعليمات برمجية عن بُعد
الإصدار المُصلَح1.0.216+

المصدر: NVD / GitHub Advisory


🧠 السبب الجذري التقني

تُعرّض الإصدارات المتأثرة تلقائيًا خدمة HTTP على localhost بدون مصادقة.

ولأن الخدمة تقبل أيضًا طلبات من مصادر عبر المنشأ متساهلة، يمكن لأي صفحة ويب ضارة إرسال طلبات مثل:

POST /session/:id/shell

قد يؤدي ذلك إلى:

  • تنفيذ أوامر عشوائية
  • سرقة بيانات الاعتماد
  • تسريب الكود المصدري
  • كشف مفاتيح SSH
  • اختراق رموز الخدمات السحابية
  • استمرارية محلية (persistence)

💥 التأثير

قد يؤدي الاستغلال الناجح إلى:

  • 🔓 اختراق كامل لمحطة عمل المطور
  • 🗝️ تسريب الأسرار (.env, SSH, API tokens)
  • 📂 وصول غير مصرح به إلى الكود المصدري
  • ☁️ اختطاف جلسات Cloud CLI
  • 🧪 مخاطر اختراق سلسلة التوريد
  • 🖥️ تنفيذ أوامر شل عشوائية كمستخدم مسجّل الدخول

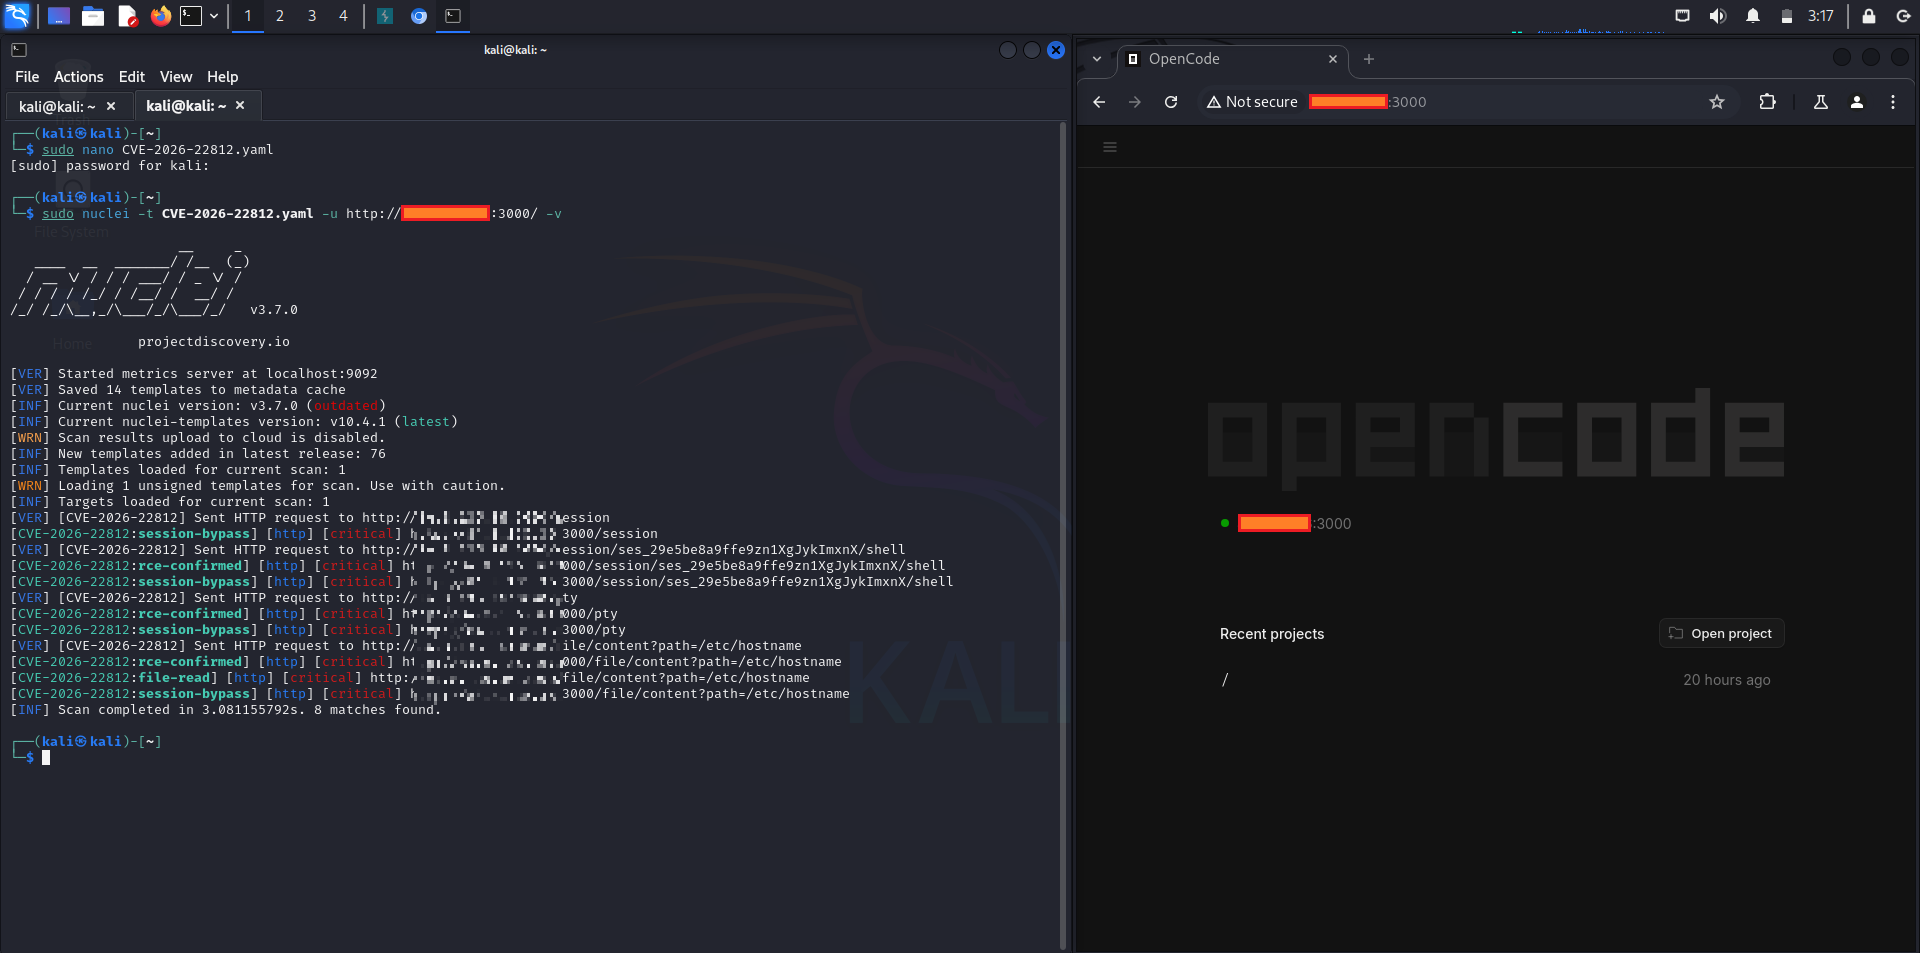
📸 لقطة شاشة

cve-2026-22812 1 cve-2026-22812

📦 الإصدارات المتأثرة

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ التخفيف

✅ الإصلاح الموصى به

قم بالترقية فورًا:

npm update opencode

أو ثبّت إصدارًا آمنًا:

npm install [email protected]

🧱 حلول مؤقتة

إذا تعذّرت الترقية فورًا:

  • قيّد الوصول إلى منافذ localhost
  • اعزل OpenCode داخل حاوية (container)
  • احظر طلبات localhost المشبوهة
  • أغلق علامات تبويب المتصفح غير الموثوقة
  • استبدل بيانات الاعتماد المكشوفة
  • عطّل سياسات CORS المتساهلة إذا كان ذلك ممكنًا

🔍 نصائح الكشف

مؤشرات الاستغلال المحتمل:

  • أوامر شل غير معتادة يطلقها OpenCode
  • طلبات POST مشبوهة على localhost
  • طلبات مصدرها المتصفح إلى منافذ OpenCode
  • وصول غير متوقع إلى الملفات في مجلدات المشروع
  • عمليات فرعية غير طبيعية في الطرفية (terminal)

التتبع الموصى به:

  • مراقبة شجرة العمليات في EDR
  • سجلات الوصول إلى HTTP على localhost
  • تدقيق تنفيذ أوامر الشل
  • تتبع أمان المتصفح

🧪 حالة إثبات المفهوم (PoC)

⚠️ توجد تفاصيل استغلال علنية في مناقشات النشرة الأمنية.

من أجل الإفصاح المسؤول والسلامة، تجنّب نشر نماذج PoC مُسلَّحة في المستودعات الإنتاجية العامة.


📚 المراجع

  • نشرة NVD الأمنية إدخال CVE في NVD
  • قاعدة بيانات OSV إدخال OSV
  • نشرة البائع الأمنية النشرة الأمنية من GitHub

⚖️ إخلاء المسؤولية

هذا المستودع مخصص لـ:

  • أبحاث الأمن الدفاعية
  • رفع وعي الفريق الأزرق (Blue Team)
  • التحقق من صحة التصحيحات
  • إدارة الثغرات الأمنية
  • التعليم على التطوير الآمن

لا تستخدم هذه المعلومات على أنظمة لا تملكها أو ليس لديك إذن لاختبارها.


🛡️ أمّن أدوات تطوير الذكاء الاصطناعي لديك قبل أن تستولي على تعليماتك البرمجية

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →