
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-22241 — CVE-2026-22241 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-22241
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالأوراق والأبحاثالتعلم والتعليم
GitHub0xblackash/cve-2026-22241

CVE-2026-22241

CVE-2026-22241

عرض المستودع
19منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

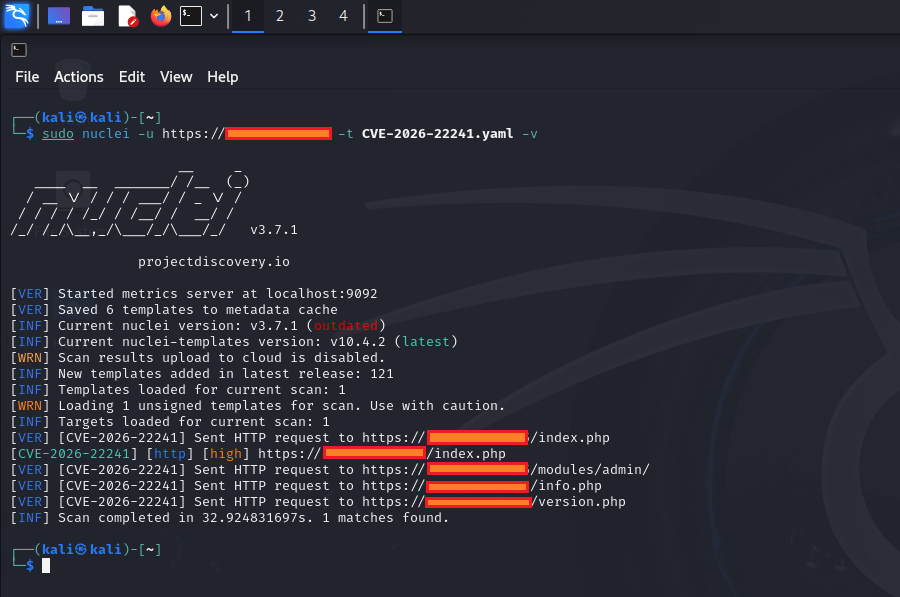
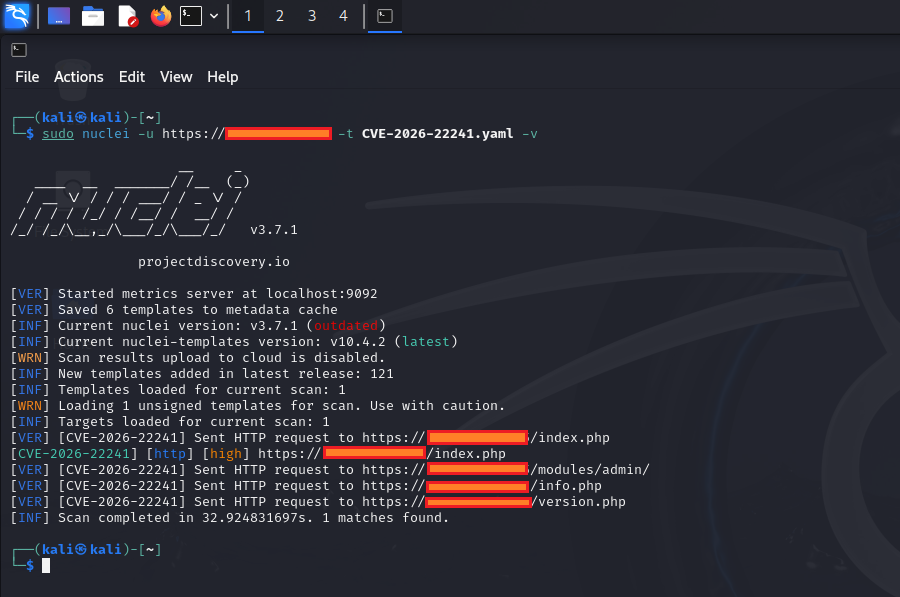
🚨 CVE-2026-22241 - تنفيذ التعليمات البرمجية عن بُعد عبر استيراد السمات في Open eClass

1768551798083
Severity Affected

📌 ملخص الثغرة

يحتوي Open eClass (المعروف أيضًا باسم GUnet eClass)، وهو نظام إدارة تعلم (LMS) مفتوح المصدر واسع الاستخدام، على ثغرة حرجة من نوع رفع الملفات غير المقيد في ميزة استيراد السمات.

يمكن لمسؤول مصادق عليه رفع ملف ZIP خبيث، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد (RCE) على الخادم.


⚠️ الإصدارات المتأثرة

الإصدارالحالة
Open eClass < 4.2معرّض للثغرة
Open eClass ≥ 4.2تم إصلاحه

🛠️ تفاصيل الثغرة

  • معرف CVE: CVE-2026-22241
  • الخطورة: عالية (CVSS 7.3)
  • النوع: رفع ملفات غير مقيد (CWE-434)
  • متجه الهجوم: وظيفة استيراد السمات في لوحة الإدارة
  • الصلاحية المطلوبة: حساب مسؤول
  • الأثر: تنفيذ التعليمات البرمجية عن بُعد (RCE)
CVE-2026-22241

🔍 السبب الجذري

توجد الثغرة بسبب عدم كفاية التحقق والتنقية لملفات ZIP المرفوعة أثناء عملية استيراد السمات. يمكن كتابة ملفات خبيثة (مثل قذائف الويب PHP) في الدليل المتاح عبر الويب.


🛡️ التخفيف والإصلاح

  • قم بالترقية فورًا إلى Open eClass 4.2 أو أحدث.
  • عطّل ميزة استيراد السمات إذا لم تكن مطلوبة.
  • قيّد الوصول الإداري وطبّق تحققًا صارمًا من رفع الملفات.
  • راقب سجلات الخادم بحثًا عن أي نشاط مشبوه في رفع السمات.

📚 المراجع

  • النشرة الأمنية الرسمية
  • إدخال NVD
  • تحليل TwelveSec

⚠️ إخلاء مسؤولية قانوني

هذا المستودع مخصص للأغراض التعليمية والبحثية فقط.
المعلومات المقدمة تهدف إلى مساعدة باحثي الأمن ومسؤولي الأنظمة على فهم الثغرة وإصلاحها.

الاستغلال غير المصرح به ضد أنظمة لا تملكها يعد أمرًا غير قانوني.


صُنع للتوعية الأمنية والبحث

⭐ إذا كان هذا مفيدًا لك، يرجى وضع نجمة على المستودع!

تنزيل الأداة