
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xblackash/cve-2026-20079
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقةالفريق الأحمر
GitHub0xblackash/cve-2026-20079

CVE-2026-20079

CVE-2026-20079

عرض المستودع
231منذ 7 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🚨 CVE-2026-20079 "ثغرة يوم الصفر الحرجة في Cisco FMC"

cisco-exploit

تجاوز مصادقة حرج يؤدي إلى تنفيذ أوامر عن بُعد (RCE) بصلاحيات الجذر (root) في Cisco Secure Firewall Management Center

Severity CVSS Cisco FMC Published

📋 نظرة عامة

CVE-2026-20079 هي ثغرة حرجة في الواجهة الإلكترونية لبرنامج Cisco Secure Firewall Management Center (FMC).

يمكن لمهاجم غير مصادَق يعمل عن بُعد تجاوز المصادقة وتنفيذ سكربتات عشوائية بصلاحيات الجذر (root) على نظام التشغيل الأساسي.

  • معرّف CVE: CVE-2026-20079
  • CWE: CWE-288 (تجاوز المصادقة باستخدام مسار أو قناة بديلة)
  • درجة CVSS v3.1 الأساسية: 10.0 (حرجة)
  • المتجه: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

السبب الجذري: عملية نظام غير سليمة تُنشأ عند الإقلاع تسمح لطلبات HTTP مُعدّة خصيصًا بتجاوز المصادقة.


🛠️ الأثر

  • استغلال عن بُعد بدون مصادقة
  • وصول كامل بصلاحيات الجذر (root) إلى جهاز FMC
  • القدرة على تنفيذ سكربتات وأوامر عشوائية
  • احتمال اختراق أجهزة Firewall Threat Defense (FTD) المُدارة (النطاق: متغيّر)
  • فقدان كامل للسرية والسلامة والتوافر

تؤثر هذه الثغرة على مستوى الإدارة في البنية التحتية لجدران الحماية المحلية من Cisco، مما يجعلها شديدة الخطورة في بيئات الإنتاج.


🔍 المنتجات المتأثرة

المتأثرة:

  • إصدارات Cisco Secure Firewall Management Center (المحلي):
    • 7.0.x (جميع الإصدارات)
    • 7.1.x (جميع الإصدارات)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

غير المتأثرة:

  • FMC المقدَّم عبر السحابة (cdFMC)
  • برنامج Cisco Secure Firewall ASA
  • أجهزة Cisco Secure Firewall Threat Defense (FTD) (عند عدم إدارتها بواسطة FMC متأثر)

✅ الإصدارات المُصححة

أصدرت Cisco تصحيحات. راجع النشرة الرسمية لمعرفة الإصدارات المُصححة الدقيقة لكل فرع.

التوصية: قم بالترقية إلى أحدث إصدار مُصحح في أقرب وقت ممكن.

⚠️ تفاصيل الاستغلال

cve-2026-20079

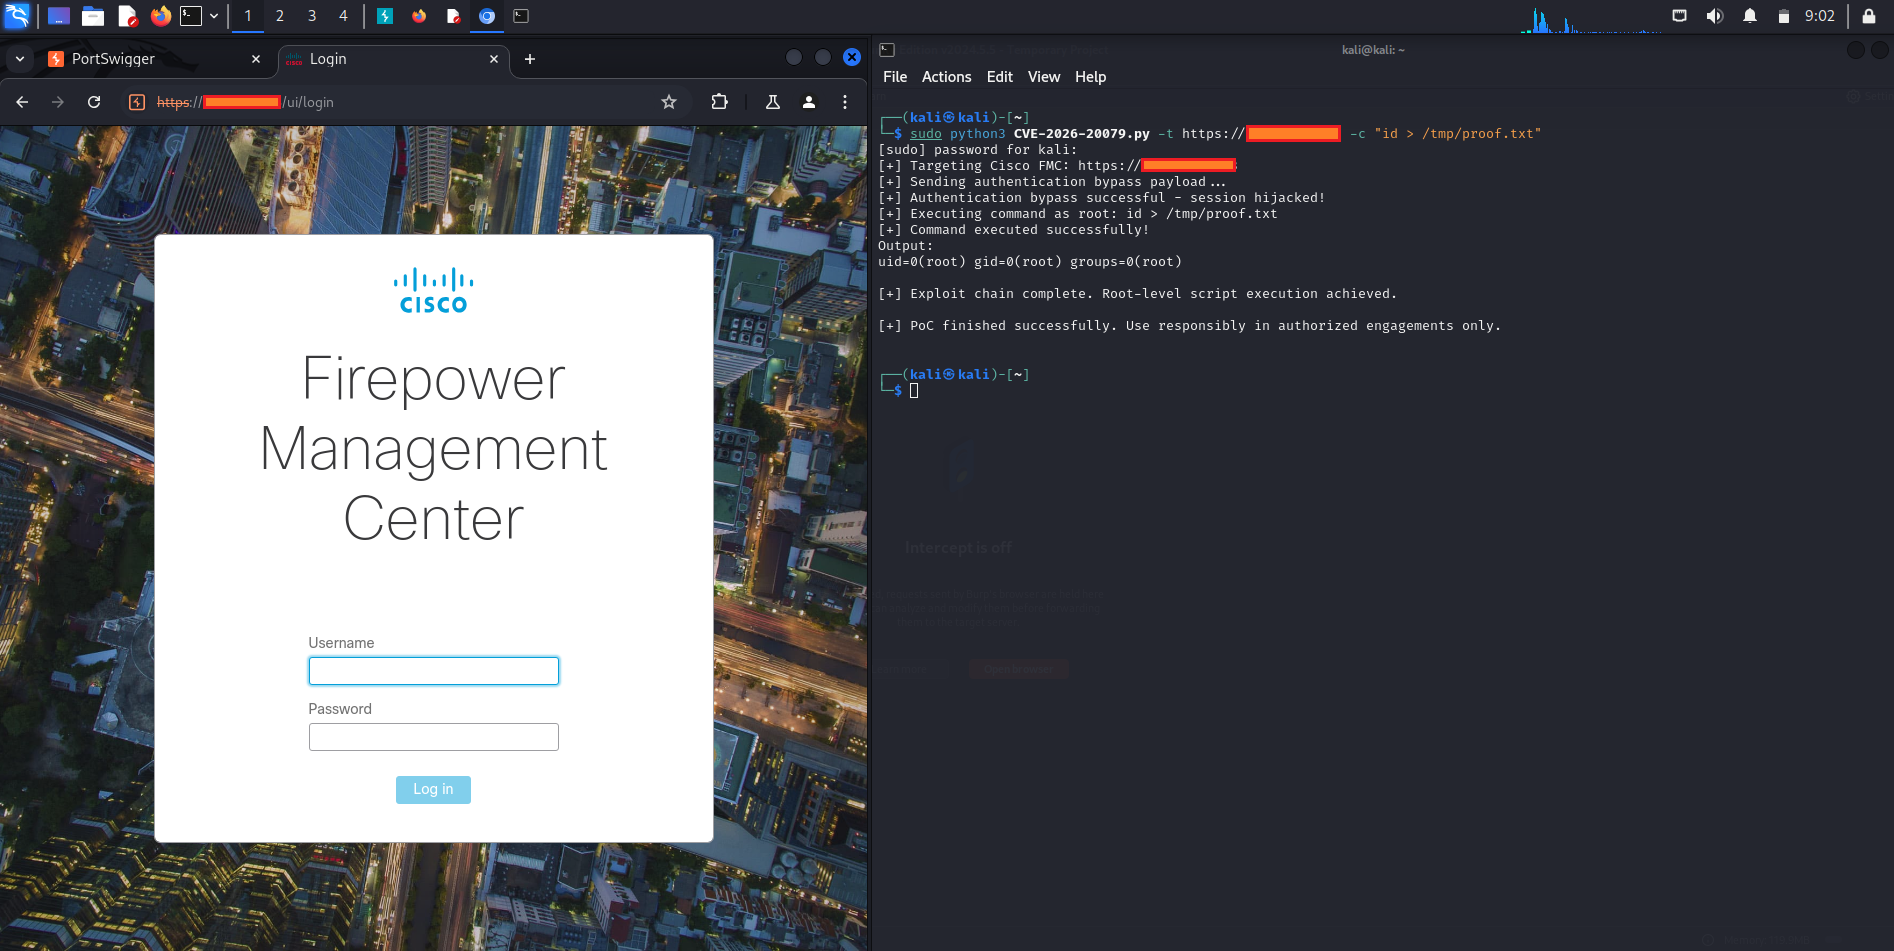
يمكن للمهاجمين استغلال هذه الثغرة عن طريق إرسال طلبات HTTP مُعدّة خصيصًا إلى واجهة الويب الخاصة بـ FMC. ينبع الخلل من عملية إقلاع مُهيأة بشكل خاطئ تُنشئ مسار مصادقة بديلًا، مما يسمح بتنفيذ سكربتات بدون مصادقة بصلاحيات الجذر (root).

ظهرت استغلالات إثبات المفهوم (PoC) العامة بعد وقت قصير من الإفصاح عن الثغرة.


🛡️ التخفيف

  1. إجراء فوري: طبّق التصحيح الأمني المقدَّم من Cisco.
  2. لا توجد حلول بديلة رسمية — التصحيح هو الحل الوحيد للمعالجة.
  3. قيّد الوصول إلى واجهة إدارة FMC (استخدم قواعد جدار الحماية أو VPN أو التقسيم القائم على مبدأ الثقة المعدومة zero-trust).
  4. راقب حركة مرور HTTP المشبوهة التي تستهدف واجهة الويب الخاصة بـ FMC.
  5. استخدم أداة Software Checker من Cisco للتحقق من إصدارك.

النشرة الأمنية الرسمية من Cisco: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2



📚 المراجع

  • صفحة التفاصيل في NVD
  • النشرة الرسمية من Cisco
  • ثغرة ذات صلة: CVE-2026-20131 (ثغرة RCE حرجة أخرى في نفس المنتج)

📝 ملاحظات

  • هذا المستودع مخصّص لأغراض التوثيق والبحث والدفاع فقط.
  • استغلال الثغرة بقصد خبيث غير قانوني ولا نشجع عليه بشدة.
  • التزم دائمًا بممارسات الإفصاح المسؤول.
تنزيل الأداة