Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-15409 — CVE-2026-15409 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-15409
تحليل الثغرات الأمنيةأمن الويباستخبارات التهديداتالأوراق والأبحاثالتعلم والتعليمموارد منسقة
GitHub0xblackash/cve-2026-15409

CVE-2026-15409

CVE-2026-15409

عرض المستودع
3117منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-15409

ثغرة SSRF حرجة بدون مصادقة في سلسلة SonicWall SMA1000

صورة ChatGPT يوليو 15, 2026, 05_55_53 مساءً

ثغرة تزوير الطلب من جانب الخادم (SSRF) حرجة تؤثر على أجهزة سلسلة SonicWall SMA1000.

يُوثّق هذا المستودع الثغرة، والمنتجات المتأثرة، والنظرة الفنية، والتأثير، وإرشادات الكشف، والإصلاح.


📖 نظرة عامة

CVE-2026-15409 هي ثغرة تزوير طلب من جانب الخادم (SSRF) حرجة بدون مصادقة في أجهزة سلسلة SonicWall SMA1000.

تسمح هذه الثغرة لمهاجم عن بُعد بإجبار الجهاز على تنفيذ طلبات HTTP غير مقصودة إلى موارد داخلية أو خارجية. وفقًا للتحذيرات العامة، تم استغلال الثغرة في هجمات حقيقية وقد يتم ربطها بثغرات إضافية لزيادة الاختراق.


✨ أبرز النقاط

  • 🔴 خطورة حرجة (CVSS 10.0)
  • 🌐 استغلال عن بُعد
  • 🔓 لا حاجة للمصادقة
  • ⚡ تزوير الطلب من جانب الخادم (SSRF)
  • 🎯 يمكن ربطها بثغرات إضافية
  • 🛡️ تم إصلاحها بتحديثات البائع

📊 تفاصيل الثغرة

الحقلالقيمة
معرف CVECVE-2026-15409
الخطورةحرجة
CVSS v3.110.0
ناقل الهجومشبكة
المصادقةلا شيء
تفاعل المستخدمغير مطلوب
النوعتزوير الطلب من جانب الخادم (SSRF)
التأثيرالوصول إلى الموارد الداخلية، ربط الهجمات

🎯 المنتجات المتأثرة

المنتجالحالة
سلسلة SonicWall SMA1000عرضة
SMA6210عرضة
SMA7210عرضة
SMA8200vعرضة

⚠️ التأثير المحتمل

قد يتيح الاستغلال الناجح للمهاجمين ما يلي:

  • الوصول إلى الخدمات الداخلية
  • الوصول إلى نقاط نهاية البيانات الوصفية السحابية
  • التفاعل مع المضيفين غير القابلين للوصول بخلاف ذلك
  • تجاوز تجزئة الشبكة
  • تمكين سلاسل هجوم إضافية
  • زيادة سطح الهجوم للاستغلال اللاحق

🧠 تدفق الهجوم

Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
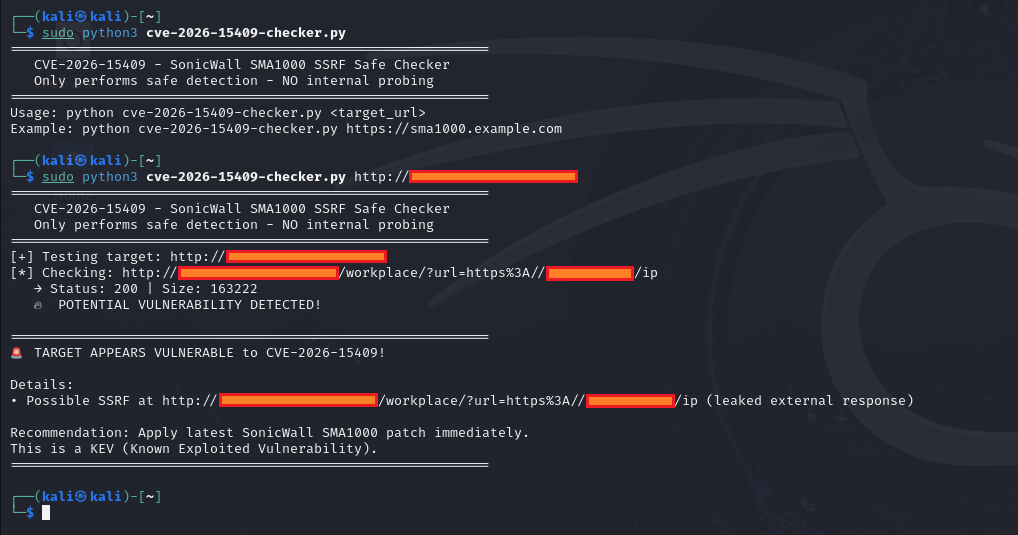
📸 عرض توضيحي

cve-2026-15409

🔍 الكشف

يجب على فرق الأمن مراقبة ما يلي:

  • طلبات صادرة غير معتادة
  • اتصالات غير متوقعة من أجهزة SMA
  • طلبات تستهدف النطاقات الداخلية RFC1918
  • الوصول إلى نقاط نهاية البيانات الوصفية السحابية
  • نشاط HTTP غير طبيعي
  • أحداث إدارية مشبوهة

🛡️ التخفيف

  • الترقية فورًا إلى البرنامج الثابت المُصحح.
  • تقييد الاتصالات الصادرة غير الضرورية.
  • مراقبة سجلات الجهاز.
  • إعادة تعيين بيانات الاعتماد إذا اشتبه في الاختراق.
  • تدوير أسرار المصادقة متعددة العوامل إذا لزم الأمر.
  • مراجعة مؤشرات الاختراق التي نشرها البائع.

📂 هيكل المستودع

.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE

📈 مصفوفة المخاطر

المقياسالتقييم
الخطورة🔴 حرجة
قابلية الاستغلال⭐⭐⭐⭐⭐
المصادقةلا شيء
التعقيدمنخفض
الوعي العاممرتفع
التصحيح متوفر✅ نعم

📚 المراجع

  • تنبيه أمني من SonicWall
  • الثغرات المستغلة المعروفة من CISA (KEV)
  • قاعدة بيانات الثغرات الوطنية NIST (NVD)
  • برنامج MITRE CVE

⚖️ إخلاء مسؤولية

هذا المستودع مخصص فقط للأغراض الأمنية الدفاعية والبحثية والتعليمية. لا يتضمن كود استغلال أو تعليمات للوصول غير المصرح به. يتحمل المستخدمون مسؤولية الامتثال للقوانين والسياسات التنظيمية المعمول بها.


⭐ هل وجدت هذا المستودع مفيدًا؟

فكر في منحه نجمة ⭐ لدعم أبحاث الأمن السيبراني.
ابقَ آمنًا • صَحِّح مبكرًا • راقِب باستمرار

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →