Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-109618 — استشارة تقنية حول ثغرات RCE في PHP2Shell (CVE-2026-109618، CVE-2026-109619) تغطي السبب الجذري، ونواقل الاستغلال، وفحوصات الكشف، وإرشادات التخفيف الخاصة بـ PHP. | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-109618
أدوات دفاعيةتحليل الثغرات الأمنيةالاستغلالأمن الويباستخبارات التهديداتالأوراق والأبحاثالاستجابة للحوادث
GitHub0xblackash/cve-2026-109618

CVE-2026-109618

استشارة تقنية حول ثغرات RCE في PHP2Shell (CVE-2026-109618، CVE-2026-109619) تغطي السبب الجذري، ونواقل الاستغلال، وفحوصات الكشف، وإرشادات التخفيف الخاصة بـ PHP.

عرض المستودع
191منذ 23 أياملم تتم المراجعة بعد
مشاركة

🟣 CVE-2026-109618/19 - PHP2Shell

PHP2Shell Runtime Vulnerabilities

CVE-2026-109618 CVE-2026-109619 PHP Impact License

استشارة تقنية، واستخبارات تهديدات، وتوقيعات كشف لثغرات التنفيذ عن بُعد للشيفرة (Remote Code Execution) الخاصة بـ PHP2Shell.


📌 نظرة عامة

يشير PHP2Shell إلى زوج من الثغرات الحرجة/ثغرات يوم الصفر (zero-day) المكتشفة في المحرك الأساسي لـ PHP (CVE-2026-109618 و CVE-2026-109619). تتيح هذه الثغرات للمهاجمين غير المصادَّق عليهم تنفيذ شيفرة عشوائية (RCE) على الخوادم التي تشغّل إعدادات PHP المعرّضة للثغرة.

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ تفاصيل الثغرة الأمنية

المعاملالتفاصيل
الثغرات الأمنيةCVE-2026-109618 & CVE-2026-109619
درجة CVSS v4.09.2 (حرجة)
المتجهCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
التأثيرتنفيذ تعليمات برمجية عن بُعد دون مصادقة (RCE)
البرامج المتأثرةPHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 تفصيل التهديدات

1. CVE-2026-109618: إفساد ذاكرة الكومة في مرشحات التدفق

  • الآلية: خرق لسلامة الذاكرة يحدث أثناء معالجة المخزن المؤقت الداخلي داخل مرشحات تدفق PHP.
  • متجه الاستغلال: يسمح التلاعب بمعاملات التدفق للمهاجم بالتحكم في عناوين الذاكرة وتحقيق تنفيذ التعليمات البرمجية.

2. CVE-2026-109619: خلل منطقي في معالجة أرشيف PHAR

  • الآلية: خلل في منطق التحليل وإلغاء التسلسل لأغلفة أرشيف PHP (.phar).
  • متجه الاستغلال: تؤدي مدخلات الترويسة التي يتحكم بها المهاجم إلى استدعاء دوال عشوائية.

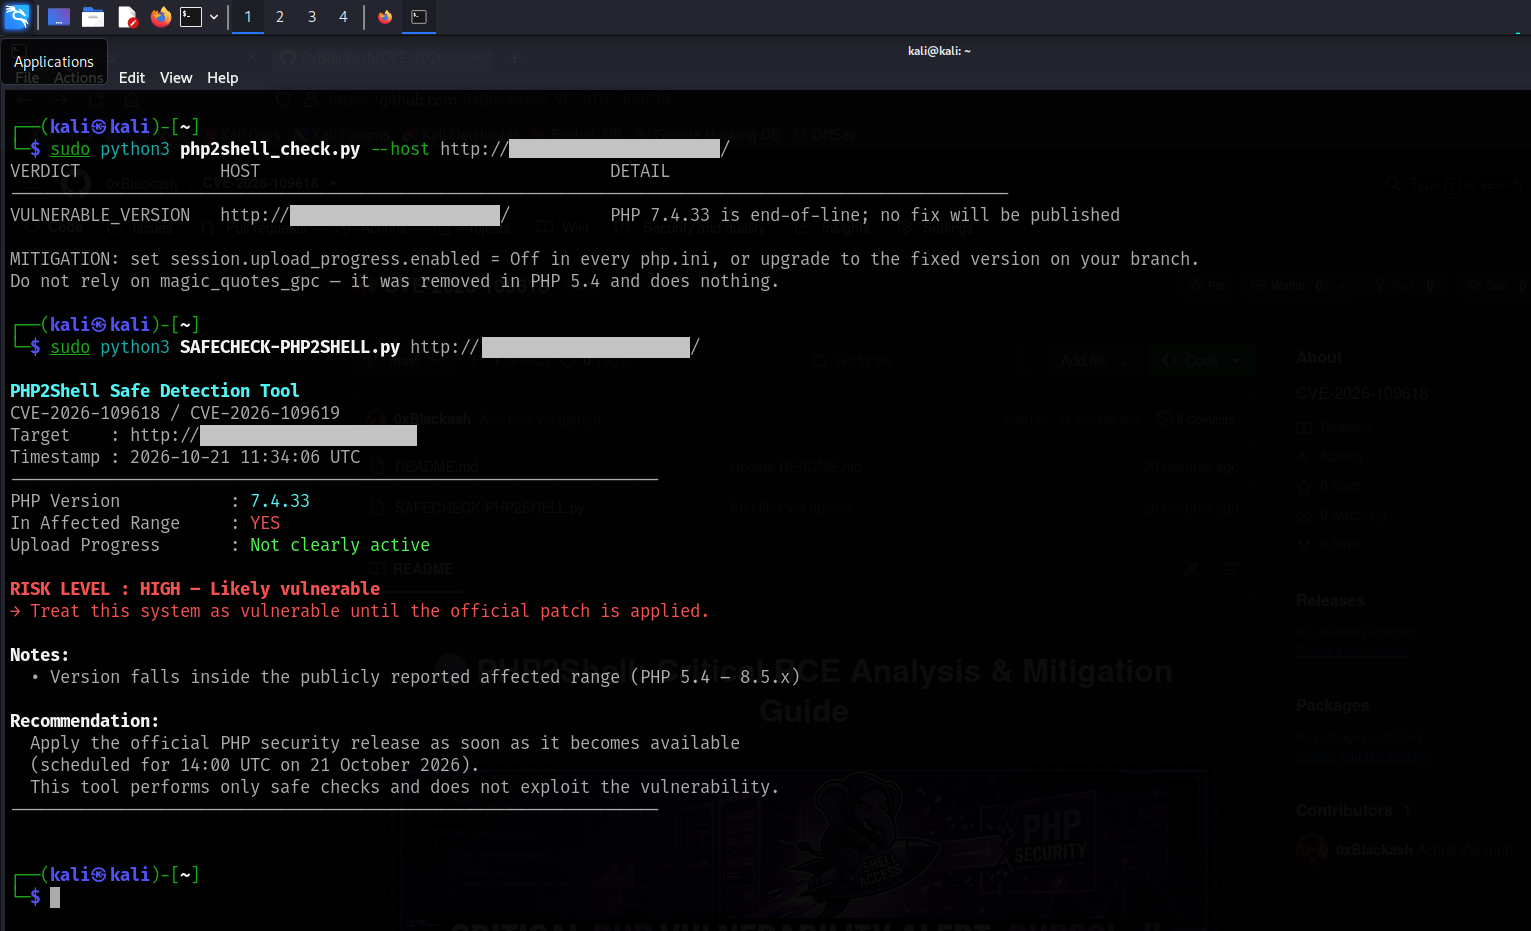
📸 عرض توضيحي

php2shell1 CVE-2026-109618yaml php2shell

🛡️ التخفيف والمعالجة

1. ترقية حزم PHP

الإصلاح الأكثر فعالية هو تحديث خادمك فورًا إلى أحدث ملفات PHP الثنائية المُرقّعة:

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. حلول بديلة طارئة (لبيئات EOL)

إذا كان تطبيقك يعتمد على إصدارات انتهى عمرها الافتراضي (EOL) (مثل PHP 7.x أو 8.0) التي لا تتلقى تصحيحات أمنية رسمية:

  • 🟣 تعطيل مرشحات التدفق / الدوال الخطرة: حرّر ملف php.ini الخاص بك:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / تصفية الشبكة: نفّذ قواعد جدار حماية تطبيقات الويب (WAF) صارمة لإسقاط الطلبات التي تحتوي على بروتوكولات التدفق المتسلسل (php://filter/، phar://).
  • 🟣 عزل الشبكة: اعزل الخوادم القديمة خلف شبكات داخلية/VPNs صارمة.

🔍 الكشف والتحقق

للتحقق مما إذا كان خادمك الذي يعمل بـ PHP عرضةً محتملةً للثغرة:

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 المساهمة

نرحّب بالمساهمات وتحديثات التهديدات وقواعد الكشف (YARA / Sigma)!

  1. قم بعمل Fork للمستودع
  2. أنشئ فرعًا للميزة (git checkout -b feature/sigma-rule)
  3. قم بعمل Commit لتغييراتك (git commit -m 'Add Sigma detection rule')
  4. ادفع التغييرات إلى الفرع (git push origin feature/sigma-rule)
  5. افتح Pull Request

📜 إخلاء المسؤولية

أُنشئ هذا المستودع لأغراض تعليمية ودفاعية وبحثية بحتة. ولا يتحمل القائمون على صيانته أي مسؤولية عن سوء الاستخدام أو الأنشطة غير القانونية التي تُرتكب باستخدام المعلومات الواردة هنا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →