

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-106173 — يوثّق CVE-2026-106173، وهو ثغرة اجتياز المسار (CWE-22) في Fortinet FortiSIEM، مع تحليل التأثير وإرشادات الكشف وخطوات التخفيف للمدافعين. | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-106173
أدوات دفاعيةتحليل الثغرات الأمنيةأمن الويبالأوراق والأبحاثالتعلم والتعليمالاستجابة للحوادث
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

يوثّق CVE-2026-106173، وهو ثغرة اجتياز المسار (CWE-22) في Fortinet FortiSIEM، مع تحليل التأثير وإرشادات الكشف وخطوات التخفيف للمدافعين.

عرض المستودع
12منذ 17س 19دلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-106173 — ثغرة اجتياز المسار في FortiSIEM

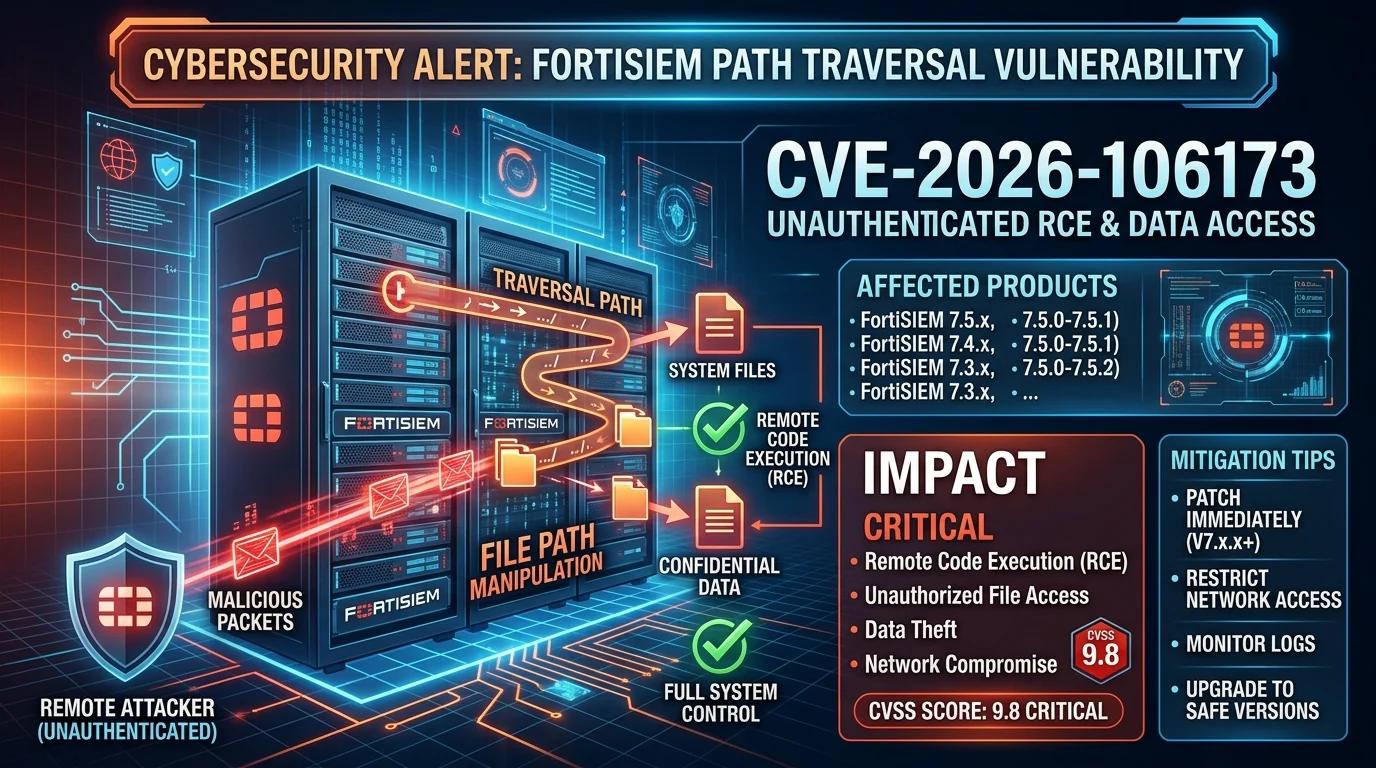
Gemini_Generated_Image_jq3zkajq3zkajq3z

نظرة عامة

يوثّق هذا المستودع CVE-2026-106173، وهي ثغرة اجتياز مسار مُبلَّغ عنها تؤثر على Fortinet FortiSIEM.

تحدث ثغرات اجتياز المسار عندما يفشل التطبيق في التحقق بشكل صحيح من مسارات الملفات، مما قد يسمح للمهاجم بالوصول إلى موارد خارج الدليل المقصود. واعتمادًا على المكوّن المصاب وسياق التنفيذ، قد تشمل العواقب الوصول غير المصرح به إلى الملفات أو اختراقًا إضافيًا للنظام.

إخلاء المسؤولية: هذا المستودع مخصص لأبحاث الثغرات الأمنية والأمن الدفاعي والأغراض التعليمية. تحقّق من جميع التفاصيل التقنية مقابل الإرشادات الرسمية للبائع قبل الاعتماد عليها.


معلومات الثغرة الأمنية

الحقلالتفاصيل
معرّف CVECVE-2026-106173
البائعFortinet
المنتجFortiSIEM
نوع الثغرةاجتياز المسار
CWECWE-22
الخطورةمُبلَّغ عنها كحرجة
CVSSتحقّق من الدرجة والإصدار المعمول بهما في السجل الرسمي
ناقل الهجوممُبلَّغ عنه كشبكة
المصادقةمُبلَّغ عنها كغير مطلوبة
الحالةتحقّق وافحص وفقًا لإرشادات البائع

التأثير المحتمل

اعتمادًا على المكوّن المصاب وتكوين النشر، قد يؤدي الاستغلال الناجح إلى ما يلي:

  • الوصول غير المصرح به إلى الملفات أو الموارد.
  • كشف معلومات النظام الحساسة.
  • المساس بسلامة النظام.
  • اختراق إضافي للبيئة المصابة.

يعتمد التأثير الفعلي على التنفيذ المصاب والصلاحيات والتعرّض الشبكي وضوابط الأمان المعمول بها.
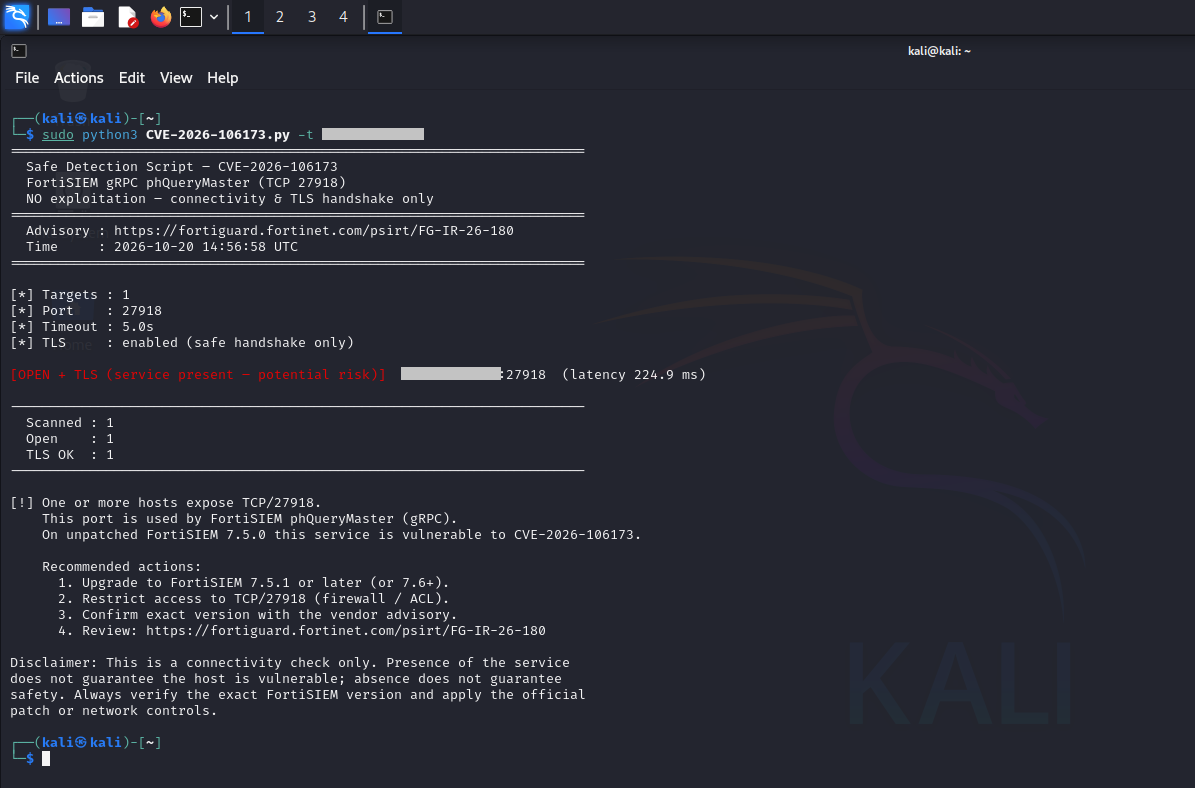

عرض توضيحي

cve-2026-106173

الإصدارات المتأثرة

راجع الإرشادات الرسمية للبائع لتحديد الإصدارات المتأثرة والمُصلَحة بدقة.

لا تعتمد على أرقام الإصدارات المنسوخة من مصادر ثانوية دون التحقق من إرشادات البائع الحالية.


التخفيف والمعالجة

الإجراءات الدفاعية الموصى بها:

  1. التحقق من التعرّض: حدّد نسخ FortiSIEM وحدّد الإصدارات المثبّتة عليها.
  2. تطبيق إصلاحات البائع: قم بالترقية إلى إصدار مؤكَّد صراحةً من قِبل Fortinet بأنه مُصلَح.
  3. تقييد الوصول: قيّد واجهات الإدارة والخدمات على الشبكات الموثوقة والمضيفين المصرح لهم.
  4. مراجعة السجلات: افحص الطلبات المشبوهة والوصول غير المتوقع إلى الملفات وتنفيذ العمليات غير العادي وتغييرات التكوين غير المبررة.
  5. مراقبة النشاط: ابحث عن اتصالات صادرة غير طبيعية ومؤشرات أخرى على اختراق محتمل.
  6. توثيق المعالجة: سجّل الأصول المتأثرة والإصلاحات المطبقة ونتائج التحقق.

الكشف والتحقيق

ينبغي لفرق الأمان مراجعة البيانات التليمترية المتاحة بحثًا عن:

  • طلبات غير عادية أو مشوّهة إلى الخدمات المكشوفة.
  • وصول غير متوقع إلى الملفات أو نشاط غير متوقع في نظام الملفات.
  • عمليات فرعية غير متوقعة أو تنفيذ أوامر.
  • شذوذ في المصادقة وتغييرات في التكوين.
  • اتصالات شبكية مشبوهة صادرة من المضيفين المصابين.

احتفظ بالسجلات والأدلة ذات الصلة قبل إجراء معالجة تعطيلية عند الاشتباه في وقوع حادث.


المراجع

  • سجل CVE الرسمي — CVE-2026-106173
  • إرشادات Fortinet PSIRT
  • CWE-22: التقييد غير الصحيح لاسم المسار إلى دليل مقيّد
  • قاعدة بيانات الثغرات الوطنية NIST

إخلاء المسؤولية

يُقدَّم هذا المستودع لأغراض تعليمية وأمن دفاعي فقط. وهو غير تابع لشركة Fortinet ولا معتمد منها.

يجب إجراء جميع الاختبارات فقط على الأنظمة التي تم الحصول على إذن صريح بشأنها. ينبغي التحقق من تفاصيل الثغرات، والإصدارات المتأثرة، وتقييمات الخطورة، وإرشادات المعالجة بشكل مستقل باستخدام مصادر موثوقة.

تنزيل الأداة