Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-101767 — تحليل استشاري وبحثي تقني لـ CVE-2026-101767، وهو ثغرة RCE حرجة غير مصادَق عليها في Oracle E-Business Suite Application Object Library، مع تفاصيل CVSS والإصدارات المتأثرة. | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-101767
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالأوراق والأبحاثالتعلم والتعليم
GitHub0xblackash/cve-2026-101767

CVE-2026-101767

تحليل استشاري وبحثي تقني لـ CVE-2026-101767، وهو ثغرة RCE حرجة غير مصادَق عليها في Oracle E-Business Suite Application Object Library، مع تفاصيل CVSS والإصدارات المتأثرة.

عرض المستودع
1منذ 2 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

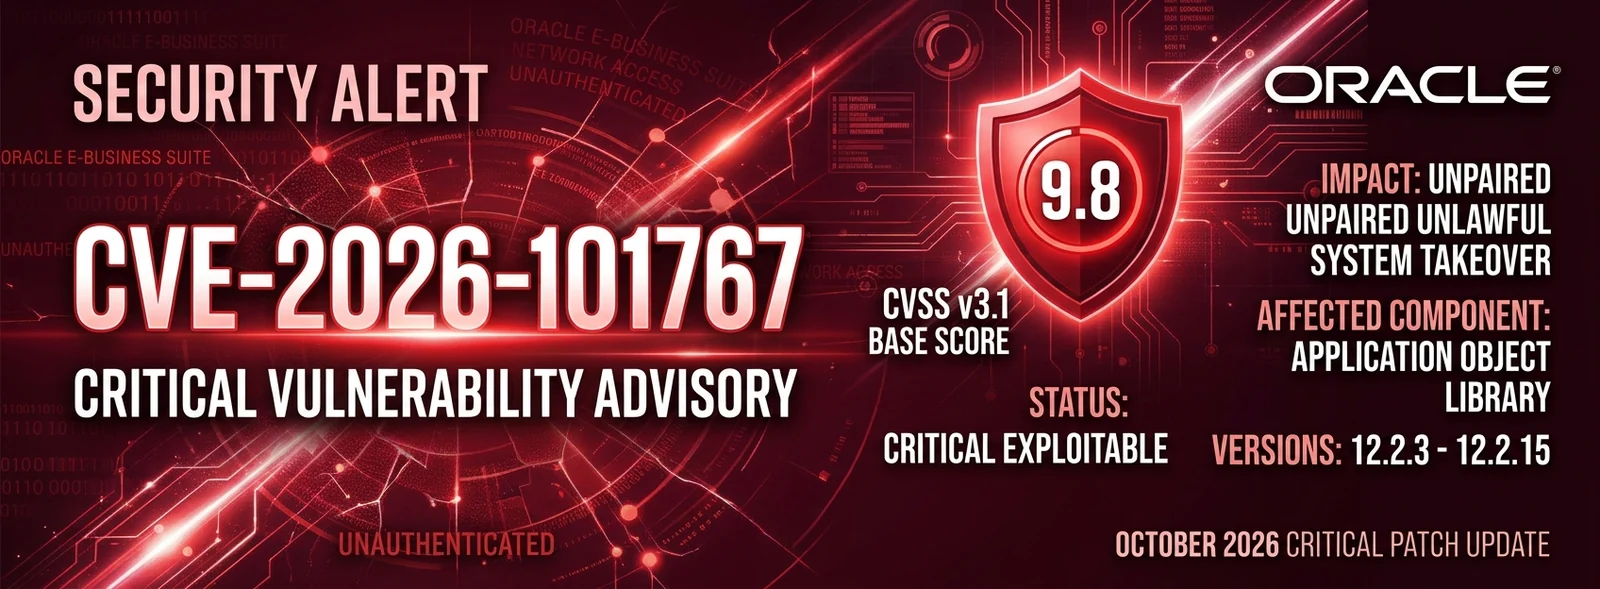
CVE-2026-101767: تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Oracle E-Business Suite

Gemini_Generated_Image_8ohgzv8ohgzv8ohg

CVE Badge CVSS Badge Oracle Badge License

تحليل استشاري وبحثي حول CVE-2026-101767، وهي ثغرة حرجة عن بُعد دون مصادقة في Oracle E-Business Suite (Oracle Application Object Library) تم الكشف عنها في تحديث التصحيحات الحرجة (CPU) لشهر أكتوبر 2026 من Oracle.


📋 نظرة عامة

  • معرّف CVE: CVE-2026-101767
  • نوع الثغرة: وصول عن بُعد دون مصادقة / ثغرة في Application Object Library
  • درجة الخطورة: 9.8 (حرجة)
  • متجه CVSS v3.1: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • المكوّن المتأثر: النواة / Oracle Application Object Library
  • توفر التصحيح: تم إصداره في تحديث التصحيحات الحرجة (CPU) لشهر أكتوبر 2026 من Oracle

🎯 الهدف والإصدارات المتأثرة

تؤثر هذه الثغرة على جميع عمليات النشر التي تشغّل الإصدارات التالية من Oracle E-Business Suite:

المنتجالمكوّنالإصدارات المتأثرة
Oracle E-Business SuiteApplication Object Library12.2.3 – 12.2.15

🛡️ الملخص التقني

تتيح CVE-2026-101767 لـمهاجم غير مُصادَق لديه وصول شبكي عبر HTTP اختراق Oracle Application Object Library.

خصائص الهجوم

  • متجه الهجوم (AV): الشبكة (N)
  • تعقيد الهجوم (AC): منخفض (L)
  • الامتيازات المطلوبة (PR): لا شيء (N)
  • تفاعل المستخدم (UI): لا شيء (N)
  • التأثير: سرية عالية، سلامة عالية، توافر عالٍ (C:H/I:H/A:H)

قد يؤدي الاستغلال الناجح إلى اختراق كامل لخادم التطبيق الأساسي، مما يتيح تنفيذ تعليمات برمجية عشوائية، أو استخراج بيانات حساسة، أو تثبيت باب خلفي دائم.
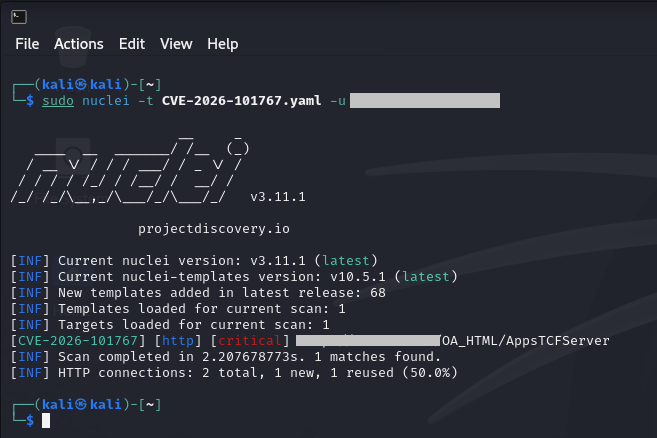

📸 عرض توضيحي

cve-2026-101767

⚙️ الكشف والاختبار

(اختياري: أدرج هنا استعلامات الكشف، أو قواعد YARA، أو إرشادات فحص الثغرات)

# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"

⚠️ إخلاء المسؤولية

يُقدَّم هذا المستودع لأغراض تعليمية وبحثية فقط. المؤلف غير مسؤول عن أي إساءة استخدام للمعلومات أو المواد الواردة هنا.

تنزيل الأداة