📖 جدول المحتويات
- نظرة عامة
- التفاصيل الفنية
- الشدة وCVSS
- الإصدارات المتأثرة
- التأثير في العالم الحقيقي
- ملخص الاستغلال
- إرشادات الكشف
- المعالجة
- تخفيف مؤقت
- قائمة التحقق الأمنية
- الملخص
🔎 نظرة عامة
CVE-2025-14847، الملقب بـ "MongoBleed"، هو ثغرة في معالجة بروتوكول الشبكة لخادم MongoDB.
تسمح لمهاجم عن بعد غير مصادق عليه بقراءة ذاكرة الكومة غير المهيأة من عملية MongoDB المعرضة للخطر.
يمكن أن يؤدي ذلك إلى كشف معلومات حساسة مثل:
- 🔑 بيانات الاعتماد
- 🔐 مفاتيح التشفير
- 🎟 رموز الجلسة
- 📦 بيانات وقت التشغيل الداخلية
🧠 التفاصيل الفنية
🧩 السبب الجذري
ينبع الخلل من:
- حقول طول غير متطابقة في رؤوس البروتوكول المضغوطة بـ zlib
- التحقق غير الصحيح أثناء معالجة فك الضغط
- كشف مناطق ذاكرة لم تتم تهيئتها بشكل صحيح
عند معالجة حركة مرور شبكة مضغوطة مصممة خصيصًا، قد يعيد الخادم محتويات ذاكرة غير مقصودة.
🛑 نوع الثغرة
- كشف المعلومات
- كشف ذاكرة الكومة
- التحقق غير الصحيح من الإدخال
📊 الشدة وCVSS
| المقياس | القيمة |
|---|
| CVSS v3.1 | 7.5 (عالية) |
| CVSS v4.0 | 8.7 (عالية) |
| متجه الهجوم | الشبكة |
| المصادقة مطلوبة | ❌ لا |
| تفاعل المستخدم | ❌ لا شيء |
| تم استغلالها في البرية | ✅ نعم |
تمت إضافة الثغرة إلى كتالوج الثغرات المعروفة المستغلة (KEV) الخاص بـ :contentReference[oaicite:1]{index=1} (CISA).
📦 الإصدارات المتأثرة
سطور الإصدارات التالية من MongoDB متأثرة:
3.6.x (جميع الإصدارات)
4.0.x (جميع الإصدارات)
4.2.x (جميع الإصدارات)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2
🛠 الإصدارات المصححة
قم بالترقية إلى أحد الإصدارات المصححة التالية:
4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3
🌍 التأثير في العالم الحقيقي
- آلاف من مثيلات MongoDB المكشوفة لوحظت عبر الإنترنت
- تأكد الاستغلال النشط
- خطر كبير للنشر الموجه للإنترنت
- المثيلات المستضافة في السحابة والتي تتم إدارتها ذاتيًا كلاهما متأثر
نظرًا لأن الاستغلال لا يتطلب مصادقة، فإن خوادم MongoDB المتاحة للجمهور معرضة لخطر فوري.
🧨 ملخص الاستغلال
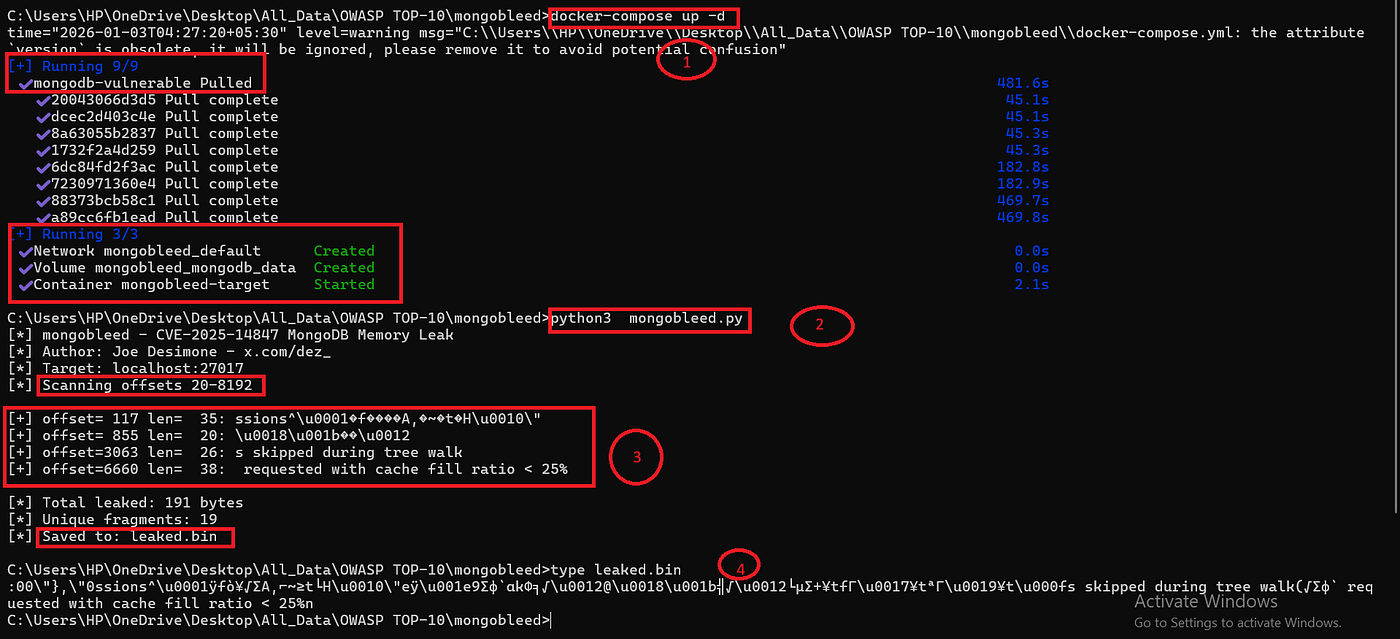
قدرات المهاجم
- إرسال حزم بروتوكول مضغوطة مصممة
- تحفيز معالجة فك ضغط غير صحيحة
- استخراج أجزاء من ذاكرة العملية
العواقب المحتملة
- جمع بيانات الاعتماد
- تصعيد الامتيازات
- تسريب البيانات
- هجمات متابعة ضد البنية التحتية الخلفية
🔍 إرشادات الكشف
راقب ما يلي:
- حركة بروتوكول مضغوطة غير عادية
- نشاط تفاوض zlib غير طبيعي
- حركة خارجة غير متوقعة من مضيفي قاعدة البيانات
- اتصالات شاذة متكررة على المنفذ
27017
اعتبر ما يلي:
- توقيعات كشف التسلل الشبكي
- مراقبة سلامة الذاكرة
- فحوصات التعرض الخارجي
🔒 المعالجة
✅ الإجراءات الفورية
- الترقية إلى إصدار MongoDB مصحح
- إعادة تشغيل جميع عقد قاعدة البيانات بعد الترقية
- مراجعة السجلات بحثًا عن نشاط مشبوه
- تدوير بيانات الاعتماد إذا اشتبه في الاختراق
🧱 تخفيف مؤقت (إذا تأخر التصحيح)
- تعطيل ضغط zlib إذا لم يكن مطلوبًا
- التبديل إلى ضواغط بديلة (مثل snappy)
- تقييد الوصول إلى الشبكة بنطاقات IP موثوقة
- التأكد من أن MongoDB غير مكشوفة للعامة
🧾 قائمة التحقق الأمنية
📌 الملخص
| الحقل | القيمة |
|---|
| CVE ID | CVE-2025-14847 |
| الاسم المستعار | MongoBleed |
| النوع | كشف الذاكرة |
| الشدة | عالية |
| المصادقة مطلوبة | لا |
| مستغلة في البرية | نعم |
| البرنامج المتأثر | MongoDB Server |
⚠️ الاستشارة النهائية
إذا كنت تدير MongoDB Server، خاصة النشر الموجه للإنترنت:
قم بالتصحيح فورًا.
يمكن أن تؤدي ثغرات كشف الذاكرة غير المصادق عليها إلى اختراق خطير في المراحل اللاحقة حتى بدون تنفيذ التعليمات البرمجية المباشرة.
 0xblackash/cve-2025-14847