
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-55591 — ماسح إثبات مفهوم لتجاوز المصادقة في FortiOS/FortiProxy (CVE-2024-55591)، يدعم الأهداف الفردية وفحوصات CIDR/URL الجماعية لتحديد الأجهزة الضعيفة. | Kitploit
أدوات/GitHubGitHub/0x7556/cve-2024-55591
الاستطلاعتحليل الثغرات الأمنيةالاستغلالأمن الويبأمن الشبكاتاختبار الاختراق
GitHub0x7556/cve-2024-55591

CVE-2024-55591

ماسح إثبات مفهوم لتجاوز المصادقة في FortiOS/FortiProxy (CVE-2024-55591)، يدعم الأهداف الفردية وفحوصات CIDR/URL الجماعية لتحديد الأجهزة الضعيفة.

عرض المستودع
6منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

FortiGate CVE-2024-55591

أحدث إصدار من 1Scan

https://github.com/0x7556/1Scan

الإصدارات المتأثرة

FortiOS 7.0.0 حتى 7.0.16
FortiProxy 7.0.0 حتى 7.0.19
FortiProxy 7.2.0 حتى 7.2.12

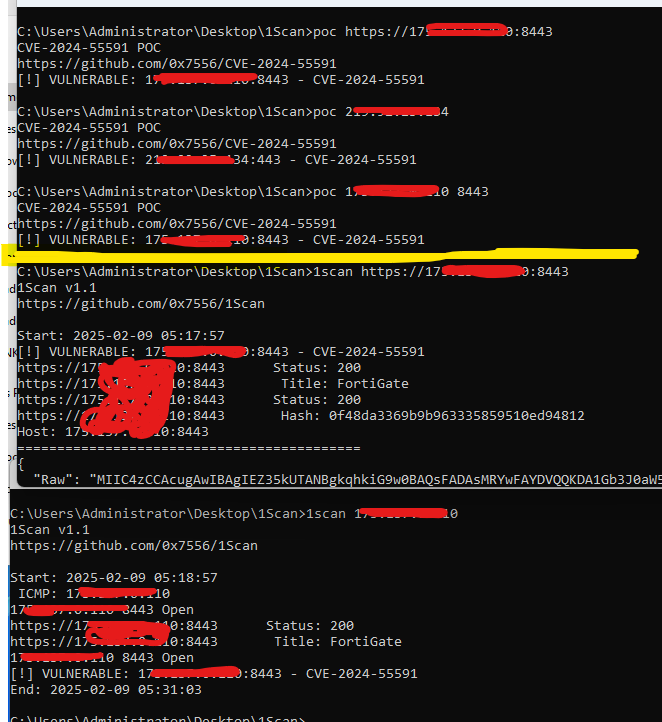
اختبار POC فردي

./poc 10.10.1.1
./poc http://10.10.1.1

1Scan دفعة

./1scan 10.10.1.1
./1scan 10.10.1.1/24
./1scan 10.10.1.1/c
./1scan 10.10.1.1/b
./1scan http://10.10.1.1
./1scan ip.txt
./1scan ipc.txt
./1scan ipb.txt
./1scan url.txt

URL أو IP فردي صورة
اختبار دفعة url.txt صورة

ملاحظة: الأداة تعرض النتائج الناجحة فقط، دون إظهار العملية، لتسهيل الاختراق بنقرة واحدة على الهاتف أو الجهاز اللوحي

رابط

https://github.com/watchtowrlabs/fortios-auth-bypass-poc-CVE-2024-55591

تنزيل الأداة