brutespray v2.7.2
أداة سريعة لاختراق بيانات الاعتماد عبر بروتوكولات متعددة. تحلل مخرجات Nmap وNessus وNexpose لاختبار بيانات الاعتماد الافتراضية والمخصصة تلقائياً عبر أكثر من 30 بروتوكولاً.
Brutespray


أنشأه: Shane Young/@x90sky && Jacob Robles/@shellfail
مستوحى من: Leon Johnson/@sho-luv
الوصف
يحاول Brutespray تلقائيًا استخدام بيانات الاعتماد الافتراضية على الخدمات المكتشفة. يأخذ مخرجات الفحص من Nmap (GNMAP/XML) وNessus وNexpose وJSON والقوائم، ثم يقوم باختراق بيانات الاعتماد عبر أكثر من 40 بروتوكولًا بالتوازي. مبني بلغة Go مع واجهة طرفية تفاعلية، وقوائم كلمات مدمجة، وقدرة على الاستئناف.
التثبيت السريع
go install github.com/x90skysn3k/brutespray/v2@latest
ملفات الإصدار الثنائية | البناء من المصدر | Docker
البدء السريع
# من مخرجات فحص Nmap
brutespray -f nmap.gnmap -u admin -p password

# استهداف مضيف محدد
brutespray -H ssh://192.168.1.1:22 -u admin -p passlist.txt

# نطاق CIDR
brutespray -H ssh://10.1.1.0/24:22 -u root -p passlist.txt

# بيانات اعتماد مركبة
brutespray -H ssh://10.0.0.1:22 -C root:root
راجع جميع الأمثلة لمزيد من أنماط الاستخدام.
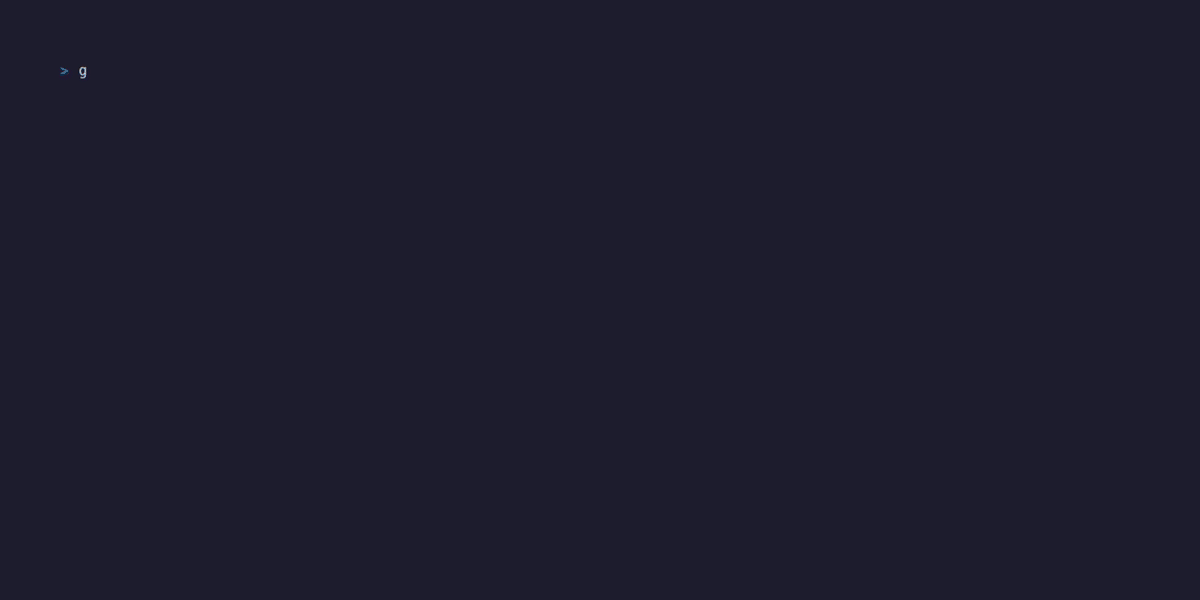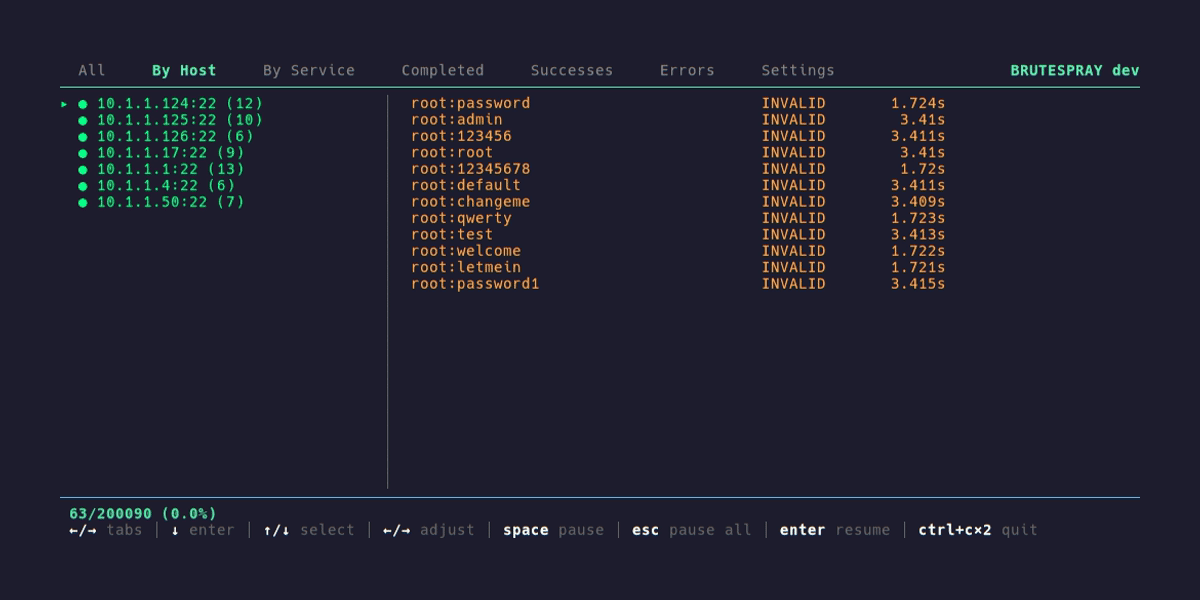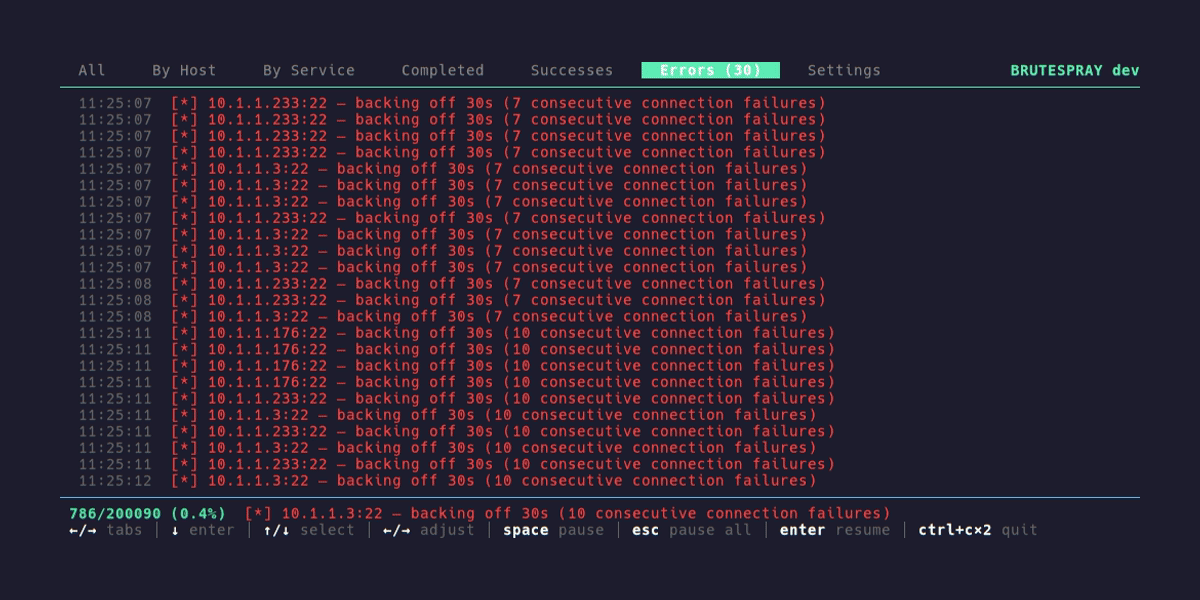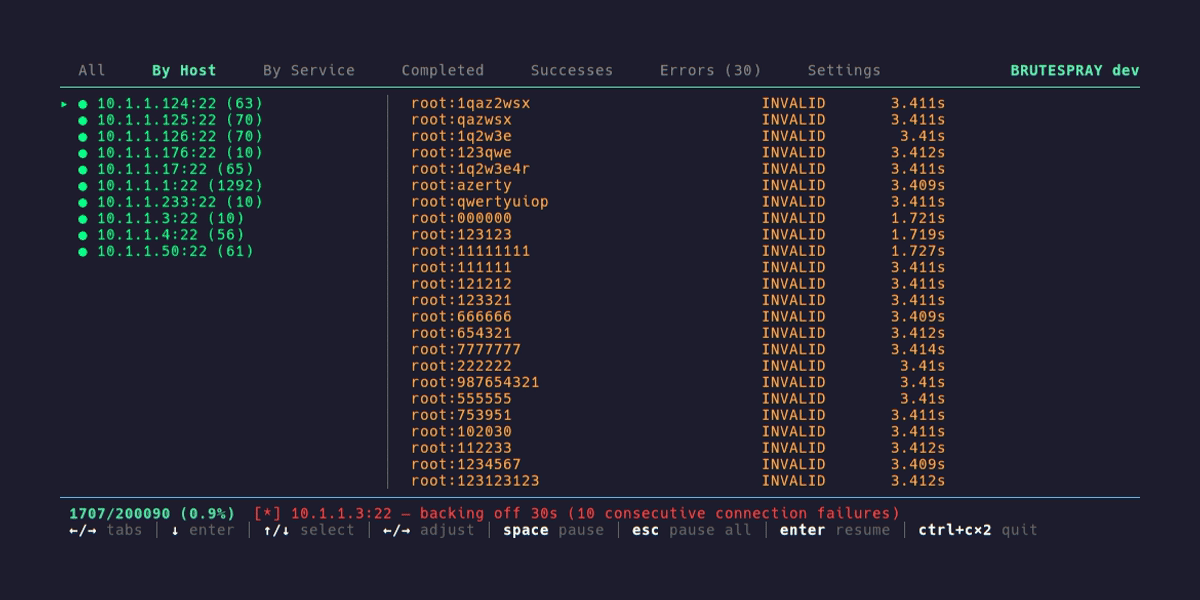
العرض التوضيحي
الميزات
- أكثر من 40 بروتوكولًا — SSH وFTP وRDP وSMB وMySQL وPostgreSQL وRedis وLDAP وWinRM والمزيد
- معلمات الوحدات — إعدادات لكل وحدة عبر
-m KEY:VALUE(نوع المصادقة، مسار الهدف، مجال NTLM، إلخ.) - دعم متعدد للمصادقة — أوضاع HTTP Basic/Digest/NTLM التلقائية/الإجبارية، وSMTP PLAIN/LOGIN، وIMAP/POP3 SASL، وSMB pass-the-hash
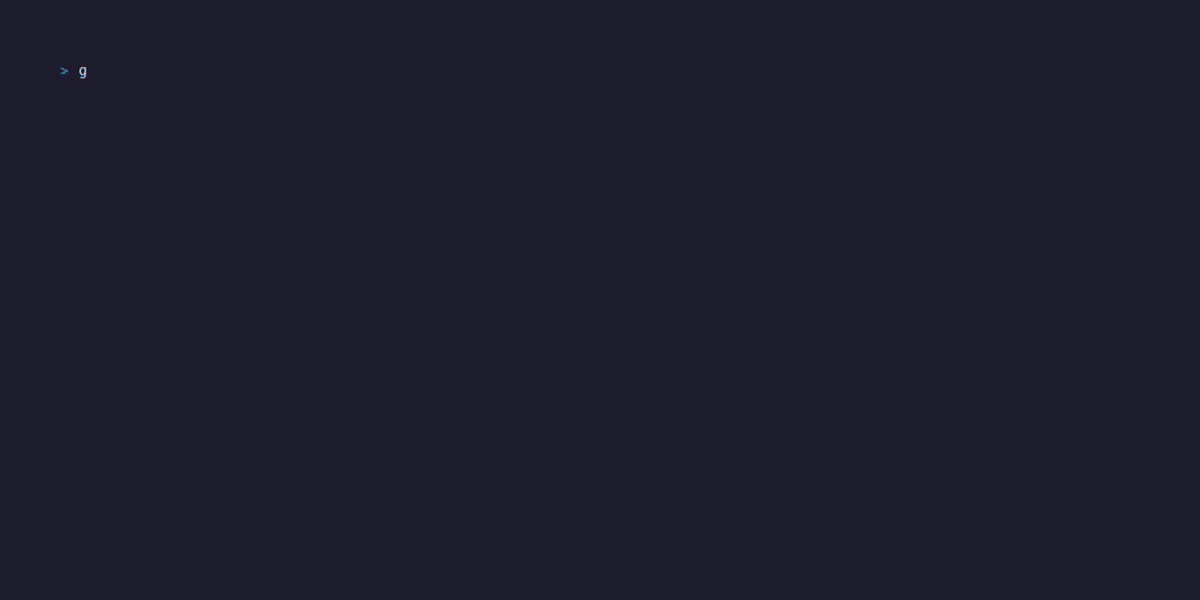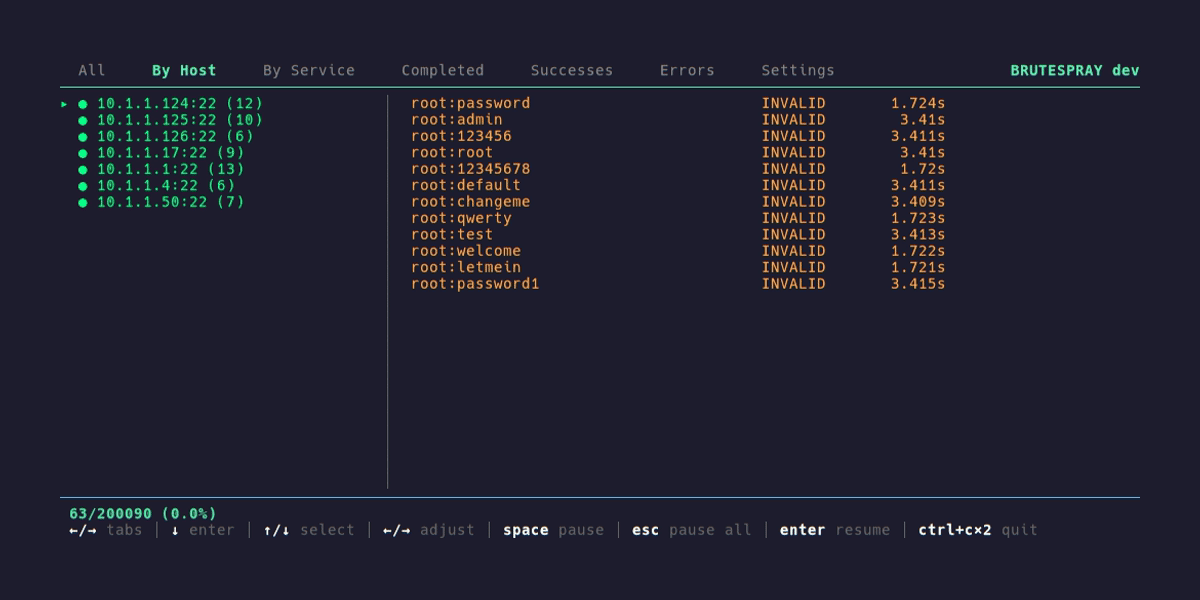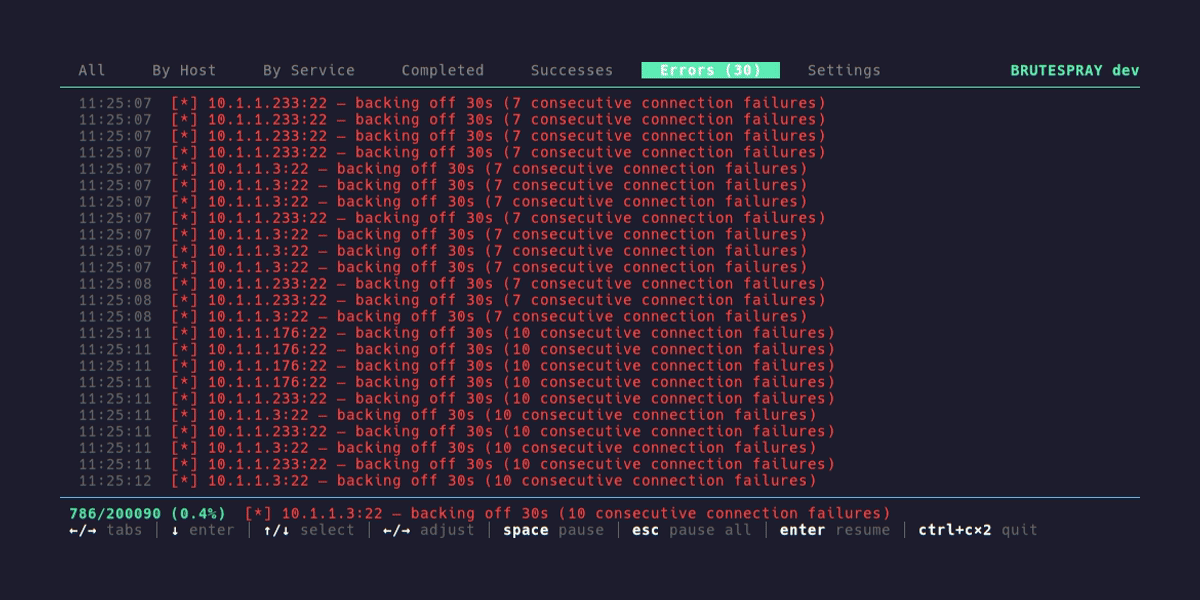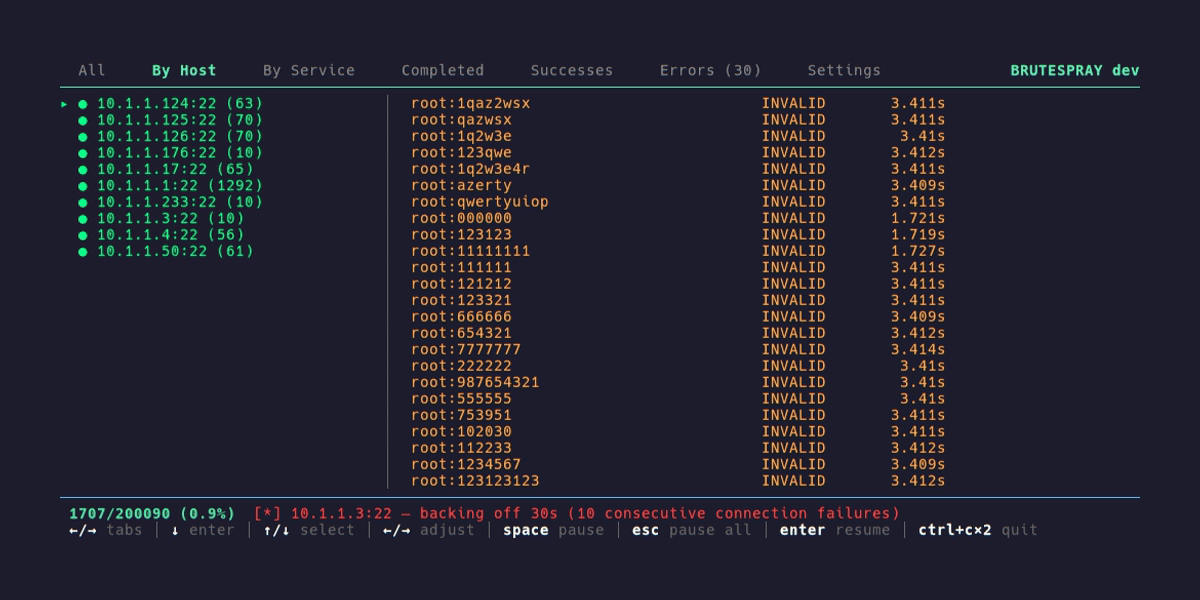
- واجهة طرفية تفاعلية — عروض بتبويبات تشمل النتائج والإعدادات المباشرة وإيقاف/استئناف المضيفين (التفاصيل)
- تنسيقات إدخال متعددة — Nmap GNMAP/XML وNessus وNexpose وJSON والقوائم (التفاصيل)
- وضع رش كلمات المرور — رش يراعي قفل الحسابات مع تأخيرات قابلة للتكوين (التفاصيل)
- وكيل SOCKS5 — دعم كامل للوكيل مع المصادقة (التفاصيل)
- الاستئناف ونقاط التوقف — قاطع بـ Ctrl+C واستأنف لاحقًا (التفاصيل)
- قوائم كلمات مدمجة — نظام قوائم متعدد الطبقات مدمج في الملف الثنائي (التفاصيل)
- تقارير ملخصة — JSON وCSV وMetasploit RC وسكربتات NetExec (التفاصيل)
- ضبط الأداء — خيوط ديناميكية وقاطع دائرة وتحديد معدل (التفاصيل)
- ملفات إعدادات YAML — إعدادات لكل مهمة (التفاصيل)
مقارنة Brutespray مع الأدوات الأخرى
| الميزة | brutespray | hydra | medusa | ncrack | brutus |
|---|---|---|---|---|---|
| ملف ثنائي ثابت واحد | ✅ | ❌ | ❌ | ❌ | ✅ |
| واجهة طرفية تفاعلية | ✅ | ❌ | ❌ | ❌ | ❌ |
| نقاط توقف / استئناف | ✅ | ❌ | ❌ | ✅ | ❌ |
| وضع الرش (يراعي القفل) | ✅ | ❌ | ❌ | ❌ | ❌ |
| مخرجات JSONL لكل محاولة | ✅ | ⚠️ | ❌ | ❌ | ❌ (النجاح فقط) |
| SOCKS5 + تدوير الوكيل | ✅ | ⚠️ | ❌ | ❌ | ❌ |
| مفاتيح SSH الضعيفة المدمجة (موسومة بـ CVE) | ✅ | ❌ | ❌ | ❌ | ✅ |
| إدخال خط الأنابيب (naabu / fingerprintx / masscan) | ✅ | ❌ | ❌ | ❌ | ✅ |
| استطلاع RDP قبل المصادقة (NLA / sticky-keys) | ✅ | ❌ | ❌ | ❌ | ✅ |
| استيراد Nmap gnmap + XML / Nessus / Nexpose | ✅ | ⚠️ | ❌ | ❌ | ⚠️ (nmap فقط) |
معلمات لكل وحدة (-m KEY:VAL) | ✅ | ❌ | ❌ | ❌ | جزئي |
| عدد الخدمات | 41 | 50+ | 34 | 14 | 23 |
تعكس الرموز السلوك الموثق وقت تقديم الطلب. الأدوات المنافسة تتغير بسرعة.
الخدمات المدعومة
ssh ftp ftps telnet smtp smtp-vrfy imap pop3 mysql postgres mssql mongodb redis vnc snmp smbnt rdp http https vmauthd teamspeak asterisk nntp oracle xmpp ldap ldaps winrm rexec rlogin rsh wrapper
التفاصيل الكاملة وملاحظات خاصة بالخدمات: docs/services.md
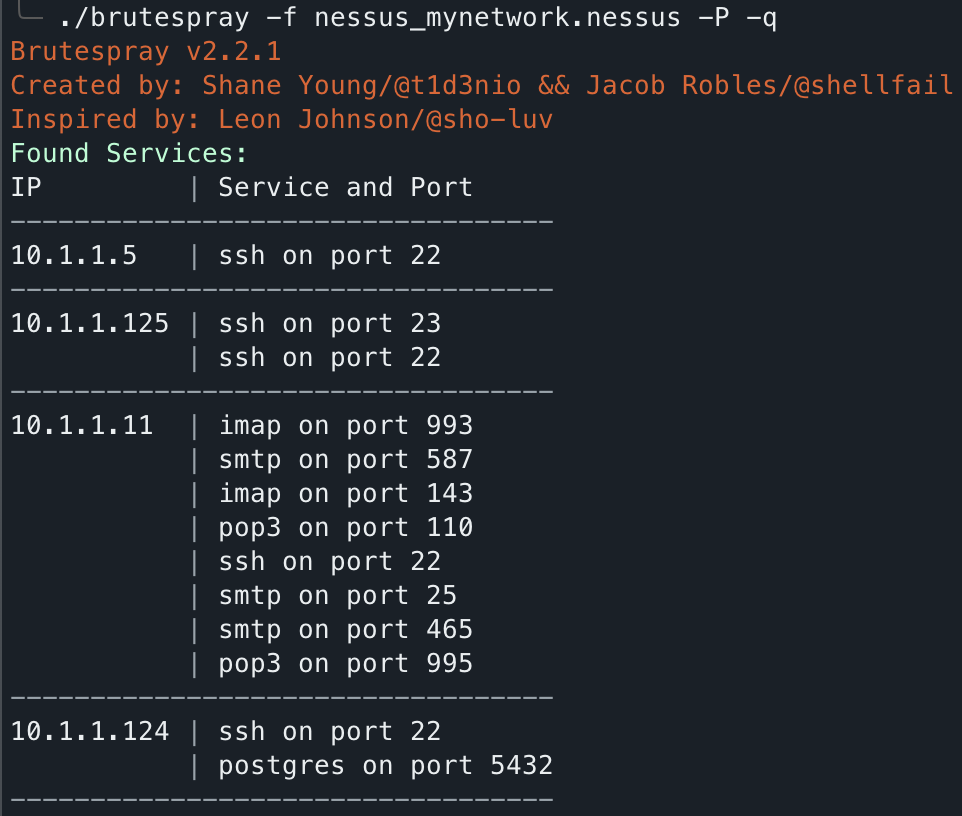
اطبع الخدمات المكتشفة من ملف فحص باستخدام -P -q:
التوثيق
| الدليل | الوصف |
|---|---|
| التثبيت | تثبيت Go، ملفات الإصدار الثنائية، البناء من المصدر، Docker |
| الاستخدام | خيارات سطر الأوامر، ملفات الإعدادات، تنسيقات الإدخال |
| الخدمات | جميع البروتوكولات الأربعين+ مع المنافذ والحالة والملاحظات |
| الأمثلة | أنماط ووصفات الاستخدام الشائعة |
| الواجهة التفاعلية | اختصارات لوحة المفاتيح، التبويبات، النتائج، الإعدادات المباشرة |
| المتقدمة | وضع الرش، الوكيل، الاستئناف، ضبط الأداء |
| قوائم الكلمات | نظام القوائم، الطبقات، التجاوزات، التخصيص |
| المخرجات والتقارير | التقارير الملخصة، تكامل Metasploit/NetExec |
تاريخ النجوم