

strix v1.6.1
أداة اختبار اختراق مفتوحة المصدر تعمل بالذكاء الاصطناعي للعثور على ثغرات تطبيقك وإصلاحها.
Strix
أداة اختبار الاختراق مفتوحة المصدر المدعومة بالذكاء الاصطناعي. قراصنة ذكاء اصطناعي مستقلون يكتشفون ثغرات تطبيقك ويصلحونها.





[!TIP] جديد! يتكامل Strix بسلاسة مع GitHub Actions وخطوط أنابيب CI/CD. افحص الثغرات تلقائيًا عند كل طلب سحب (pull request) واحظر الكود غير الآمن قبل وصوله إلى الإنتاج - ابدأ بدون أي إعداد مطلوب.
نظرة عامة على Strix
Strix عبارة عن وكلاء اختبار اختراق بالذكاء الاصطناعي مستقلين يتصرفون تمامًا مثل القراصنة الحقيقيين - يشغّلون كودك ديناميكيًا، ويكتشفون الثغرات، ويتحققون منها عبر إثباتات مفهوم فعلية. مصمم للمطورين وفرق الأمن الذين يحتاجون إلى اختبار أمني سريع ودقيق دون عبء اختبار الاختراق اليدوي أو الإيجابيات الكاذبة لأدوات التحليل الساكن.
القدرات الرئيسية:
- مجموعة أدوات اختبار اختراق كاملة - الاستطلاع والاستغلال والتحقق جاهزة للاستخدام
- تنسيق متعدد الوكلاء - فرق من مختبري الاختراق بالذكاء الاصطناعي تتعاون وتتوسع
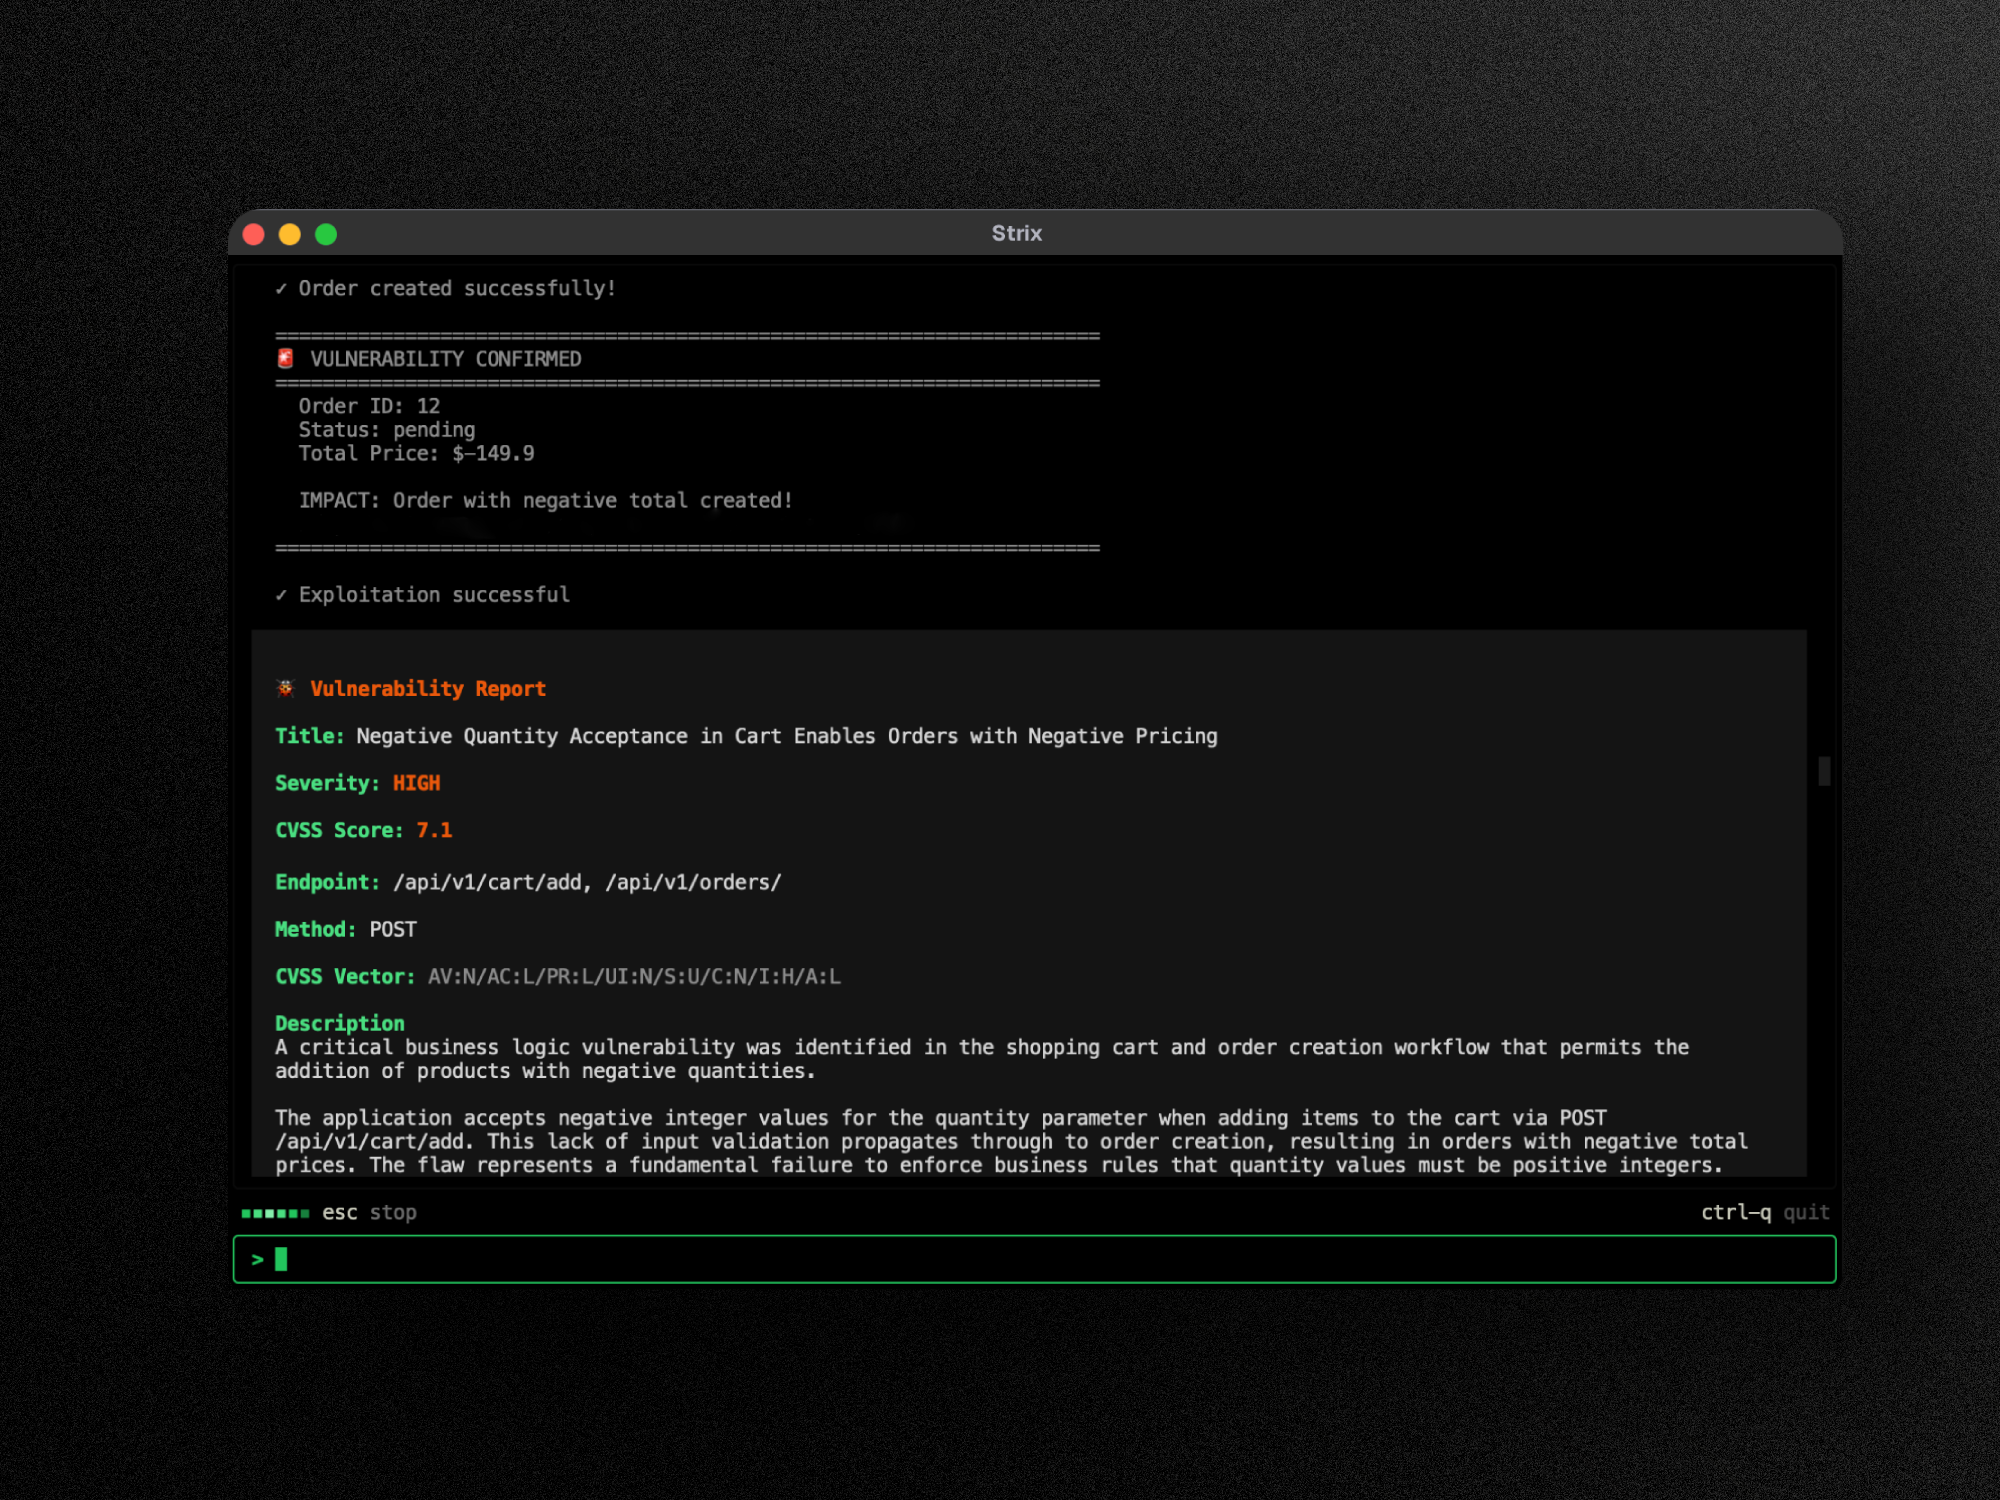
- تحقق حقيقي من الاستغلال - إثباتات مفهوم عاملة، وليست إيجابيات كاذبة مثل ماسحات الثغرات التقليدية
- واجهة سطر أوامر موجهة للمطورين - نتائج قابلة للتنفيذ مع إرشادات المعالجة
- إصلاح تلقائي وتقارير - إنشاء تصحيحات وتقارير اختبار اختراق جاهزة للامتثال
حالات الاستخدام
- اختبار أمن التطبيقات - اكتشاف الثغرات الحرجة في تطبيقاتك والتحقق منها
- اختبار اختراق سريع - إنجاز اختبارات الاختراق في ساعات، لا أسابيع، مع تقارير الامتثال
- أتمتة مكافآت الثغرات - أتمتة أبحاث مكافآت الثغرات وإنشاء إثباتات مفهوم لإبلاغ أسرع
- التكامل مع CI/CD - تشغيل الاختبارات في CI/CD لحظر الثغرات قبل وصولها إلى الإنتاج
🚀 البدء السريع
المتطلبات الأساسية:
- Docker (قيد التشغيل)
- مفتاح API لنموذج لغوي كبير من أي مزوّد مدعوم (OpenAI، Anthropic، Google، إلخ)
التثبيت والفحص الأول
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] يقوم التشغيل الأول بسحب صورة Docker للبيئة المعزولة تلقائيًا. تُحفظ النتائج في
strix_runs/<run-name>
طرق تشغيل Strix
- مفتوح المصدر - مجاني، يعمل محليًا مع Docker ومفتاح LLM الخاص بك. البدء السريع
- Strix Cloud - بدون إعداد، نتائج موثّقة، إصلاح تلقائي بنقرة واحدة، ومراجعات طلبات السحب. شغّل اختبار اختراق ←
- Enterprise - تسجيل دخول موحّد (SSO)، تقارير جاهزة للامتثال، نشر على VPC أو استضافة ذاتية. جرّب Strix Enterprise ←
☁️ Strix Cloud
جرّب منصة اختبار الاختراق متكاملة المكدس من Strix على app.strix.ai - سجّل مجانًا، واربط مستودعاتك ونطاقاتك، وأطلق اختبار اختراق في دقائق.
- نتائج موثّقة مع إثباتات مفهوم - كل ثغرة تتضمن استغلالًا عاملًا لإثبات المفهوم وخطوات إعادة الإنتاج
- إصلاح تلقائي بنقرة واحدة - تصحيحات أمنية مولّدة بالذكاء الاصطناعي كطلبات سحب جاهزة للدمج
- اختبار اختراق مستمر - فحص ثغرات دائم يواكب عمليات النشر لديك
- تكاملات DevSecOps - GitHub، GitLab، Bitbucket، Slack، Jira، Linear، وخطوط أنابيب CI/CD
- تعلّم مستمر - ذكاء اصطناعي يبني على النتائج السابقة، ويتكيف مع قاعدة كودك، ويقلل الإيجابيات الكاذبة بمرور الوقت
🏢 Enterprise
احصل على نفس تجربة Strix مع ضوابط بمستوى المؤسسات: تسجيل دخول موحّد (SAML/OIDC)، تقارير اختبار اختراق مخصصة جاهزة للامتثال (SOC 2، ISO 27001، PCI DSS)، دعم مخصص واتفاقية مستوى خدمة (SLA)، خيارات نشر مخصصة (VPC أو استضافة ذاتية)، دعم نموذج BYOK، ووكلاء اختبار اختراق بالذكاء الاصطناعي مصممين خصيصًا لبيئتك.
🤖 استخدم Strix من وكيل البرمجة الخاص بك
Strix جاهز للوكلاء. امنح Claude Code أو Cursor أو Codex أو أي وكيل متوافق مع SKILL.md القدرة على تشغيل اختبارات الاختراق، وإصلاح النتائج، وإعداد فحص CI:
npx skills add usestrix/strix
يثبّت هذا تسع مهارات لتشغيل اختبارات الاختراق، وإصلاح النتائج، وفحص CI، على الكود وتطبيقات الويب وواجهات API وقائمة OWASP Top 10. يمكن للوكلاء استخدام واجهة سطر الأوامر المحلية أو السحابة المُدارة بالمحرك نفسه.
راجع AGENTS.md للمرجع السريع، وdocs.strix.ai/llms.txt لواجهة سطر الأوامر، وdocs.app.strix.ai لواجهة API.
✨ الميزات
أدوات اختبار الاختراق الوكيلية
يأتي وكلاء Strix مزوّدين بمجموعة أدوات أمن هجومي شاملة - نفس الأدوات التي يستخدمها مختبرو الاختراق المحترفون والقراصنة الأخلاقيون:
- وكيل اعتراض HTTP - معالجة وتحليل كامل للطلبات والاستجابات باستخدام Caido
- استغلال المتصفح - متصفح آلي لاختبار XSS وCSRF وclickjacking وتدفقات تجاوز المصادقة
- تنفيذ Shell والأوامر - طرفية تفاعلية لتطوير الاستغلال وما بعد الاستغلال
- بيئة تشغيل استغلال مخصصة - بيئة Python معزولة لكتابة إثباتات مفهوم الاستغلال والتحقق منها
- الاستطلاع وOSINT - رسم آلي لسطح الهجوم، وتعداد النطاقات الفرعية، والبصمة الرقمية
- تحليل الكود الساكن والديناميكي - قدرات SAST + DAST لاختبار أمن التطبيقات الشامل
- قاعدة معرفة الثغرات - نتائج منظمة مع تقييم CVSS وتصنيف OWASP
ماسح ثغرات شامل
يكتشف Strix مجموعة واسعة من الثغرات الأمنية ويتحقق منها ويستغلها عبر OWASP Top 10 وما بعدها:
- التحكم المكسور في الوصول - IDOR، تصعيد الصلاحيات، تجاوز المصادقة
- هجمات الحقن - حقن SQL، حقن NoSQL، حقن أوامر نظام التشغيل، SSTI
- ثغرات جانب الخادم - SSRF، XXE، إلغاء التسلسل غير الآمن، RCE
- هجمات جانب العميل - XSS (مخزّن/منعكس/DOM)، تلوث النموذج الأولي (prototype pollution)، CSRF
- عيوب منطق الأعمال - حالات التسابق (race conditions)، التلاعب بالدفع، تجاوز سير العمل
- المصادقة والجلسات - هجمات JWT، تثبيت الجلسة، نواقل حشو بيانات الاعتماد
- البنية التحتية والسحابة - سوء الإعدادات، الخدمات المكشوفة، مشكلات أمن السحابة
- أمن API - المصادقة المكسورة، الإسناد الجماعي (mass assignment)، تجاوز تحديد المعدل
رسم بياني للوكلاء (اختبار اختراق متعدد الوكلاء)
تنسيق متقدم متعدد الوكلاء لاختبار اختراق آلي شامل:
- اختبار اختراق موزّع - وكلاء ذكاء اصطناعي متخصصون للاستطلاع والاستغلال وما بعد الاستغلال
- اختبار أمني قابل للتوسع - تنفيذ متوازٍ عبر أهداف متعددة لتغطية سريعة وشاملة
- تنسيق ديناميكي - يتبادل الوكلاء الاكتشافات، ويسلسلون الثغرات، ويتعاونون كفريق أحمر
🖥️ عارض الويب المحلي
يكتب كل فحص نتائجه على القرص أثناء تشغيله. اعرضها في لوحة تحكم محلية بأمر واحد:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
تعرض لوحة التحكم النتائج، وخريطة حية لفريق الوكلاء، والتشغيلات السابقة. لا شيء يغادر جهازك، وتأتي الواجهة مبنية مسبقًا. يربط strix view على 127.0.0.1 ويطبع رابطًا برمز وصول يمنح الوصول إلى التشغيل، لذا شاركه بحذر.
راجع توثيق العارض للخيارات وللوصول إلى العارض من جهاز آخر.
أمثلة الاستخدام
الاستخدام الأساسي
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
اختبار API (OpenAPI / Swagger / Postman)
وجّه Strix إلى عقد API فيختبر كل نقطة نهاية معلنة بدلًا من الاضطرار إلى اكتشافها بالزحف. اقرن المواصفة بعنوان URL الأساسي الحي حتى يعرف الوكيل أين يرسل حركة المرور:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
سيناريوهات اختبار متقدمة
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
راجع مرجع واجهة سطر الأوامر لكل خيار، بما في ذلك أوضاع الفحص، ونطاق الفروقات (diff scope)، وملفات التعليمات، والميزانيات.
الوضع بلا واجهة (Headless)
شغّل Strix برمجيًا دون واجهة تفاعلية باستخدام العلامة -n/--non-interactive - مثالي للخوادم والمهام الآلية. تطبع واجهة سطر الأوامر نتائج الثغرات في الوقت الفعلي والتقرير النهائي قبل الخروج. تخرج برمز غير صفري عند العثور على ثغرات.
strix -n --target https://your-app.com
CI/CD (GitHub Actions)
يمكن إضافة Strix إلى خط أنابيبك لتشغيل اختبار أمني على طلبات السحب عبر سير عمل GitHub Actions خفيف:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] في تشغيلات طلبات السحب في CI، يحدد Strix تلقائيًا نطاق المراجعات السريعة على الملفات المتغيرة، ولهذا يجلب الـ checkout أعلاه السجل الكامل. راجع توثيق CI/CD للتفاصيل.
الإعداد
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] يحفظ Strix إعداداتك تلقائيًا في
~/.strix/cli-config.json، فلا حاجة لإعادة إدخالها في كل تشغيل. راجع مرجع الإعداد لكل متغير بيئة.
تسجيل الدخول باستخدام اشتراك ChatGPT
بدلًا من مفتاح API محدود الاستخدام، يمكنك تشغيل Strix على اشتراك ChatGPT Plus/Pro:
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
استخدام المنصة المُدارة: strix cloud
شغّل الفحوصات على app.strix.ai من الطرفية، دون Docker أو مفتاح LLM:
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
لكل عملية في REST API أمر مطابق بصيغة strix cloud <resource> <verb>. شغّل strix cloud لسرد الموارد، وأضف help إلى مورد لسرد أفعاله. يكون الإخراج بصيغة JSON عندما لا يكون stdout طرفية أو عند تمرير --json. تنزيلات الملفات الثنائية هي الاستثناء: أعد توجيه البايتات الخام، أو اجمع --output FILE --json للحصول على بيانات وصفية للتنزيل.
راجع توثيق واجهة سطر أوامر السحابة للنطاقات (scopes)، ومساحات العمل، والفوترة، وخيارات رفع المصدر.
اربط خوادم MCP الخاصة بك
يمكن لـ Strix الاتصال بخوادم Model Context Protocol (MCP) التي تسردها وكشف أدواتها للوكيل أثناء التشغيل. أنشئ ~/.strix/mcp-servers.json بقائمة JSON من خوادم stdio المحلية أو خوادم http البعيدة:
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
تُنسب أدوات كل خادم إلى name، على سبيل المثال github_list_issues. راجع توثيق MCP للمخطط الكامل، وتصفية الأدوات، وخوادم stdio.
النماذج الموصى بها للحصول على أفضل النتائج:
- Z.ai GLM-5.3 على OpenRouter -
openrouter/z-ai/glm-5.3(الخيار الافتراضي) - OpenAI GPT-5.4 -
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 -
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview -
vertex_ai/gemini-3-pro-preview - DeepSeek V4 Pro -
deepseek/deepseek-v4-pro - Moonshot Kimi K3 -
moonshot/kimi-k3
راجع توثيق مزوّدي LLM لكل المزوّدين المدعومين بما في ذلك Vertex AI وBedrock وAzure والنماذج المحلية.
التوثيق
التوثيق الكامل متاح على docs.strix.ai - بما في ذلك أدلة مفصلة للاستخدام، وتكاملات CI/CD، والمهارات، والإعداد المتقدم.
المساهمة
نرحّب بالمساهمات من الكود والتوثيق والمهارات الجديدة - راجع دليل المساهمة للبدء أو افتح طلب سحب/مشكلة.
انضم إلى مجتمعنا
لديك أسئلة؟ وجدت خطأً؟ تريد المساهمة؟ انضم إلى Discord الخاص بنا!
ادعم المشروع
تحب Strix؟ امنحنا ⭐ على GitHub!
شكر وتقدير
يبني Strix على العمل المذهل لمشاريع مفتوحة المصدر مثل LiteLLM، وCaido، وNuclei، وPlaywright، وBubble Tea. شكرًا جزيلًا للقائمين عليها!
[!WARNING] للاستخدام المصرّح به فقط. يختبر Strix الأهداف التي توجّهه إليها فعليًا، لذا شغّله فقط ضد الأنظمة التي تملكها أو لديك إذن كتابي صريح باختبارها، والتزم بالنطاق المتفق عليه. الاختبار غير المصرّح به غير قانوني في معظم الولايات القضائية. أنت وحدك مسؤول عن الحصول على التصريح والامتثال للقانون. يُقدَّم Strix "كما هو" دون أي ضمان أو مسؤولية عن سوء الاستخدام.