

strix v1.5.1
أداة اختبار اختراق مفتوحة المصدر تعمل بالذكاء الاصطناعي للعثور على ثغرات تطبيقك وإصلاحها.
Strix
أداة اختبار الاختراق مفتوحة المصدر المدعومة بالذكاء الاصطناعي. قراصنة ذكاء اصطناعي مستقلون يكتشفون ثغرات تطبيقك ويصلحونها.





[!TIP] جديد! يتكامل Strix بسلاسة مع GitHub Actions وخطوط أنابيب CI/CD. افحص الثغرات تلقائيًا عند كل طلب سحب (pull request) واحظر الكود غير الآمن قبل وصوله إلى الإنتاج - ابدأ بدون أي إعداد مطلوب.
نظرة عامة على Strix
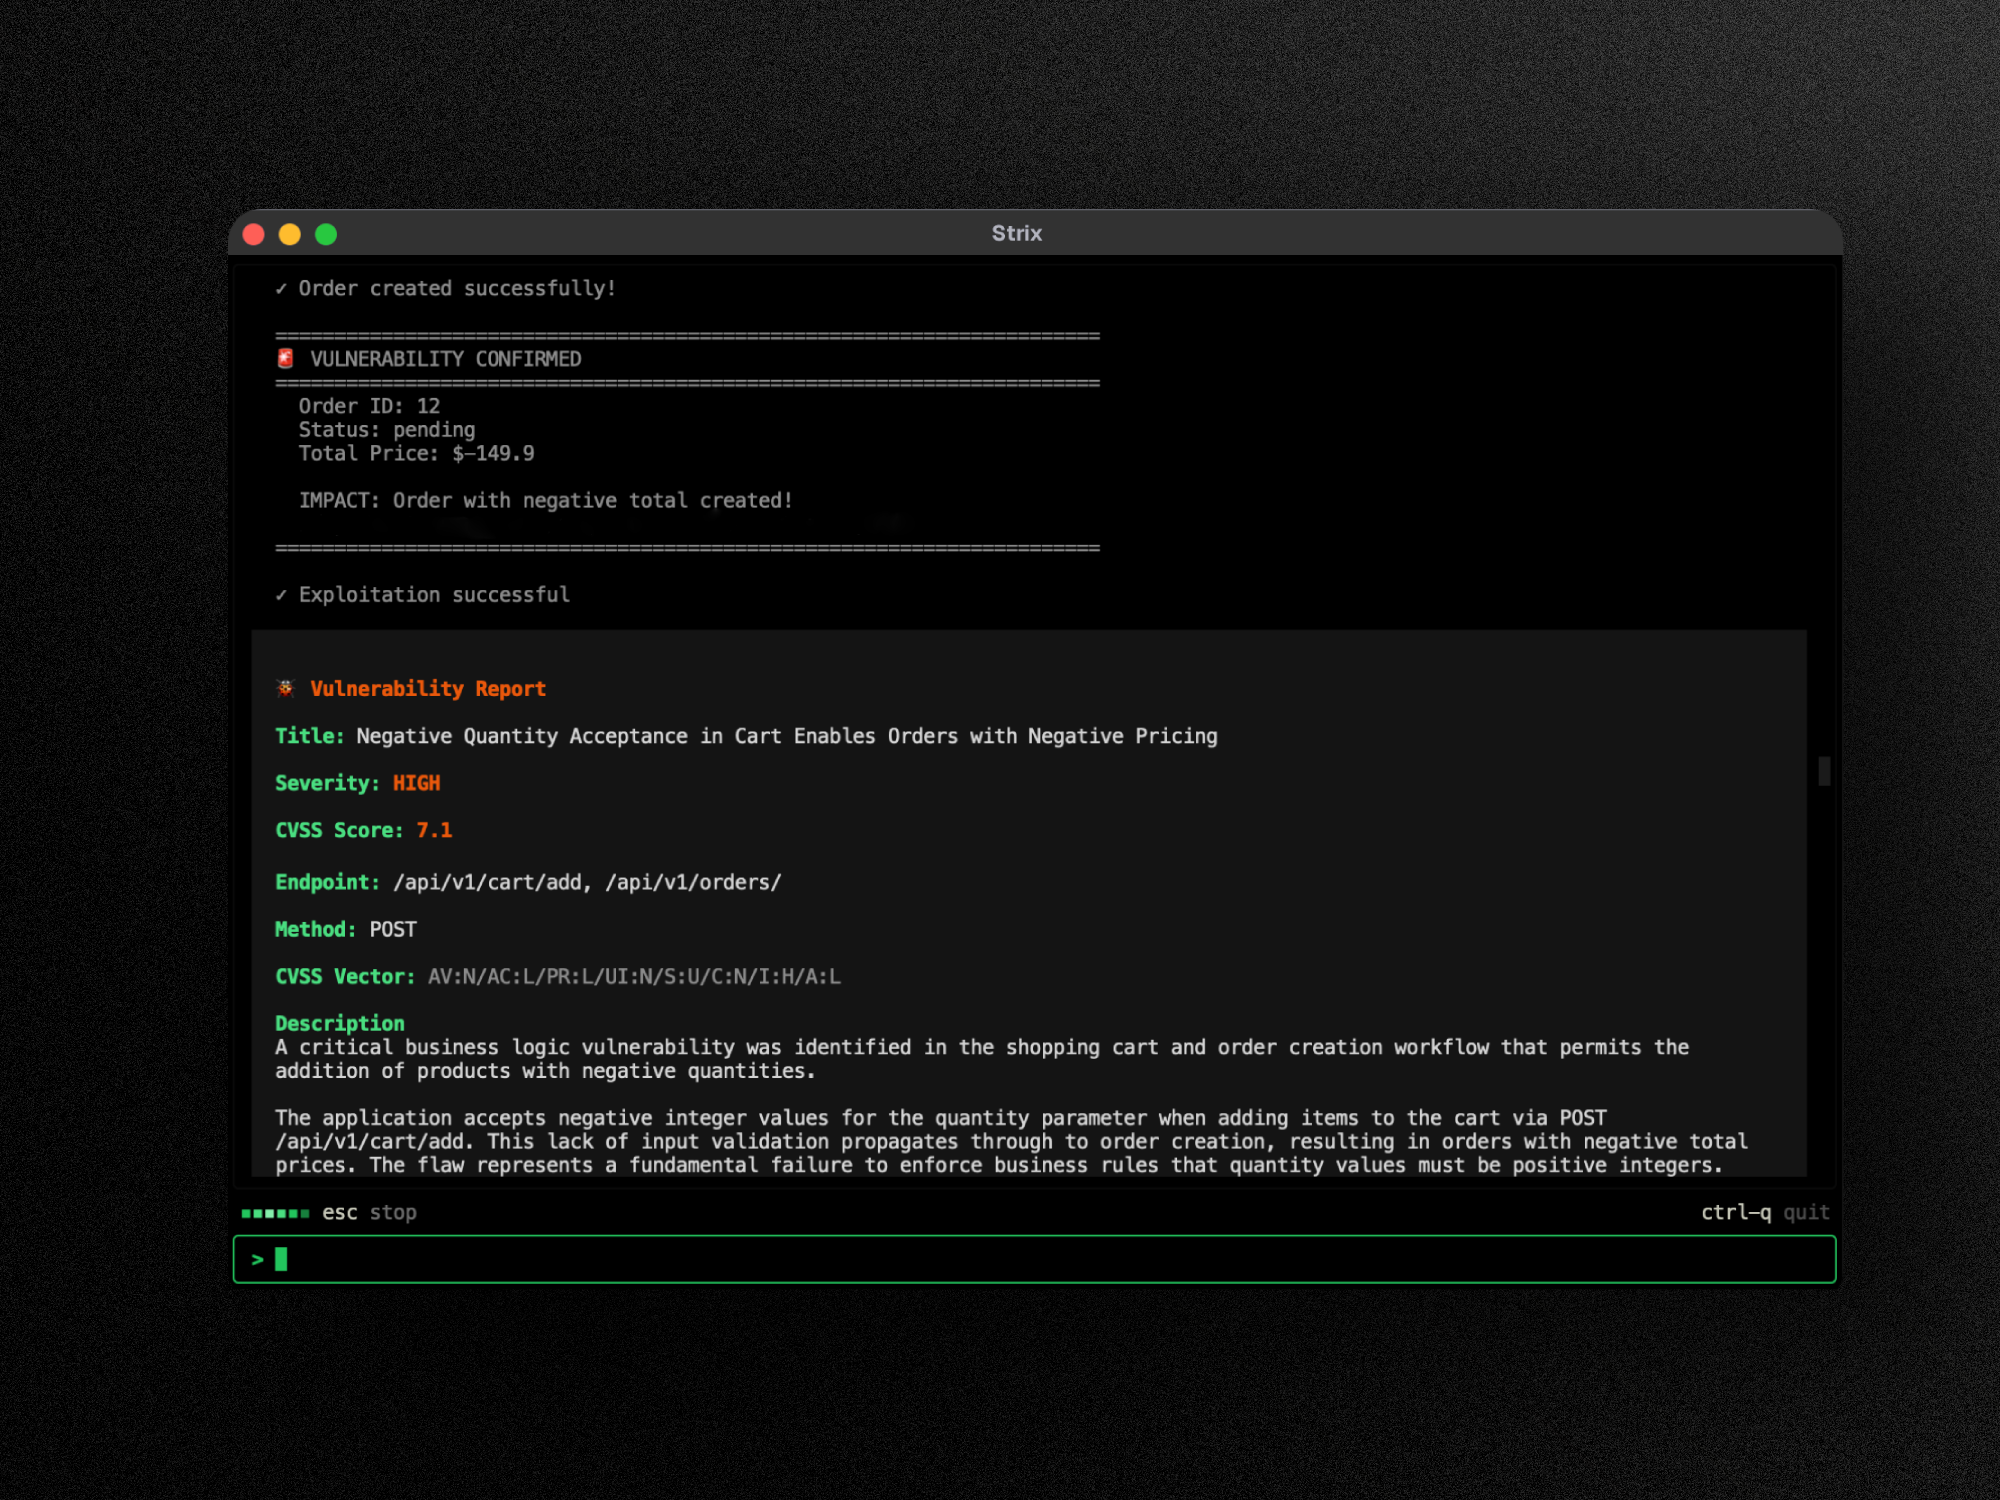
Strix عبارة عن وكلاء اختبار اختراق بالذكاء الاصطناعي مستقلين يتصرفون تمامًا مثل القراصنة الحقيقيين - يشغّلون كودك ديناميكيًا، ويكتشفون الثغرات، ويتحققون منها عبر إثباتات مفهوم فعلية. مصمم للمطورين وفرق الأمن الذين يحتاجون إلى اختبار أمني سريع ودقيق دون عبء اختبار الاختراق اليدوي أو الإيجابيات الكاذبة لأدوات التحليل الساكن.
القدرات الرئيسية:
- مجموعة أدوات اختبار اختراق كاملة - الاستطلاع والاستغلال والتحقق جاهزة للاستخدام
- تنسيق متعدد الوكلاء - فرق من مختبري الاختراق بالذكاء الاصطناعي تتعاون وتتوسع
- تحقق حقيقي من الاستغلال - إثباتات مفهوم عاملة، وليست إيجابيات كاذبة مثل ماسحات الثغرات التقليدية
- واجهة سطر أوامر موجهة للمطورين - نتائج قابلة للتنفيذ مع إرشادات المعالجة
- إصلاح تلقائي وتقارير - إنشاء تصحيحات وتقارير اختبار اختراق جاهزة للامتثال
حالات الاستخدام
- اختبار أمن التطبيقات - اكتشاف الثغرات الحرجة في تطبيقاتك والتحقق منها
- اختبار اختراق سريع - إنجاز اختبارات الاختراق في ساعات، لا أسابيع، مع تقارير الامتثال
- أتمتة مكافآت الثغرات - أتمتة أبحاث مكافآت الثغرات وإنشاء إثباتات مفهوم لإبلاغ أسرع
- التكامل مع CI/CD - تشغيل الاختبارات في CI/CD لحظر الثغرات قبل وصولها إلى الإنتاج
🚀 البدء السريع
المتطلبات الأساسية:
- Docker (قيد التشغيل)
- مفتاح API لنموذج لغوي كبير من أي مزوّد مدعوم (OpenAI، Anthropic، Google، إلخ)
التثبيت والفحص الأول
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] يقوم التشغيل الأول بسحب صورة Docker للبيئة المعزولة تلقائيًا. تُحفظ النتائج في
strix_runs/<run-name>
طرق تشغيل Strix
- مفتوح المصدر - مجاني، يعمل محليًا مع Docker ومفتاح LLM الخاص بك. البدء السريع
- Strix Cloud - بدون إعداد، نتائج موثّقة، إصلاح تلقائي بنقرة واحدة، ومراجعات طلبات السحب. شغّل اختبار اختراق ←
- Enterprise - تسجيل دخول موحّد (SSO)، تقارير جاهزة للامتثال، نشر على VPC أو استضافة ذاتية. جرّب Strix Enterprise ←
☁️ Strix Cloud
جرّب منصة اختبار الاختراق متكاملة المكدس من Strix على app.strix.ai - سجّل مجانًا، واربط مستودعاتك ونطاقاتك، وأطلق اختبار اختراق في دقائق.
- نتائج موثّقة مع إثباتات مفهوم - كل ثغرة تتضمن استغلالًا عاملًا لإثبات المفهوم وخطوات إعادة الإنتاج
- إصلاح تلقائي بنقرة واحدة - تصحيحات أمنية مولّدة بالذكاء الاصطناعي كطلبات سحب جاهزة للدمج
- اختبار اختراق مستمر - فحص ثغرات دائم يواكب عمليات النشر لديك
- تكاملات DevSecOps - GitHub، GitLab، Bitbucket، Slack، Jira، Linear، وخطوط أنابيب CI/CD
- تعلّم مستمر - ذكاء اصطناعي يبني على النتائج السابقة، ويتكيف مع قاعدة كودك، ويقلل الإيجابيات الكاذبة بمرور الوقت
🏢 Enterprise
احصل على نفس تجربة Strix مع ضوابط بمستوى المؤسسات: تسجيل دخول موحّد (SAML/OIDC)، تقارير اختبار اختراق مخصصة جاهزة للامتثال (SOC 2، ISO 27001، PCI DSS)، دعم مخصص واتفاقية مستوى خدمة (SLA)، خيارات نشر مخصصة (VPC أو استضافة ذاتية)، دعم نموذج BYOK، ووكلاء اختبار اختراق بالذكاء الاصطناعي مصممين خصيصًا لبيئتك.
🤖 استخدم Strix من وكيل البرمجة الخاص بك
Strix جاهز للوكلاء. امنح Claude Code أو Cursor أو Codex أو أي وكيل متوافق مع SKILL.md القدرة على تشغيل اختبارات الاختراق، وإصلاح النتائج، وإعداد فحص CI:
npx skills add usestrix/strix
يثبّت هذا تسع مهارات لتشغيل اختبارات الاختراق، وإصلاح النتائج، وفحص CI، على الكود وتطبيقات الويب وواجهات API وقائمة OWASP Top 10. يمكن للوكلاء استخدام واجهة سطر الأوامر المحلية أو السحابة المُدارة بالمحرك نفسه.
راجع AGENTS.md للمرجع السريع، وdocs.strix.ai/llms.txt لواجهة سطر الأوامر، وdocs.app.strix.ai لواجهة API.
✨ الميزات
أدوات اختبار الاختراق الوكيلية
يأتي وكلاء Strix مزوّدين بمجموعة أدوات أمن هجومي شاملة - نفس الأدوات التي يستخدمها مختبرو الاختراق المحترفون والقراصنة الأخلاقيون: