

scopeblind-gateway v0.13.1
بوابة سياسات Cedar المغلقة عند الفشل مع إيصالات موقّعة لاستدعاءات أدوات وكيل الذكاء الاصطناعي. npx protect-mcp
protect-mcp
فرض السياسات محليًا وإيصالات قرارات موقّعة لاستدعاءات أدوات وكيل الذكاء الاصطناعي.



صفحة المطوّر · البدء السريع · إعداد الوكيل · حزم السياسات · سجل نموذجي · التكاملات · التوثيق · المساهمة
ضع البوابة بين عميل MCP وخادم أدواته، أو استخدم خطافاتها في وكيل برمجي. راجع سياسة Cedar، وفعّل الفرض، واحتفظ بسجل موقّع للقرارات. لا يحتاج التقييم والتحقق المحليان إلى حساب ScopeBlind ولا يرسلان أي بيانات قياس عن بُعد للقرارات.
- الفرض عند حدود الأداة. يرفض Cedar عند غياب السياسات أو أخطاء المحرك أو أخطاء التقييم في وضع الفشل المغلق. وضع الظل هو الافتراضي في غلاف MCP: استخدم
--enforceعندما تكون مستعدًا للحظر. - تحقق مما تم توقيعه. تتضمن إيصالات Ed25519 القرار وبصمة السياسة. يتحقق @veritasacta/verify من البايتات مقابل المفتاح العام الذي تثق به.
- ابدأ بالأدوات الموجودة. استخدم MCP stdio أو بوابة HTTP أو خطافات الوكيل البرمجي. التعاون المستضاف الاختياري له أذوناته وتدفقات بياناته الخاصة.
تغطي البوابة الاستدعاءات الموجَّهة عبرها. وهي ليست صندوقًا رمليًا على مستوى نظام التشغيل، ولا يثبت الإيصال الموقّع أن إجراءً قد نُفّذ أو أنه لم يُحذف أي إجراء. تصف سياسة الأمان الحدود وعملية الإبلاغ.
شاهد النتيجة
تشغيل محلي حقيقي: قيّم استدعاءين مقترحين، ووقّع القرارين، وتحقق من الإيصالين، ثم غيّر قرارًا موقّعًا وتحقق منه مرة أخرى.
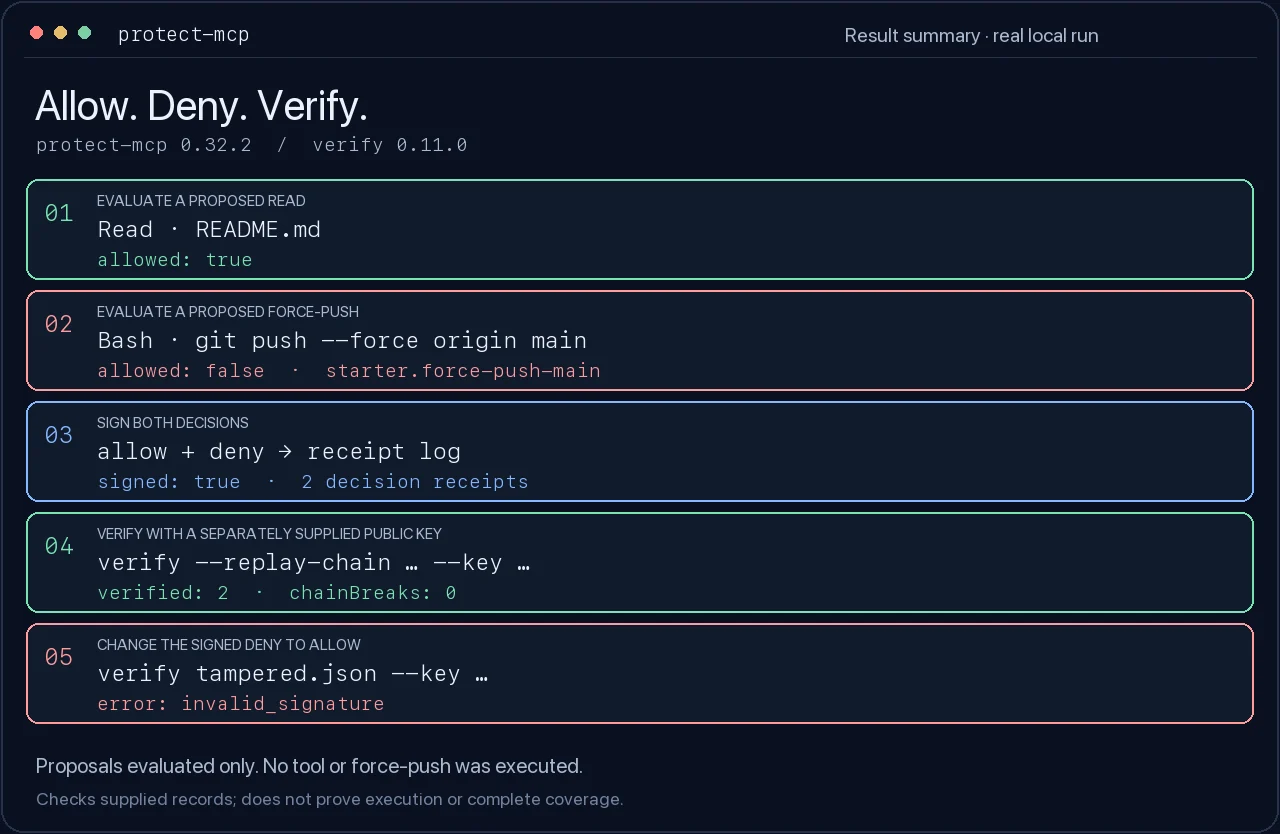
شاهد العرض التوضيحي الذي يستغرق 14 ثانية
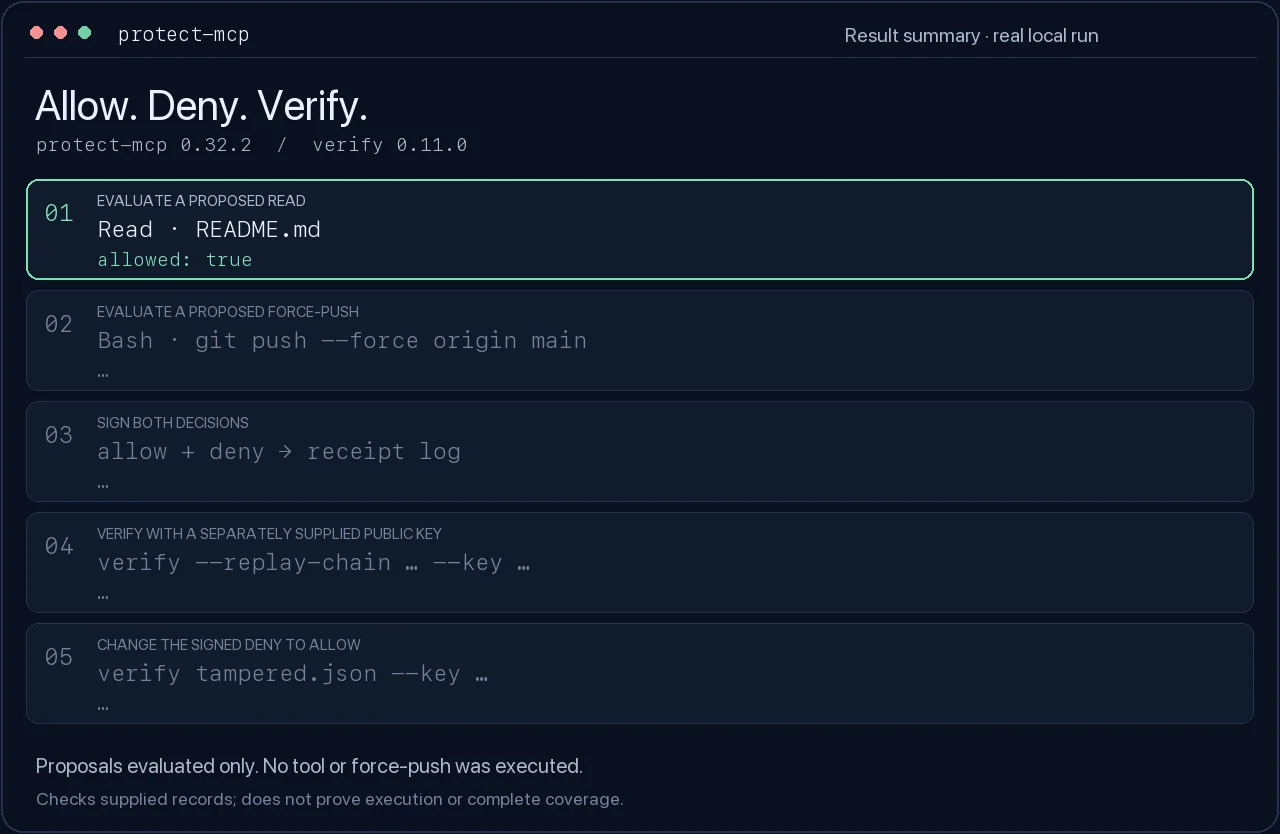
العرض النصي وإعادة الإنتاج · النتائج الملتقطة
جرّبه بدون وكيل
استخدم Node.js 22 وnpm في دليل جديد. ثبّت البوابة والمدقق المثبّتين:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
يقيّم هذا المثال استدعاءين مقترحين ويوقّع قراريهما. وهو لا ينفّذ أيًا من الأداتين ولا يشغّل git push. كل ما يأتي بعد التثبيت محلي.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
المتوقع: allow، ثم deny؛ يتم التحقق من توقيعي الإيصال الأصليين ورابطهما؛ ويُبلّغ الإيصال المعدّل عن invalid_signature. أبقِ protect-mcp.key خاصًا. للتحقق من سجل شخص آخر، احصل على مفتاحه العام المتوقع عبر قناة موثوقة مستقلة.
رموز خروج المدقّق هي 0: صالح، 1: غير صالح، 2: لم يتم التحقق/خطأ. النتيجة غير الصالحة ليست بالضرورة تلاعبًا: فالمفتاح المتوقع الخاطئ قد يُفشل التحقق أيضًا. تتحقق إعادة تشغيل السلسلة من الروابط المقدَّمة؛ ولا تثبت أنك تلقيت السجل الكامل.
يشغّل CI هذا المثال نفسه مقابل المرشح المحزوم والمدقّق المنشور المثبّت. راجع التحقق والإصدارات.
اربط وكيلك
اختر التكامل الذي يطابق مضيفك والتغطية التي تحتاجها.
تثبيت مهارات الإرشاد لا يفعّل الإنفاذ. يفحص doctor التكوين المحلي؛ أكّد المسار المختار باستدعاء حقيقي مسموح وآخر محظور.
بالنسبة لإضافة Claude Code، أولًا جهّز البوابة المحلية وابدأها، ثم ثبّتها في مشروعك (Claude Code 2.1.295 أو أحدث):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
تقوم الإضافة بحظر استدعاءات الأدوات الموجّهة أثناء عدم توفّر بوابتها. اختر الإضافة أو خطافات المشروع المستقلة، حتى لا يُسجَّل الاستدعاء نفسه مرتين.
| حالة الاستخدام | ابدأ من هنا |
|---|---|
| تغليف خادم MCP موجود | إعداد MCP وسير العمل من الظل إلى الإنفاذ |
| إضافة الإنفاذ لـ Claude Code | إعداد الإضافة والبوابة المحلية |
| خطافات مشروع Claude Code | إعداد الخطاف |
| معاينة مشروع Cursor | الإعداد الصريح وتعيين الأدوات وفحوصات المضيف |
| معاينة مساعد ChatGPT / Codex | إرشادات الإعداد وعرض تحقّق غير ضار، بدون خطافات |
| إضافة إرشادات دليل Claude الموجودة | مصدر الإضافة المنشور، منفصل عن الإنفاذ |
| استدعاء مُقيِّم السياسة كأدوات MCP | البوابة كخادم MCP |
| استضافة بوابة HTTP | ملاحظات نشر HTTP |