
New releaseJul 14, 2026
KubeArmor v1.7.5-rc1
نظام فرض الأمان في وقت التشغيل. تسهيل تعزيز/عزل أعباء العمل وتنفيذ سياسات الأقل صلاحية باستخدام LSMs (LSM-BPF، AppArmor).





KubeArmor هو نظام فرض أمان وقت التشغيل سحابي أصلي يقيّد سلوك (مثل تنفيذ العمليات، والوصول إلى الملفات، وعمليات الشبكة) للبودات والحاويات والعقد (الأجهزة الافتراضية) على مستوى النظام.
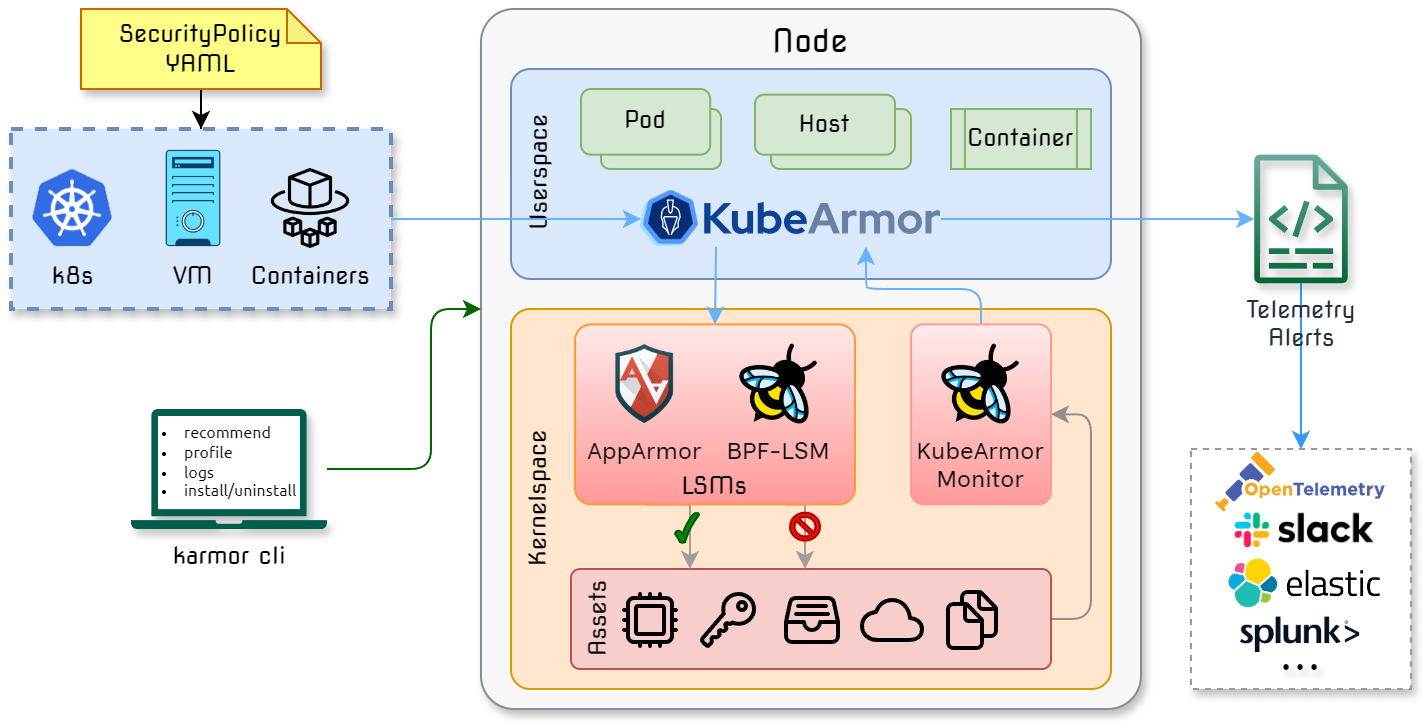
يستفيد KubeArmor من وحدات أمان Linux (LSMs) مثل AppArmor وSELinux أو BPF-LSM لفرض السياسات المحددة من قبل المستخدم. يولّد KubeArmor تنبيهات/أحداث تتبع غنية مع هويات الحاوية/البود/الاسم المكاني من خلال الاستفادة من eBPF.
| 💪 تقوية البنية التحتية ⛓️ حماية المسارات الحرجة مثل حزم الشهادات 📋 قواعد مبنية على MITRE وSTIGs وCIS 🛅 تقييد الوصول إلى جداول قاعدة البيانات الخام | 💍 الوصول الأقل صلاحية 🚥 القائمة البيضاء للعمليات 🚥 القائمة البيضاء للشبكة 🎛️ التحكم في الوصول إلى الأصول الحساسة |
| 🔭 سلوك التطبيق 🧬 تنفيذ العمليات، الوصول إلى نظام الملفات 🧭 ربط الخدمات، اتصالات الدخول والخروج 🔬 تحليل استدعاءات النظام الحساسة | ❄️ نماذج النشر ☸️ نشر Kubernetes 🐋 نشر حاويات 💻 نشر VM/العتاد المادي |
نظرة عامة على البنية
التوثيق 📓
- 👉 البدء
- 🎯 حالات الاستخدام
- ✔️ مصفوفة دعم KubeArmor
- ♟️ كيف يختلف KubeArmor؟
- 📜 سياسة الأمان للبودات/الحاويات [المواصفات] [أمثلة]
- 📜 سياسة الأمان على مستوى المجموعة للبودات/الحاويات [المواصفات] [أمثلة]
- 📜 سياسة الأمان للمضيفين/العقد [المواصفات] [أمثلة]
- 📜 سياسة أمان الشبكة للمضيفين/العقد [المواصفات] [أمثلة]
... التوثيق المفصل
المساهمون 👥
- 📘 دليل المساهمة
- 🧑💻 دليل التطوير، دليل الاختبار
- ✋ انضم إلى Slack الخاص بـ KubeArmor
- ❓ الأسئلة الشائعة
الاجتماع نصف الأسبوعي
- 🗣️ رابط Zoom
- 📄 المحاضر: المستند
- 📆 دعوة التقويم: Google Calendar، ملف ICS
المجتمع والحوكمة
KubeArmor هو مشروع مُدار من قبل المجتمع. تصف المستندات التالية كيفية إدارة المشروع:
- 📜 الحوكمة — الأدوار، اتخاذ القرارات، الحياد تجاه البائعين، الفرق الفرعية، التصويت.
- 👥 المشرفون — المشرفون الحاليون والمراجعون والمشرفون الفخريون، مع الانتماءات.
- 🤝 مدونة قواعد السلوك — نتبع مدونة قواعد سلوك CNCF.
- 📦 عملية الإصدار — الإيقاع، المرشحات للإصدار، مدير الإصدار، نافذة الدعم.
- 🔒 سياسة الأمان — كيفية الإبلاغ عن ثغرة أمنية.
إشعار/الاعتمادات 🤝
- يستخدم KubeArmor دوال أدوات استدعاء النظام الخاصة بـ Tracee.