

CyberStrikeAI v1.7.18
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
CyberStrikeAI
نظام العمل للأمن السيبراني القائم على الذكاء الاصطناعي—حيث تتحول النية إلى تنفيذ مُحكَم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسّن التي تليها.
يربط CyberStrikeAI بين التخطيط والتنفيذ والإشراف البشري والأدلة وإعادة التشغيل في مساحة عمل واحدة قابلة للتدقيق. مبني بلغة Go، ويجمع بين وكلاء مدعومين بـ Eino، وأدوات أصلية لبروتوكول MCP، ومعرفة RAG، وسير عمل مرئي، ونمذجة وتحليل سلاسل الهجوم لعمليات الأمن المصرح بها.
ابدأ من هنا: البدء السريع · التوثيق · تقوية الأمان
[!IMPORTANT] استخدم CyberStrikeAI فقط على الأنظمة التي تملكها أو التي لديك إذن صريح لاختبارها. بالنسبة للبيئات المشتركة أو بيئات الإنتاج، راجع نموذج الأمان ودليل التقوية قبل تفعيل الأدوات عالية الخطورة أو WebShell أو إمكانيات C2.
معاينة الواجهة والتكامل
نظرة عامة على لوحة التحكم
الوضع الفاتح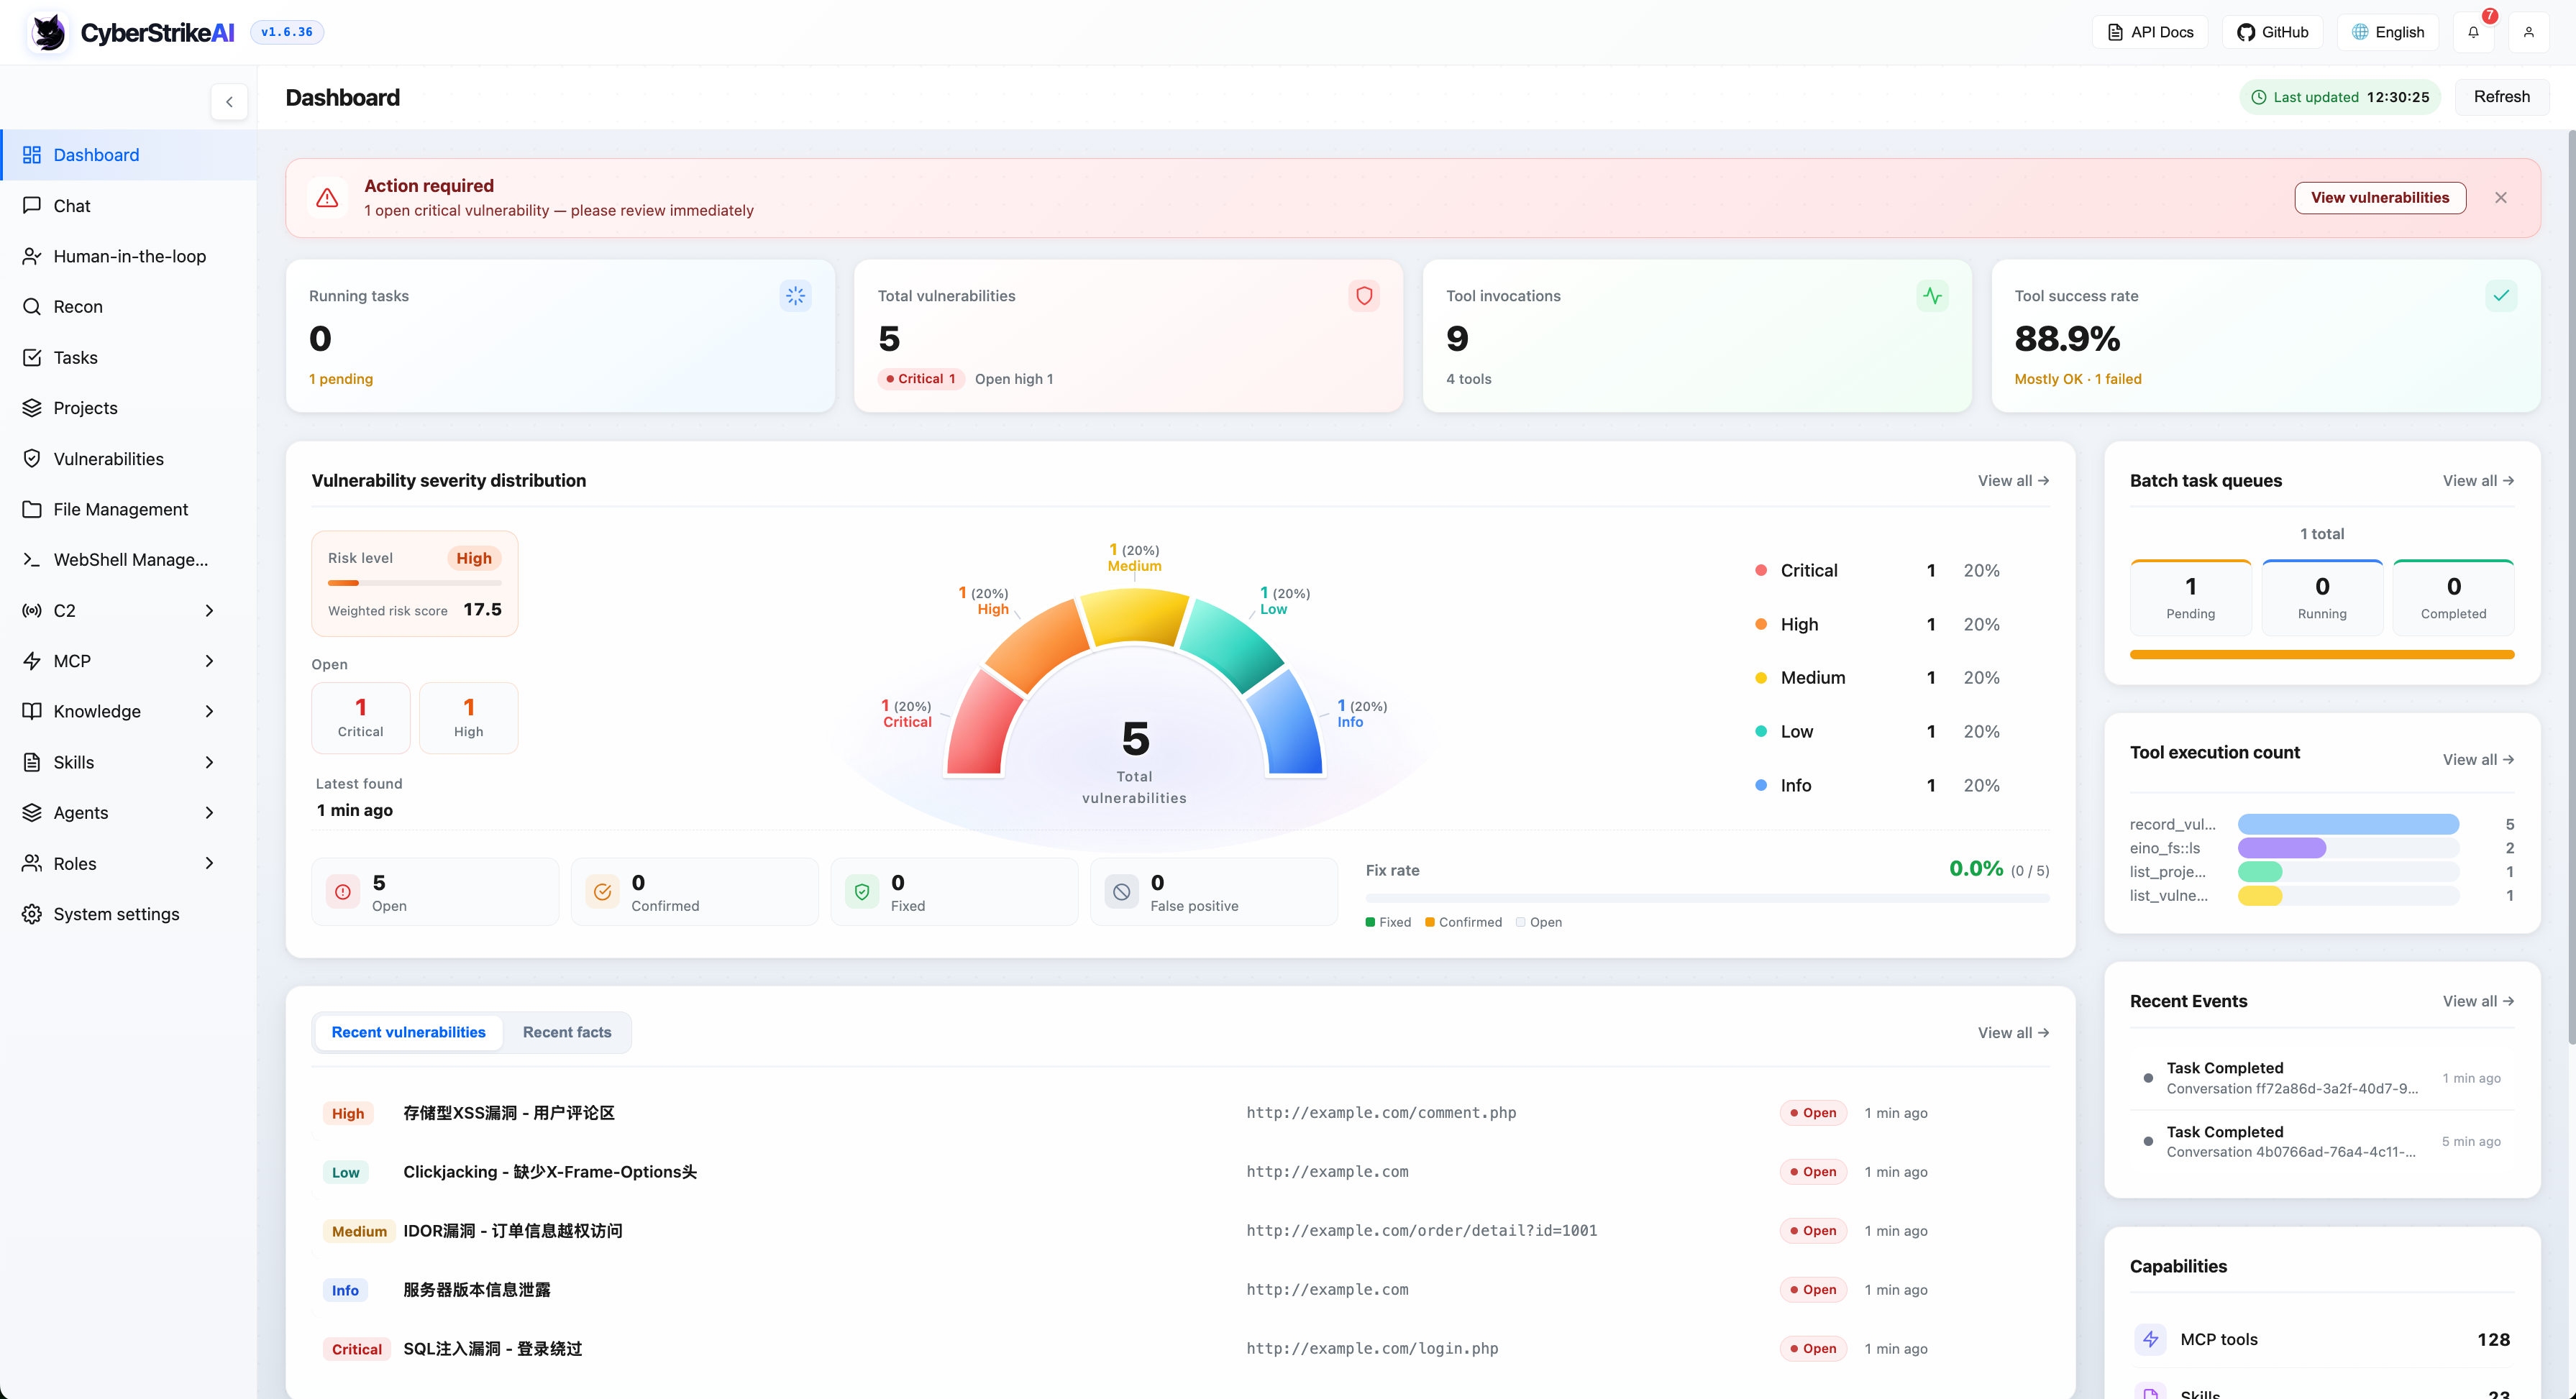
|
الوضع الداكن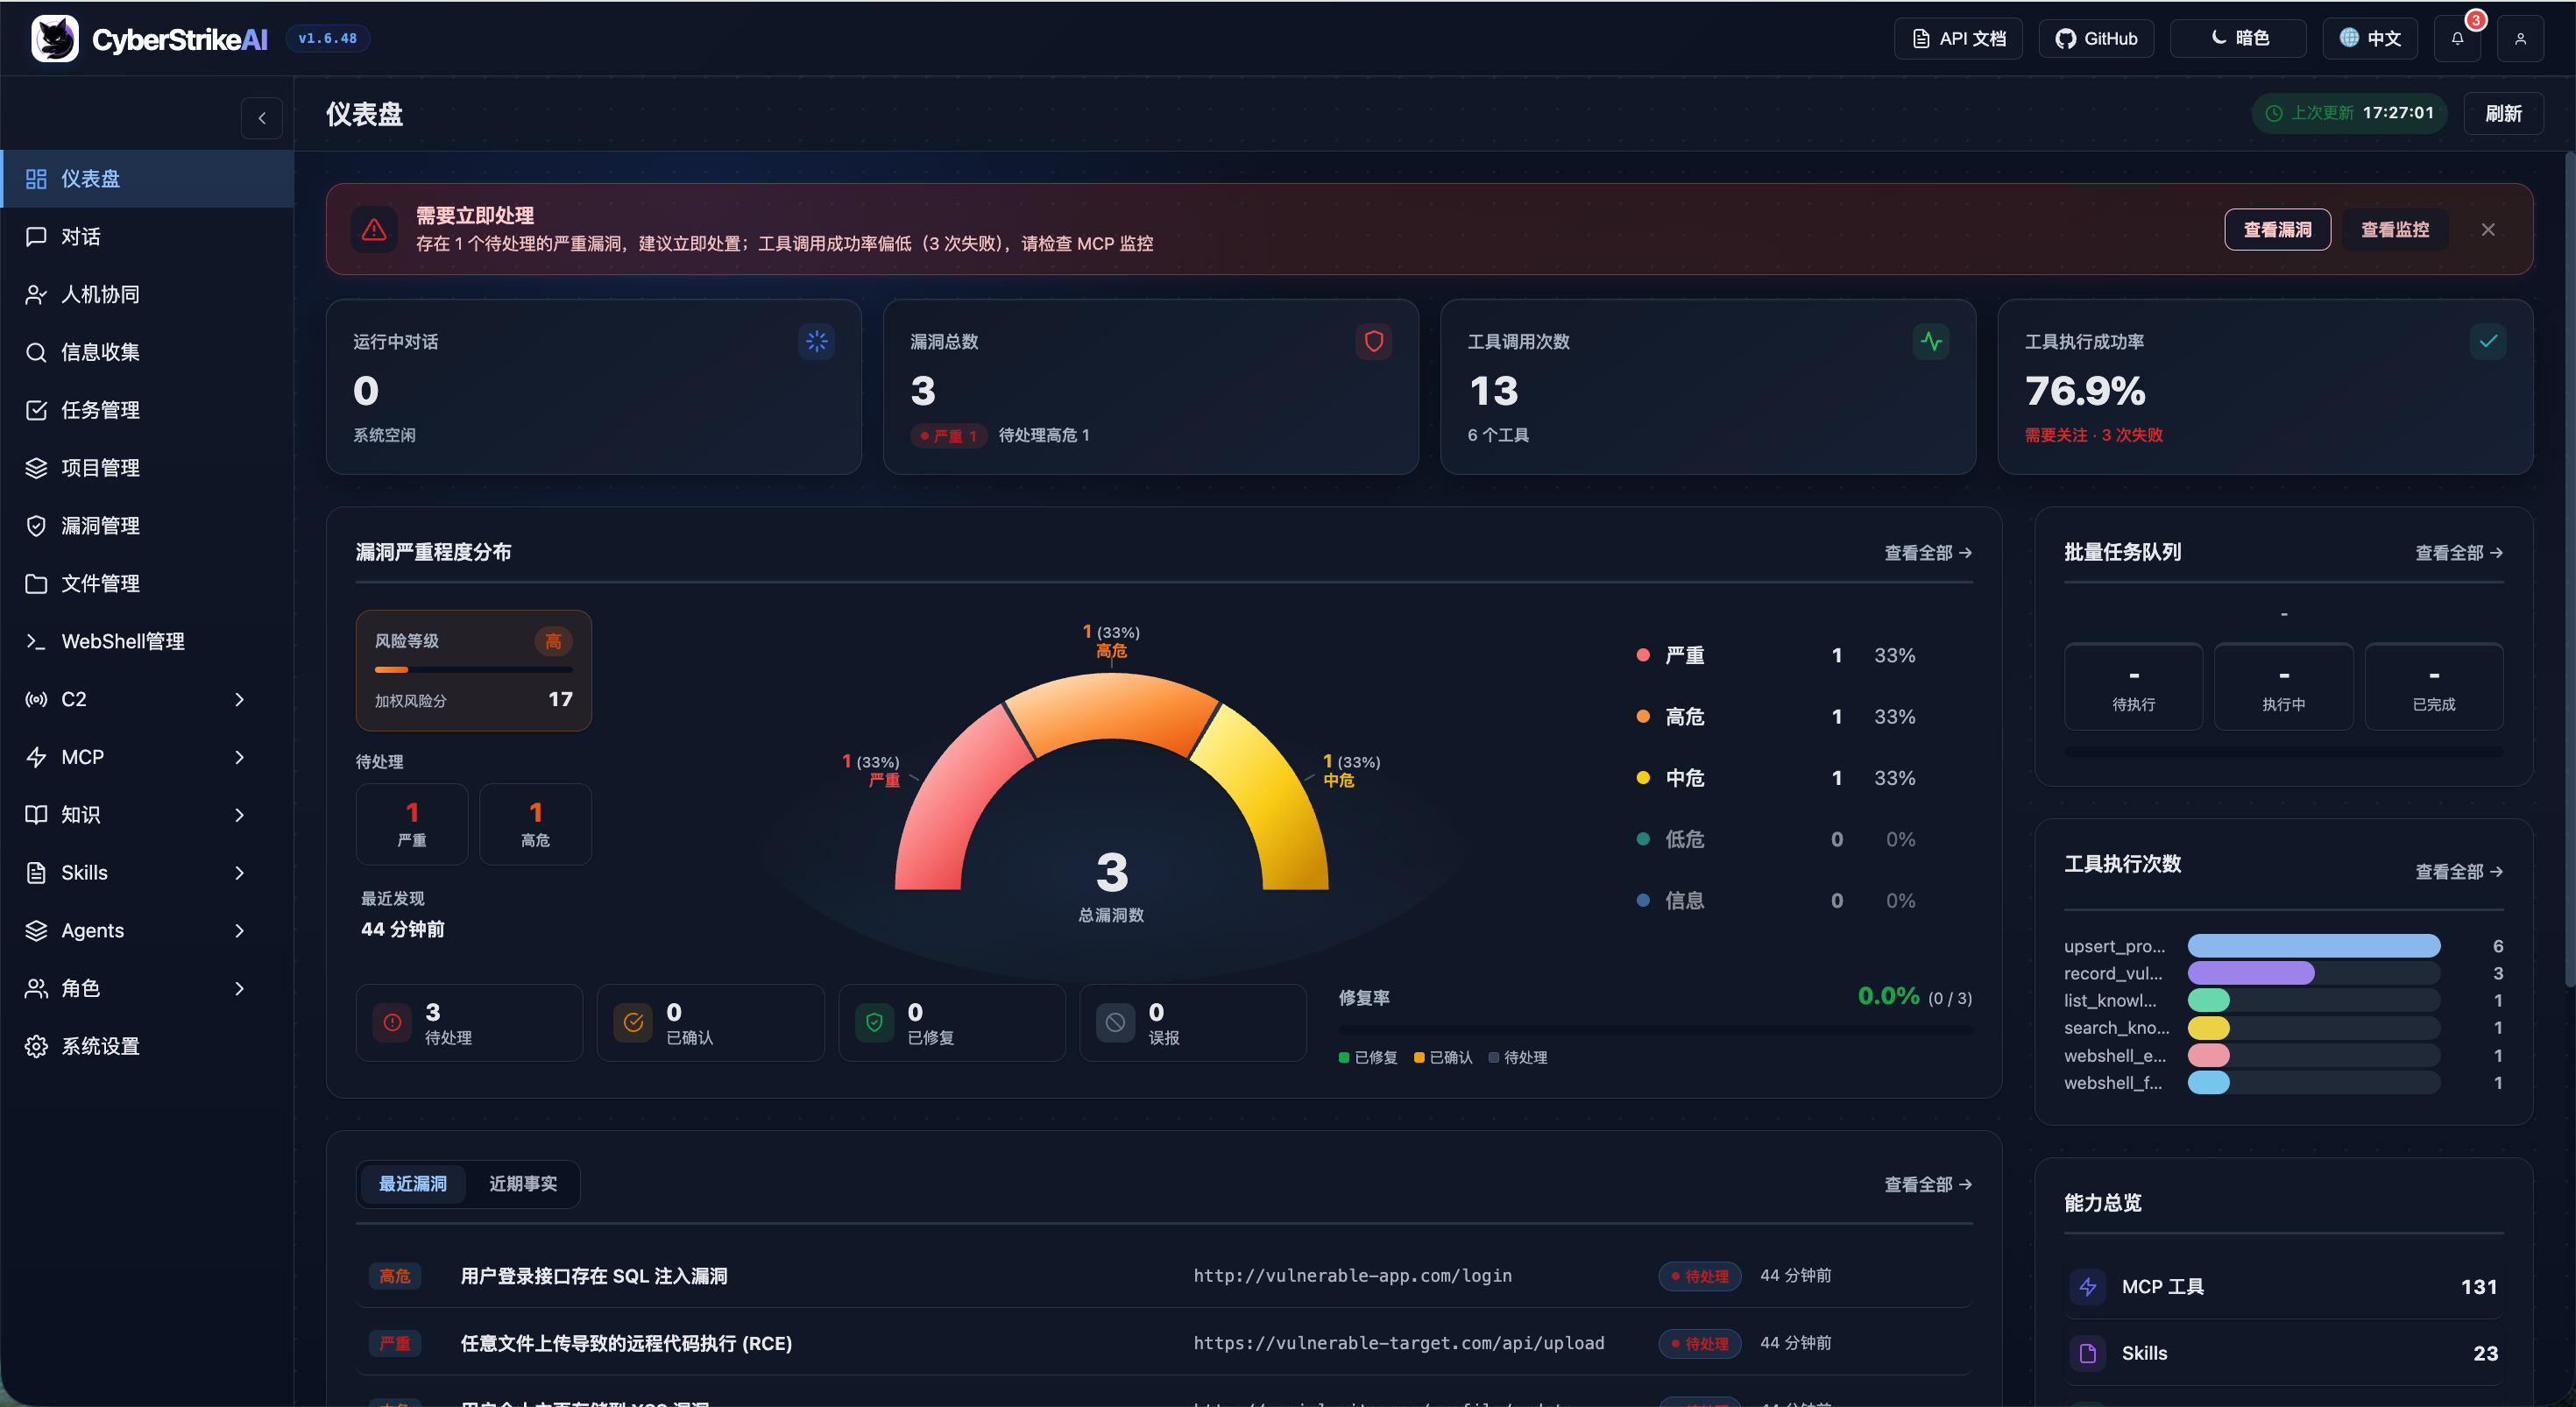
|
توفر لوحة التحكم نظرة شاملة على حالة تشغيل النظام والثغرات الأمنية واستخدام الأدوات وقاعدة المعرفة، مما يساعد المستخدمين على فهم الميزات الأساسية للمنصة وحالتها الحالية بسرعة.
المزيد من لقطات الشاشة للواجهة
نظرة عامة على الميزات الأساسية
وحدة التحكم على الويب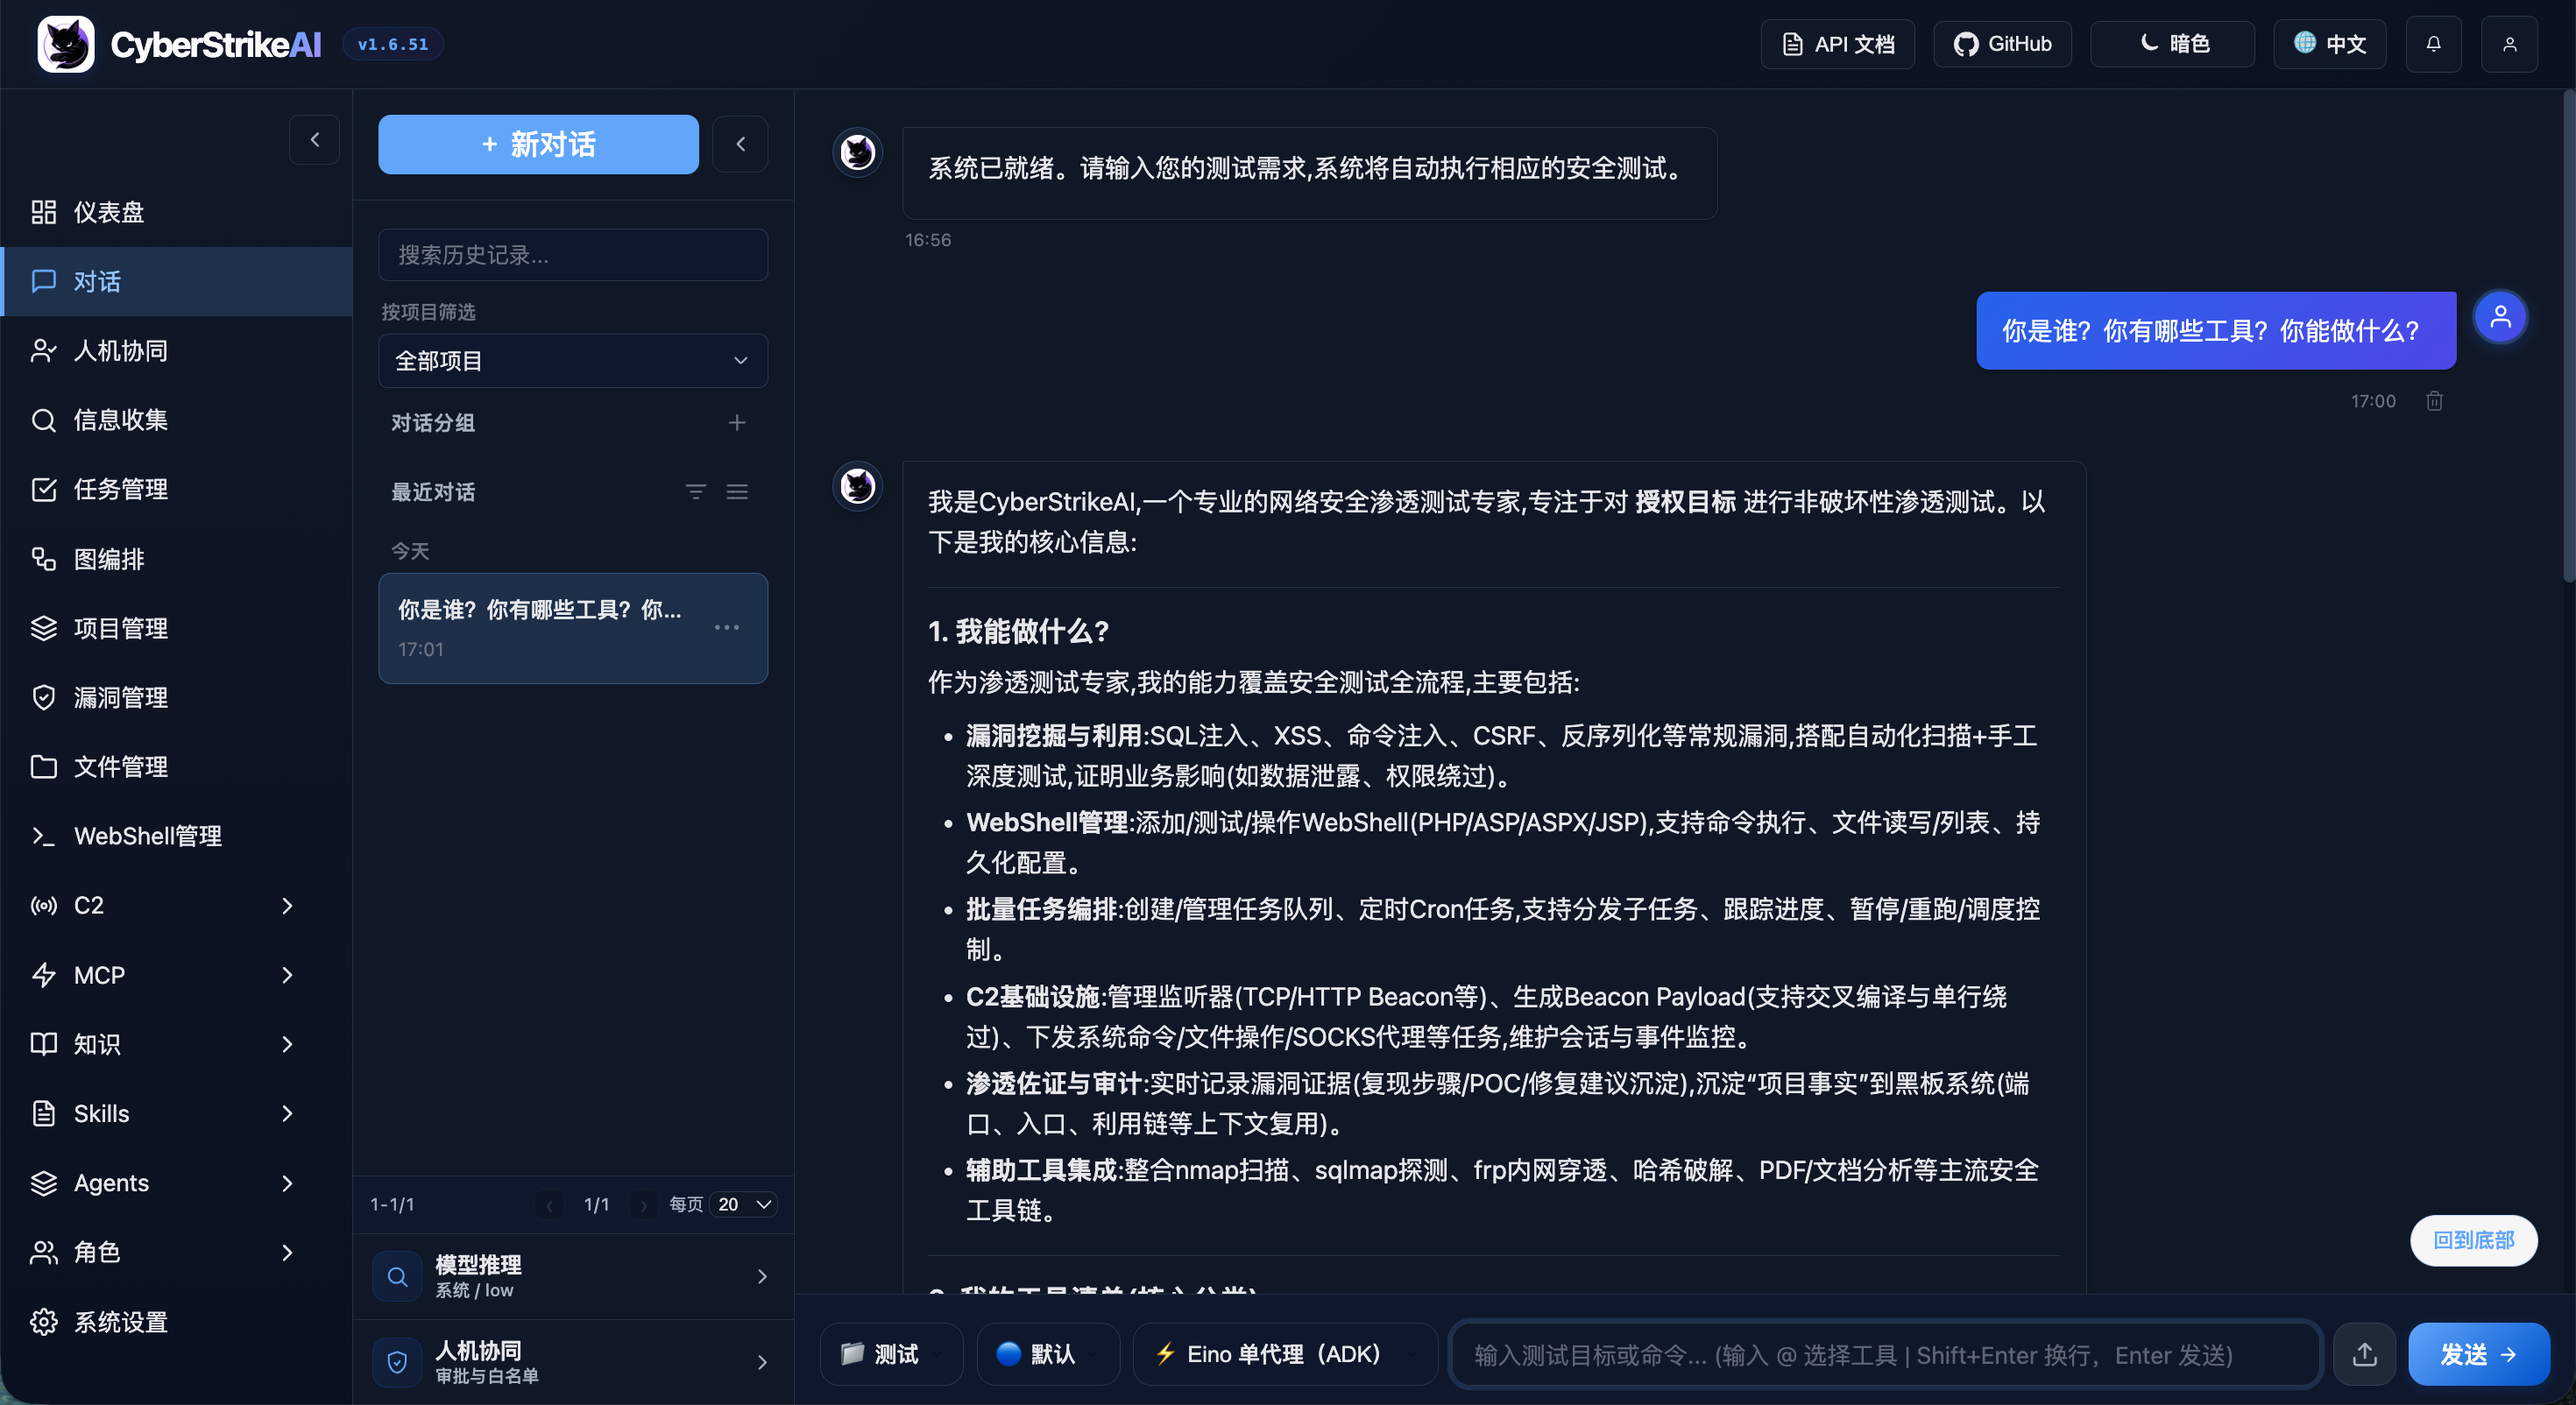
|
إدارة المهام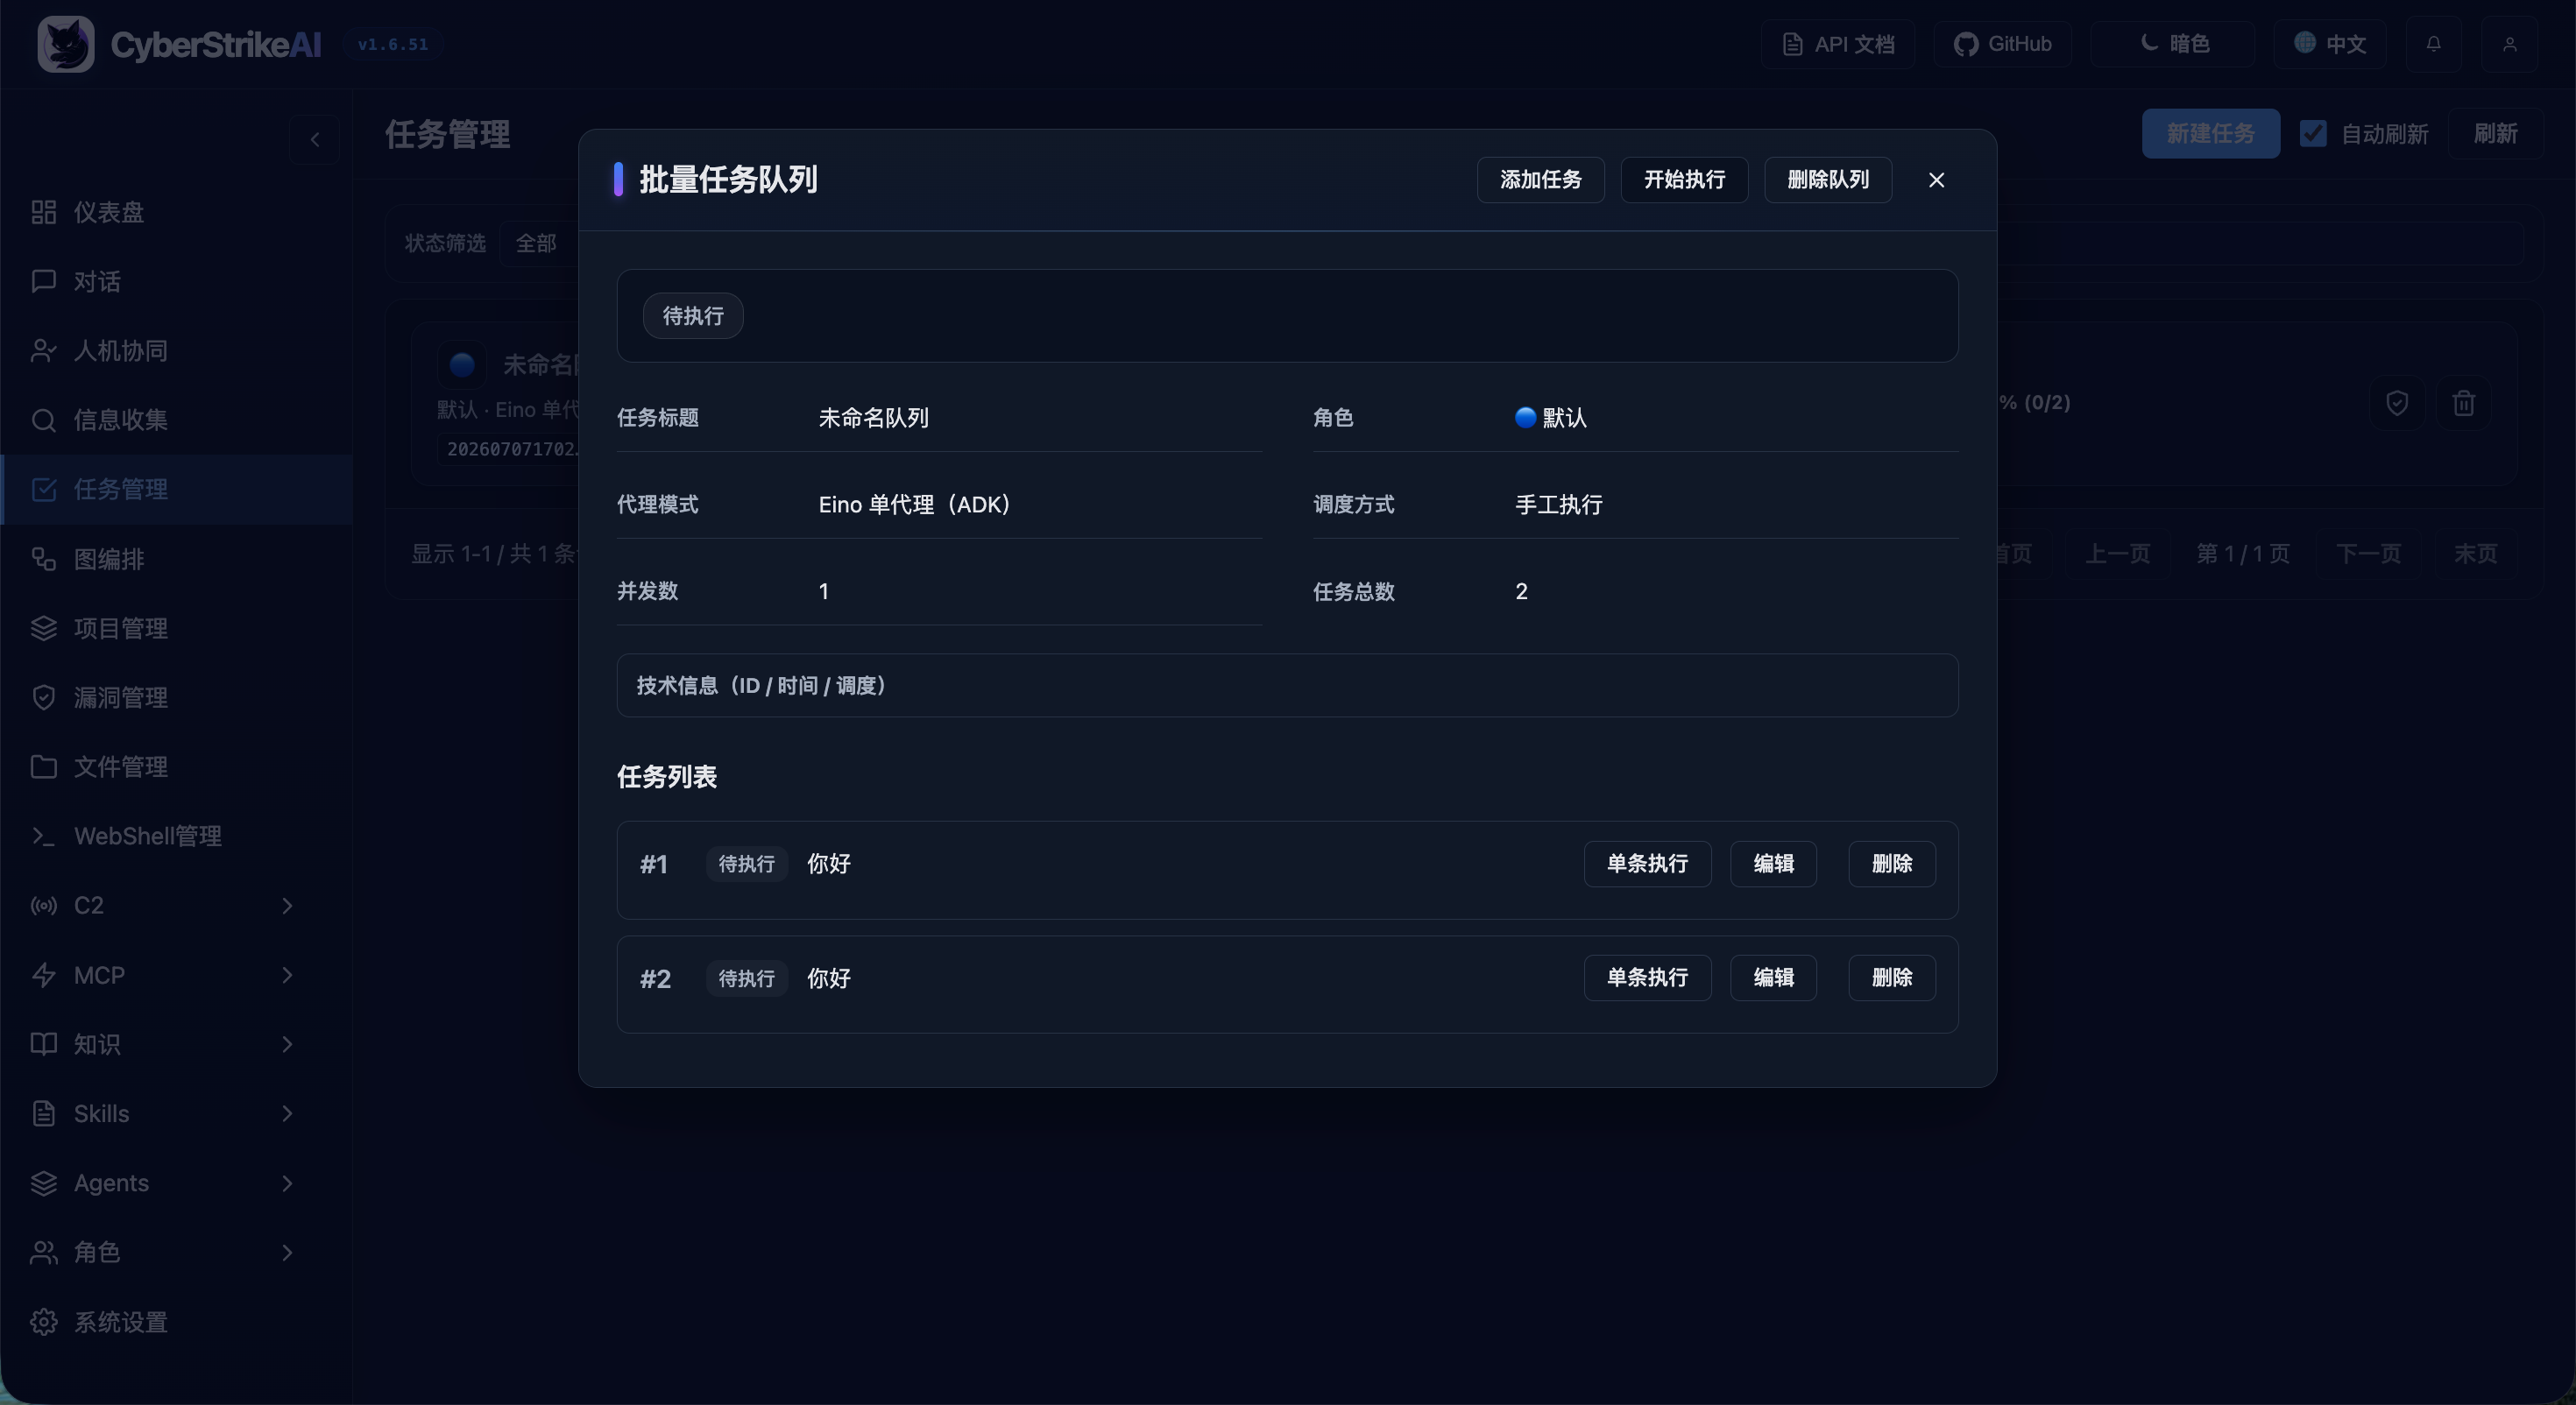
|
إدارة الثغرات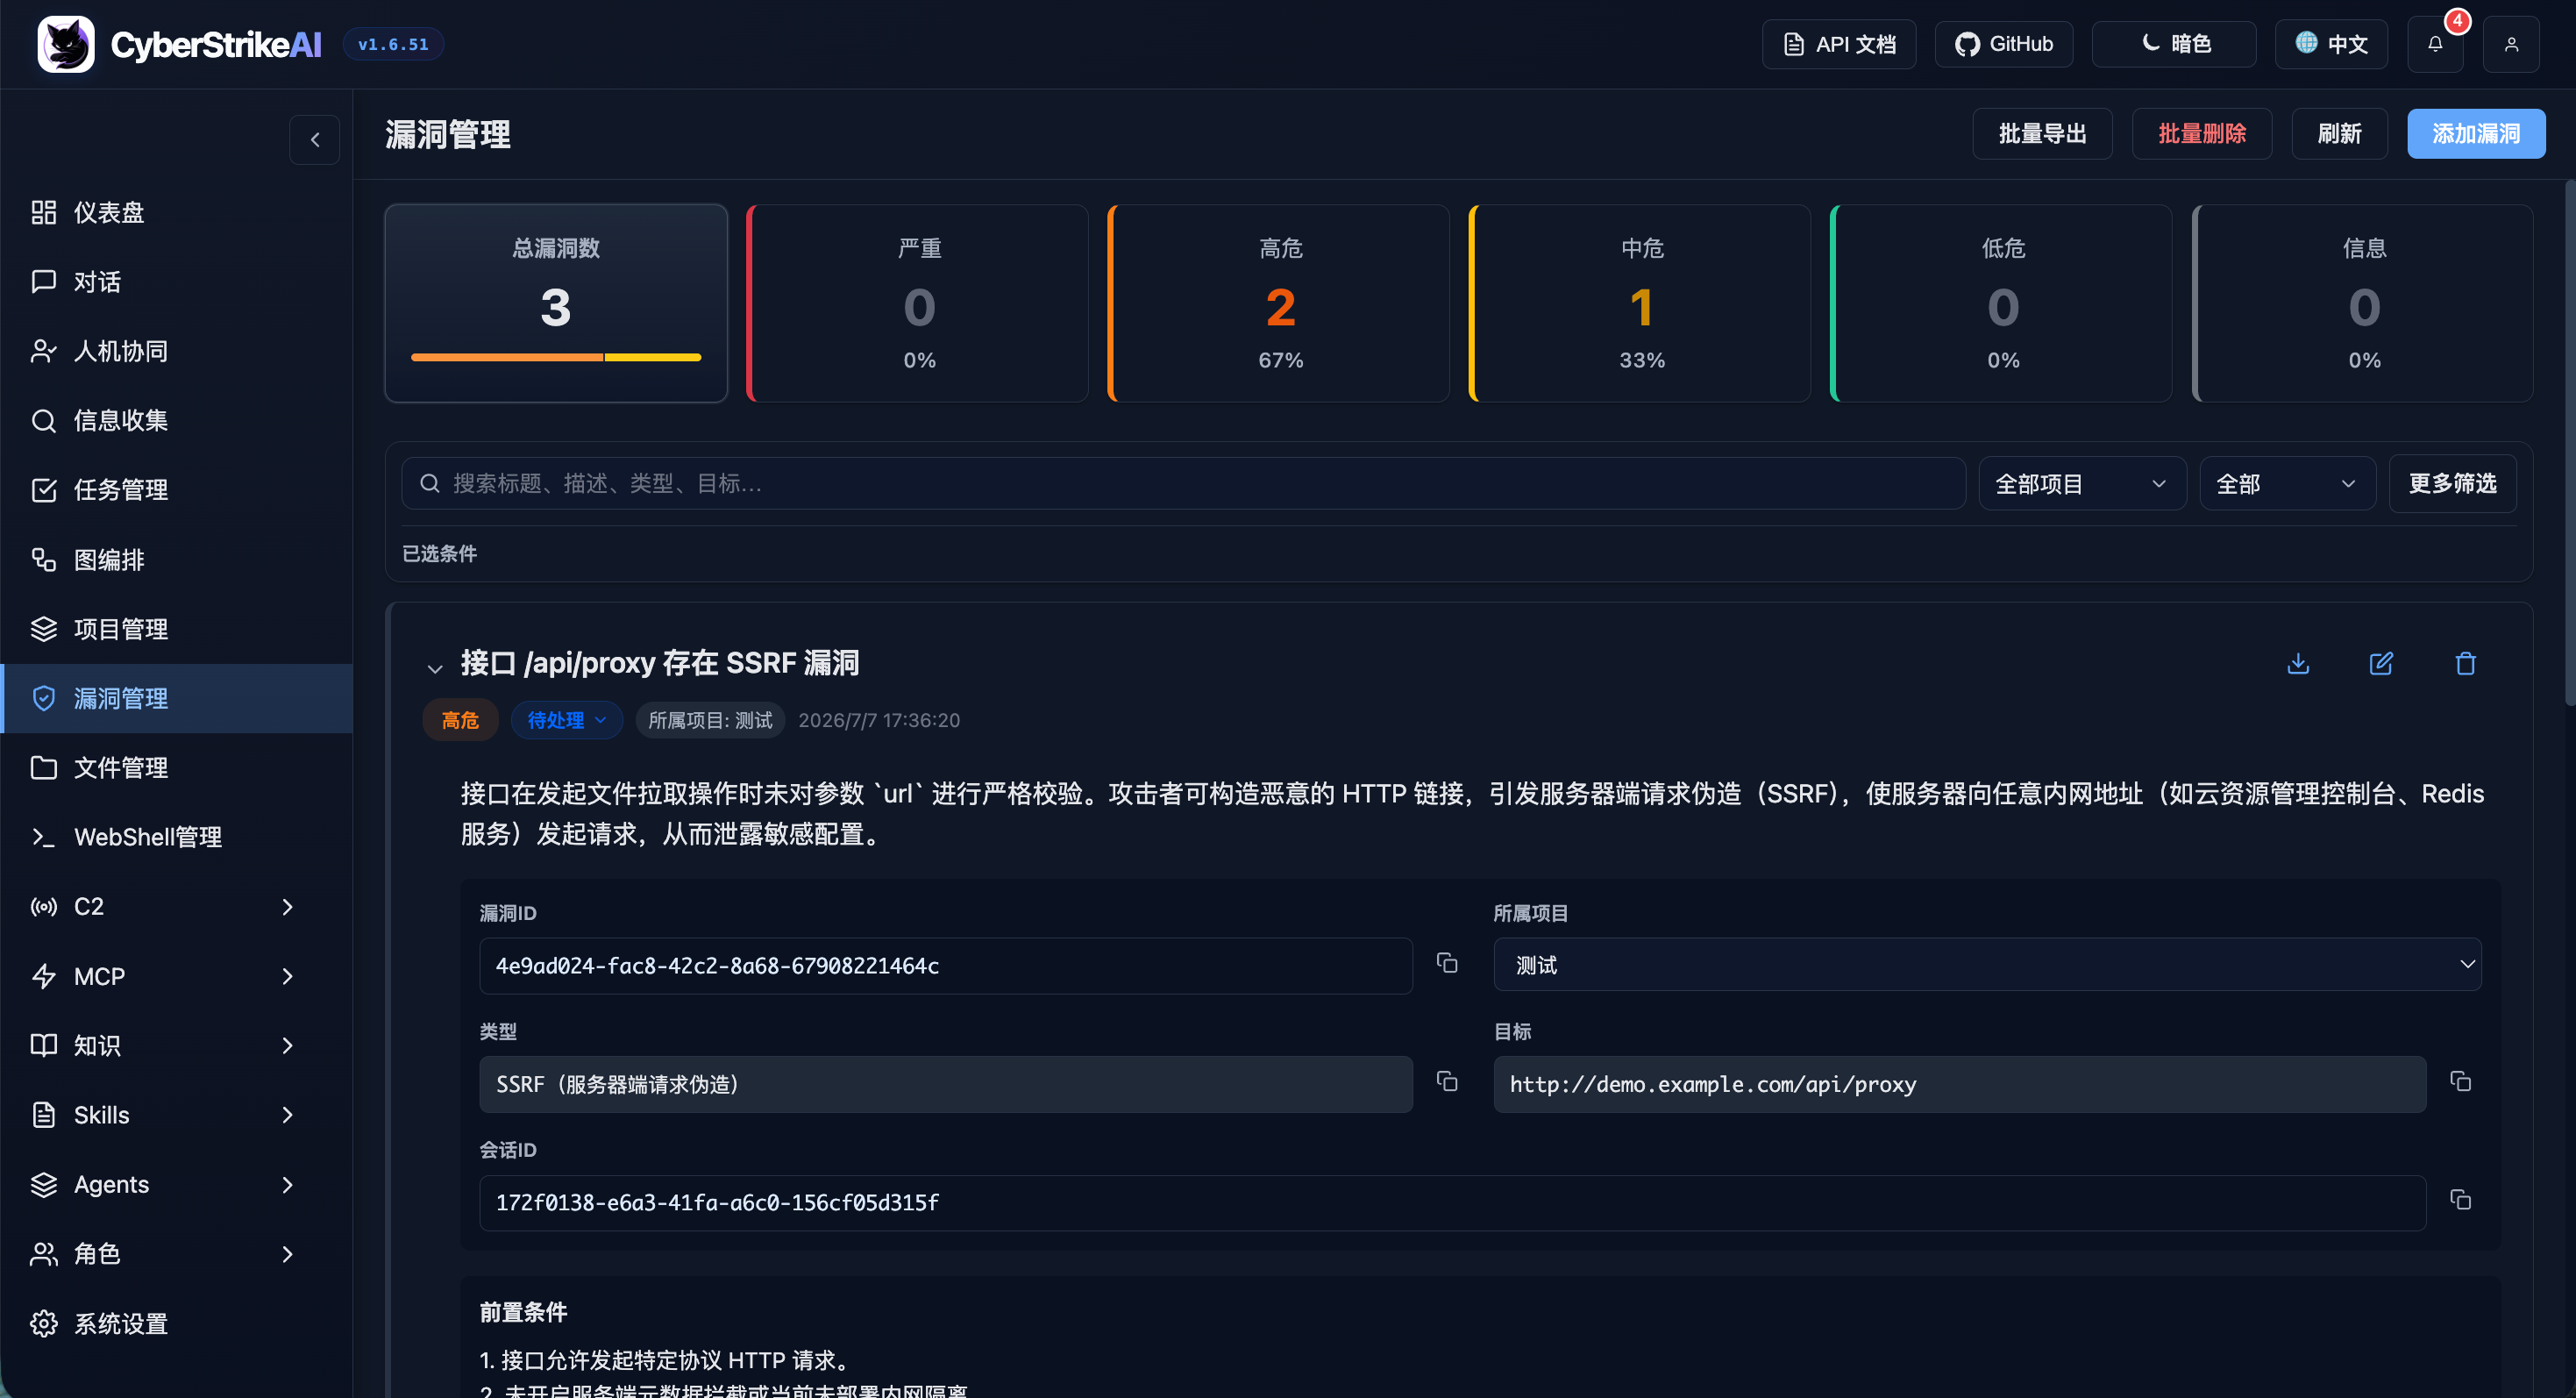
|
إدارة WebShell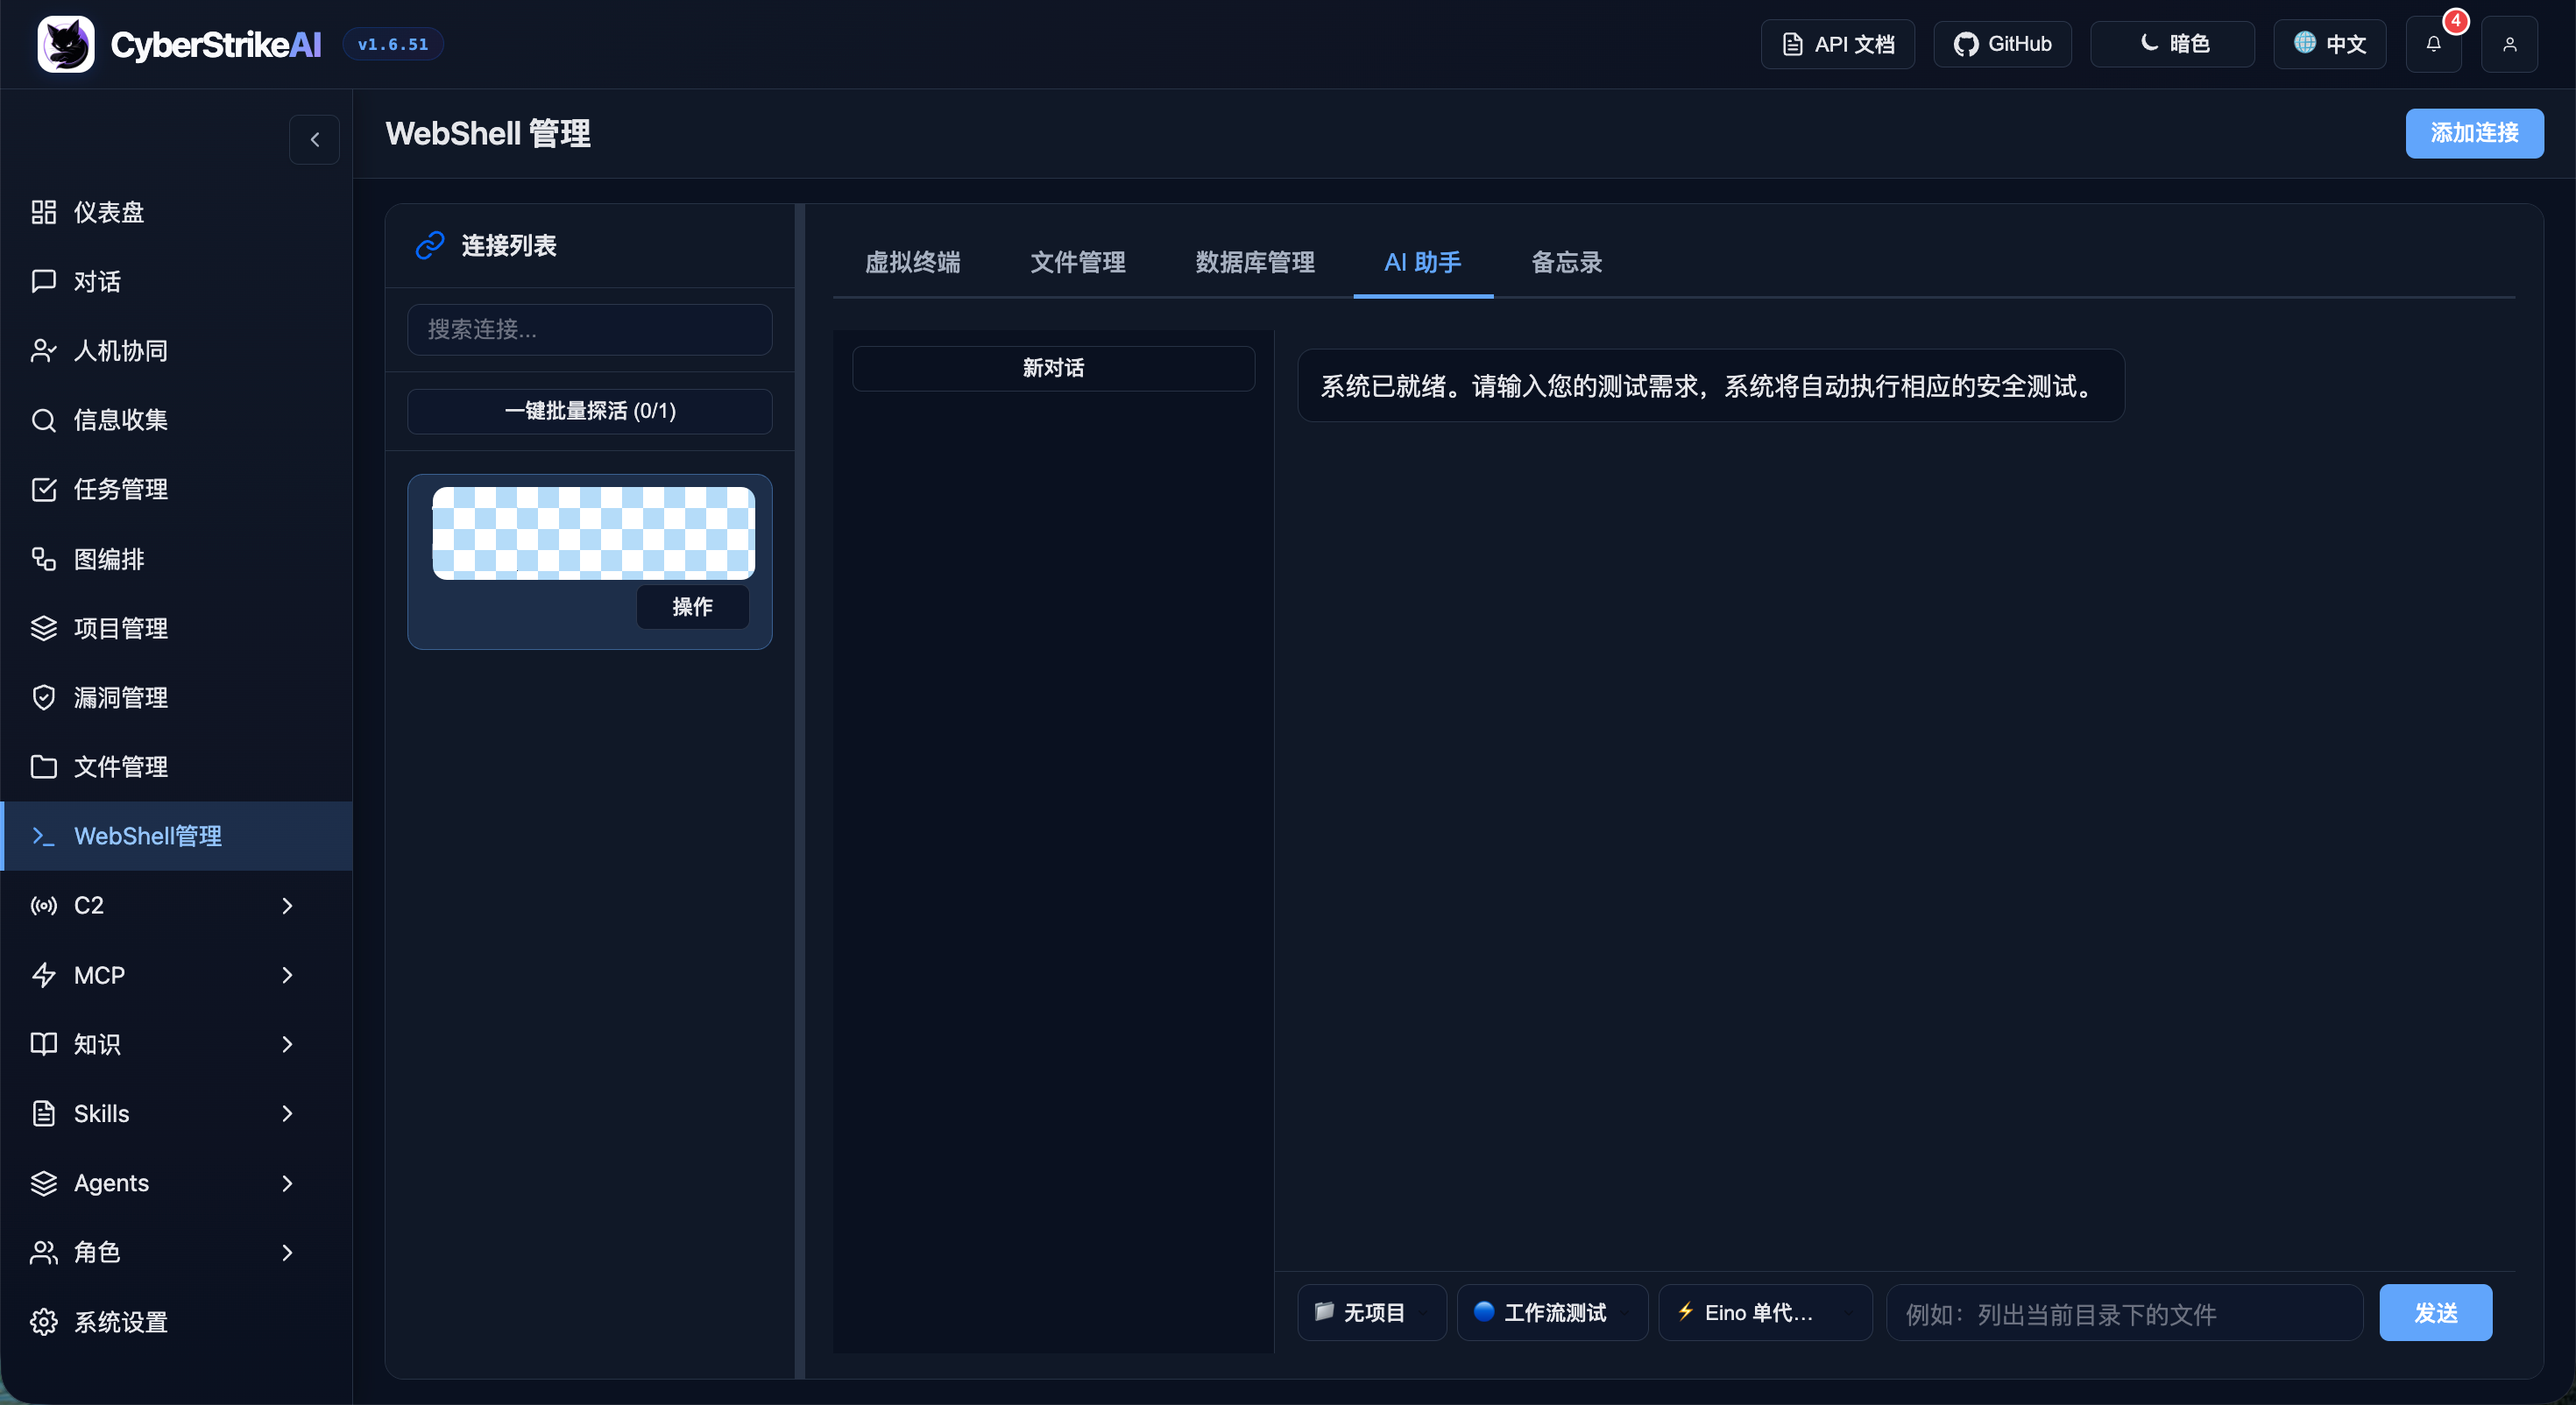
|
إدارة MCP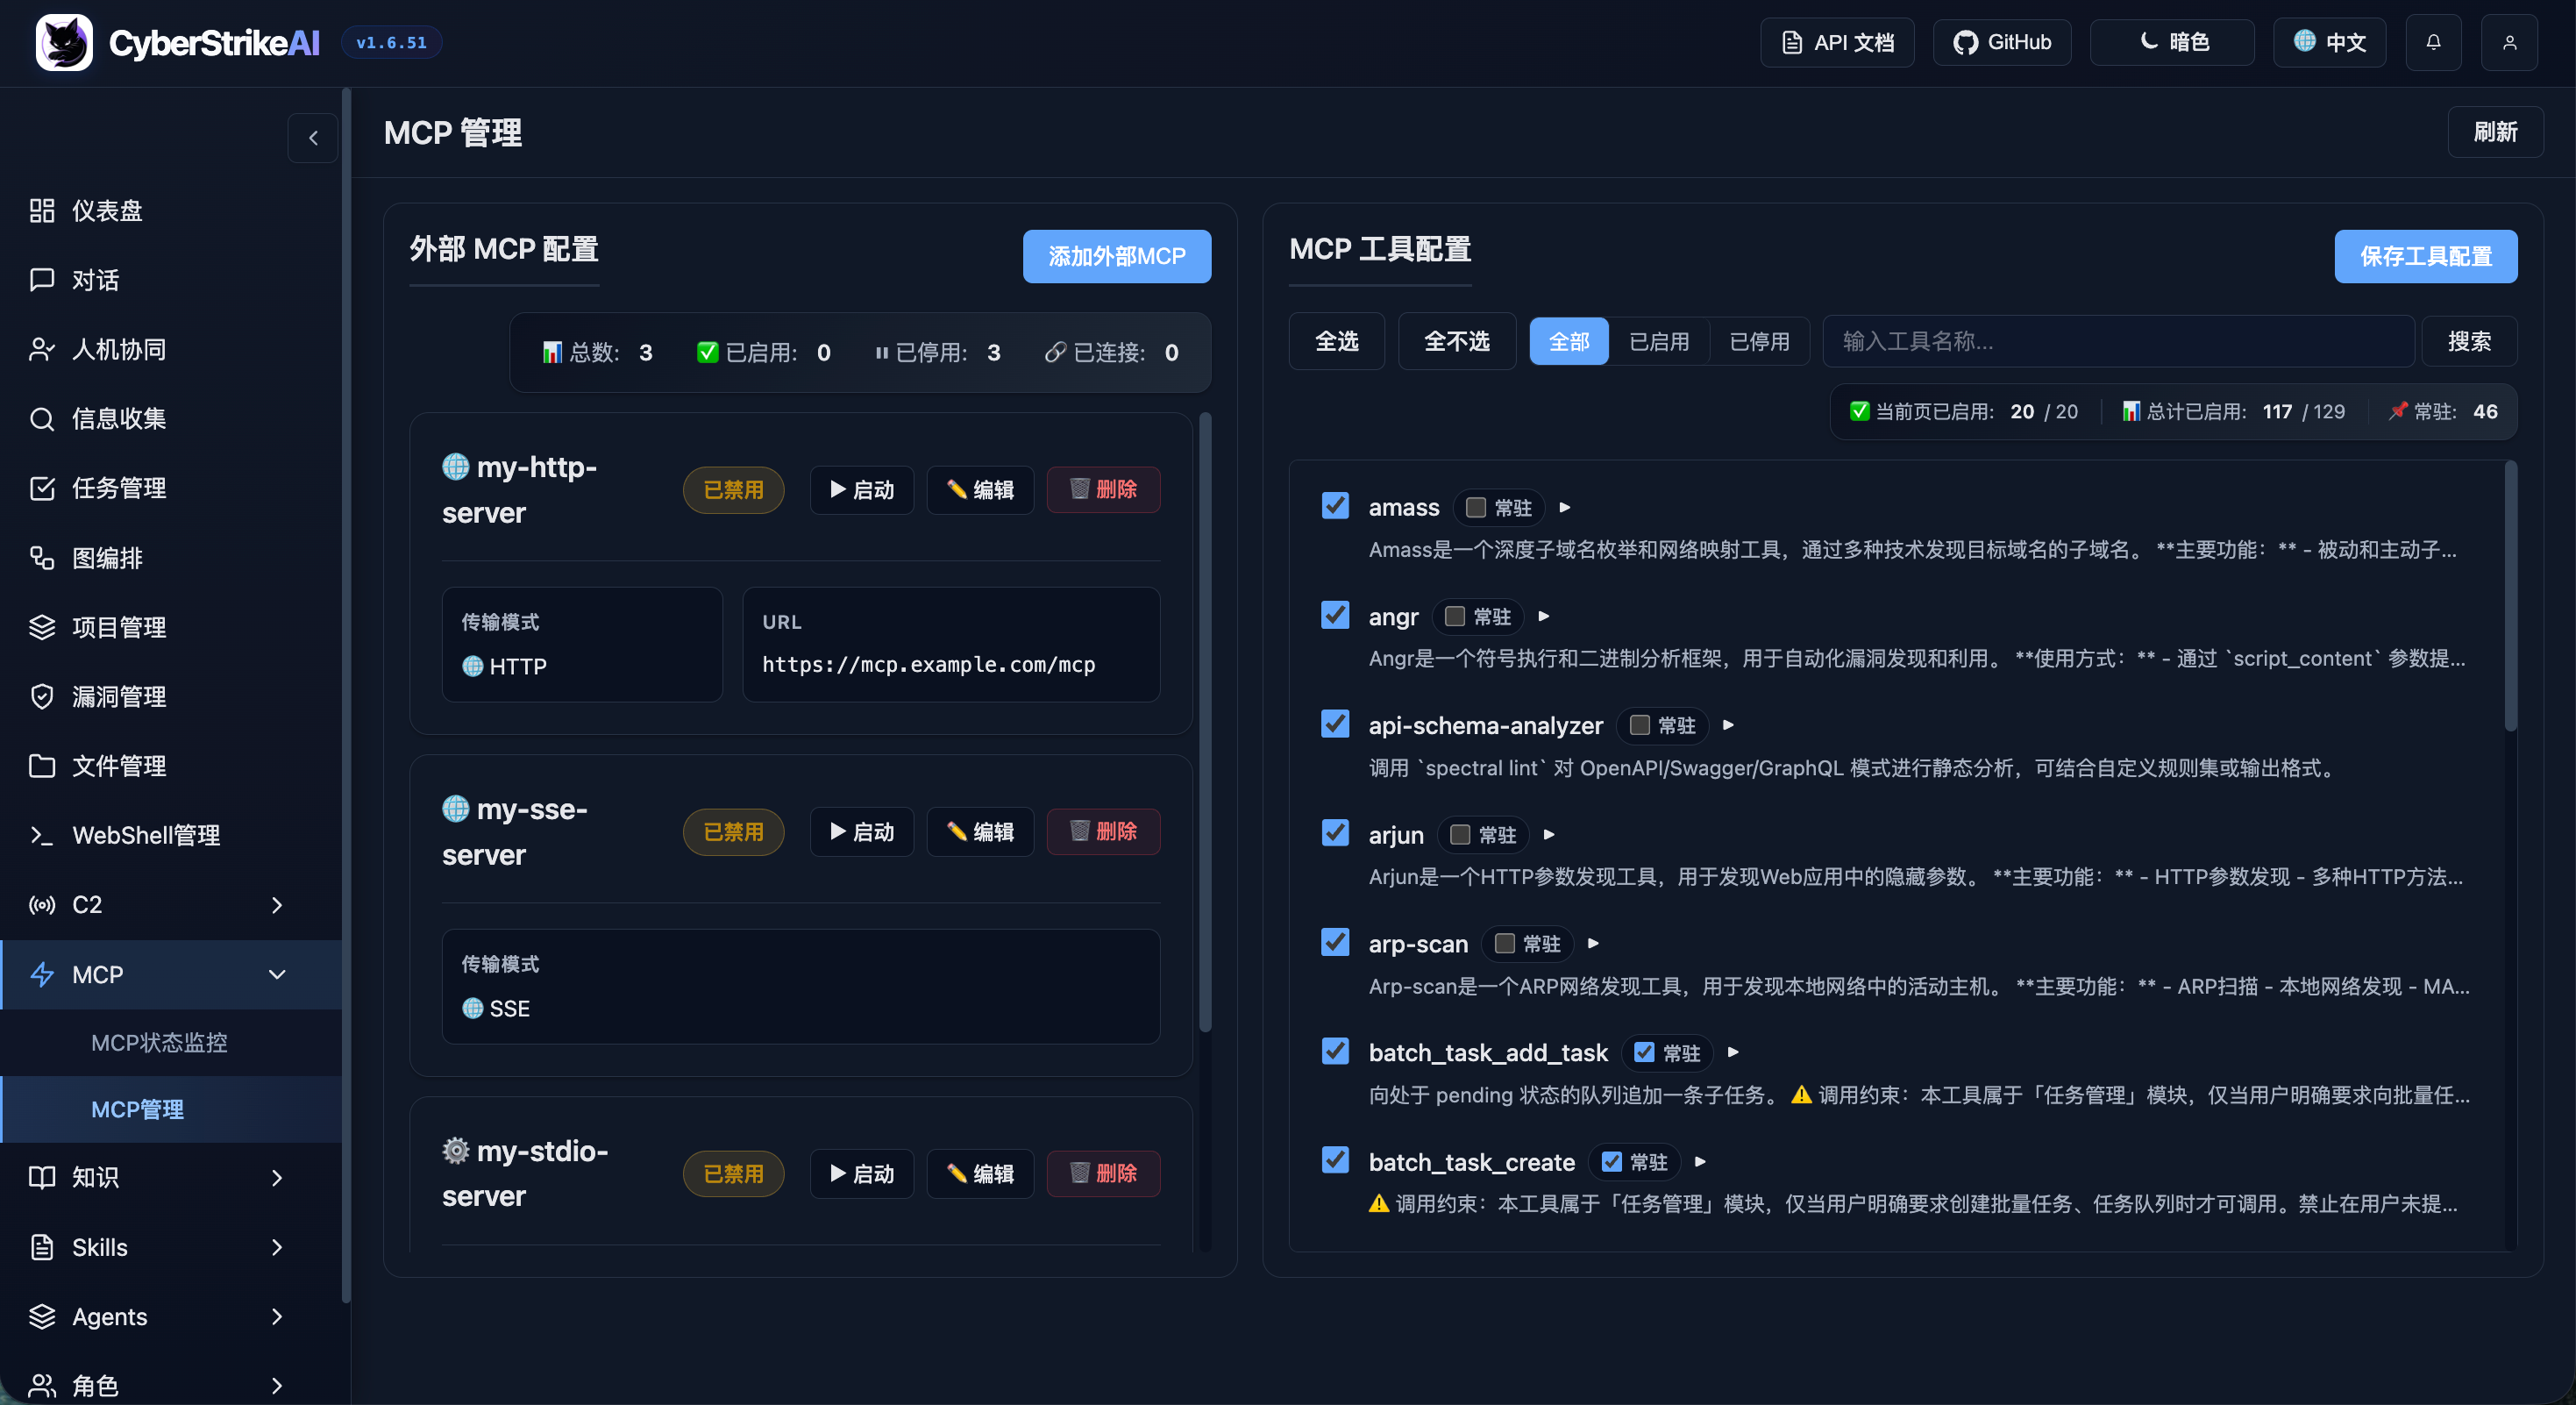
|
قاعدة المعرفة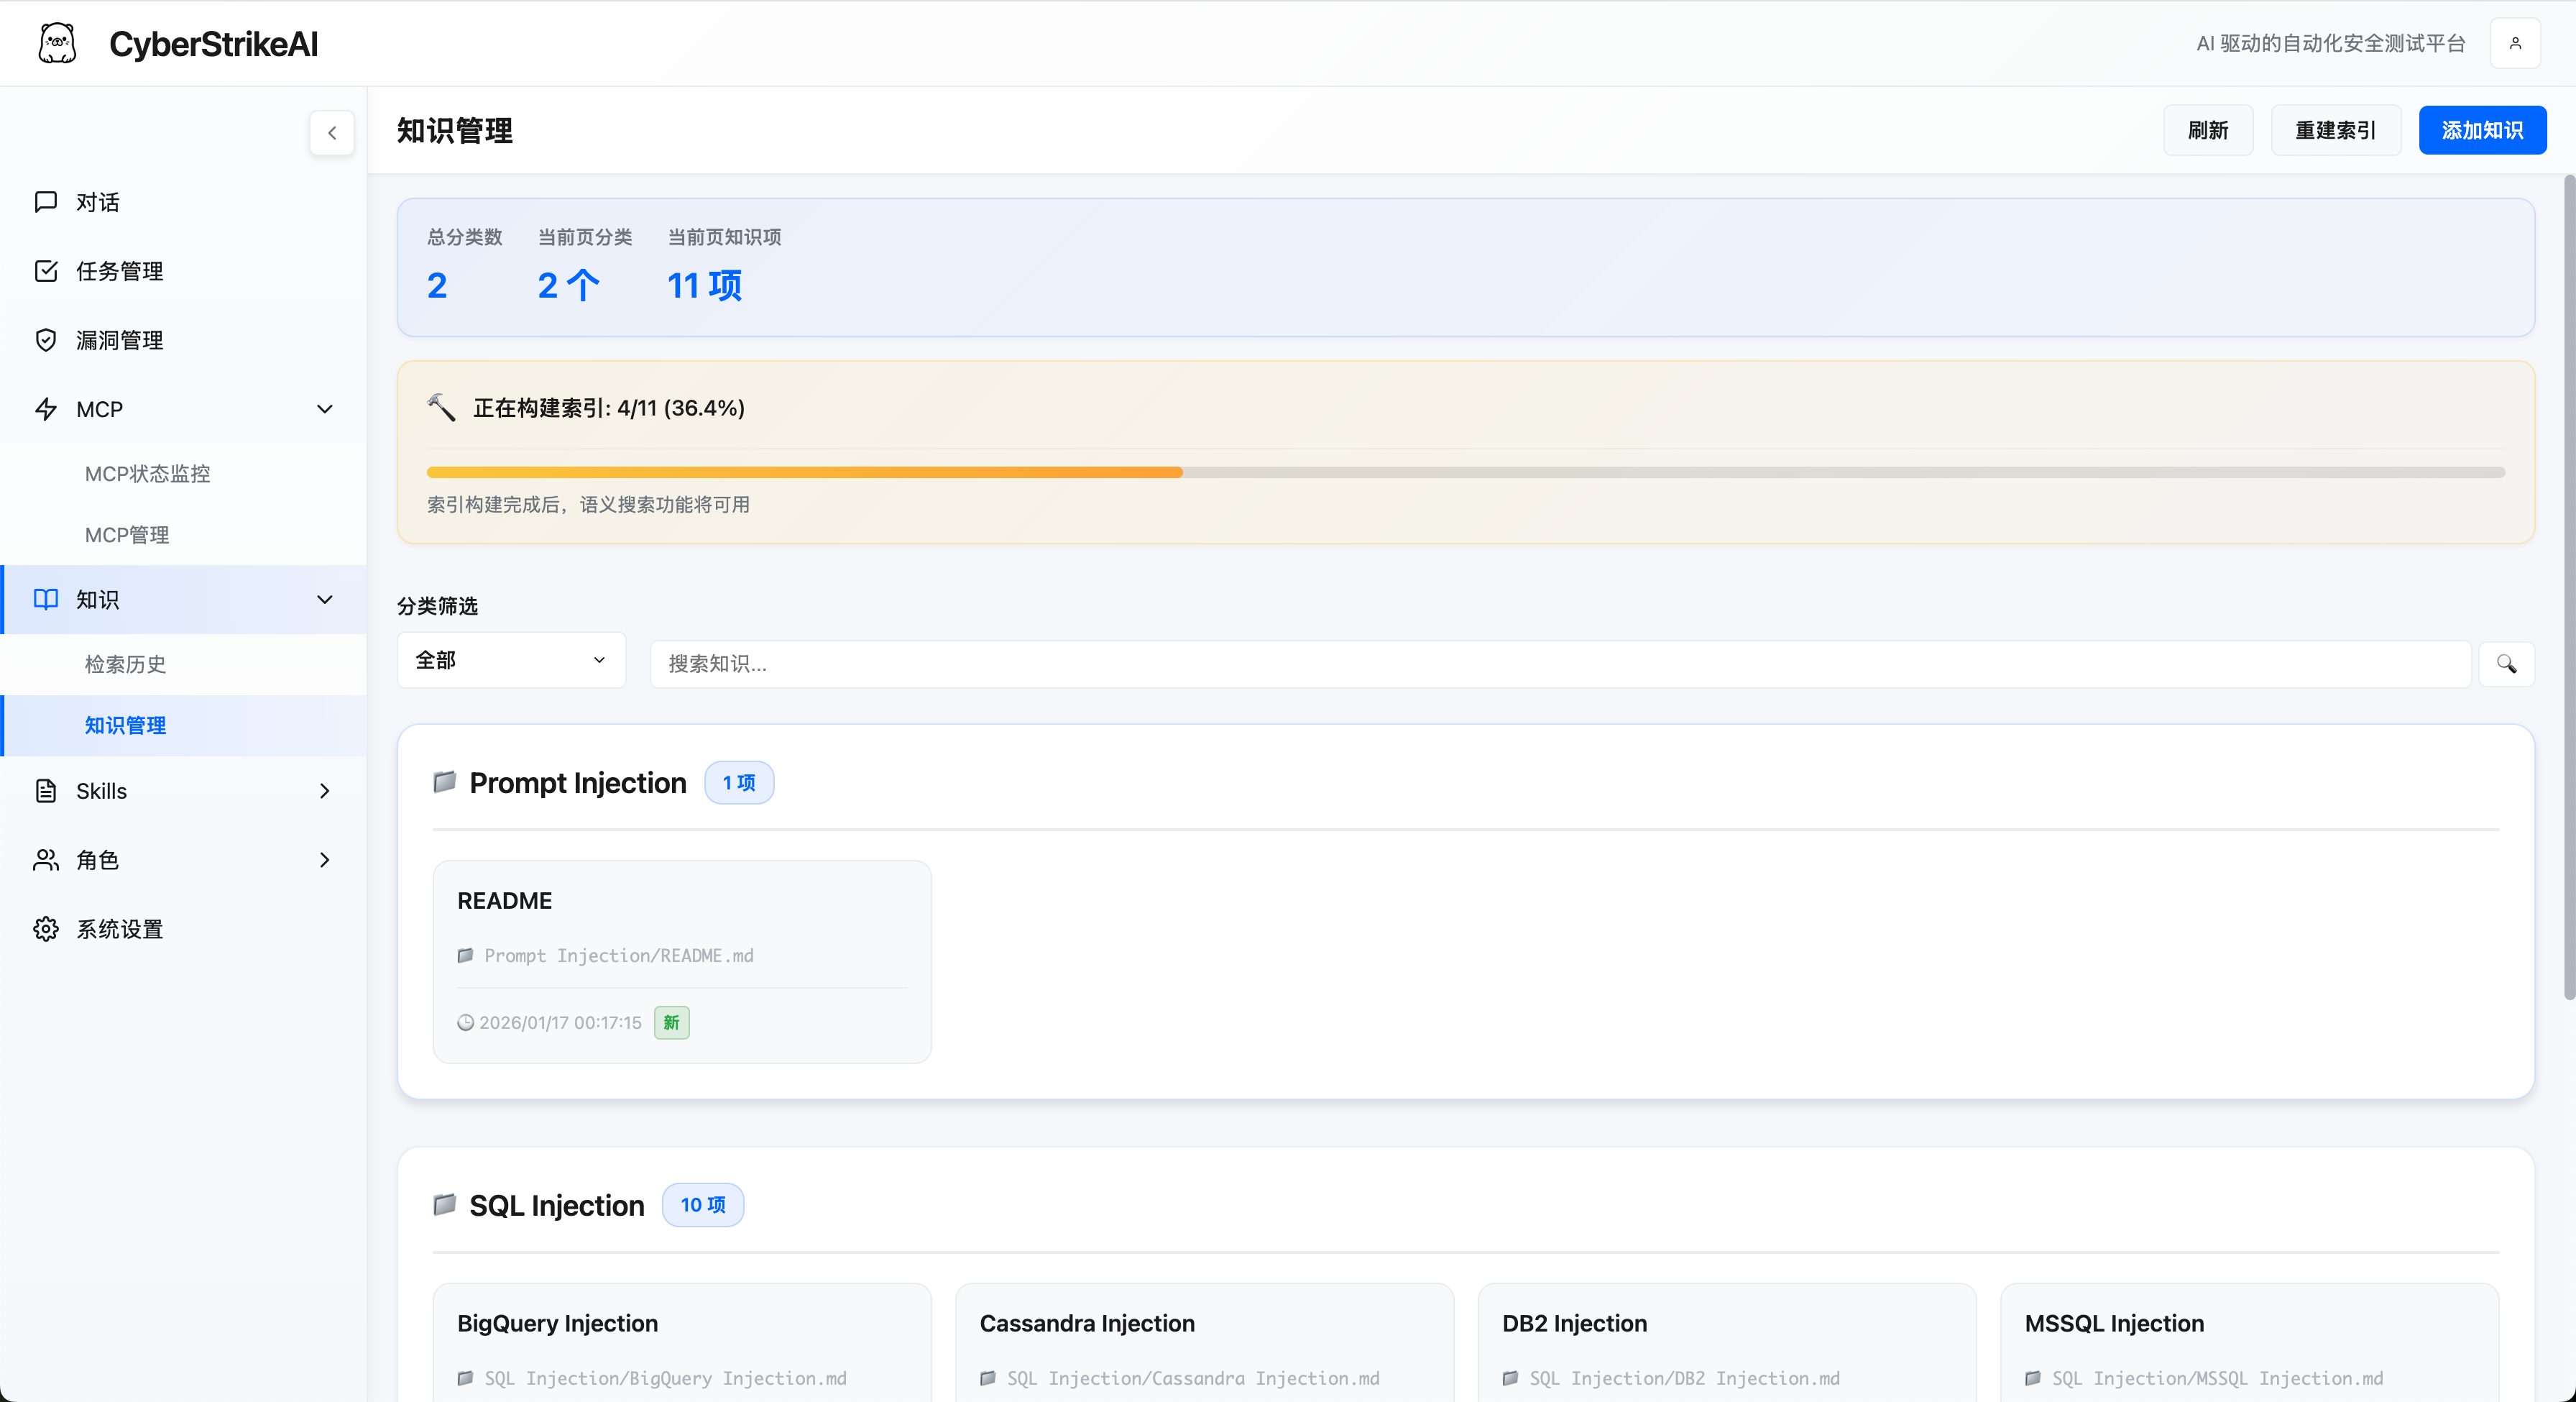
|
إدارة المهارات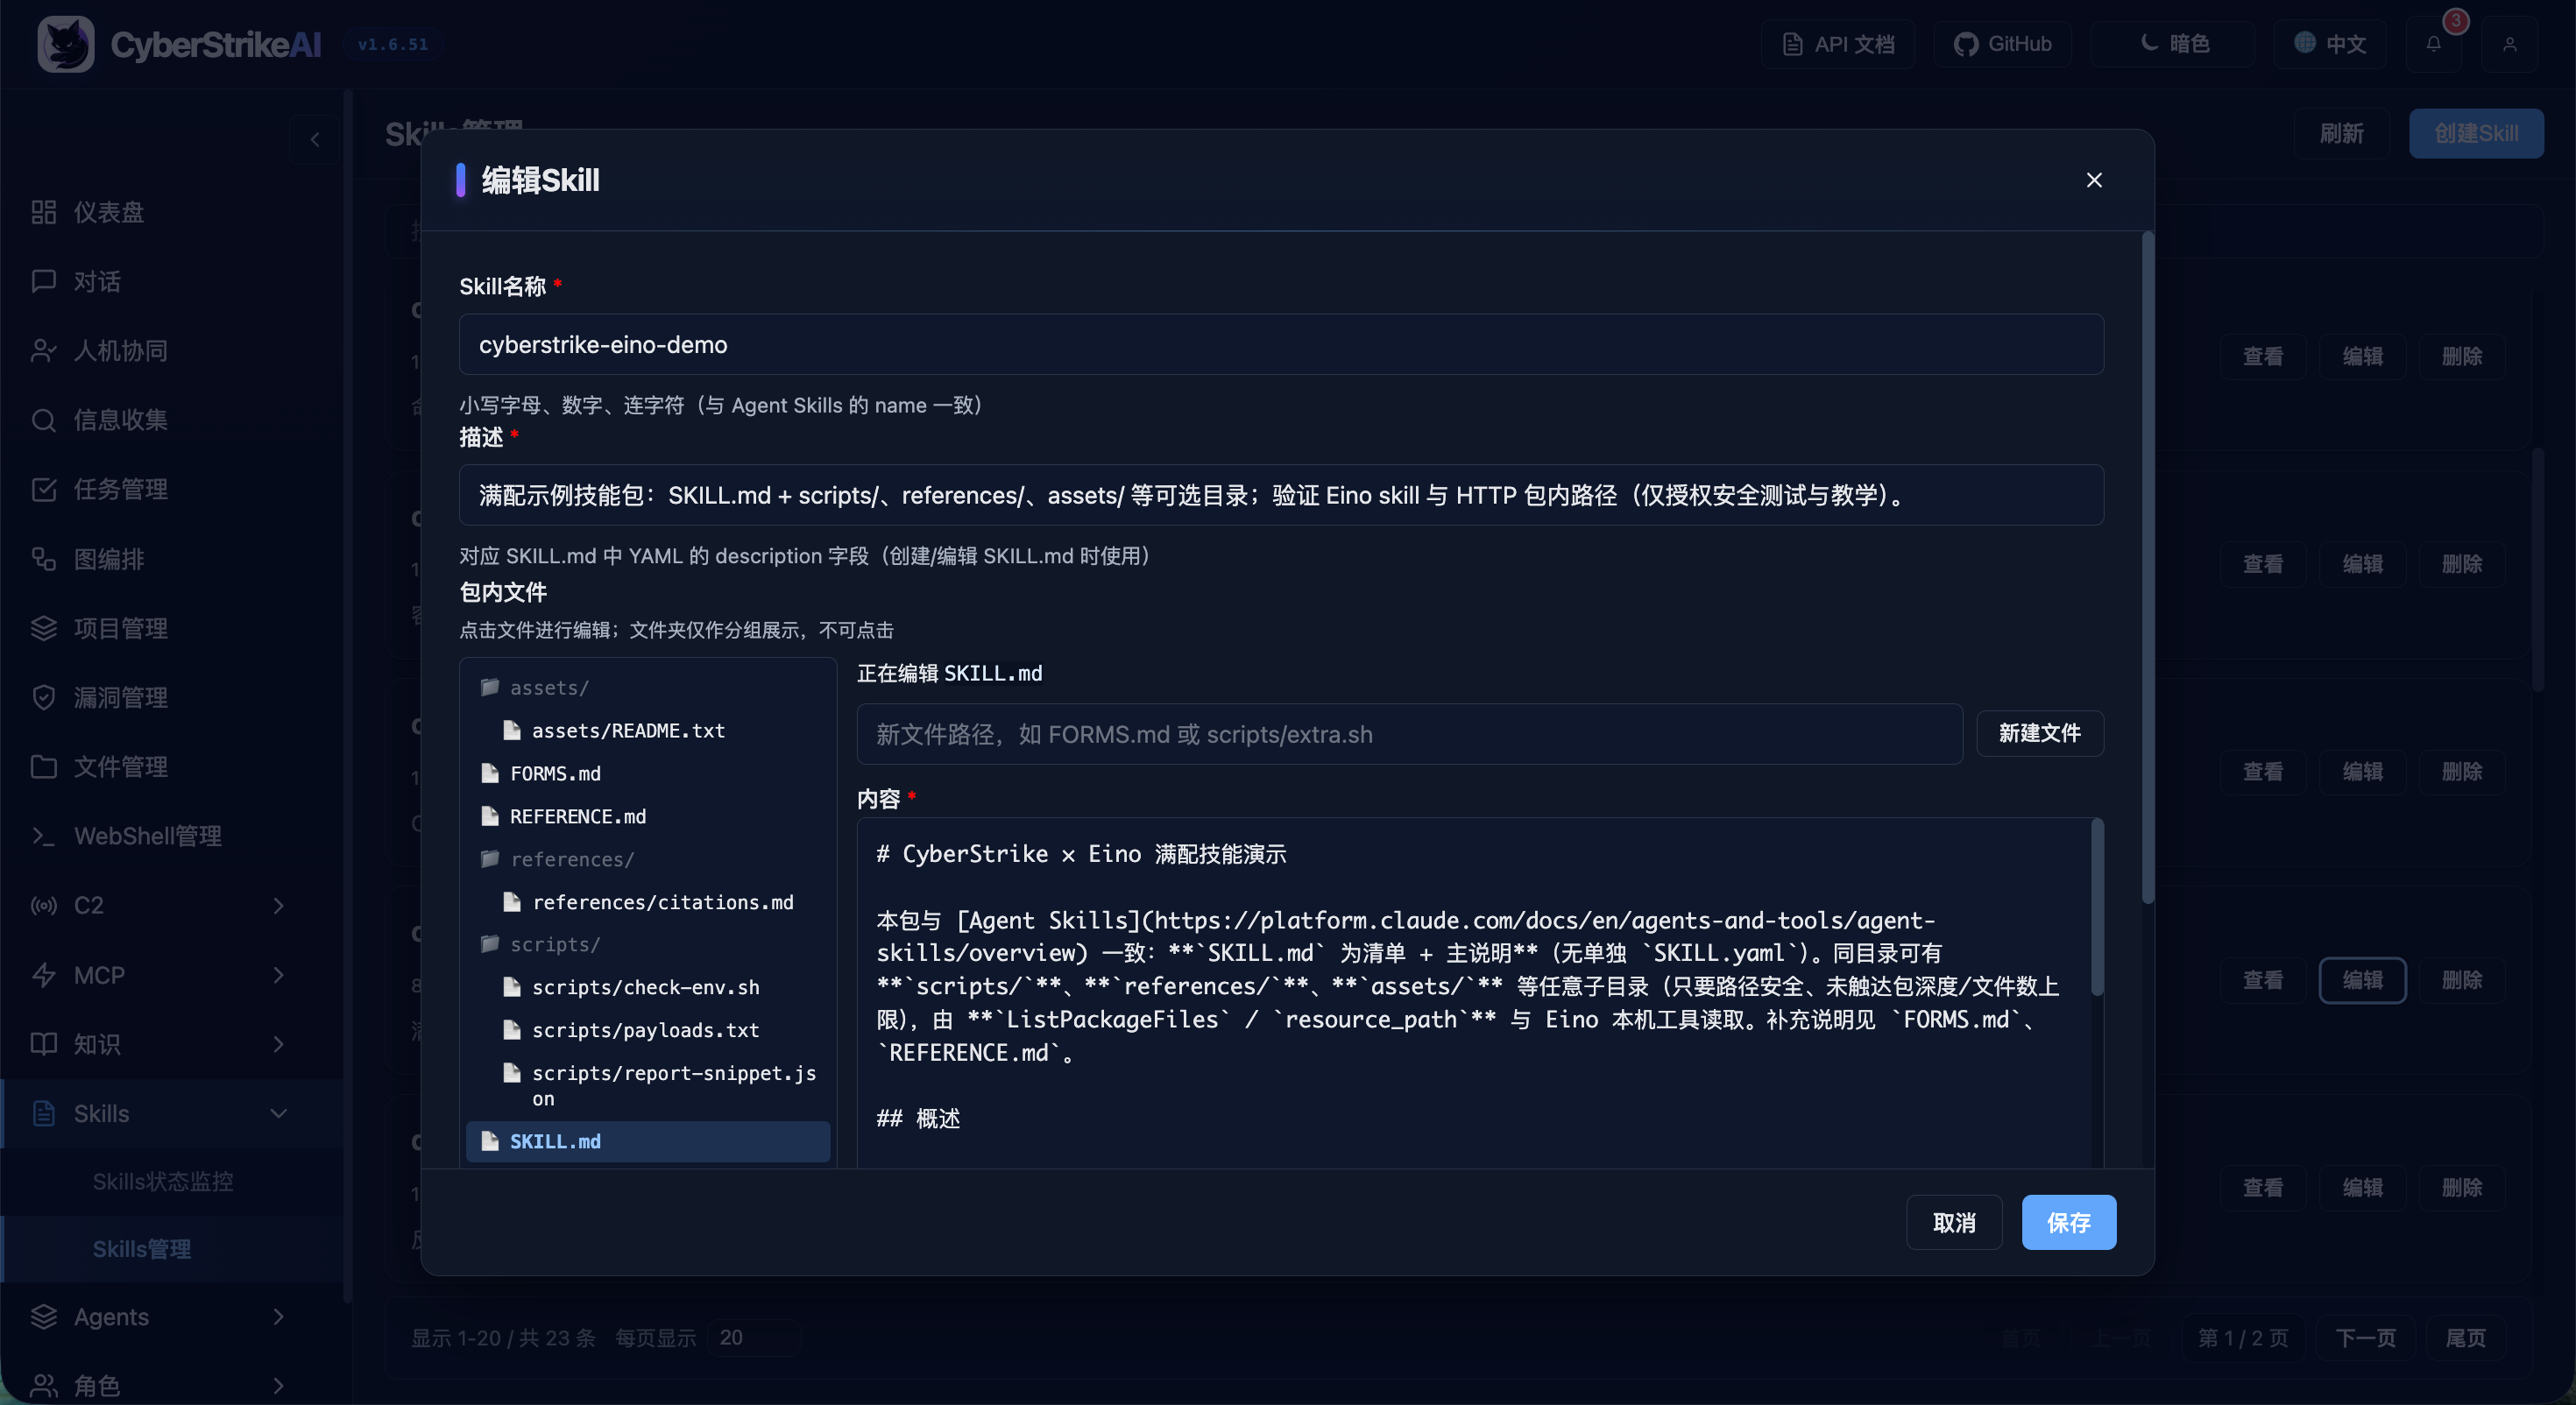
|
إدارة الوكلاء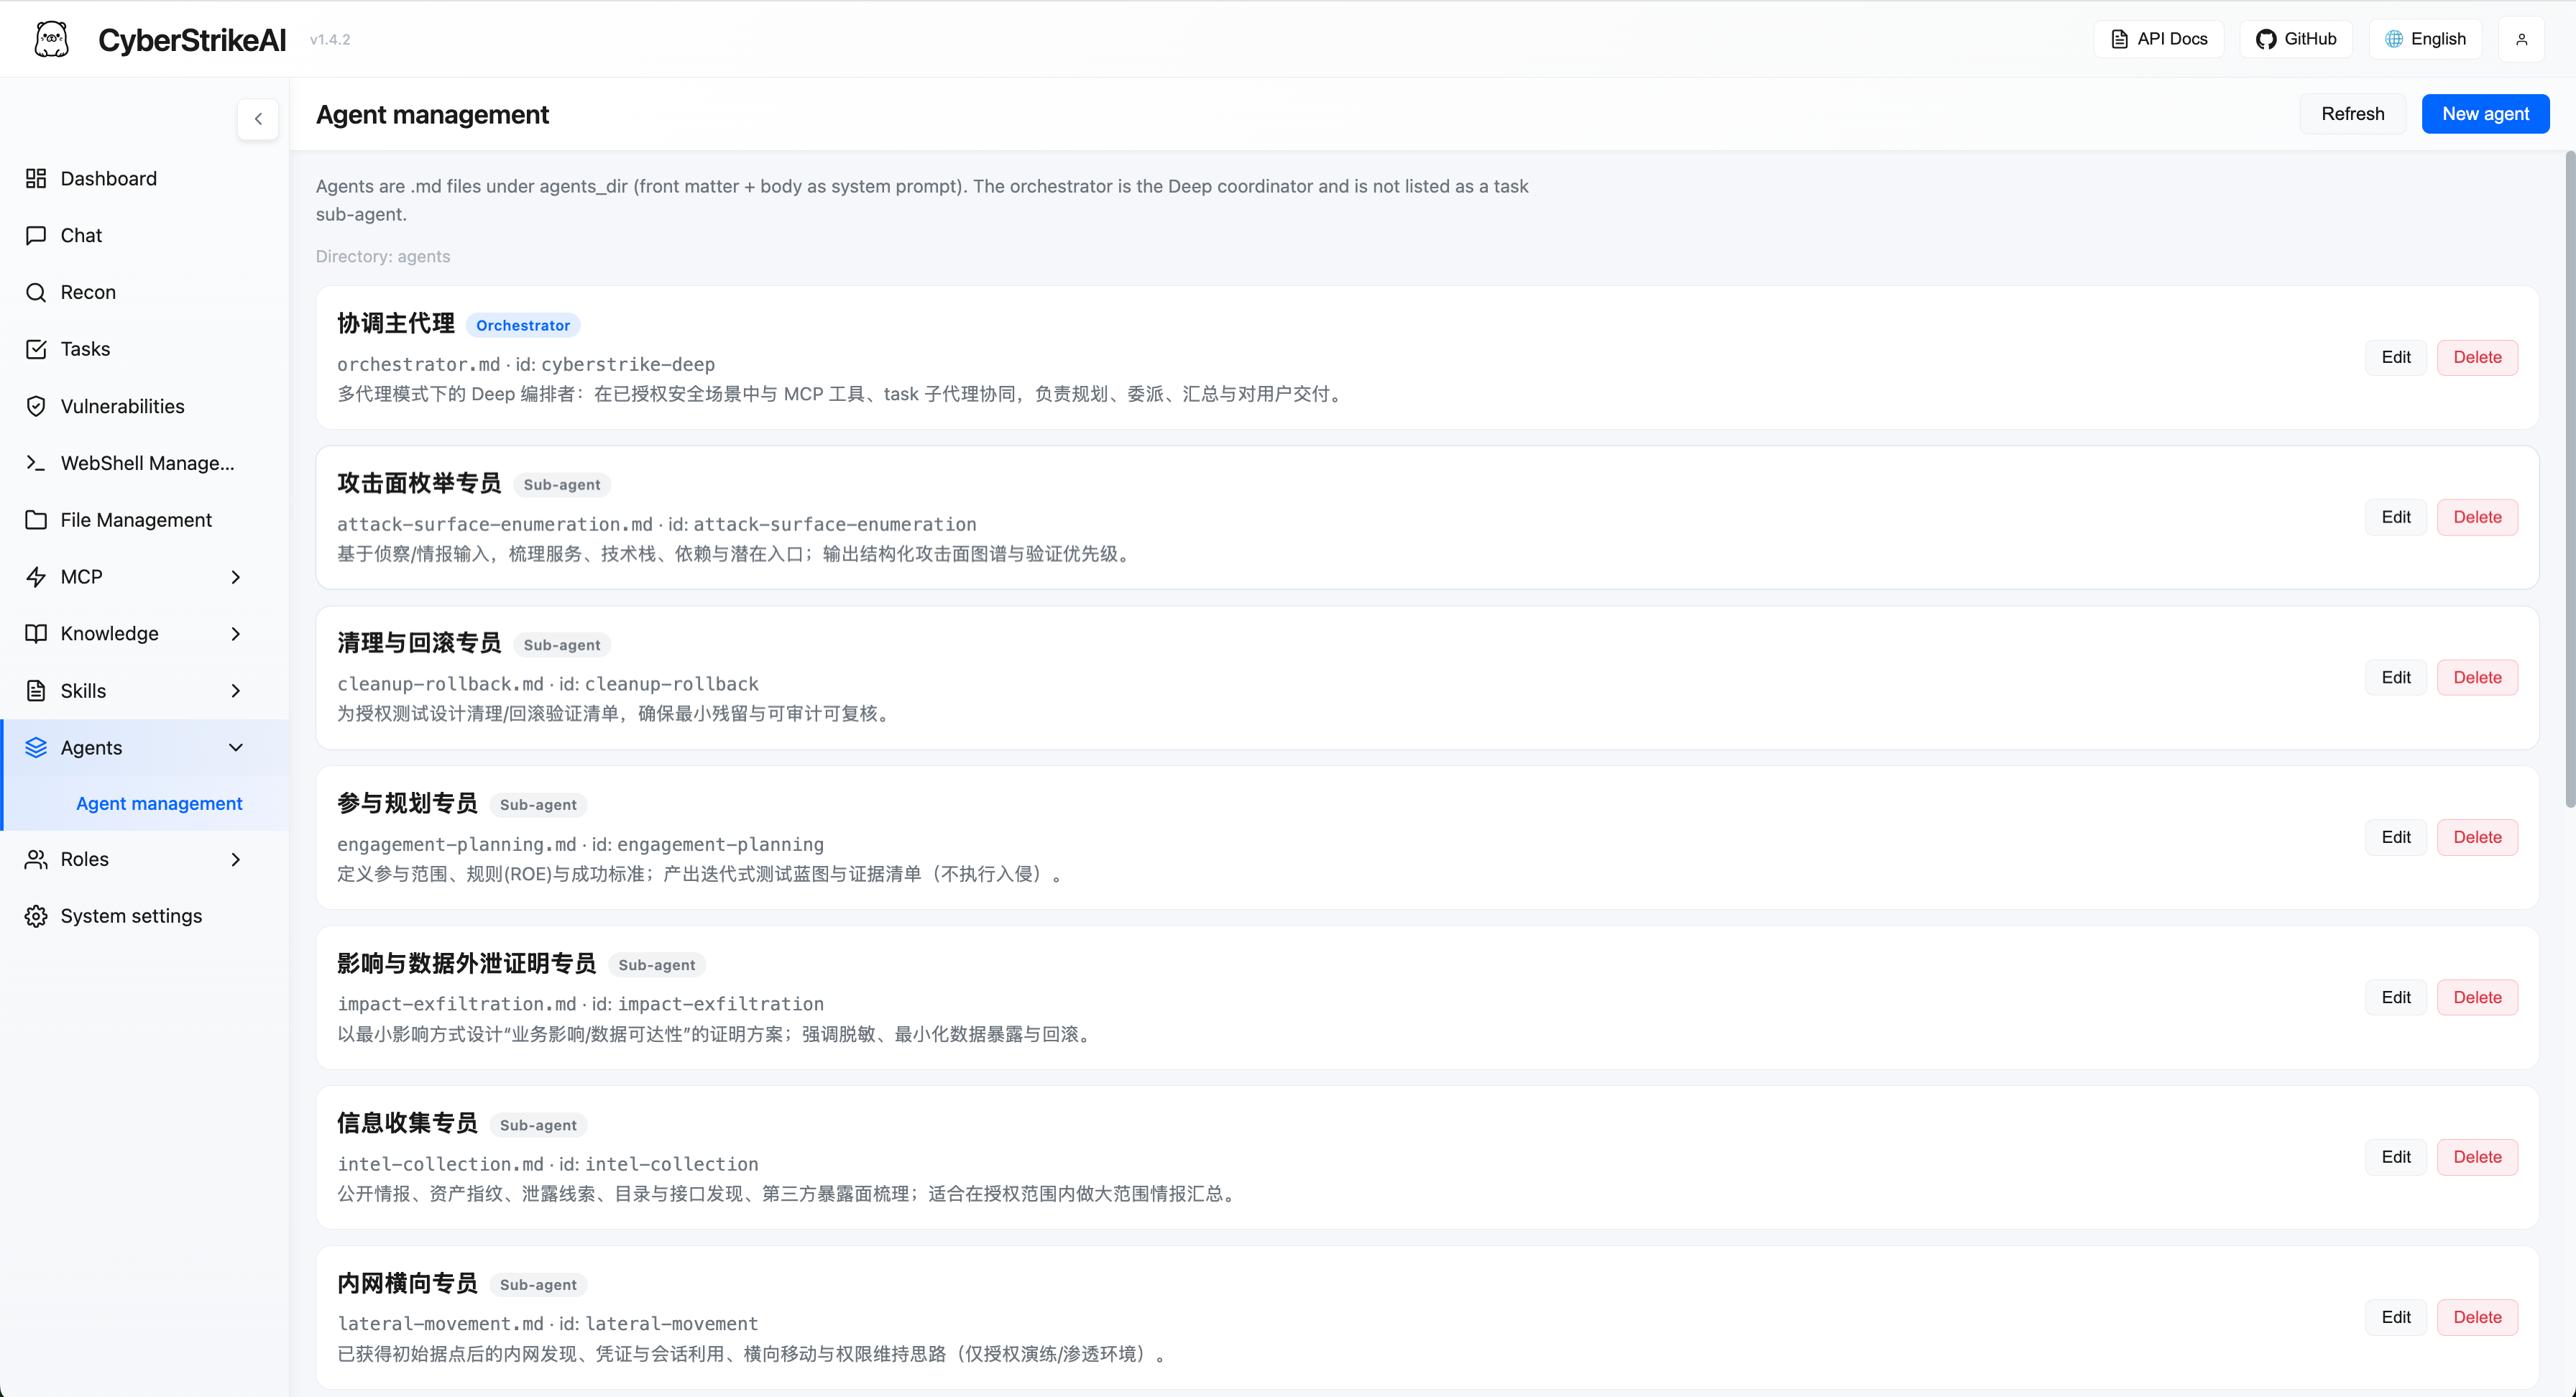
|
إدارة الأدوار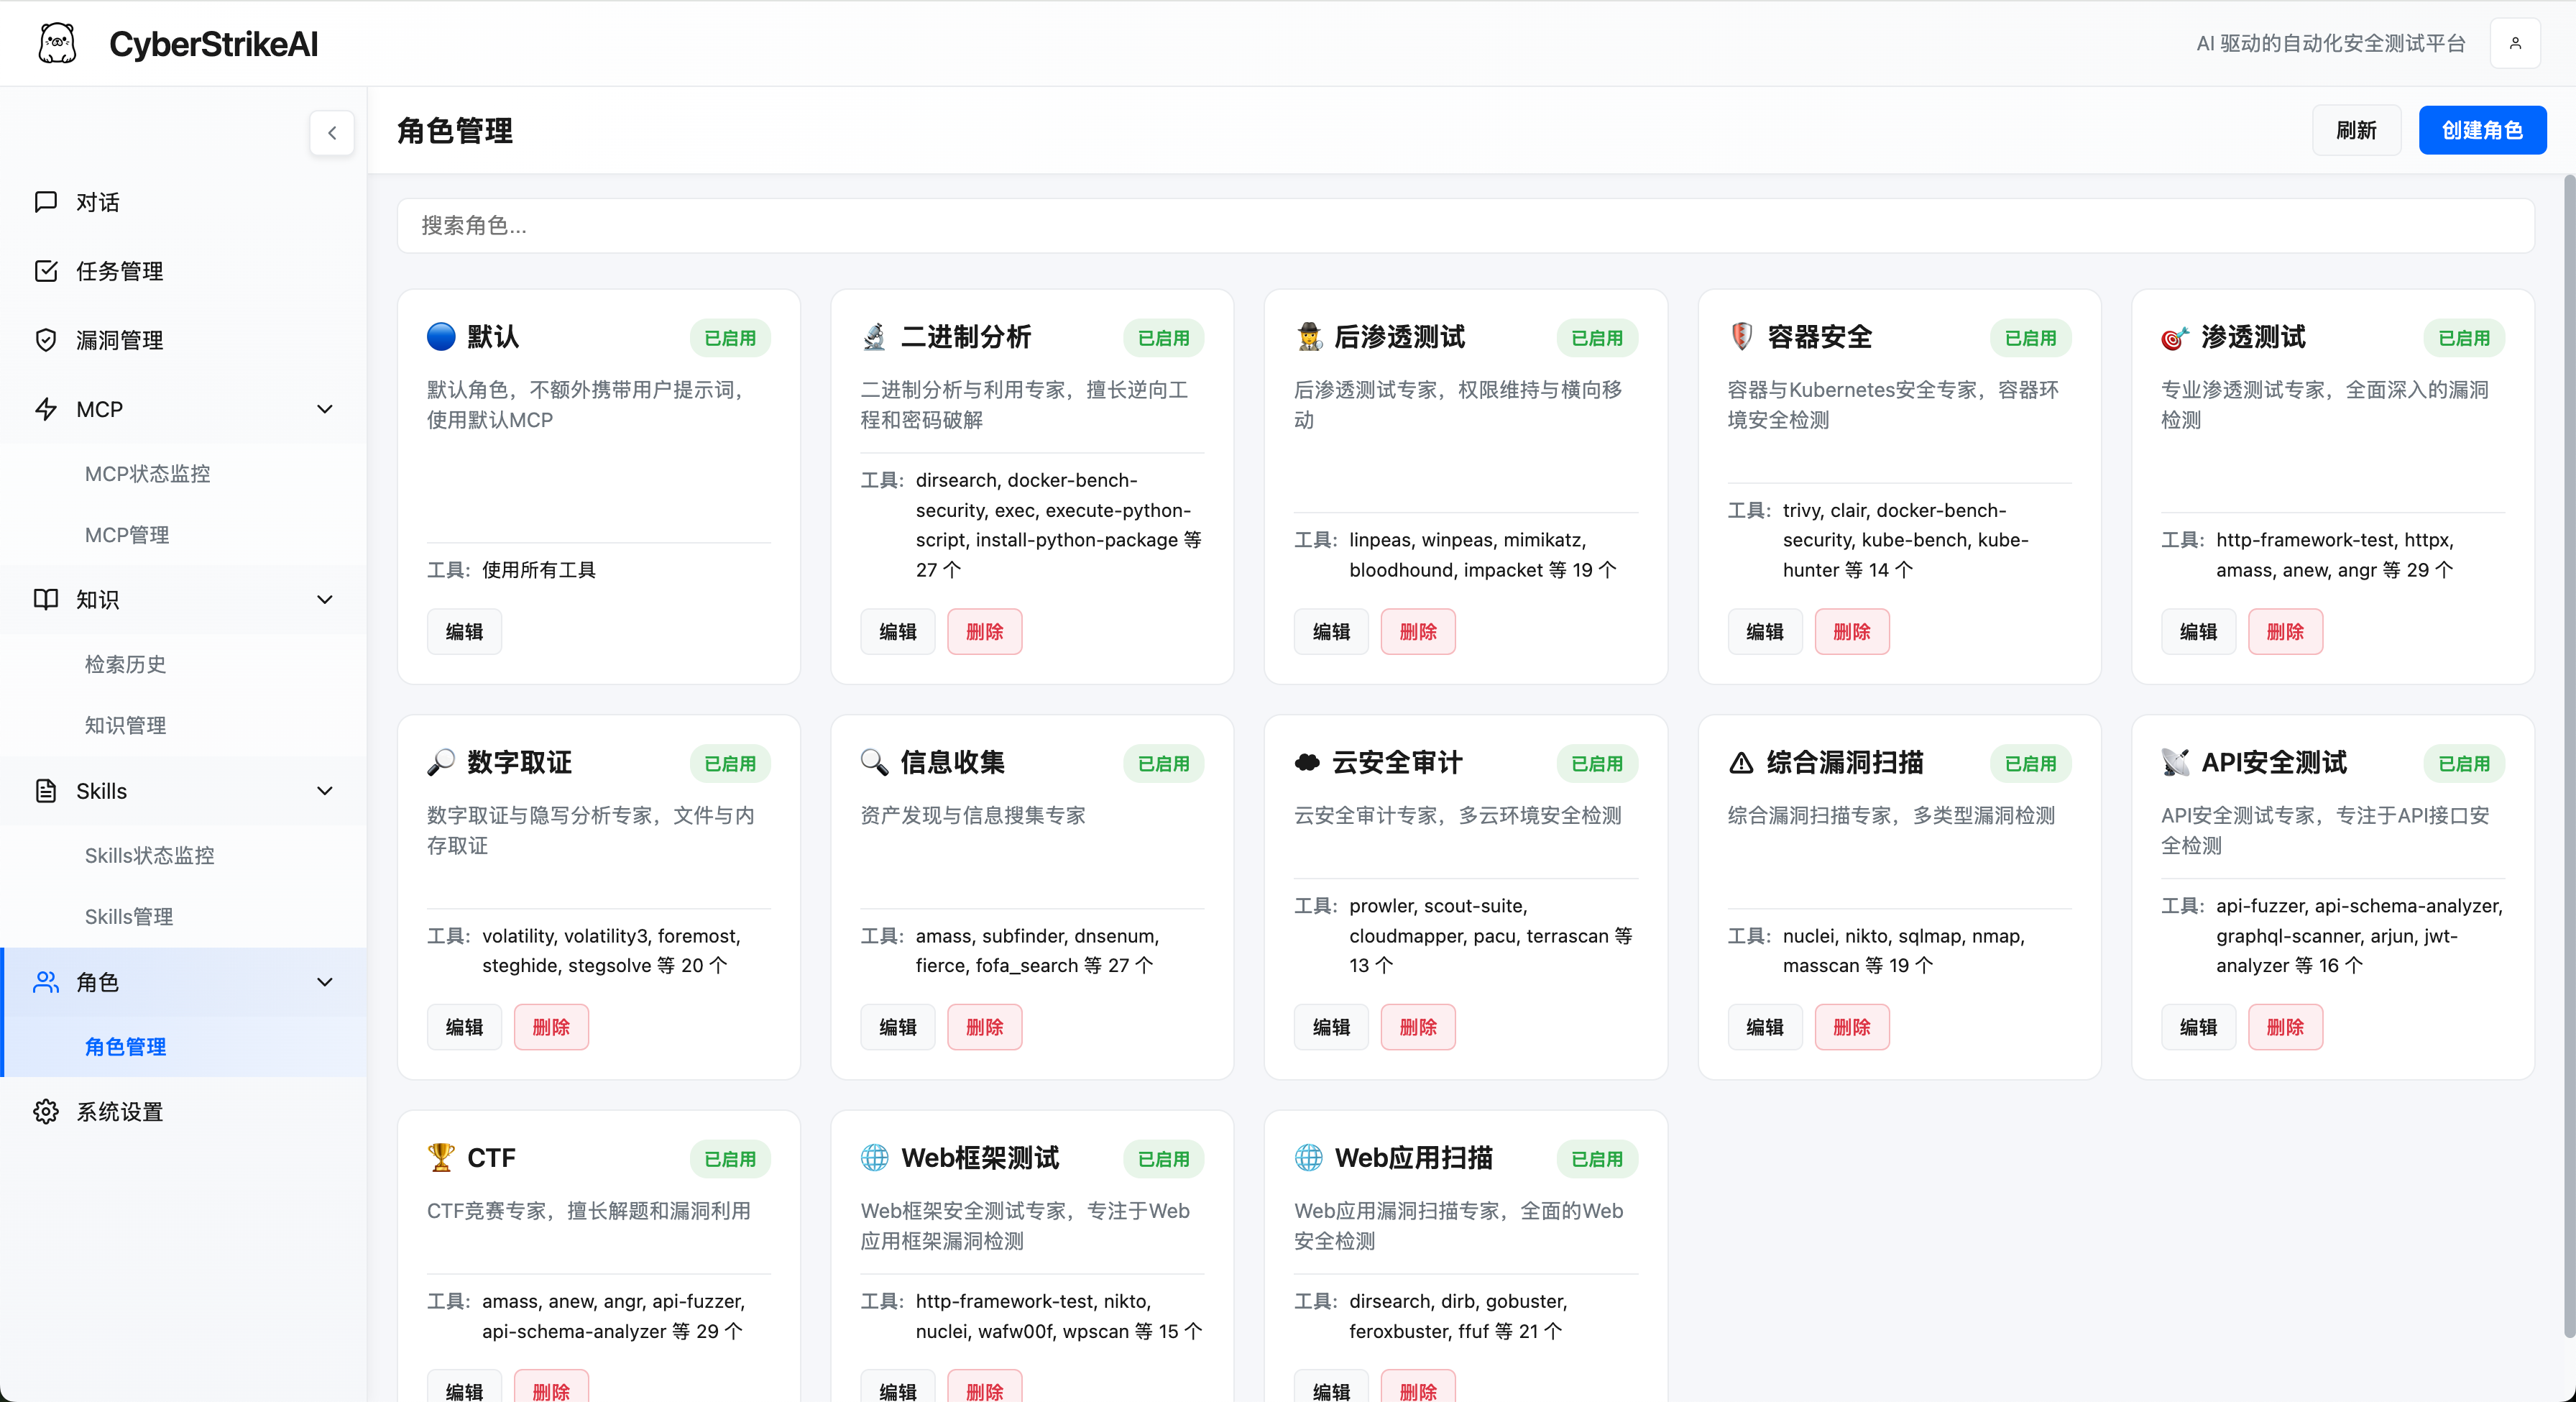
|
إعدادات النظام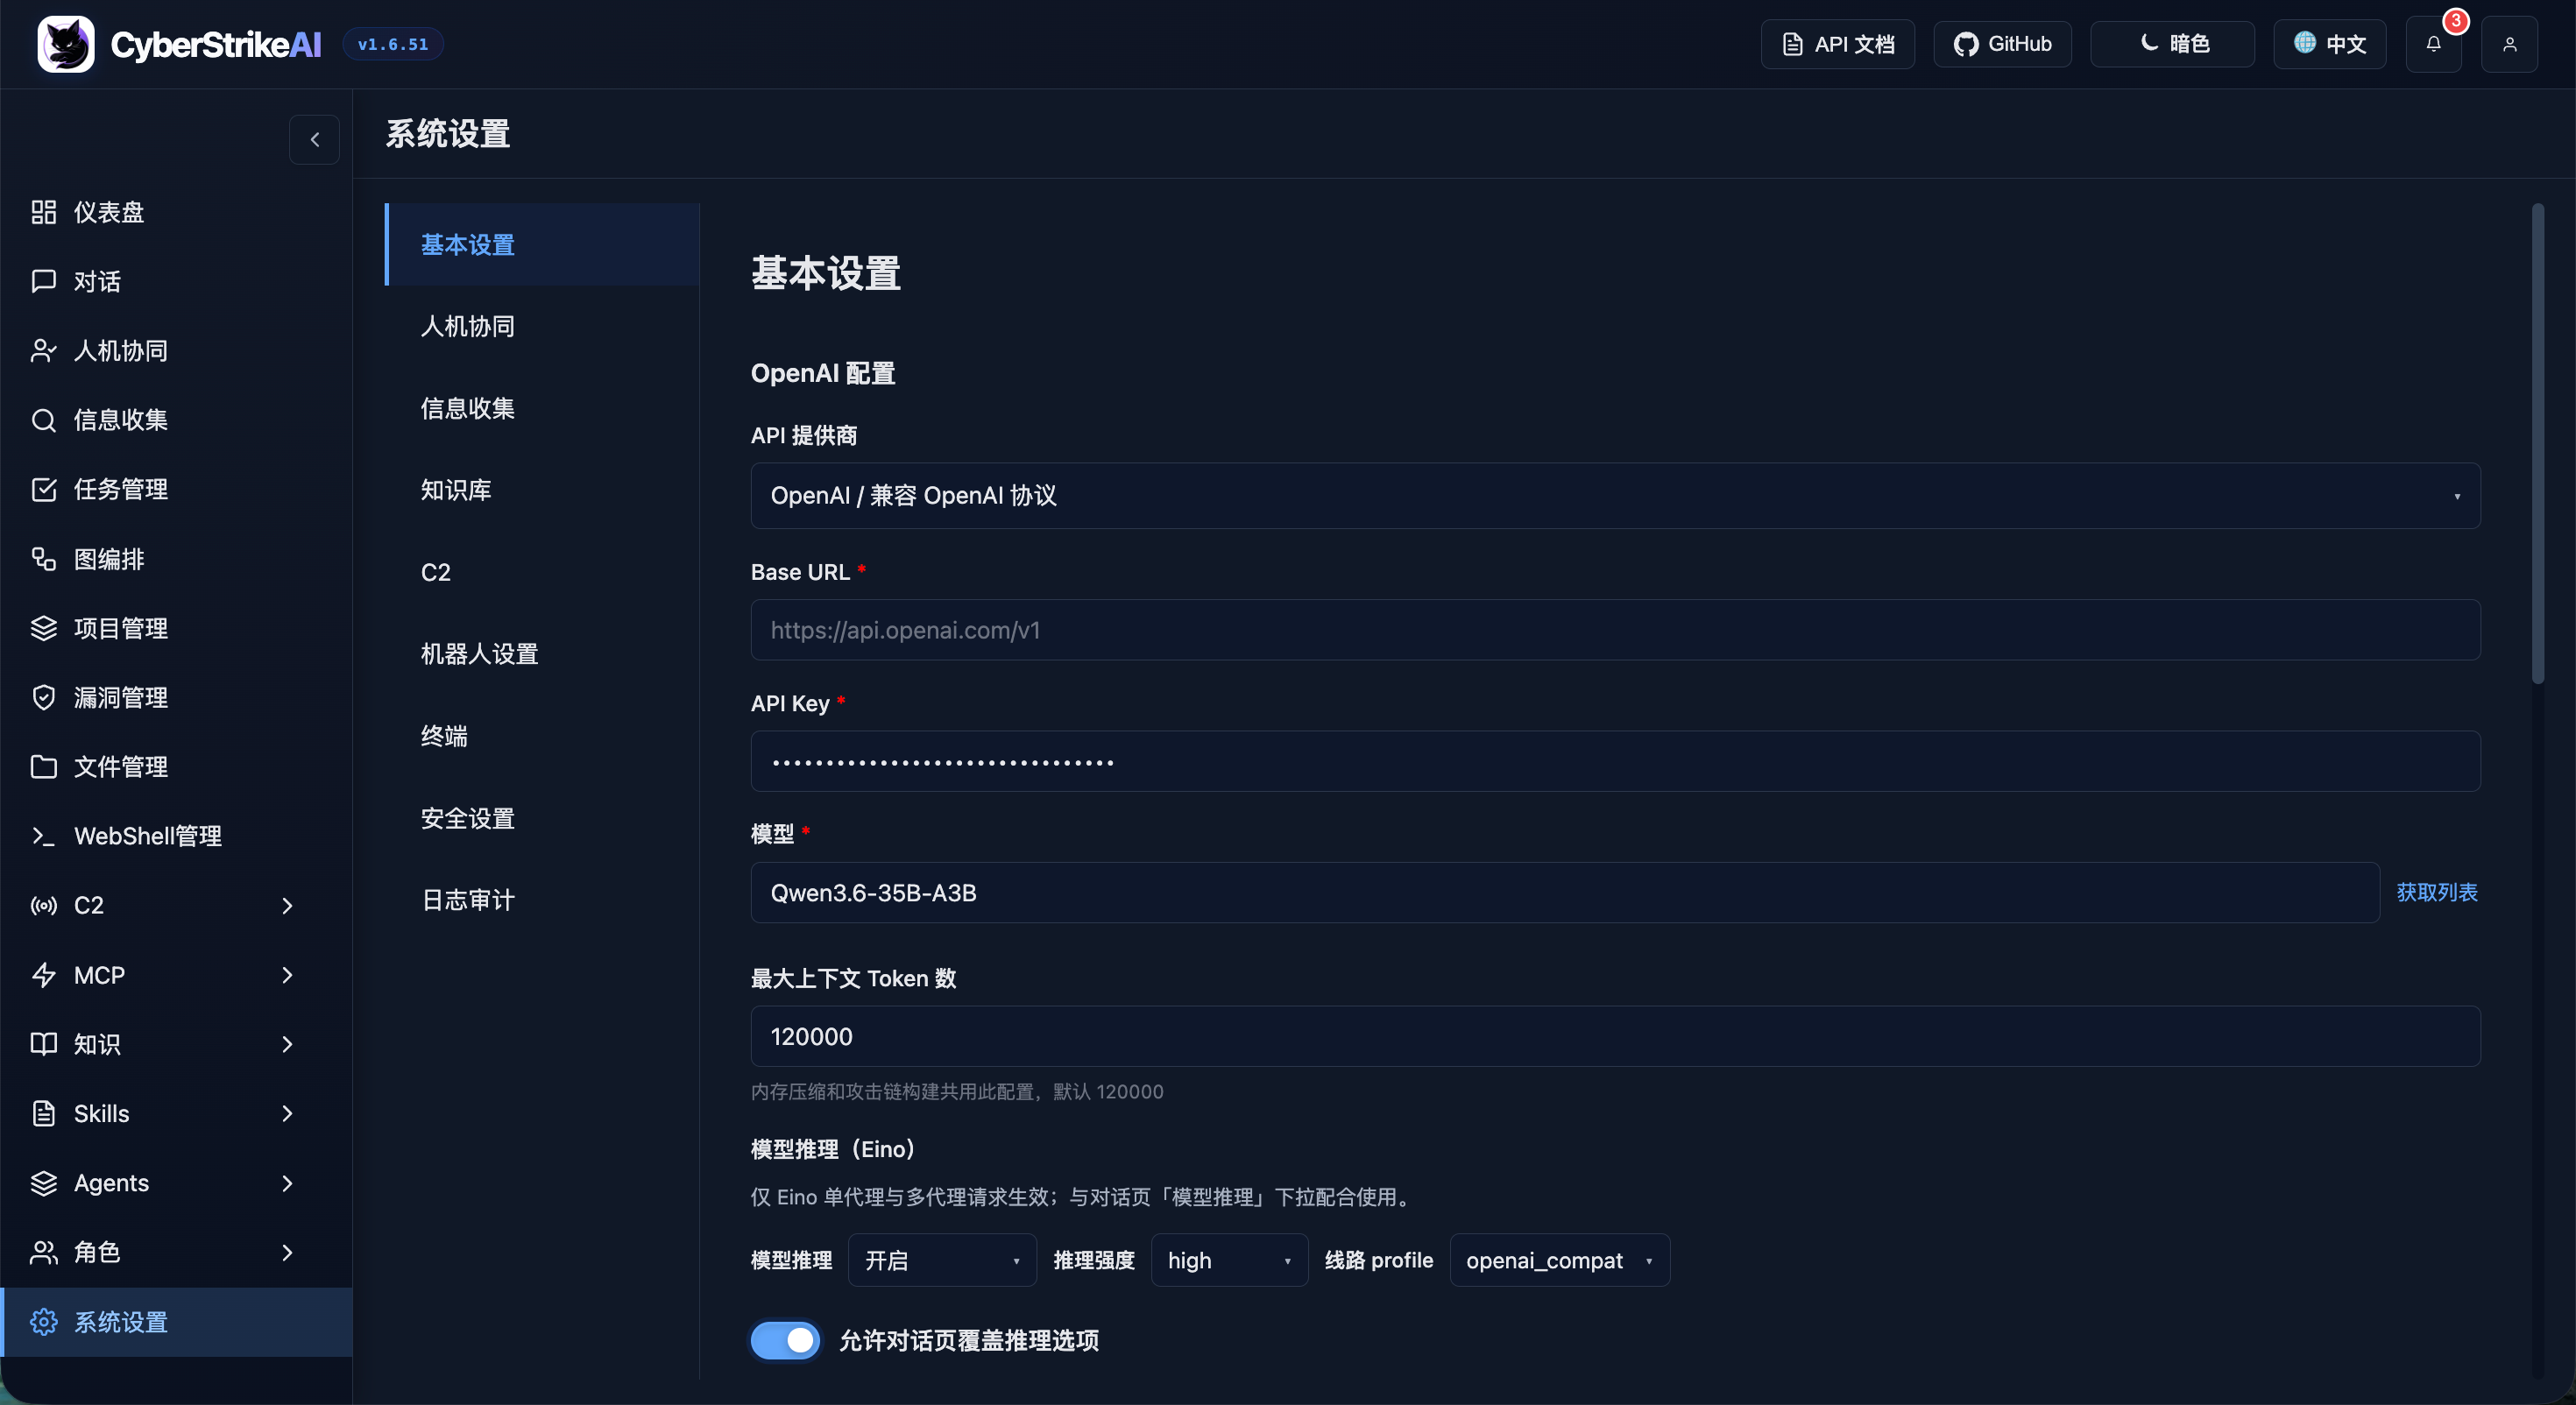
|
وضع MCP stdio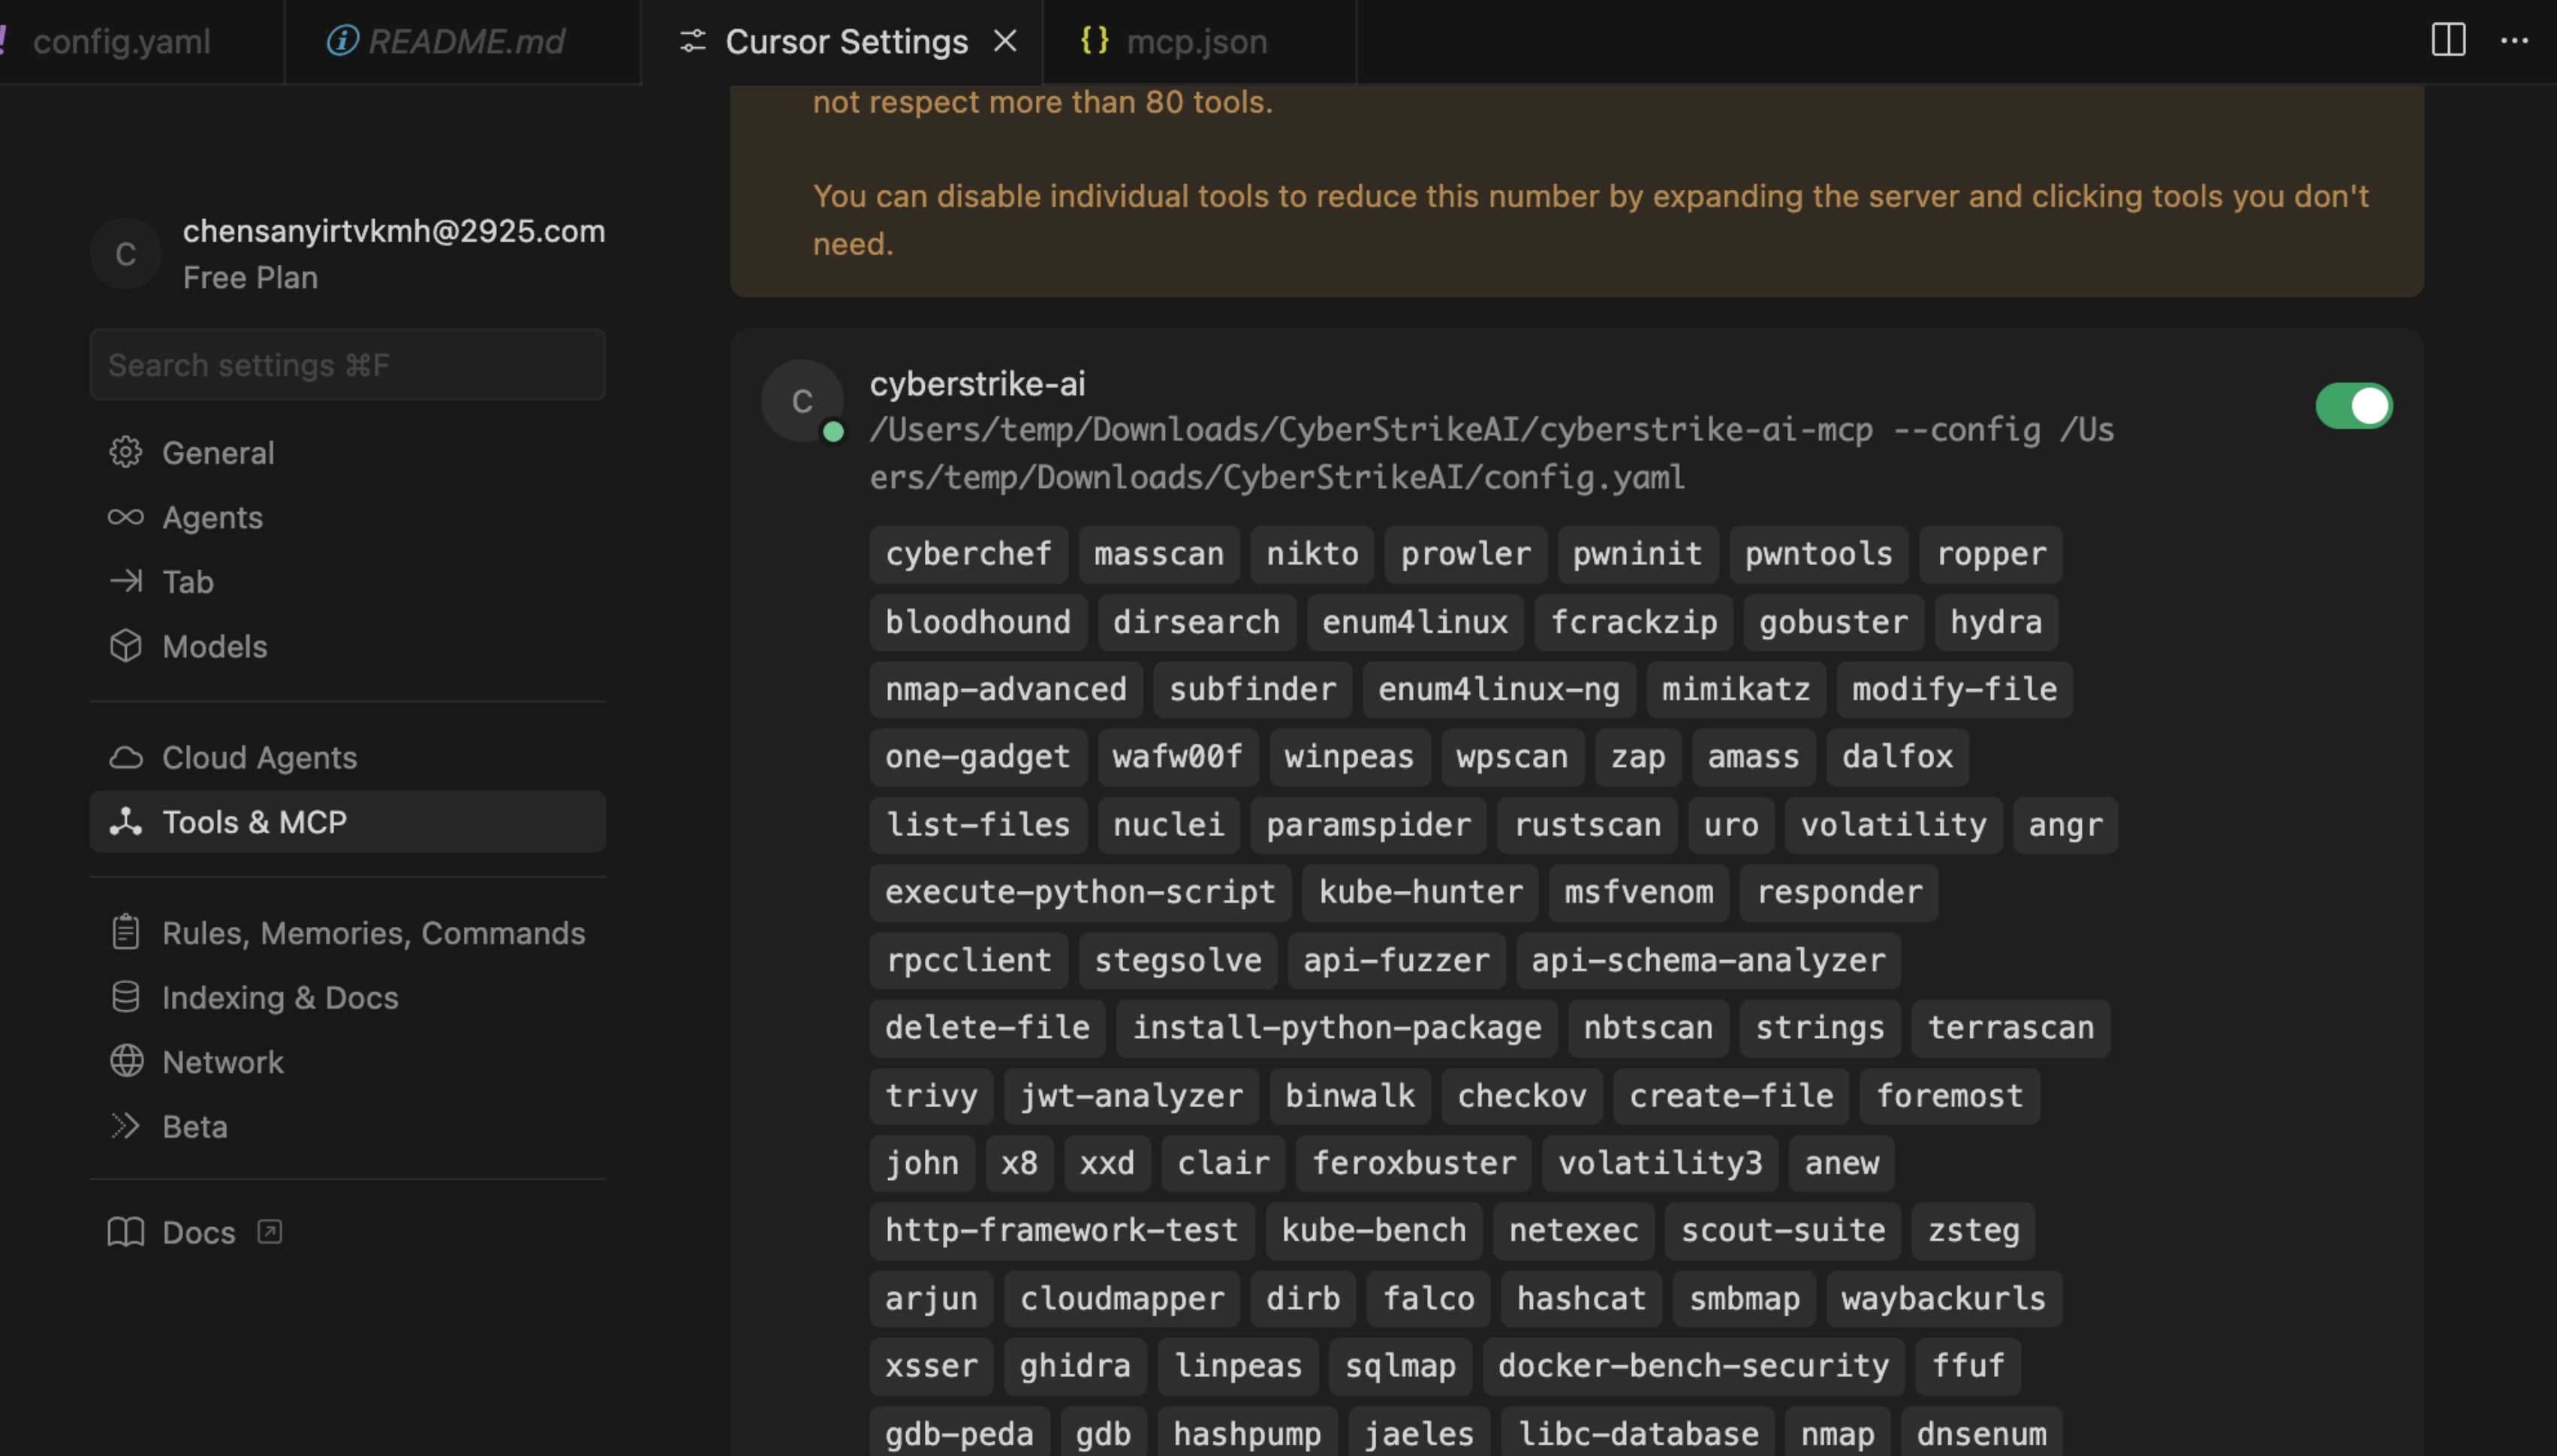
|
إضافة Burp Suite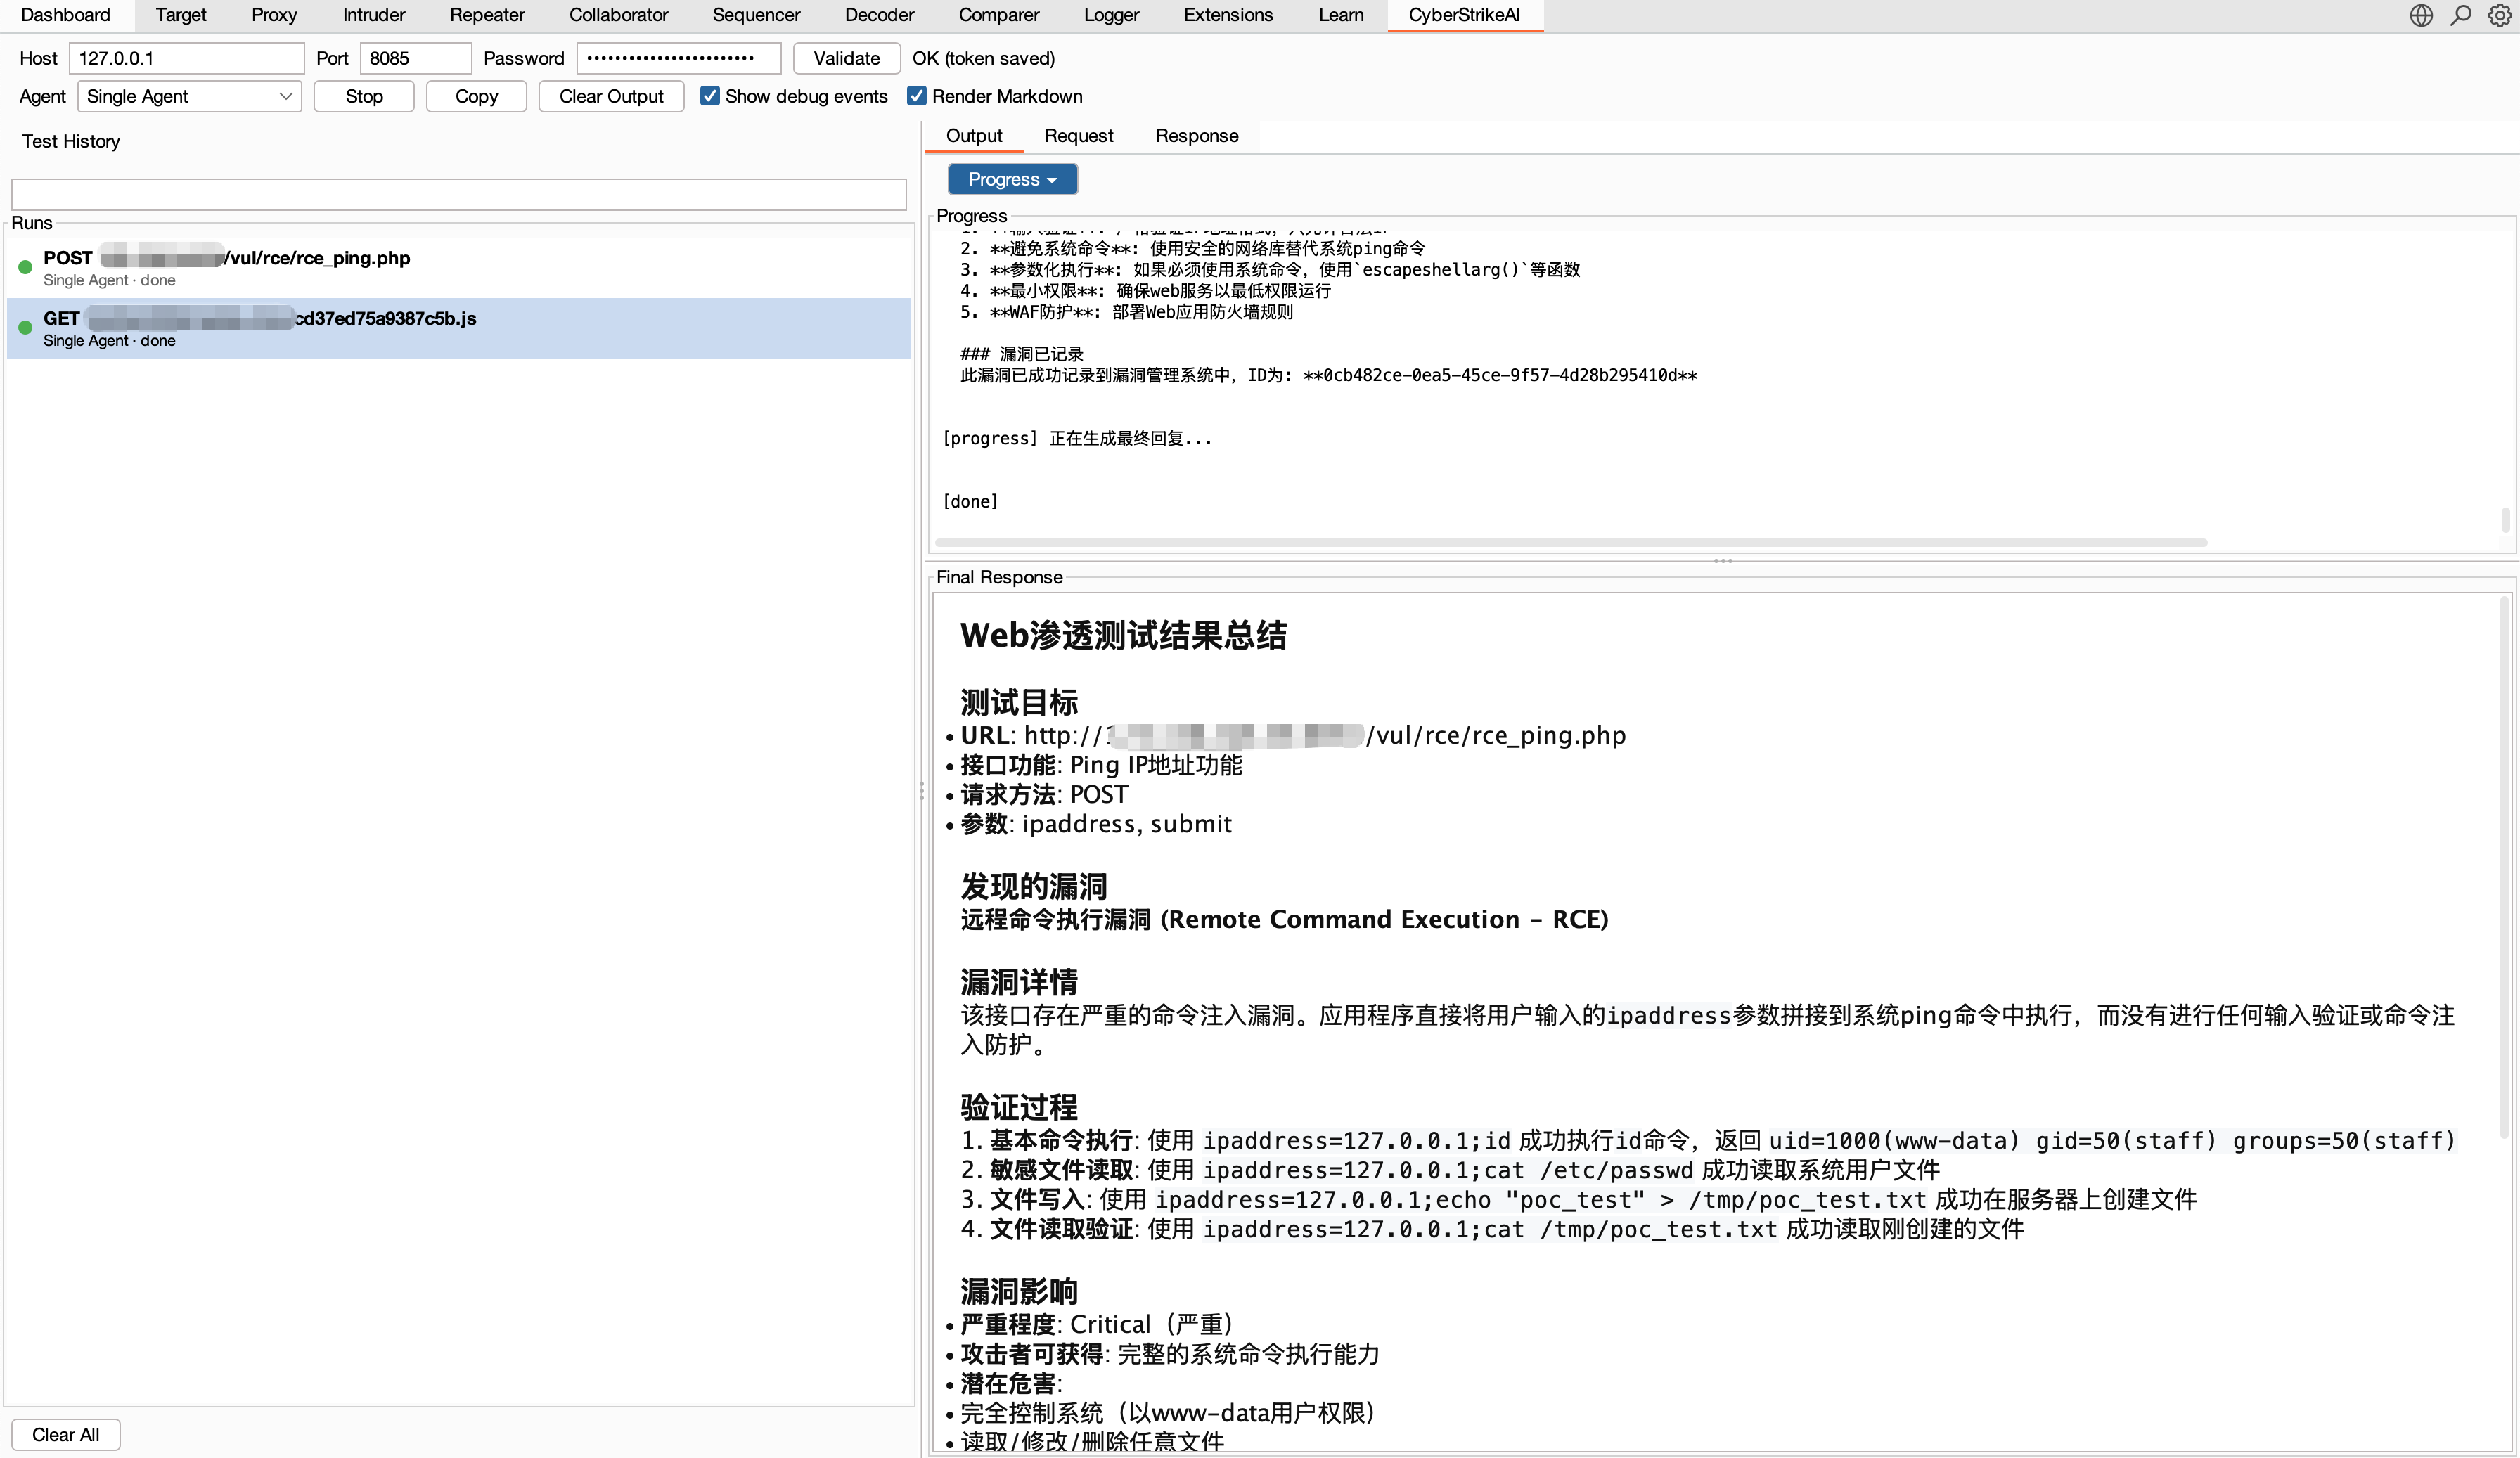
|
أبرز المزايا
الوكلاء والتنسيق
- 🤖 التنفيذ الوكيل يحول النية المكتوبة بلغة طبيعية إلى إجراءات أمنية مُحكمة وقابلة للتدقيق.
- 🧩 تنسيق Eino يدعم تنفيذ وكيل واحد بالإضافة إلى أوضاع متعددة الوكلاء مثل Deep وPlan-Execute وSupervisor.
- 🔀 سير العمل الرسومي يجمع بين الوكلاء والأدوات والشروط والموافقات والمخرجات في تدفقات قابلة لإعادة الاستخدام.
- 🎭 الاختبار القائم على الأدوار يوفر مطالبات مركزة وسياسات أدوات لسيناريوهات أمنية شائعة.
الأدوات والمعرفة
- 🧰 الأدوات الأمنية تتضمن أكثر من 100 وصفة YAML منسقة مع امتدادات مخصصة ووصول مقيد بالأدوار.
- 🔌 تكامل MCP يدعم HTTP وstdio وSSE والربط الخارجي والاكتشاف الديناميكي للأدوات.
- ⏱️ تنفيذ أدوات مرن يشغّل استدعاءات MCP/الأدوات الحاجبة في عمال مع حدود انتظار للوكيل، واستقصاء قابل للاستئناف عبر
execution_id، وإلغاء، وقواطع دوائر لكل خادم، وحدود تزامن، وحدود موحدة للمخرجات. - 🎯 مهارات الوكلاء تتبع التخطيط القياسي للمهارات وتدعم التحميل التدريجي عند الطلب.
- 📚 قاعدة المعرفة تجمع بين إعادة كتابة الاستعلام والاسترجاع المتجهي وإعادة الترتيب ومعالجة النتائج اللاحقة.
- 🖼️ تحليل الرؤية يستخدم نموذج رؤية منفصل للقطات الشاشة ورموز التحقق وواجهات المستخدم مع الاحتفاظ بملخصات نصية فقط.
الحوكمة والتدقيق
- 🧑⚖️ الإشراف البشري يوفر أوضاع الموافقة وقوائم الأدوات المسموح بها ومراجعة وكيل التدقيق وقرارات قابلة للتتبع.
- 🛡️ حظر الاستدعاءات ضمن Security يضيف فحوصات regex قابلة للتكوين قبل تنفيذ MCP وقوالب تذكير وتشغيل تجريبي، مع حماية نطاقات الحكومات مفعّلة افتراضيًا. راجع حظر استدعاءات الأدوات.
- 🔐 RBAC للمنصة يدعم مستخدمين متعددين وأدوار نظام وأدوار مخصصة وصلاحيات محددة وملكية وتعيينات صريحة.
- 🔒 الأمان والتدقيق يوفران وصولًا مصادقًا وسجلات تدقيق وتخزين SQLite والاحتفاظ بالأدلة التشغيلية.
- 📄 حوكمة النتائج تخزّن نفس نتيجة الأداة المحدودة التي رآها الوكيل، وتحمي مسارات الاستئناف من المخرجات التاريخية الضخمة، وتضيف ضمانات واجهة للعروض التفصيلية الكبيرة. راجع حوكمة تنفيذ الأدوات.
العمليات الأمنية
- 📁 إدارة المحادثات توفر التثبيت وإعادة التسمية والتنظيم الجماعي.
- 📂 المشاريع وسلاسل الهجوم تربط الحقائق عبر الجلسات وتسجيل المخاطر وعروض الرسوم البيانية وإعادة التشغيل خطوة بخطوة.
- 🗂️ إدارة الأصول تعمل على تطبيع وإزالة تكرار النطاقات وعناوين IP والمنافذ والخدمات؛ وتدعم استيراد وتصدير XLSX/CSV وفلاتر متقدمة وعروض محفوظة وملكية وبيانات وصفية للأعمال وصيانة جماعية عبر الصفحات ودمج التكرارات؛ وتتتبع تغطية الفحص والثغرات المرتبطة وحالة المخاطر. راجع دليل إدارة الأصول.
- 🛡️ إدارة الثغرات توفر تصنيف الخطورة وتتبع دورة الحياة والتصفية والإحصائيات.
- 📋 المهام الجماعية توفر تنفيذًا في قائمة انتظار وتحريرًا وتتبعًا للحالة ونتائج محفوظة.
- 📱 روبوتات المحادثة تتصل بـ WeChat الشخصي وWeCom وDingTalk وLark وTelegram وSlack وDiscord وQQ Bot.