
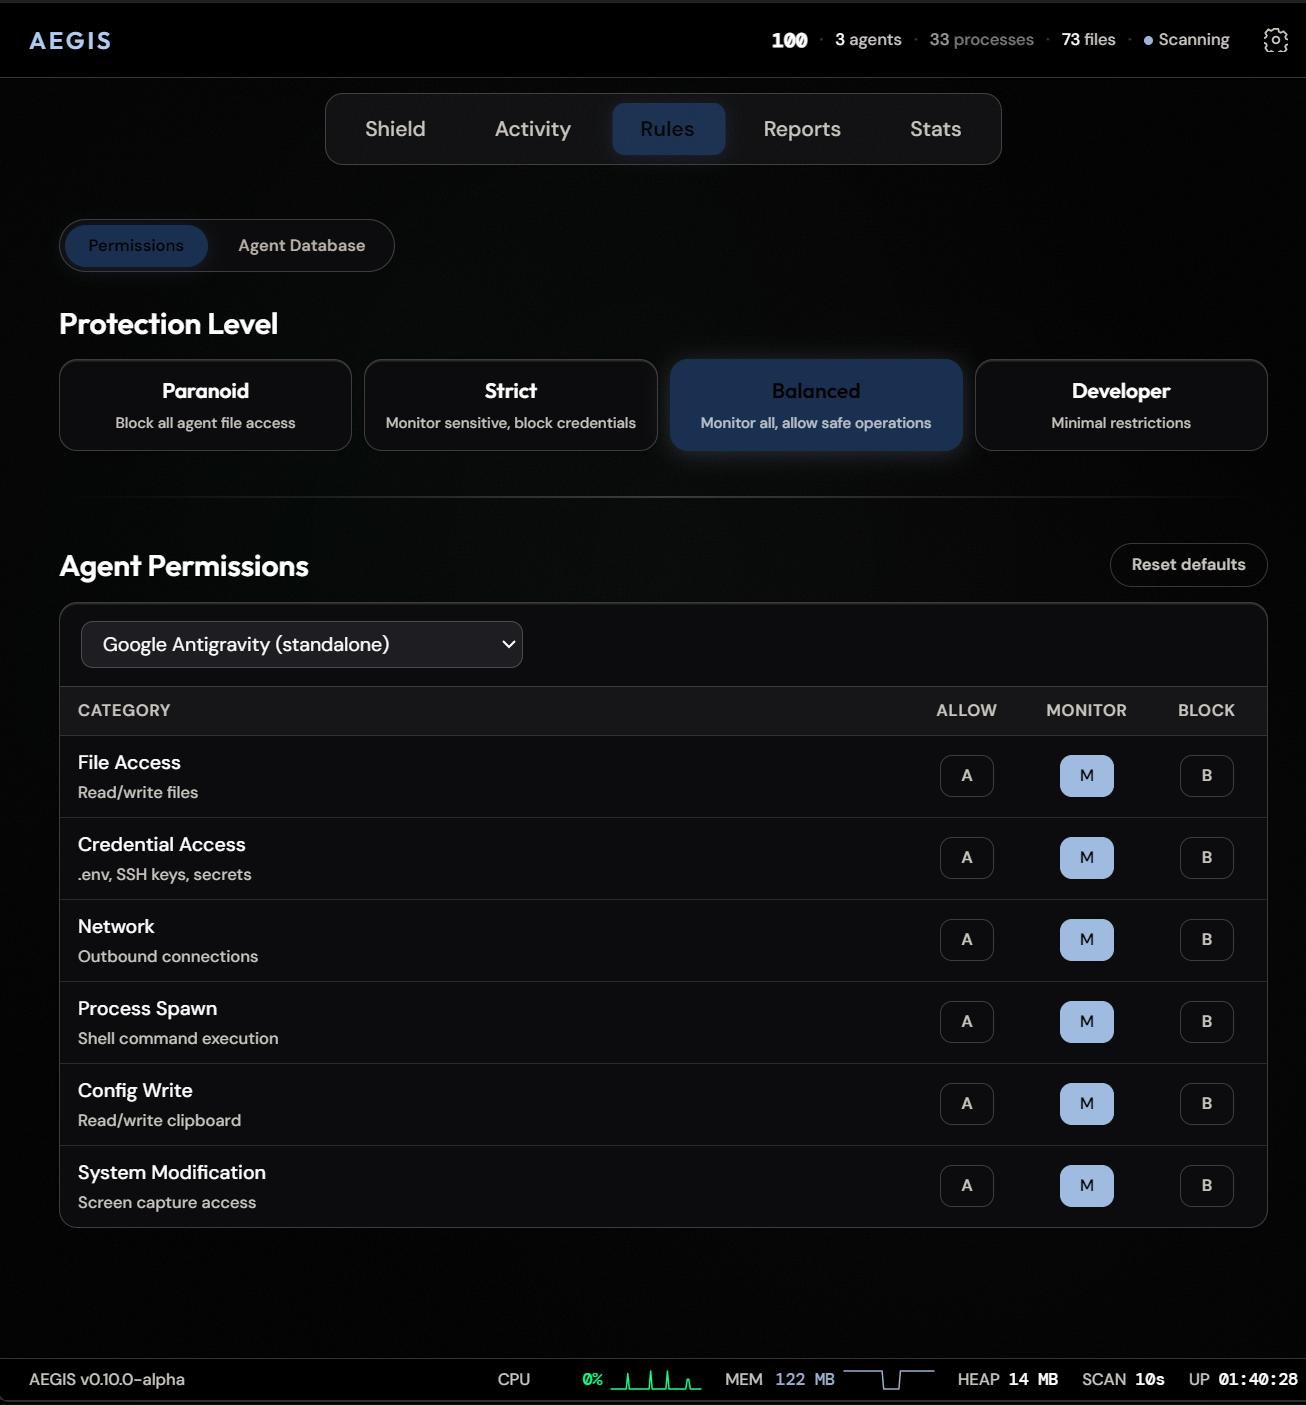
Aegis aegis-v0.11.0-alpha
مراقب على مستوى نظام التشغيل لوكلاء الذكاء الاصطناعي: يراقب العمليات، والوصول إلى الملفات، ونشاط الشبكة على الجهاز المحلي، وينسب كل حدث إلى مثيل وكيل.
AEGIS
مراقبة مستقلة على مستوى نظام التشغيل لوكلاء الذكاء الاصطناعي البرمجيين
يراقب ما يفعله وكلاء الذكاء الاصطناعي فعليًا على جهازك — العمليات، الملفات، الشبكة — من خارج الوكلاء، دون الحاجة إلى خطافات.
AEGIS هو مراقب مستقل على مستوى نظام التشغيل لوكلاء الذكاء الاصطناعي. يراقب عمليات الوكيل، والوصول إلى الملفات، ونشاط الشبكة بغض النظر عن كيفية تشغيل الوكيل أو ما إذا كان يتعاون مع المراقبة — ويربط كل ملاحظة بمثيل محدد للوكيل، مع ذكر الأدلة على هذا الإسناد في السجل. مبني على محرك مراقبة JavaScript من نوع CommonJS، مع TypeScript في العارض والأنواع المشتركة. مفتوح المصدر، محلي، بدون تتبع عن بُعد — كل شيء يبقى على جهازك.




تم تسجيل العرض التجريبي في v0.10.0-alpha؛ تمت إعادة تسمية بعض التسميات منذ ذلك الحين.
تنزيل · الإبلاغ عن خطأ · طلب ميزة · المساهمة
ما يراقبه AEGIS
| الطبقة | كيف |
|---|---|
| العمليات | 110 وكلاء (262 توقيع اسم عملية)، حل سلسلة العمليات الأصلية، اكتشاف مضيف IDE، اكتشاف WSL وإضافات IDE |
| الملفات | مراقبة chokidar على الدلائل الحساسة (.ssh, .aws, .gnupg, .env*, إعدادات السحابة) ومسارات الإعداد المسجلة للوكلاء المعروفين؛ اكتشاف القراءة عبر المقابض المفتوحة وRestart-Manager على Windows |
| الشبكة | TCP الصادر لكل عملية وكيل، DNS عكسي مؤكد للأمام، وحكم لكل نقطة نهاية — allowlisted أو unknown أو flagged؛ لا يتم أبدًا عرض نقطة نهاية غير محددة على أنها آمنة |
| السلوك | 73 قاعدة اكتشاف عبر 8 فئات (YAML، إعادة تحميل ساخنة)، خطوط أساس متجددة لـ10 جلسات، تسجيل شذوذ عبر أربعة محاور (الشبكة / نظام الملفات / العملية / خط الأساس) |
| نماذج LLM المحلية | فحوصات وقت التشغيل لـ Ollama وLM Studio، بما في ذلك النماذج المحملة؛ يتم اكتشاف بيئات التشغيل الأخرى مثل vLLM وllama.cpp عبر توقيع العملية |
الحقائق المعدودة أعلاه ليست مُدارة يدويًا: npm run counts:check يعيد اشتقاق كل عداد موثق من الشجرة في كل تشغيل CI ويفشل البناء عندما ينحرف رقم في الوثائق عن الواقع.
الرسم البياني للأدلة
ما يميز AEGIS عن عارض العمليات ليس المستشعرات — بل أن كل حدث يُرفق بمثيل وكيل، مع أدلة يمكنك تدقيقها:
- هوية المثيل. يتم ترميز الوكيل كـ
pid+ وقت الولادة لنظام التشغيل (instanceId)، بحيث يكون PID المعاد استخدامه مثيلًا جديدًا، وليس استمرارًا لتاريخ المثيل القديم. التخزين المؤقت للهوية محكوم بشاهد، وCI يشغل إثبات حقن (npm run verify:gate, 4 طفرات) يتحول إلى الأحمر إذا كان من الممكن تقديم هوية من ذاكرة تخزين مؤقتة قديمة. - الإسناد مع أدلة مذكورة. يحمل كل سجل تدقيق
pidوinstanceIdوكائنattributionبواحدة من ثلاث حالات — مؤكد، مستنتج، أو غير مُسنَد — مدعومًا بسجل مغلق لرموز الأدلة. عندما لا يعرف AEGIS أي وكيل لمس ملفًا، يقول غير مُسنَد؛ لا يخترع مالكًا أبدًا. - سجل مقاوم للعبث. أحداث التدقيق هي JSONL متسلسلة التجزئة (Event Schema v1) مع تدوير يومي، واحتفاظ لمدة 30 يومًا، وعلامات فقدان صريحة عند تجاوز سعة المخزن المؤقت للكتابة.
- مُقاس، وليس مُدّعى. آلية الهوية مُقيّمة داخل المستودع: تطابق وقت ولادة المزود كان دقيقًا لكل عملية قابلة للمقارنة في كلتا الجولتين المسجلتين (542/542 و419/419)، وتكلفة اللقطة الجانبية لعملية المسح ~10 مللي ثانية لكل فحص حيث يكلف المزود الاحتياطي مئات إلى آلاف. الجداول لكل جولة، والبيئات، والفجوات المذكورة موجودة في docs/bench/.
الأدلة: src/main/process-identity.js · src/main/attribution.js · تدقيق الصحة · قياس 2026-08-12 · قياس 2026-08-13
المراقبة أولًا
AEGIS كاميرا، وليس حارسًا. إنه يراقب ويسجل — ولا يحظر الوكلاء على مستوى نظام التشغيل حاليًا. لا توجد خطافات نواة ولا فرض تلقائي. التحكم في العمليات (إنهاء / تعليق / استئناف) يدوي ويُستدعى من المستخدم فقط. الحظر النشط على خارطة الطريق، وليس في الإصدار الحالي. استخدم AEGIS للرؤية والتدقيق واكتشاف الشذوذ — واقرنه بعزل (sandboxing) عندما تحتاج إلى فرض.
كيف يختلف AEGIS عن الإشراف داخل الوكيل
معظم أدوات الإشراف على وكلاء الذكاء الاصطناعي تُجهّز الوكيل نفسه — إضافة Claude Code، أو إضافة IDE، أو غلاف SDK. هذا الموضع له نقطة عمياء هيكلية: الوكيل يظهر فقط إذا قام (أو قام مستخدمه) بتثبيت الخطاف. python autogpt.py خام، أو ثنائي غير مغلف، أو أداة ببساطة لا تتعاون — كلها غير مرئية للأدوات داخل الوكيل.
بدلاً من ذلك، يجلس AEGIS على طبقة نظام التشغيل: يراقب نشاط العملية والملفات والشبكة من خارج الوكلاء، لذا فإن ما يراه لا يعتمد على تعاون الوكيل — فقط على تغطية AEGIS الخاصة (انظر القيود المعروفة). ليس الأداة الوحيدة التي تراقب الوكلاء محليًا — AgentSight، على سبيل المثال، يراقب من طبقة eBPF على Linux — والأدوات القائمة على الخطافات مكملة وليست منافسة: الخطافات ترى النية (الطلبات، استدعاءات الأدوات) داخل الوكلاء الذين اختاروا المشاركة، بينما يرى AEGIS التأثيرات (العمليات، الملفات، الاتصالات) لأي شيء يعمل على الجهاز، مرتبطًا بمثيلات الوكيل دون الحاجة إلى تعاون.
القيود المعروفة
المراقب الذي لا يمكنك معايرته هو مراقب لا يمكنك الوثوق به، لذا تُذكر القيود هنا بدلاً من اكتشافها لاحقًا. النتائج المعاد التحقق منها وراء هذه القائمة، كل منها بحالة OPEN/CLOSED، موجودة في تدقيق الصحة؛ النسخة المختصرة:
- التغطية قائمة على التوقيعات والاستدلالات. يبدأ الاكتشاف من 110 وكلاء (262 توقيع اسم عملية) بالإضافة إلى الاستدلالات (WSL، إضافات IDE، فحوصات LLM المحلية). ثنائي وكيل لا يطابق أيًا من هذه لا يتم اكتشافه.
- الاستقصاء الدوري له نقطة عمياء. عملية تُولد وتموت بين دورات الفحص (~10 ثوانٍ) لا تُلاحظ أبدًا؛ صفحات القياس تذكر هذا صراحة. الالتقاط لكل حدث عبر ETW على خارطة الطريق، مع استطلاع ثابت موجود بالفعل في docs/recon/kernel-file-etw.md.
- هوية macOS/Linux متدهورة. تلك المنصات لا توفر حاليًا وقت ولادة لنظام التشغيل، لذا تقع هوية المثيل على PID فقط وتكون غير آمنة تحت إعادة استخدام PID. تتبع تكلفة الرموز خاص بـ Windows فقط.
- نوافذ أحداث الواجهة تُقتطع بصمت. العارض يحتفظ بنوافذ أحداث محدودة يمكن أن تتعارض مع الإجماليات، ولا يوجد لافتة اقتطاع بعد.
- صحة المستشعر تُتتبع ولكن لا تُعرض بعد. العملية الرئيسية تسجل صحة كل مستشعر لمستشعرات نظام الملفات والشبكة، لكن الواجهة لا تستطيع بعد التمييز بين جهاز هادئ ومستشعر ميت، ويتم تخطي تجاوزات فحص العملية دون عداد.
- علامات فقدان التدقيق تحتاج إلى تفريغ ناجح. إذا قُتلت العملية بينما القرص لا يزال يفشل، يمكن فقدان إدخالات التدقيق المُخرجة دون علامة على القرص.