

akto v2.13.6
استباقي، مفتوح المصدر لأمان API ← اكتشاف API، وضع أمان API، الاختبار في CI/CD، مكتبة اختبار تحتوي على 1000+ اختبار، إضافة اختبارات مخصصة، تعرض البيانات الحساسة
Akto.io أمن واجهات برمجة التطبيقات
المساهمون
ما هو Akto؟
كيف يعمل • البدء • مخزون واجهات برمجة التطبيقات • اختبار واجهات برمجة التطبيقات • إضافة اختبار • انضم إلى مجتمع Discord •
Akto هي منصة أمنية مفتوحة المصدر وفورية لواجهات برمجة التطبيقات، لا يستغرق البدء بها سوى 60 ثانية. تستخدم فرق الأمان Akto للحفاظ على مخزون مستمر من واجهات برمجة التطبيقات، واختبارها بحثاً عن الثغرات الأمنية، واكتشاف مشكلات وقت التشغيل. تغطي Akto جميع فئات OWASP Top 10 وHackerOne Top 10 بما في ذلك BOLA والمصادقة وSSRF وXSS والإعدادات الأمنية وغيرها. يشغّل محرك الاختبار القوي في Akto مجموعة متنوعة من اختبارات منطق الأعمال من خلال قراءة بيانات الحركة المرورية لفهم نمط حركة واجهات برمجة التطبيقات، مما يؤدي إلى تقليل النتائج الإيجابية الخاطئة. يمكن لـ Akto التكامل مع مصادر متعددة للحركة المرورية - burpsuite وAWS وpostman وGCP والبوابات وغيرها. إليكم خارطة الطريق العامة الخاصة بنا لهذا الربع.
تمكّن Akto فرق الأمان والهندسة من تأمين واجهات برمجة التطبيقات الخاصة بهم من خلال ثلاثة أمور:
- مخزون واجهات برمجة التطبيقات
- تشغيل اختبارات منطق الأعمال في CI/CD
- اكتشاف الثغرات الأمنية في وقت التشغيل
كيف يعمل؟
الخطوة 1: إنشاء المخزون

الخطوة 2: تشغيل الاختبارات
كيف تبدأ؟
استخدام docker-compose (يعمل على أي جهاز مثبت عليه Docker)
شغّل الأوامر التالية لتثبيت Akto. ستحتاج إلى تثبيت curl وDocker لتشغيل الحاوية..
- استنسخ مستودع Akto باستخدام هذا الأمر
git clone https://github.com/akto-api-security/akto.git - انتقل إلى المجلد المستنسخ
cd akto - شغّل
docker-compose up -d
إذا كنت تقوم بإعداد هذا في السحابة الخاصة بك (AWS/GCP/Heroku)، فاقرأ هذا القسم
يرجى التأكد مما يلي لاتباع ممارسات أمنية جيدة
-
افتح قاعدة الأمان للاتصالات الواردة للمنفذ 9090 فقط. واقتصر CIDR المصدر على CIDR الخاص بـ VPC أو عنوان IP الخاص بك فقط.
-
استخدم EC2 من شبكة فرعية خاصة -
أ. بهذه الطريقة، لن يتمكن أي شخص من إرسال طلب وارد إلى جهازك.
ب. تأكد من أن هذه الشبكة الفرعية الخاصة لديها إمكانية الوصول إلى الإنترنت حتى تنجح الاتصالات الصادرة!
ج. قد تحتاج إلى إعداد نفق للوصول إلى المثيل عبر VPN باستخدام
ssh -i pemfile ec2-user@vpn-public-instance -L 9090:private-instance:9090د. في متصفحك، قم بزيارة
http://private-instance:9090 -
استخدم EC2 من شبكة فرعية عامة - من فضلك لا تفعل! إذا كنت لا تزال ترغب في القيام بذلك، يمكنك تخطي 2.ب و2.ج. ببساطة قم بالوصول إلى مثيلك عبر
http://ip:9090
تكون Akto قوية حقاً في النشر السحابي إذا كان بإمكانك توفير حركة المرور المعكوسة لتطبيقك (بدون أي تأثير على الأداء). ستتمكن أيضاً من جدولة الاختبارات في CI/CD ودعوة المزيد من أعضاء الفريق إلى لوحة التحكم. للقيام بذلك، يجب تثبيت إصدار Akto للمؤسسات المتاح هنا. اقرأ المزيد عنه هنا
دروس اختبار أمن واجهات برمجة التطبيقات
| العنوان | الرابط |
|---|---|
| مقدمة | https://www.youtube.com/watch?v=oFt4OVmfE2s |
| الدرس 1: فحص المنافذ عبر SSRF (OWASP API7:2023) | https://www.youtube.com/watch?v=WjNNh6asAD0 |
التطوير والمساهمة
إعداد سريع باستخدام حاويات التطوير في VSCode
المتطلبات الأساسية:
- تثبيت VSCode
- تثبيت إضافة Dev Containers الخاصة بـ VSCode
- ويندوز: Docker Desktop 2.0+ على ويندوز 10 برو/إنتربرايز. يتطلب ويندوز 10 هوم (2004+) إصدار Docker Desktop 2.3+ والواجهة الخلفية WSL 2.
- macOS: Docker Desktop 2.0+.
- لينكس: Docker CE/EE 18.06+ وDocker Compose 1.21+.
ملاحظة: إذا كنت تستخدم Docker Desktop، ففكر في تغيير تخصيص الذاكرة إلى 8 جيجابايت للحصول على أداء أفضل
الخطوات:
استنساخ المستودع وفتحه في VSCode
- افتح الطرفية
mkdir ~/akto_codecd ~/akto_codegit clone https://github.com/akto-api-security/akto- افتح في VSCode:
code akto
تشغيل حاوية التطوير
- انتقل إلى View > Command Palette واكتب: Dev Containers: Reopen in Container
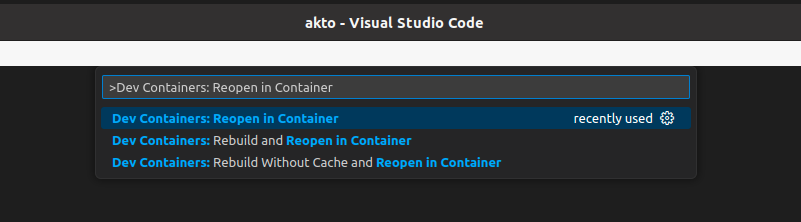
- انتظر حتى يتم إعداد حاوية التطوير.
- افتح localhost:9090 في متصفح الويب الخاص بك لرؤية لوحة تحكم Akto