pentest-ai v1.2.0
مختبِر اختراق بالذكاء الاصطناعي مفتوح المصدر يُثبت كل اكتشاف. أوراكل آلية تعيد تنفيذ كل استغلال؛ والثغرات المؤكَّدة تُصدِر كبسولة إثبات يمكنك إعادة تشغيلها بنفسك.


الموقع الإلكتروني · البدء السريع · مكافآت الثغرات · التحقق · التوثيق · المشكلات
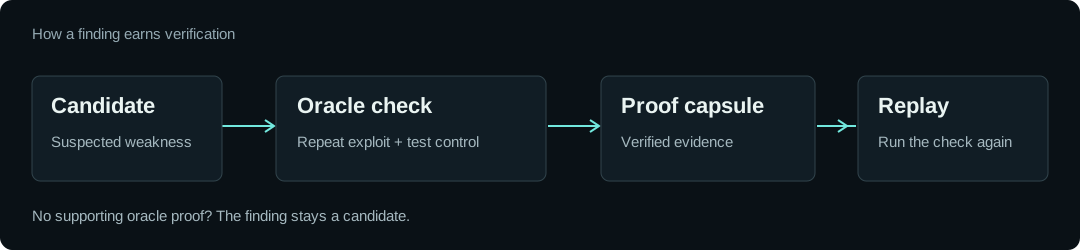
Pentest-AI هي أداة مفتوحة المصدر لاختبار الاختراق بالذكاء الاصطناعي وللبحث عن مكافآت الثغرات، تفصل بين النتائج المُثبتة والتخمينات. تربط عميل ذكاء اصطناعي أو نموذجًا بسير عمل حقيقي لاختبار الاختراق: التحقيق في تطبيقات الويب، واكتشاف الثغرات وإعادة إنتاجها، واستخدام أوراكل آلية للتحقق مما إذا كان الاستغلال يعمل فعليًا. النتيجة التي لا تستطيع أي أوراكل إثباتها تبقى مصنّفة كمرشّحة، أما النتيجة المتحقَّق منها فتحمل الطلبات والاستجابات التي أثبتتها.
استخدمها عبر MCP (Claude Code، Codex، Cursor، VS Code)، أو من CLI، أو في CI/CD. يقود النموذج التحقيق؛ بينما تقرر أوراكل مستقلة ما إذا كانت النتيجة تستحق حكمًا متحقَّقًا منه، بحيث لا تصل تخمينات النموذج متزيّنة بزي النتائج.
مصمَّمة لمكافآت الثغرات المصرَّح بها: ملف تعريف واحد لكل برنامج يحمل نطاقه ومعدله المعلن ومعرّفك كباحث، وتُظهر التجربة الجافة الخطة قبل إرسال أي شيء، وتُستمد مسودات التقارير من النتائج المتحقَّق منها فقط. انتقل إلى سير عمل مكافآت الثغرات ←
اختبر فقط الأنظمة التي تملكها أو لديك تصريح صريح بتقييمها. اقرأ سياسة الاستخدام المقبول والشروط قبل تنفيذ أي مهمة.
البدء السريع
موصى به: Codex أو Claude Code
استخدم Python 3.10 إلى 3.14 وثبّت pipx
أولًا. شغّل pipx ensurepath وأعد فتح الطرفية إذا لزم الأمر. يعزل pipx
تبعيات Pentest-AI ويجعل أوامرها متاحة عبر المجلدات.
pipx install ptai
ptai setup --mcp
ثبّت واجهة سطر الأوامر (CLI) الخاصة بعميل الذكاء الاصطناعي لديك أولاً. يسأل الإعداد قبل الاتصال بجميع العملاء المدعومين المكتشفين، بما في ذلك Codex وClaude Code عند تثبيتهما. يحافظ على التسجيلات الموجودة. أعد تشغيل عميلك بعد ذلك.
يستخدم المعالج إعدادات على مستوى المستخدم. وهو لا يثبّت العملاء، ولا يسجّل دخولك، ولا ينزّل النماذج، ولا يهيّئ Ollama. يوفّر عميل الذكاء الاصطناعي لديك النموذج؛ ولا يتطلب خادم MCP مفتاح API منفصل للنموذج. استخدم ptai setup --mcp --dry-run لمعاينة التغييرات. راجع إعداد عميل واحد وإعداد لكل مستودع للحصول على تعليمات Codex .codex/config.toml وClaude Code .mcp.json.
للترقيات، استخدم pipx upgrade ptai. في بيئة افتراضية مفعّلة موجودة، يُدعم أيضاً python -m pip install --upgrade ptai؛ أبقِ تلك البيئة متاحة بعد تسجيلها مع عميل الذكاء الاصطناعي لديك.
بديل: Ollama والنماذج المحلية
ثبّت Pentest-AI كما هو موضح أعلاه، لكن تخطَّ إعداد MCP لهذا المسار.
ثبّت Ollama وشغّله، ثم اسحب نموذجاً
يدعم استدعاء الأدوات. استخدم ollama list للعثور على اسمه الدقيق المثبّت.
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
في PowerShell:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
استبدل العناصر النائبة قبل التشغيل. لا يحتاج النموذج المحلي إلى مفتاح API سحابي. تؤثر جودة النموذج والذاكرة المتاحة على النتائج. راجع دليل النموذج لتهيئة نقطة النهاية.
جرّب العرض التوضيحي المرفق
لا حاجة إلى مفتاح API أو هدف خارجي.
pipx install ptai
ptai demo
يختبر العرض التوضيحي تطبيقًا ضعيفًا مرفقًا، ويعيد تشغيل اكتشاف من كبسولة إثباته، ويتحقق من المسارات المحصّنة. افحص سير عمل الأدلة قبل إعداد مهمة حقيقية.
مزوّدو النماذج الآخرون
للنماذج السحابية المستقلة وتبعيات الماسح الاختيارية، راجع دليل التثبيت ودليل المزوّد. أبقِ مفاتيح API خارج نظام التحكم بالمصدر.
أتمتة مكافآت الثغرات
وضع مكافآت الثغرات مخصص للبرامج التي تسمح بالاختبار الآلي. تكتب ملف تعريف
واحدًا لكل برنامج يتضمن نطاقه ومعدله المعلن ومعرّف الباحث الخاص بك.
ثم يطبّق --program كل ذلك على كل طلب، ويطبع --dry-run الخطة دون إرسال أي شيء.
# ~/.pentest-ai/programs/acme.toml
platform = "hackerone"
handle = "acme"
researcher = "your-h1-username"   # sent on every request in X-Bug-Bounty
rps = 5.0                         # the rate the program states
scope = ["*.acme.com", "api.acme.com"]
excluded = ["status.acme.com"]
scanners_allowed = true
allow_race = false
ptai start https://api.acme.com --program acme --dry-run    # sends nothing
ptai start https://api.acme.com --program acme --auto-auth
ptai bounty-report <engagement-id> --program acme --output-dir drafts/
ضمن --program:
- كل طلب ملتزم بمعدل البرنامج، بما في ذلك الأدوات الخارجية. أي أداة لا يمكن الالتزام بحصتها من المعدل يتم تخطيها ويذكر الفحص ذلك.
- النطاق يأتي من الملف الشخصي ولا من أي مكان آخر. الطلبات الخارجة عنه تُرفض، والاستثناءات تتغلب على أحرف البدل.
- كل طلب يحمل معرّف الباحث الخاص بك في
X-Bug-Bounty، أو في الترويسة التي يحددها البرنامج (PTAI_BOUNTY_HEADER_NAME). يشمل ذلك الطلبات الصادرة من الأدوات الخارجية والمتصفح. أي أداة لا يمكنها حمل الترويسة يتم تخطيها. - بدون
--scope، يشغّل الفحص مراحلweb. يضيف--scope fullمراحل Active Directory والسحابة. - لا يسجّل ptai أي حساب على الهدف ما لم تمرر
--auto-auth. للفحص بحساب أنشأته بنفسك، مرر جلسته عبر--cookieأو--headerأو--basic-auth. - أدوات قوائم الكلمات مثل gobuster وffuf مرفوضة. لا تزال فحصان استكشافيان مدمجان يجربان قائمة مسارات محتملة، بنحو 500 طلب.
- الحمولات المصممة لاستنزاف الهدف أو إسقاطه لا تُرسل. لا يسجّل ptai الدخول بحساب ليس لك، ولا يغيّر سجلات لم ينشئها الفحص، ولا يقدم طلبات أو يحوّل أموالاً. لا تُشغّل دفعات ظروف التسابق إلا عندما يضبط الملف الشخصي
allow_race = true. يسرد الدليل ما لا يزال الفحص يكتبه. - لا يعمل فحص XSS المخزّن ضمن برنامج، لأنه يكتب تعليقات في صفحات يقرأها مستخدمون آخرون.
- يتم احترام
429وRetry-After. الهدف الذي يتباطأ يحصل على معدل أقل، والهدف الذي يبقى متدهوراً يوقف الفحص مع تسجيل السبب. - البرنامج الذي يحظر الفاحصات يتطلب كتابة
yesصراحةً، لأن فحصه قد يبطل الملاذ الآمن.
يصوغ ptai bounty-report تقارير من النتائج المتحقق منها بواسطة oracle فقط. تأتي الخطوات مما سجّلته النتيجة، ويتضمن المسودة طلب oracle واستجابته عندما يحتفظ إيصاله بهما. أعد إنتاج كل واحدة يدوياً وقدّمها بنفسك. يحوّل ptai bounty import ملف النطاق المصدَّر لبرنامج إلى مدخلات سماح واستثناء للملف الشخصي.
الوقت الفعلي هو الطلبات مقسومة على المعدل. على تطبيق الاختبار لدينا، تمريرة كاملة عند 3 rps تعادل نحو 8,700 طلب وتستغرق 51 دقيقة، وتجد كل الثغرات الحرجة والعالية التي تجدها تمريرة عند 10 rps. عند 10 rps كانت نحو 6,600 طلب و11 دقيقة، مقاسة قبل أن تحصل الفحوصات البطيئة على مساحة لإكمالها عند المعدلات المنخفضة.
بالاحتساب عند الوصول، لم تتجاوز أي ثانية المعدل المعلن عند 3 أو 10 rps، بما في ذلك الطلبات المرسلة من الأدوات الخارجية.
كيف يعمل التحقق