
CyberStrikeAI v1.8.0
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
CyberStrikeAI
نظام العمل للأمن السيبراني الأصيل للذكاء الاصطناعي—حيث تتحول النية إلى تنفيذ محكوم، ويصبح الدليل ذاكرة تشغيلية، وكل عملية تحسّن ما يليها.
يربط CyberStrikeAI التخطيط والتنفيذ والإشراف البشري والأدلة وإعادة التشغيل في مساحة عمل واحدة قابلة للتدقيق. بُني بلغة Go، ويجمع بين وكلاء مدعومين بـ Pi، وأدوات أصلية لـ MCP، ومعرفة RAG، وسير عمل مرئي، ونمذجة سلسلة الهجوم وتحليلها للعمليات الأمنية المصرح بها.
ابدأ من هنا: البدء السريع · التوثيق · التقوية الأمنية
[!IMPORTANT] استخدم CyberStrikeAI فقط على الأنظمة التي تملكها أو لديك تصريح صريح باختبارها. بالنسبة للبيئات المشتركة أو الإنتاجية، راجع نموذج الأمان ودليل التقوية قبل تمكين الأدوات عالية المخاطر أو WebShell أو قدرات C2.
معاينة الواجهة والتكامل
نظرة عامة على لوحة تحكم النظام
الوضع الفاتح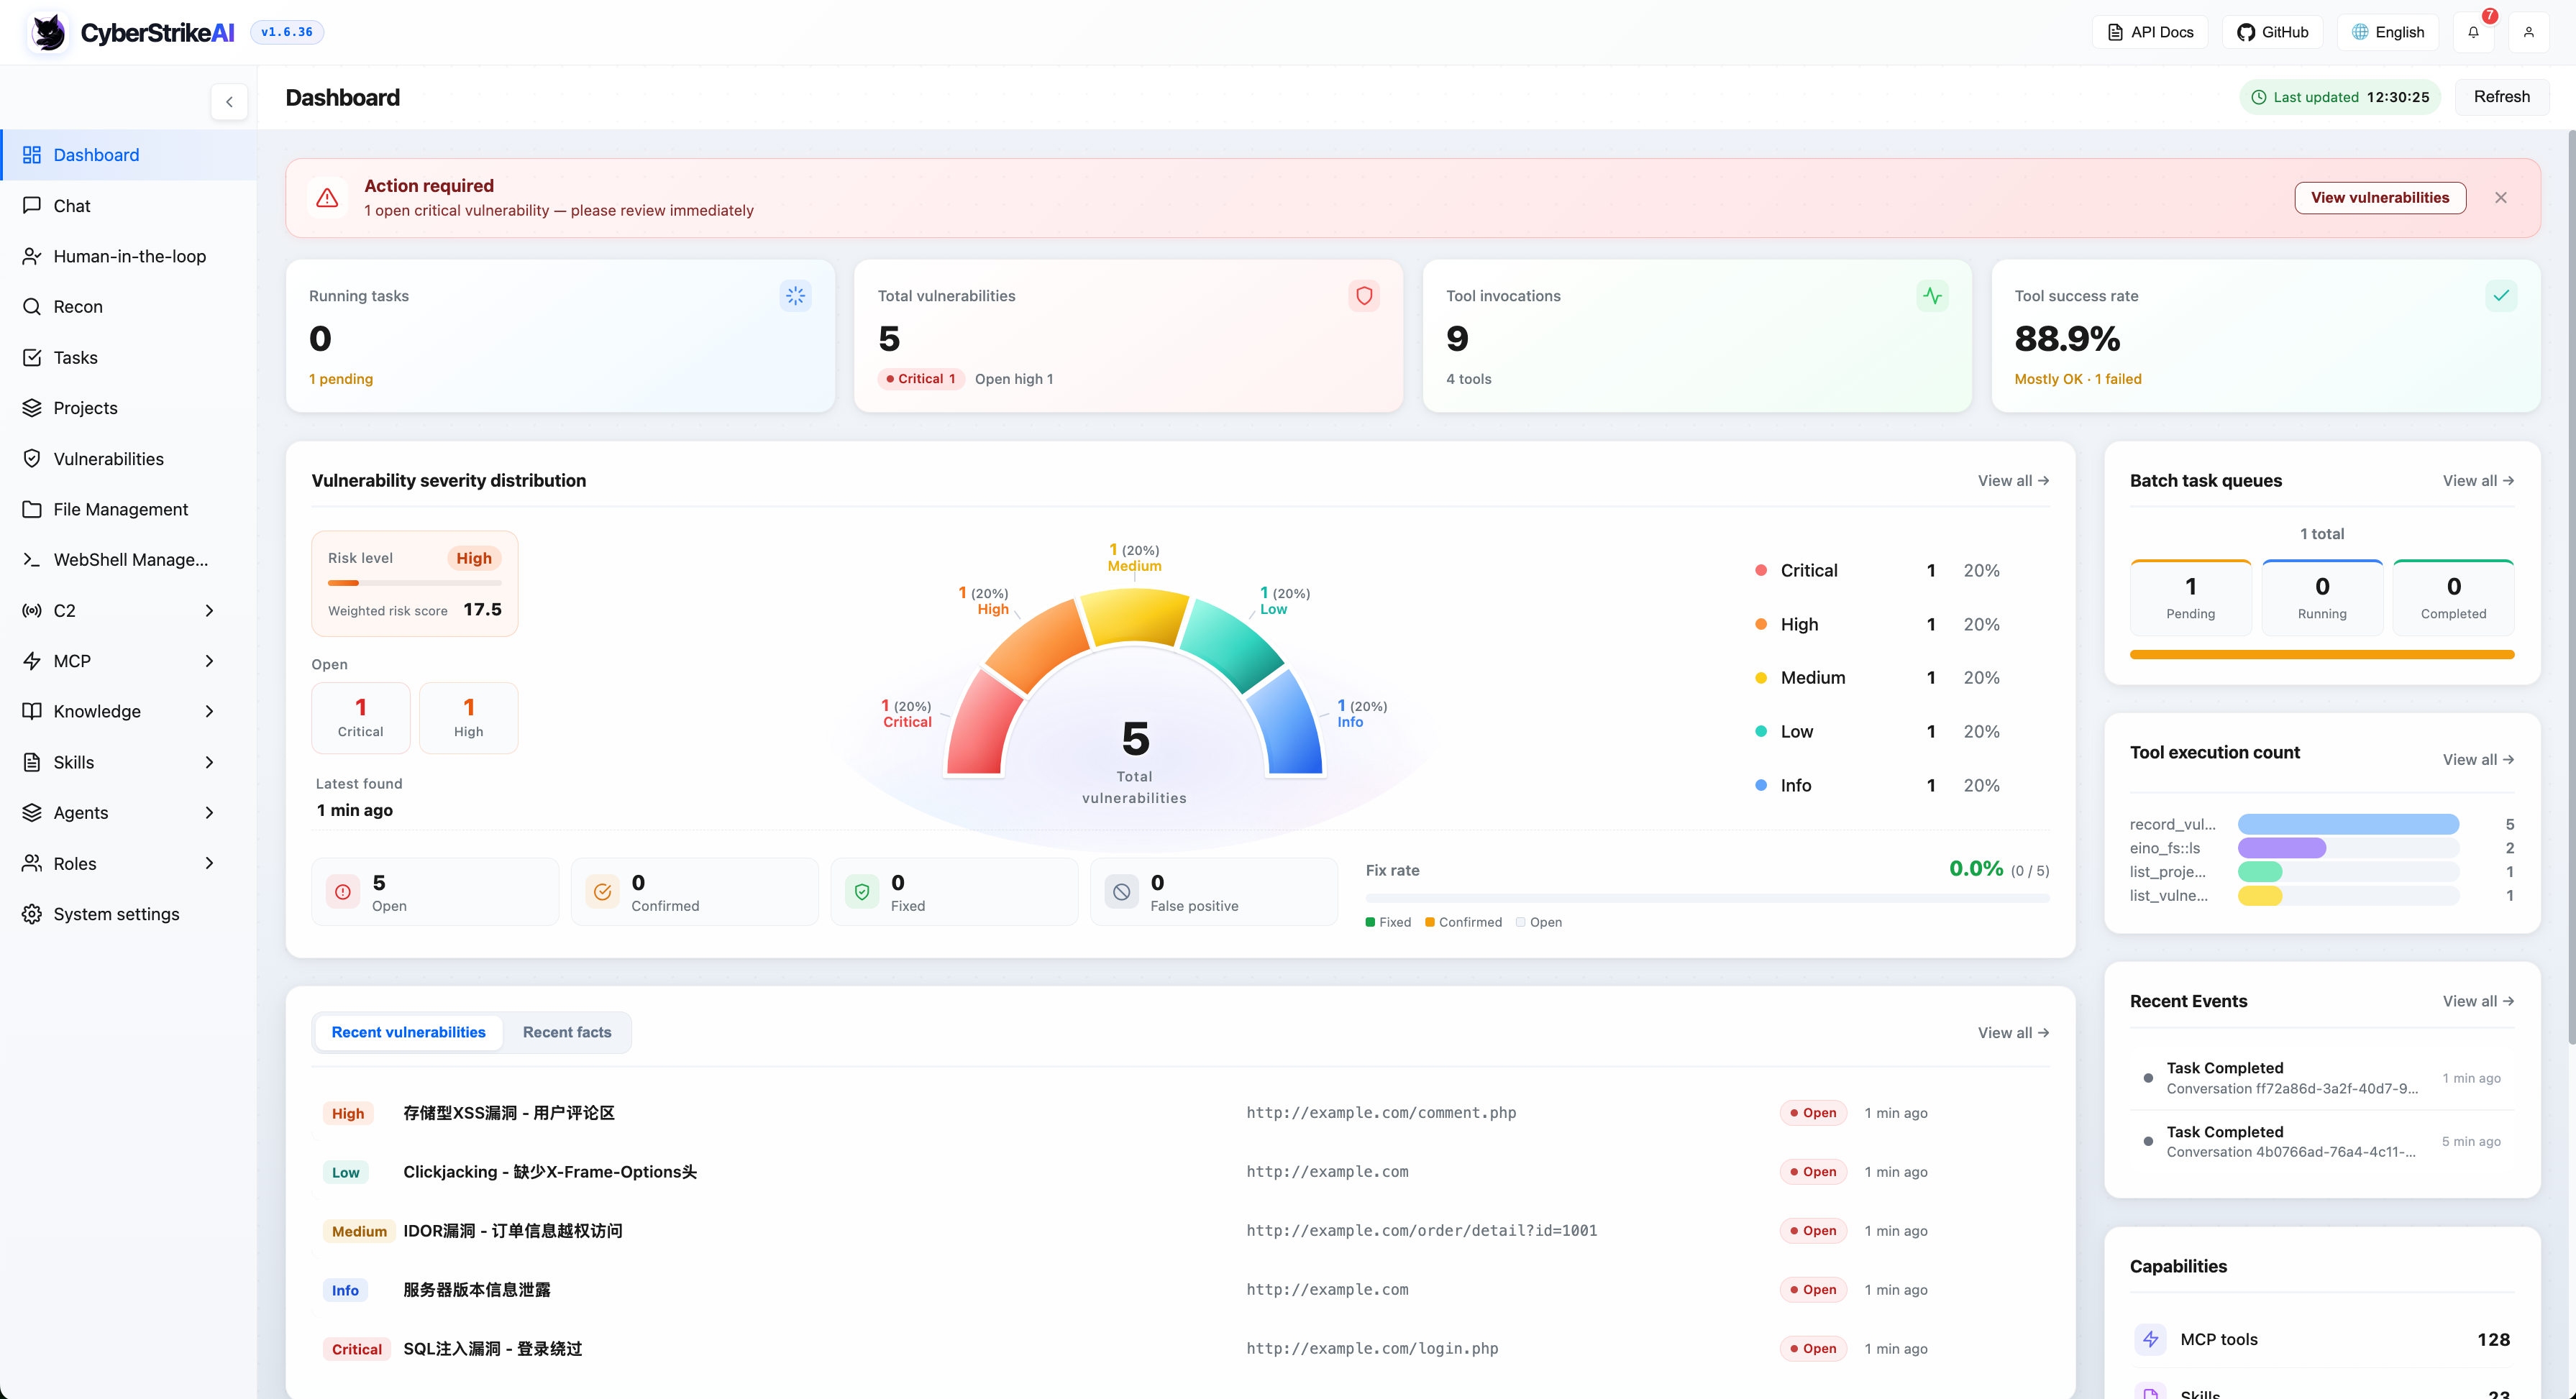
|
الوضع الداكن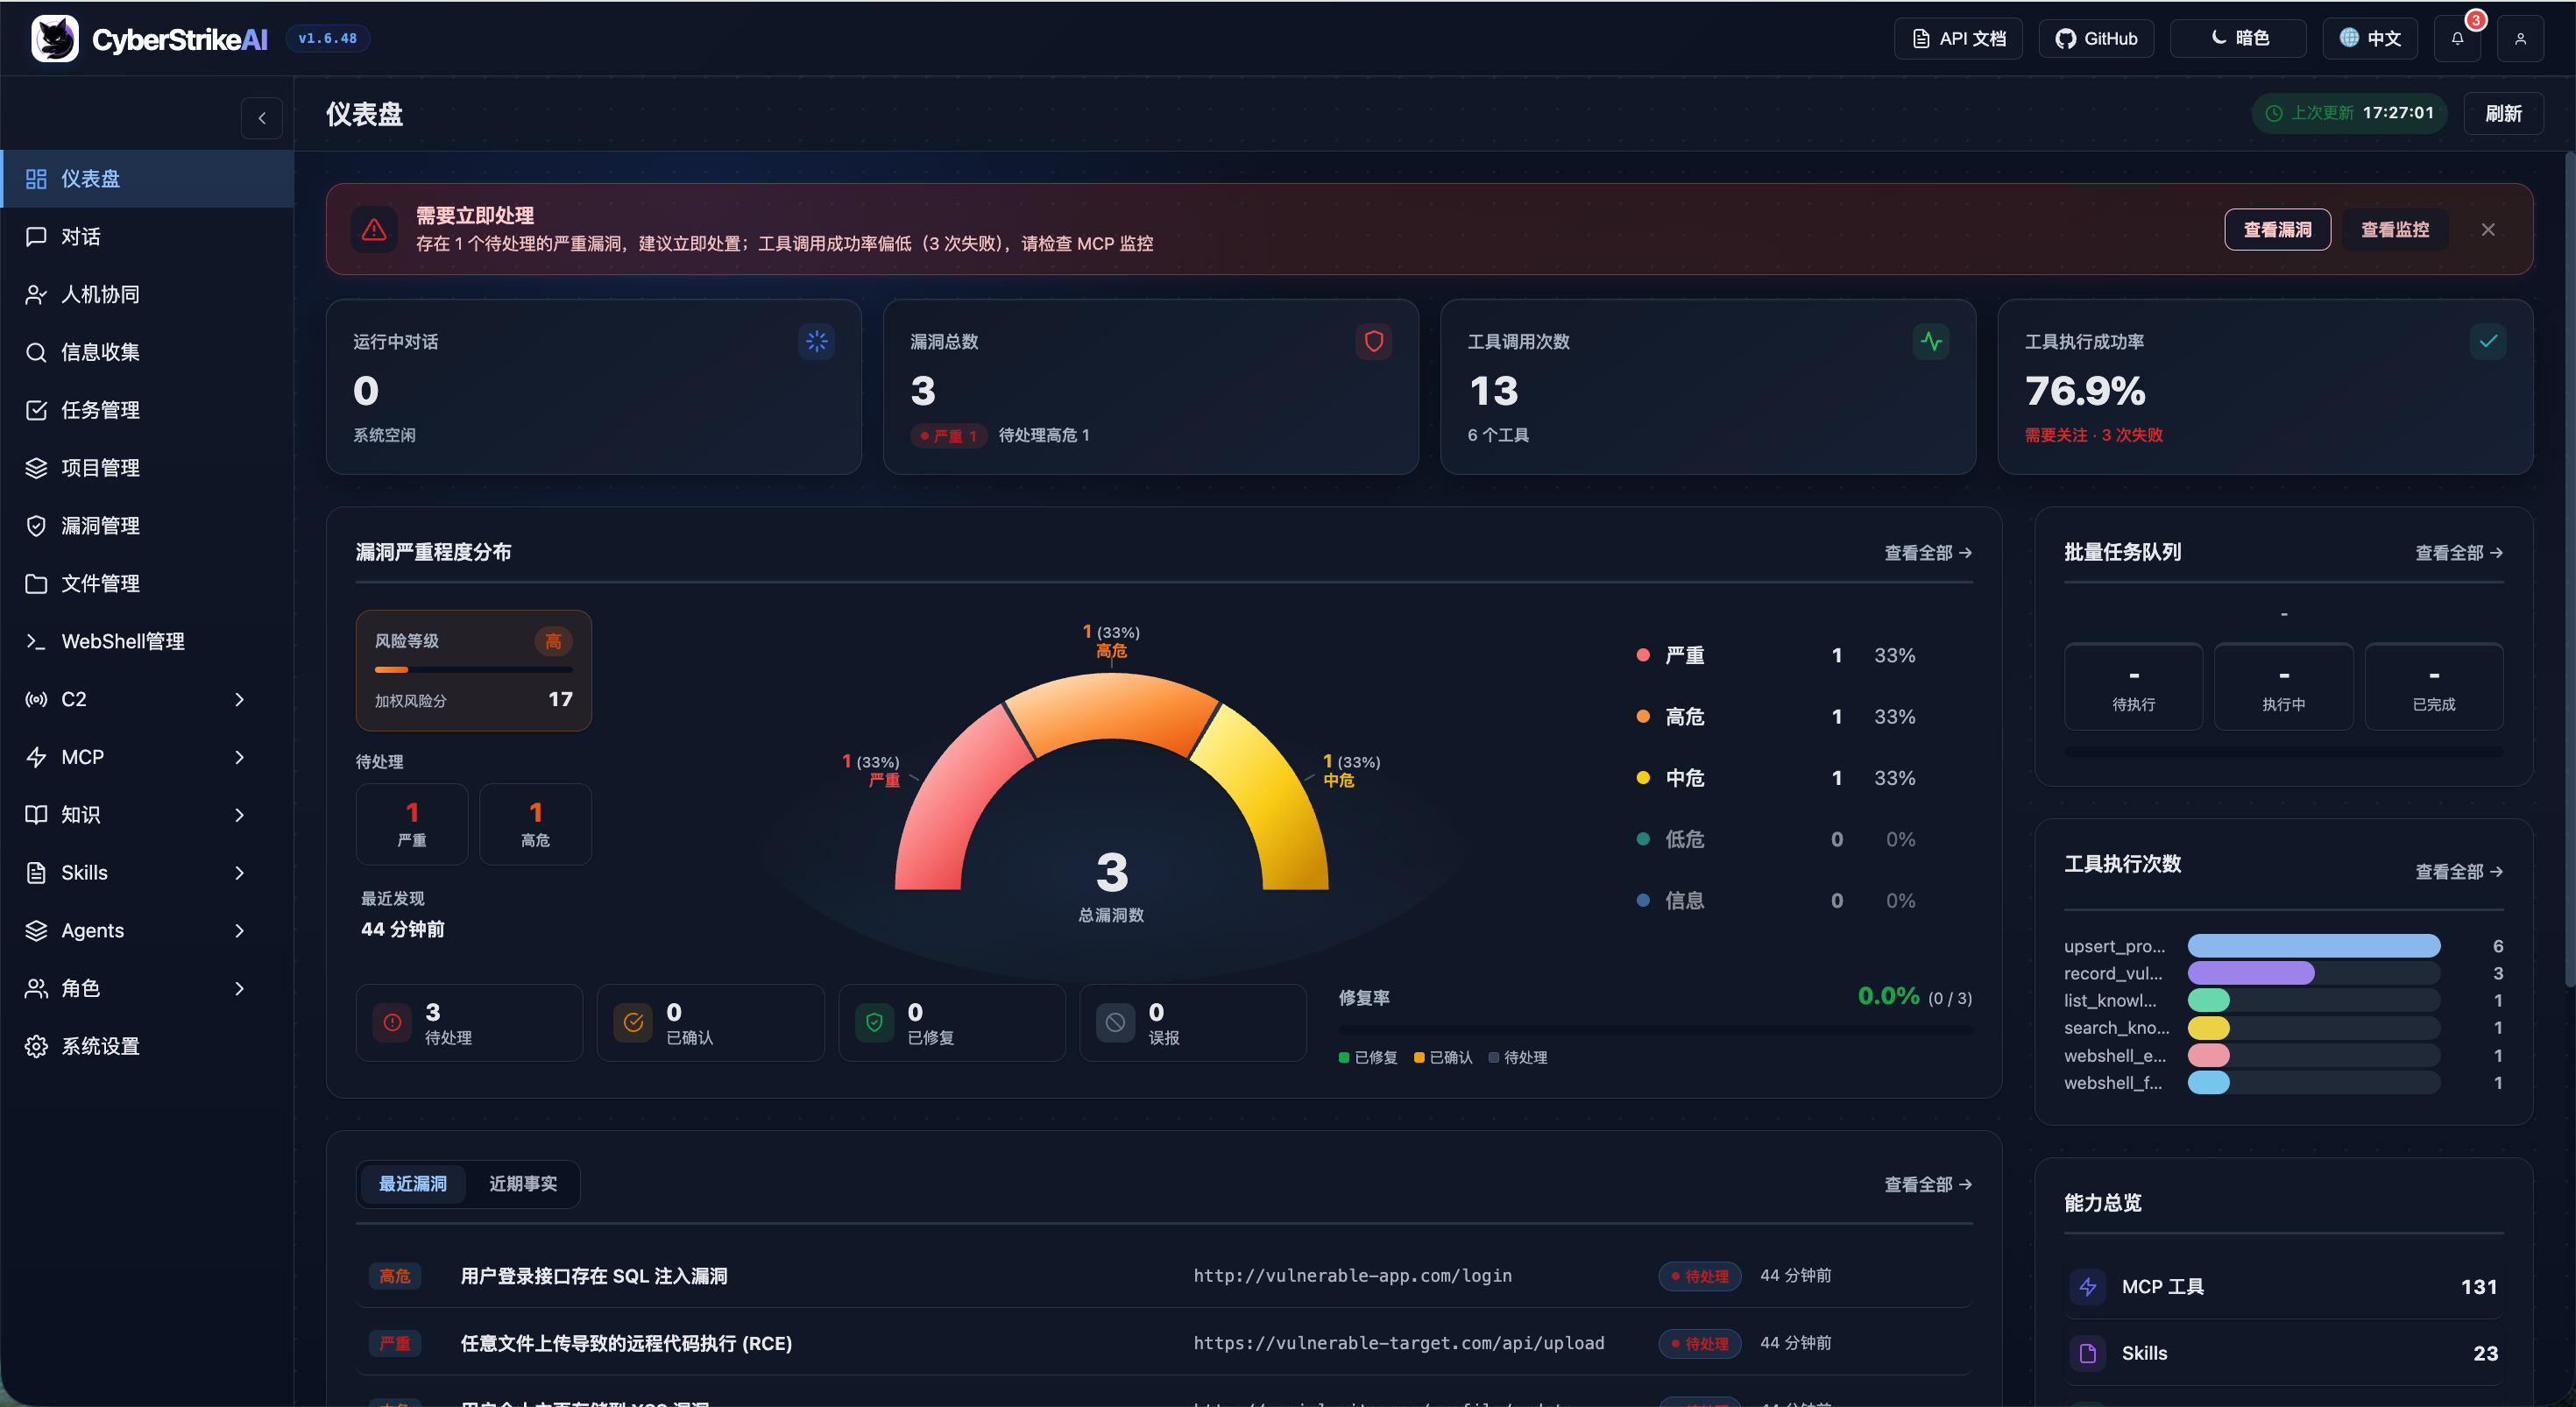
|
توفر لوحة التحكم نظرة عامة شاملة على حالة تشغيل النظام، والثغرات الأمنية، واستخدام الأدوات، وقاعدة المعرفة، مما يساعد المستخدمين على فهم الميزات الأساسية للمنصة وحالتها الحالية بسرعة.
المزيد من لقطات شاشة الواجهة
نظرة عامة على الميزات الأساسية
وحدة التحكم على الويب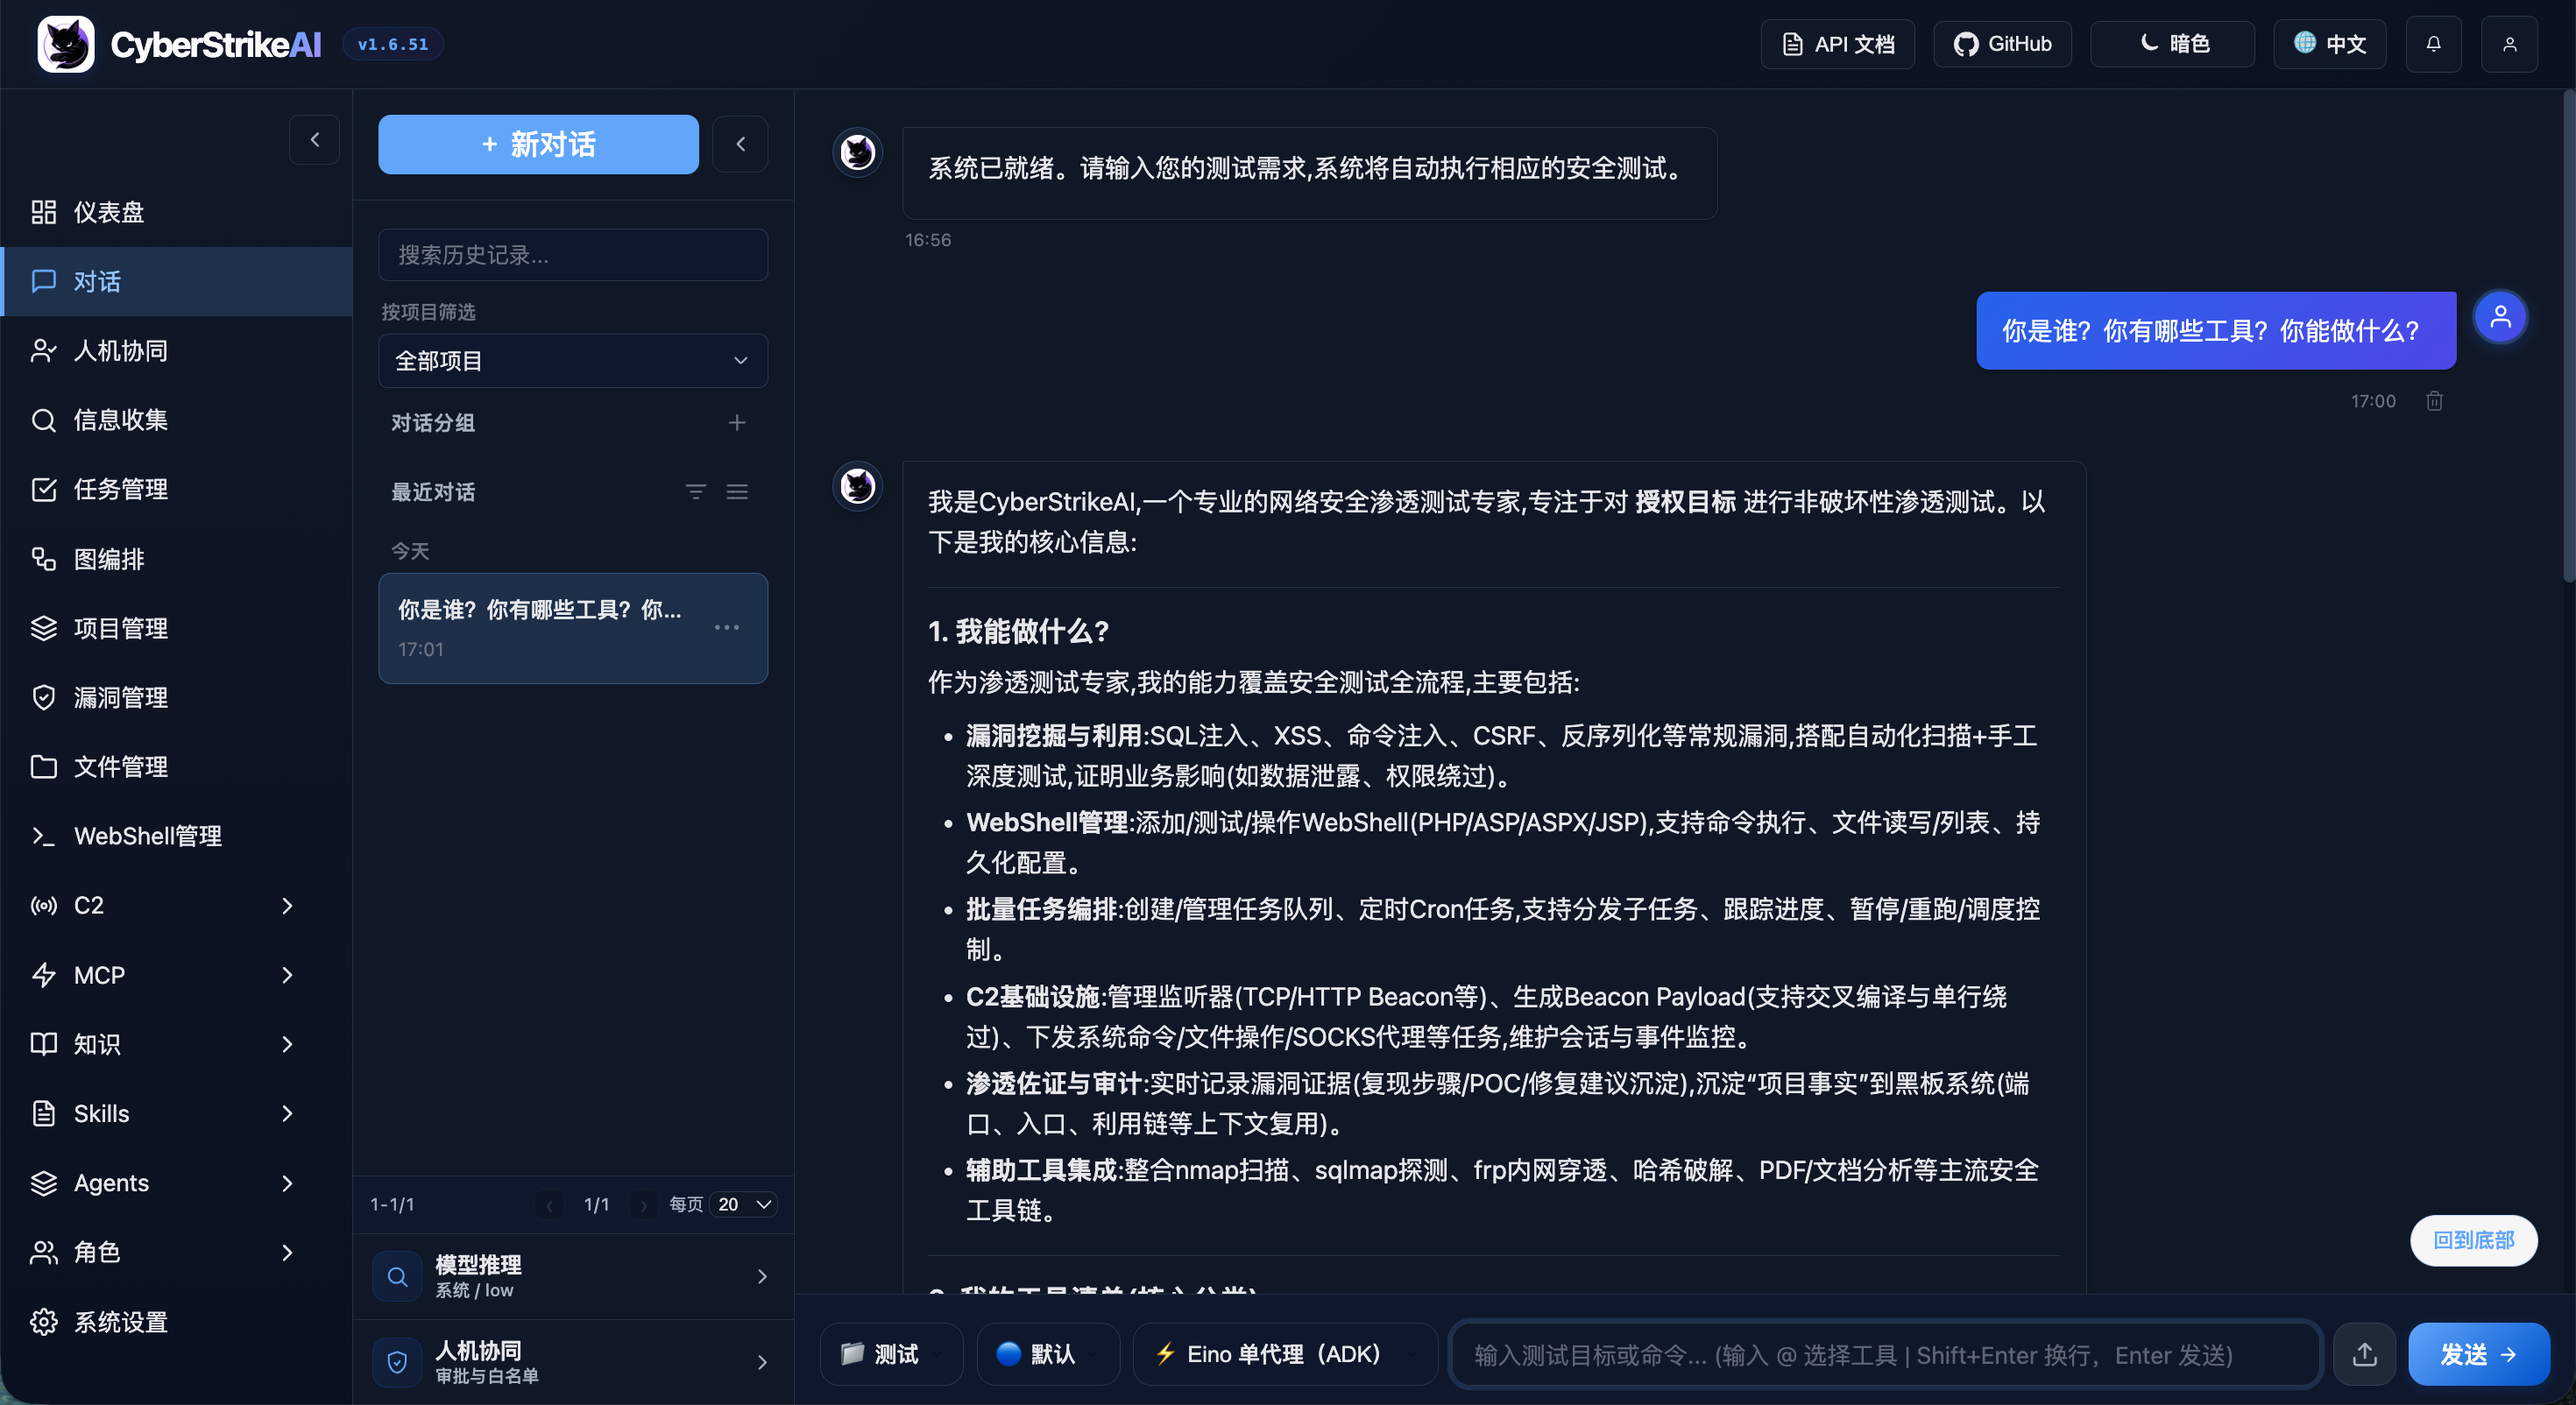
|
إدارة المهام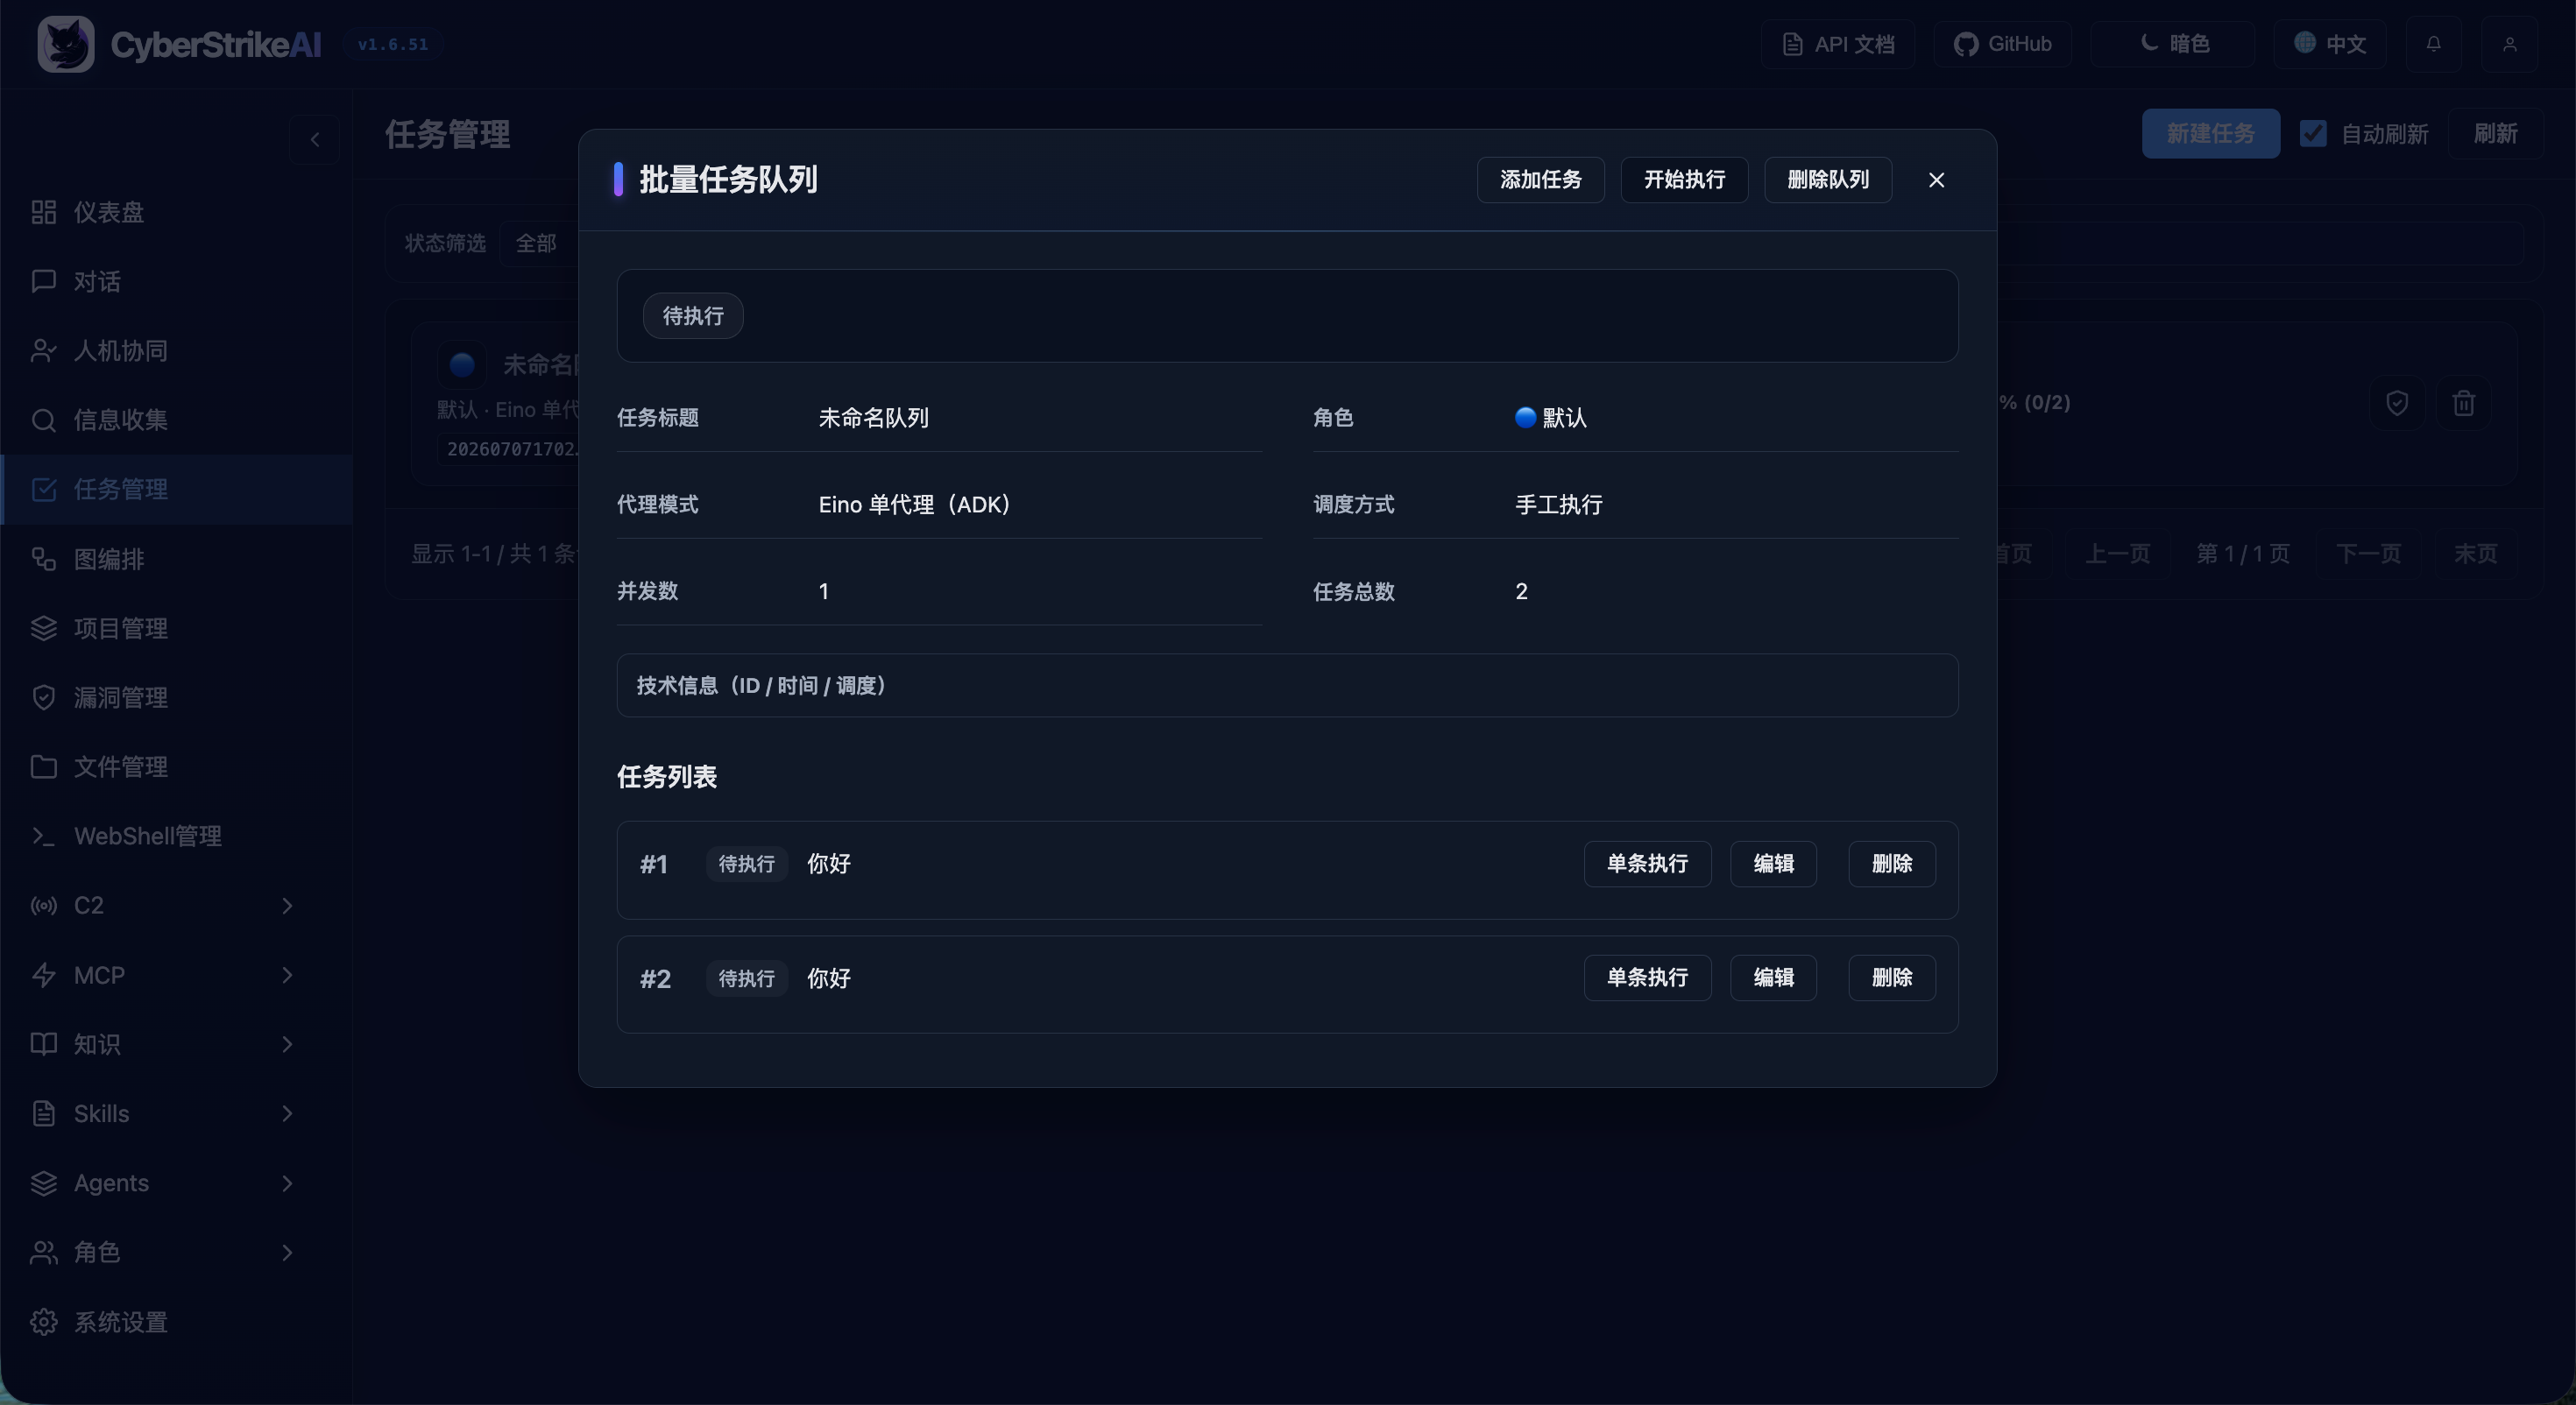
|
إدارة الثغرات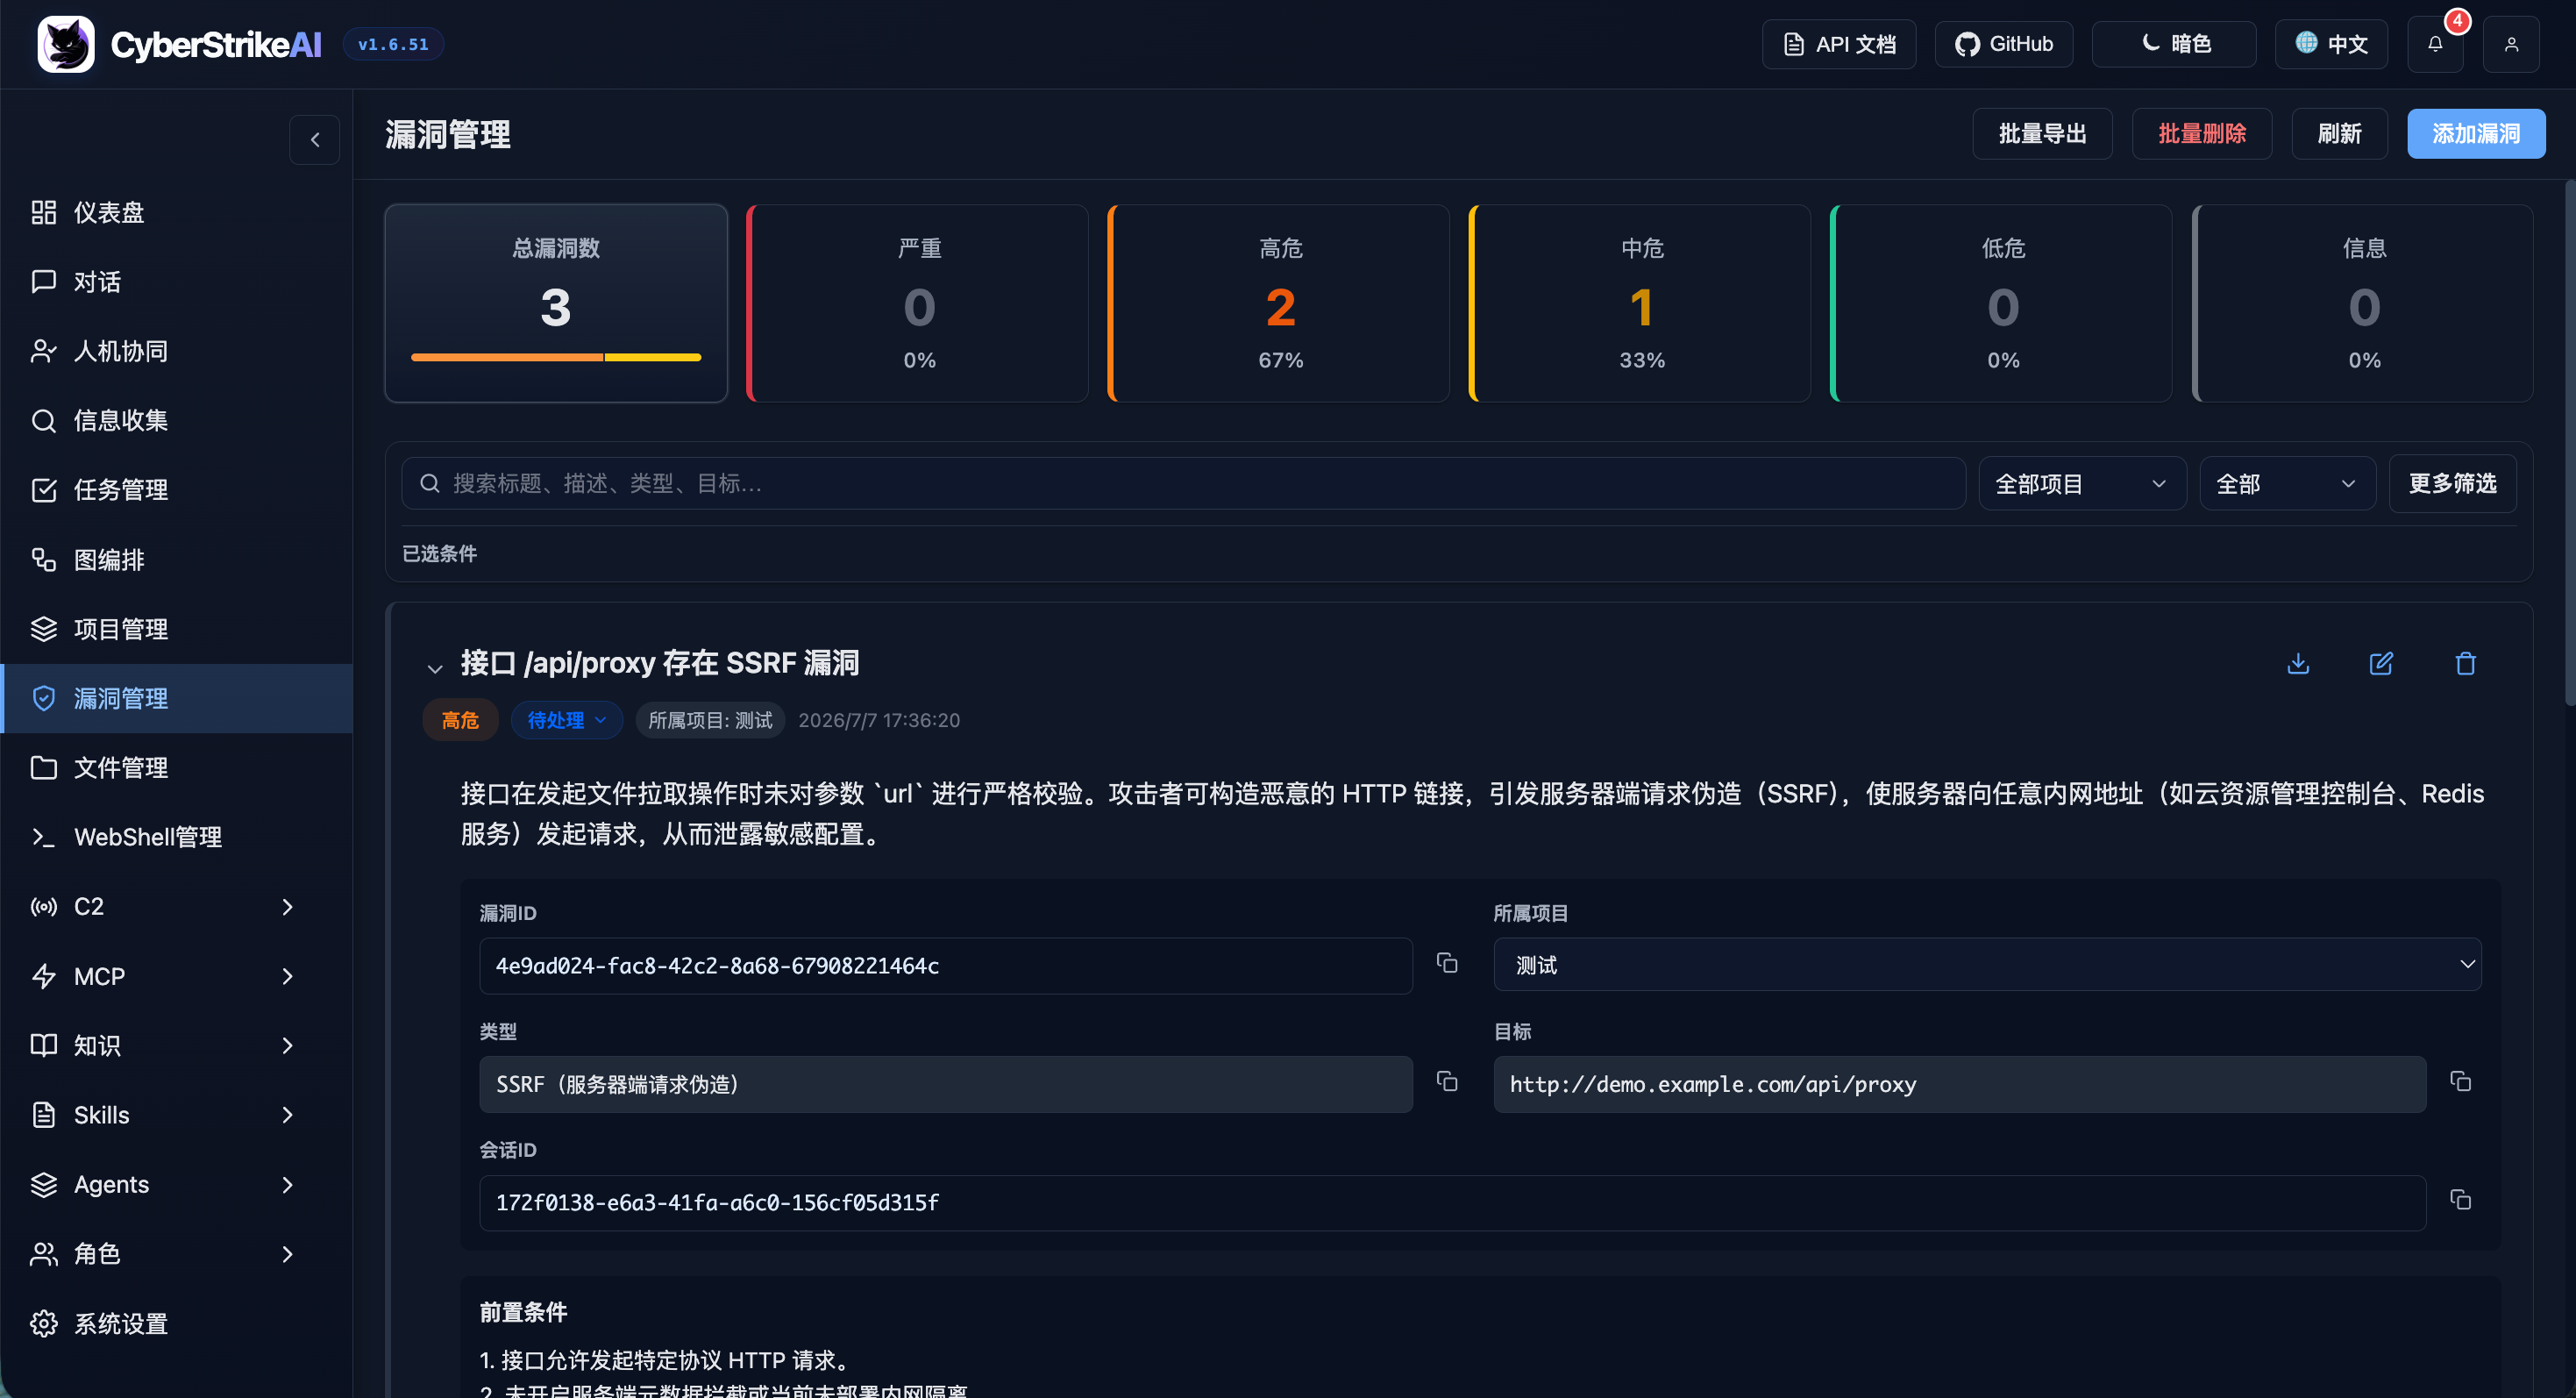
|
إدارة WebShell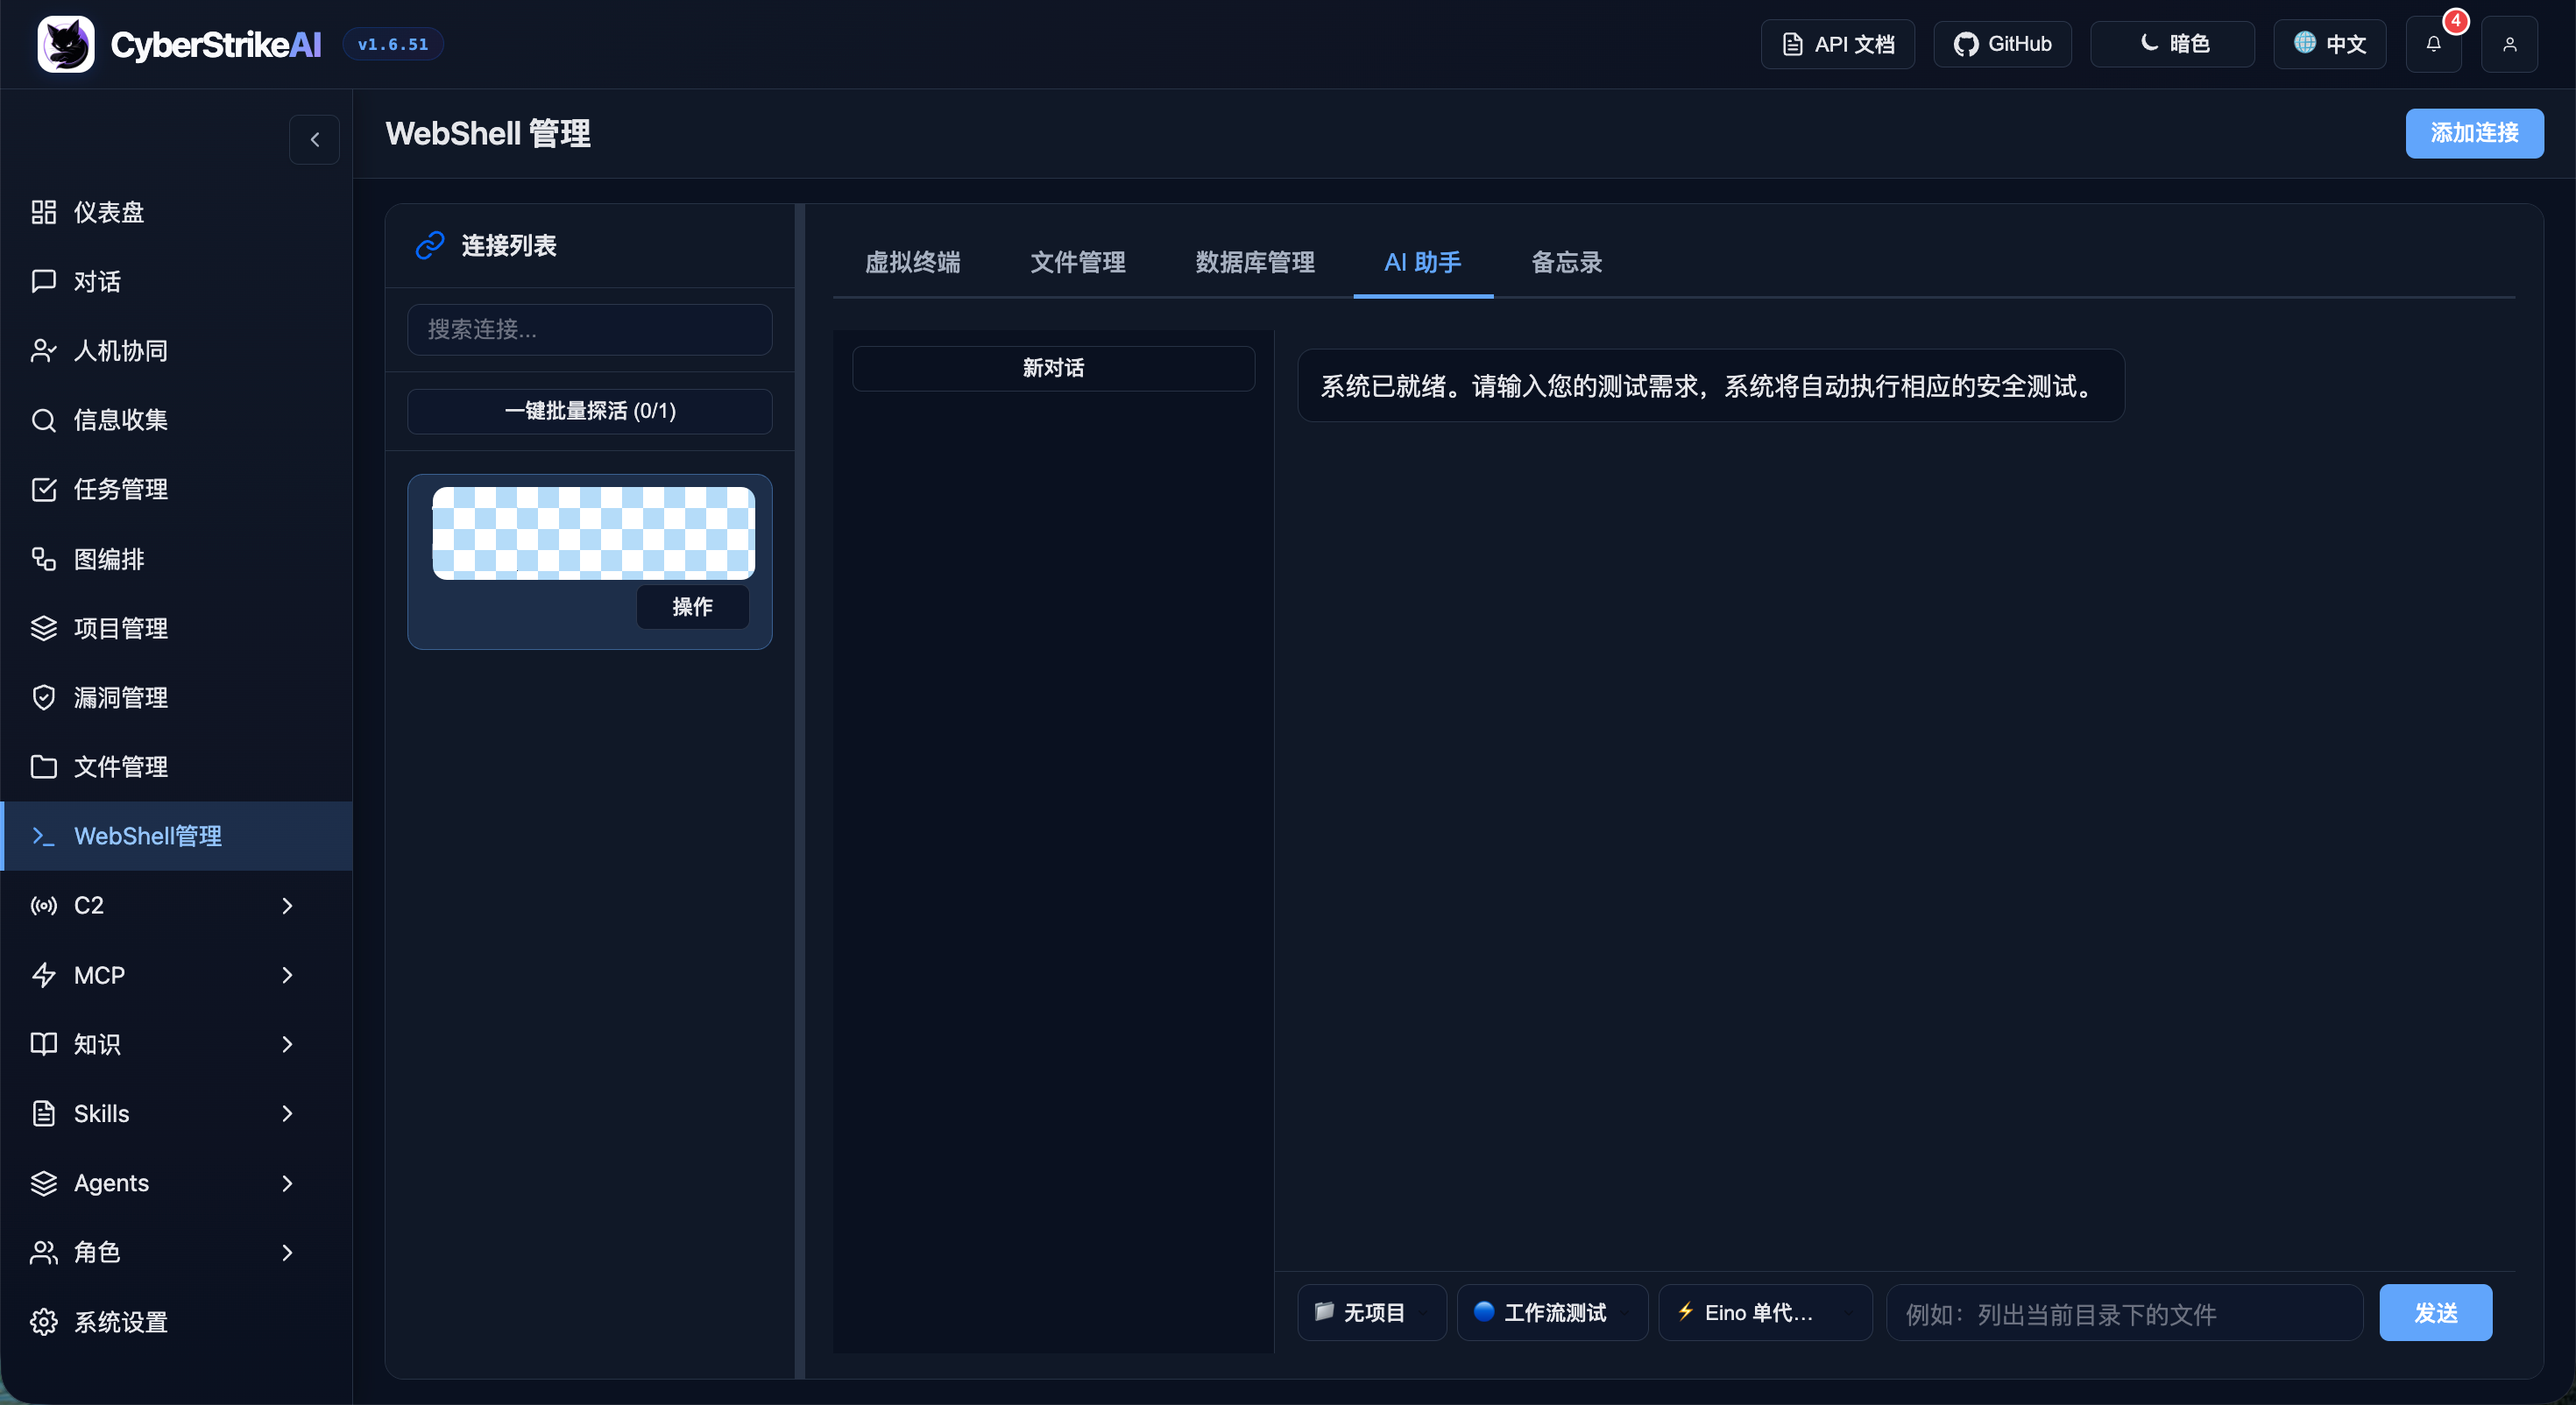
|
إدارة MCP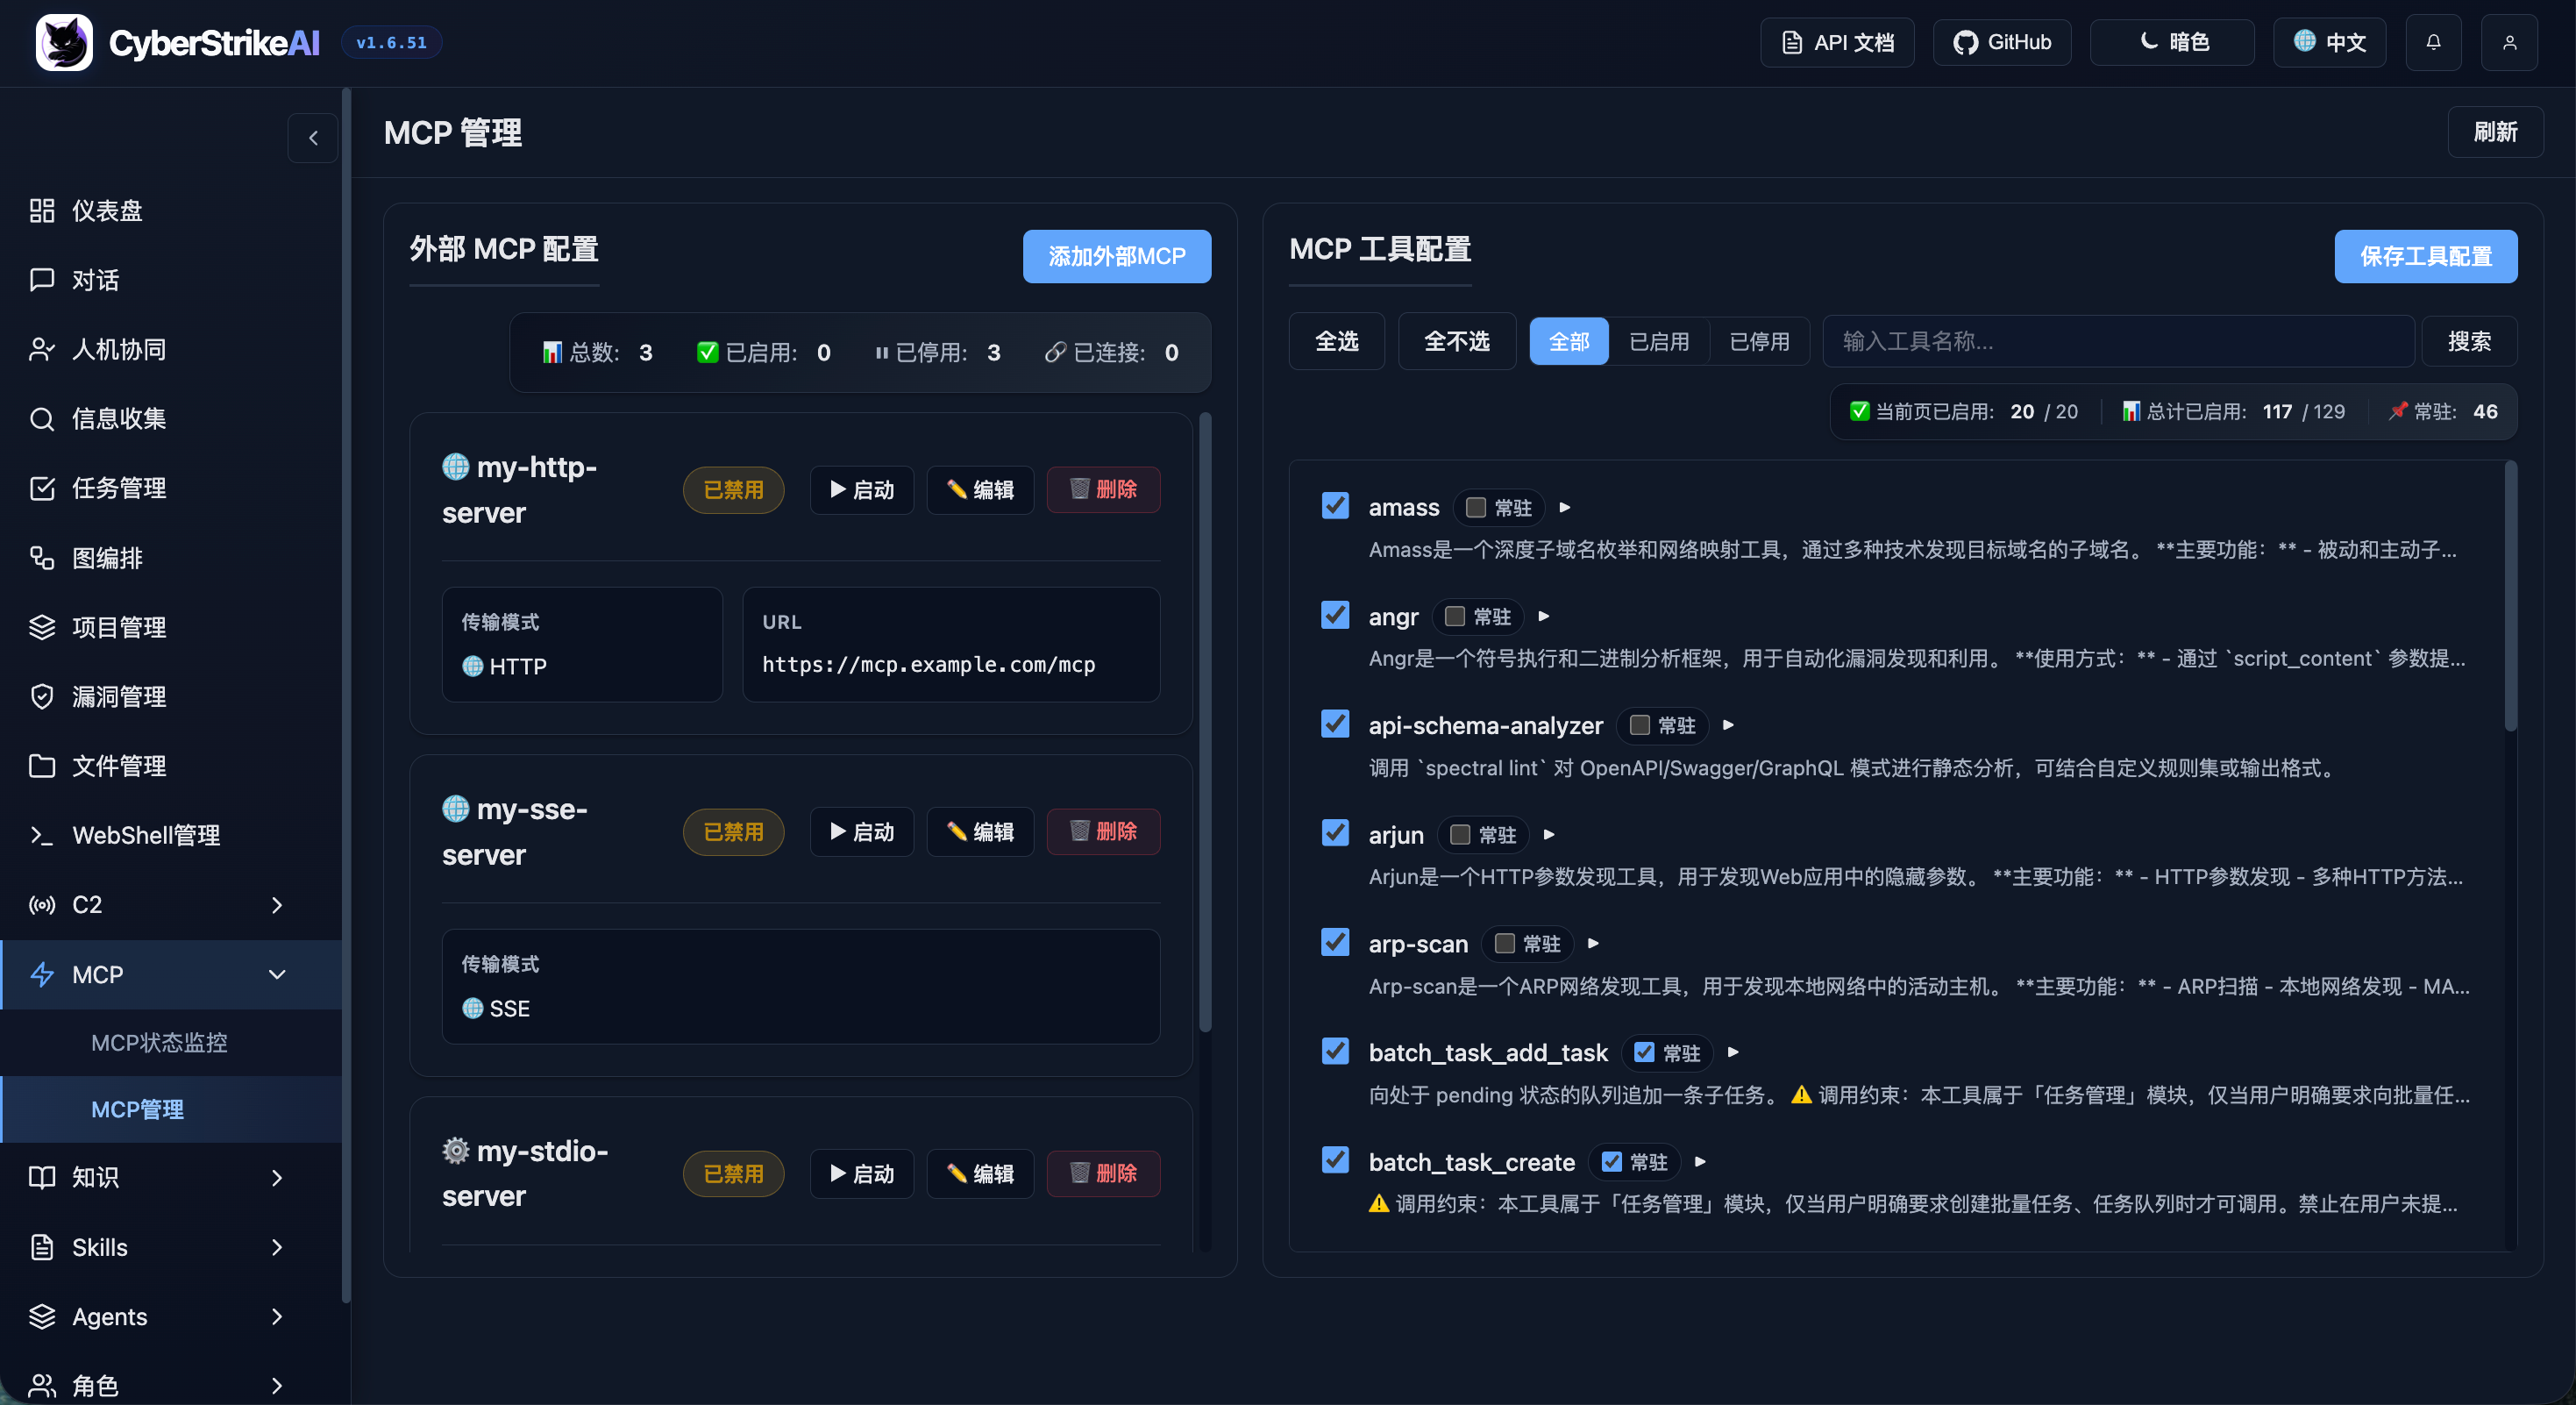
|
قاعدة المعرفة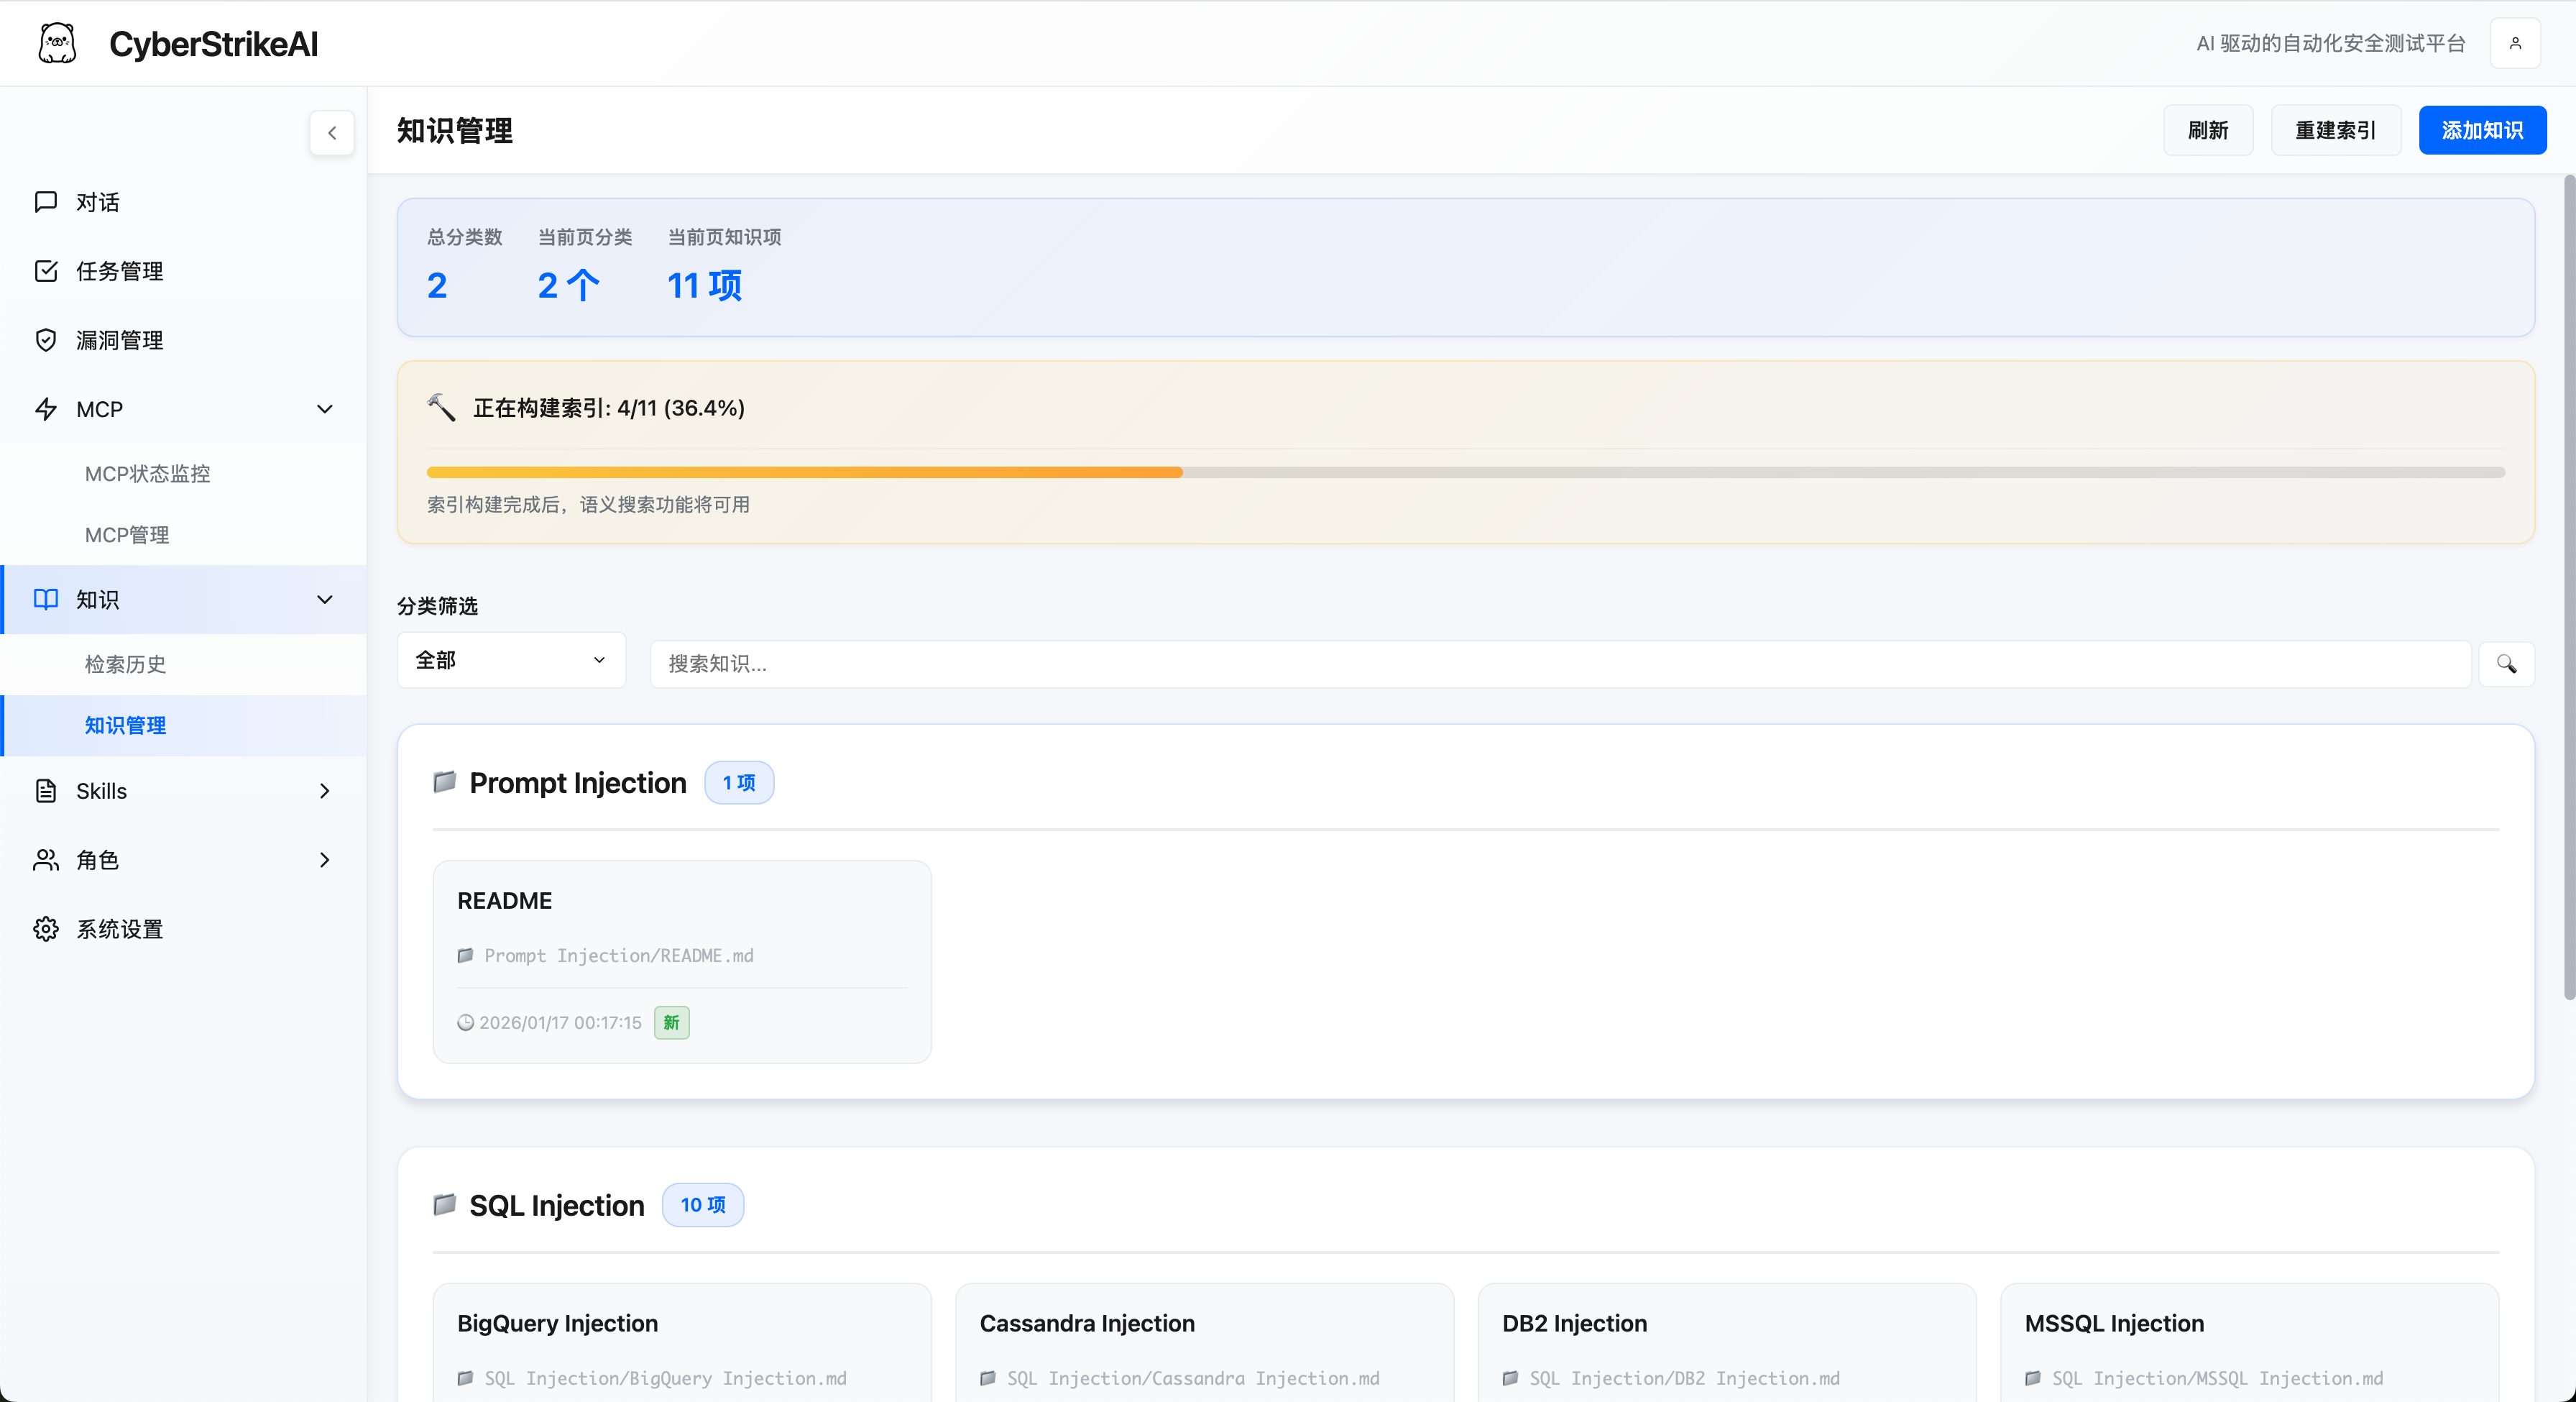
|
إدارة المهارات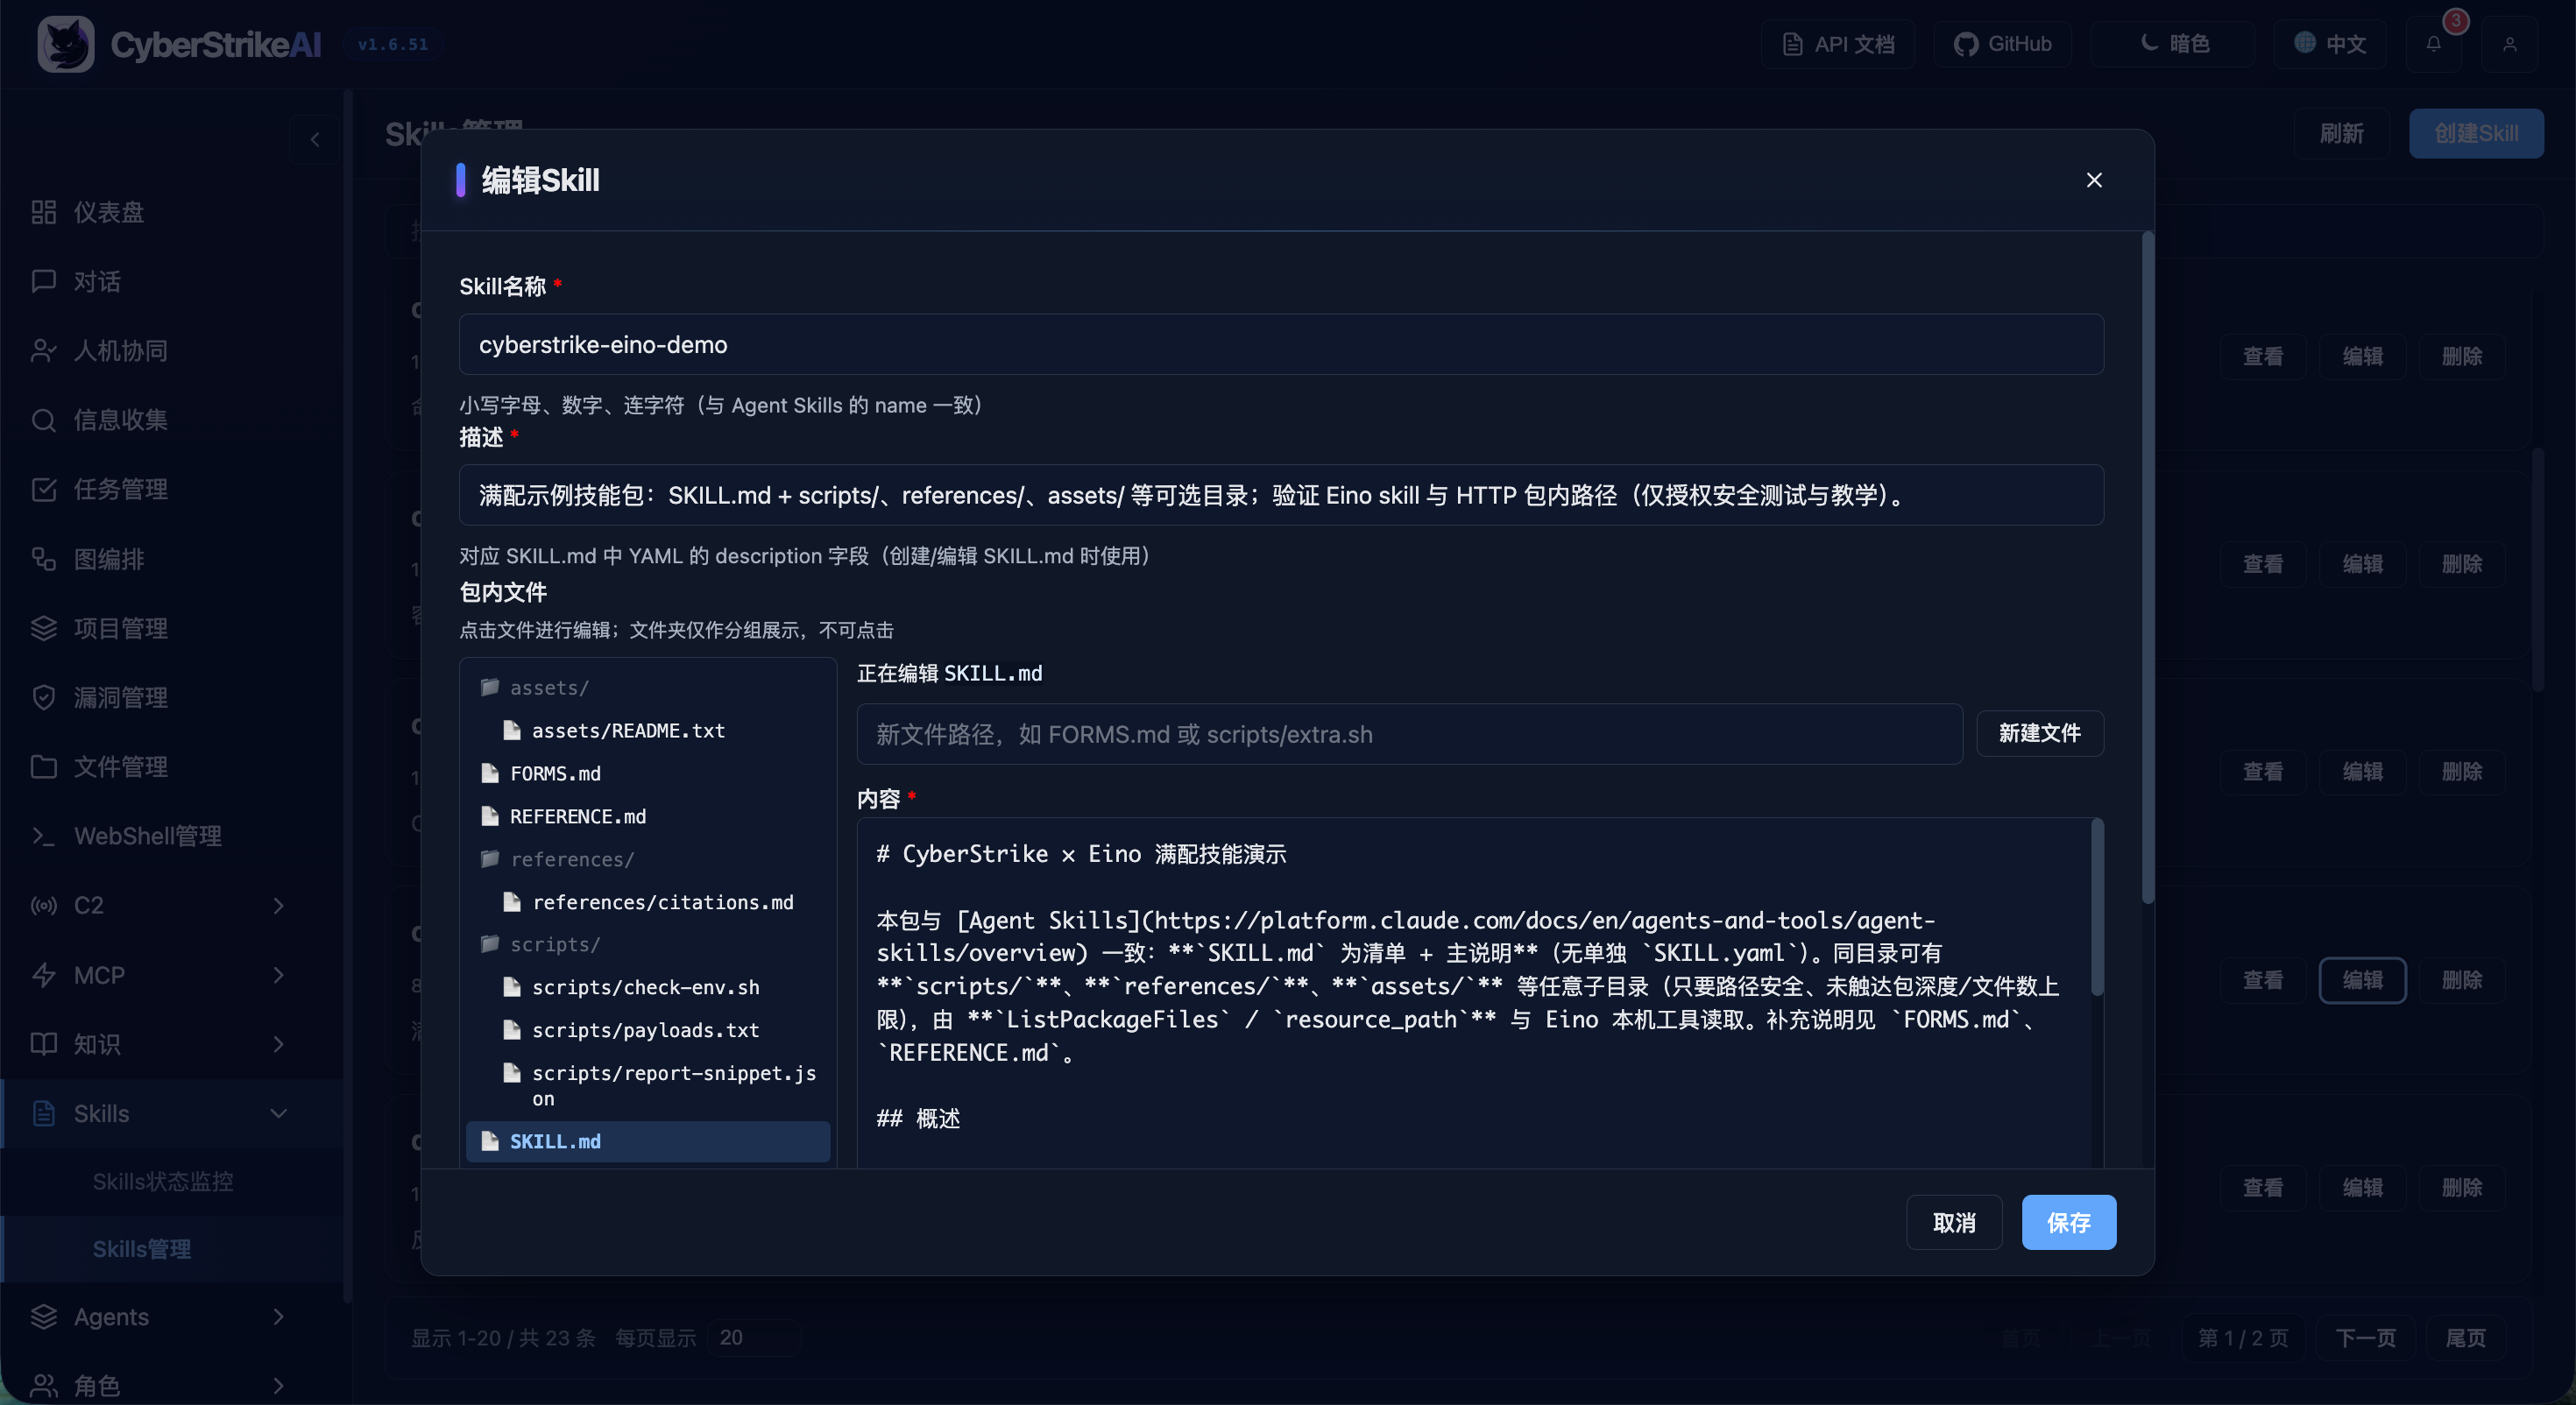
|
إدارة الوكلاء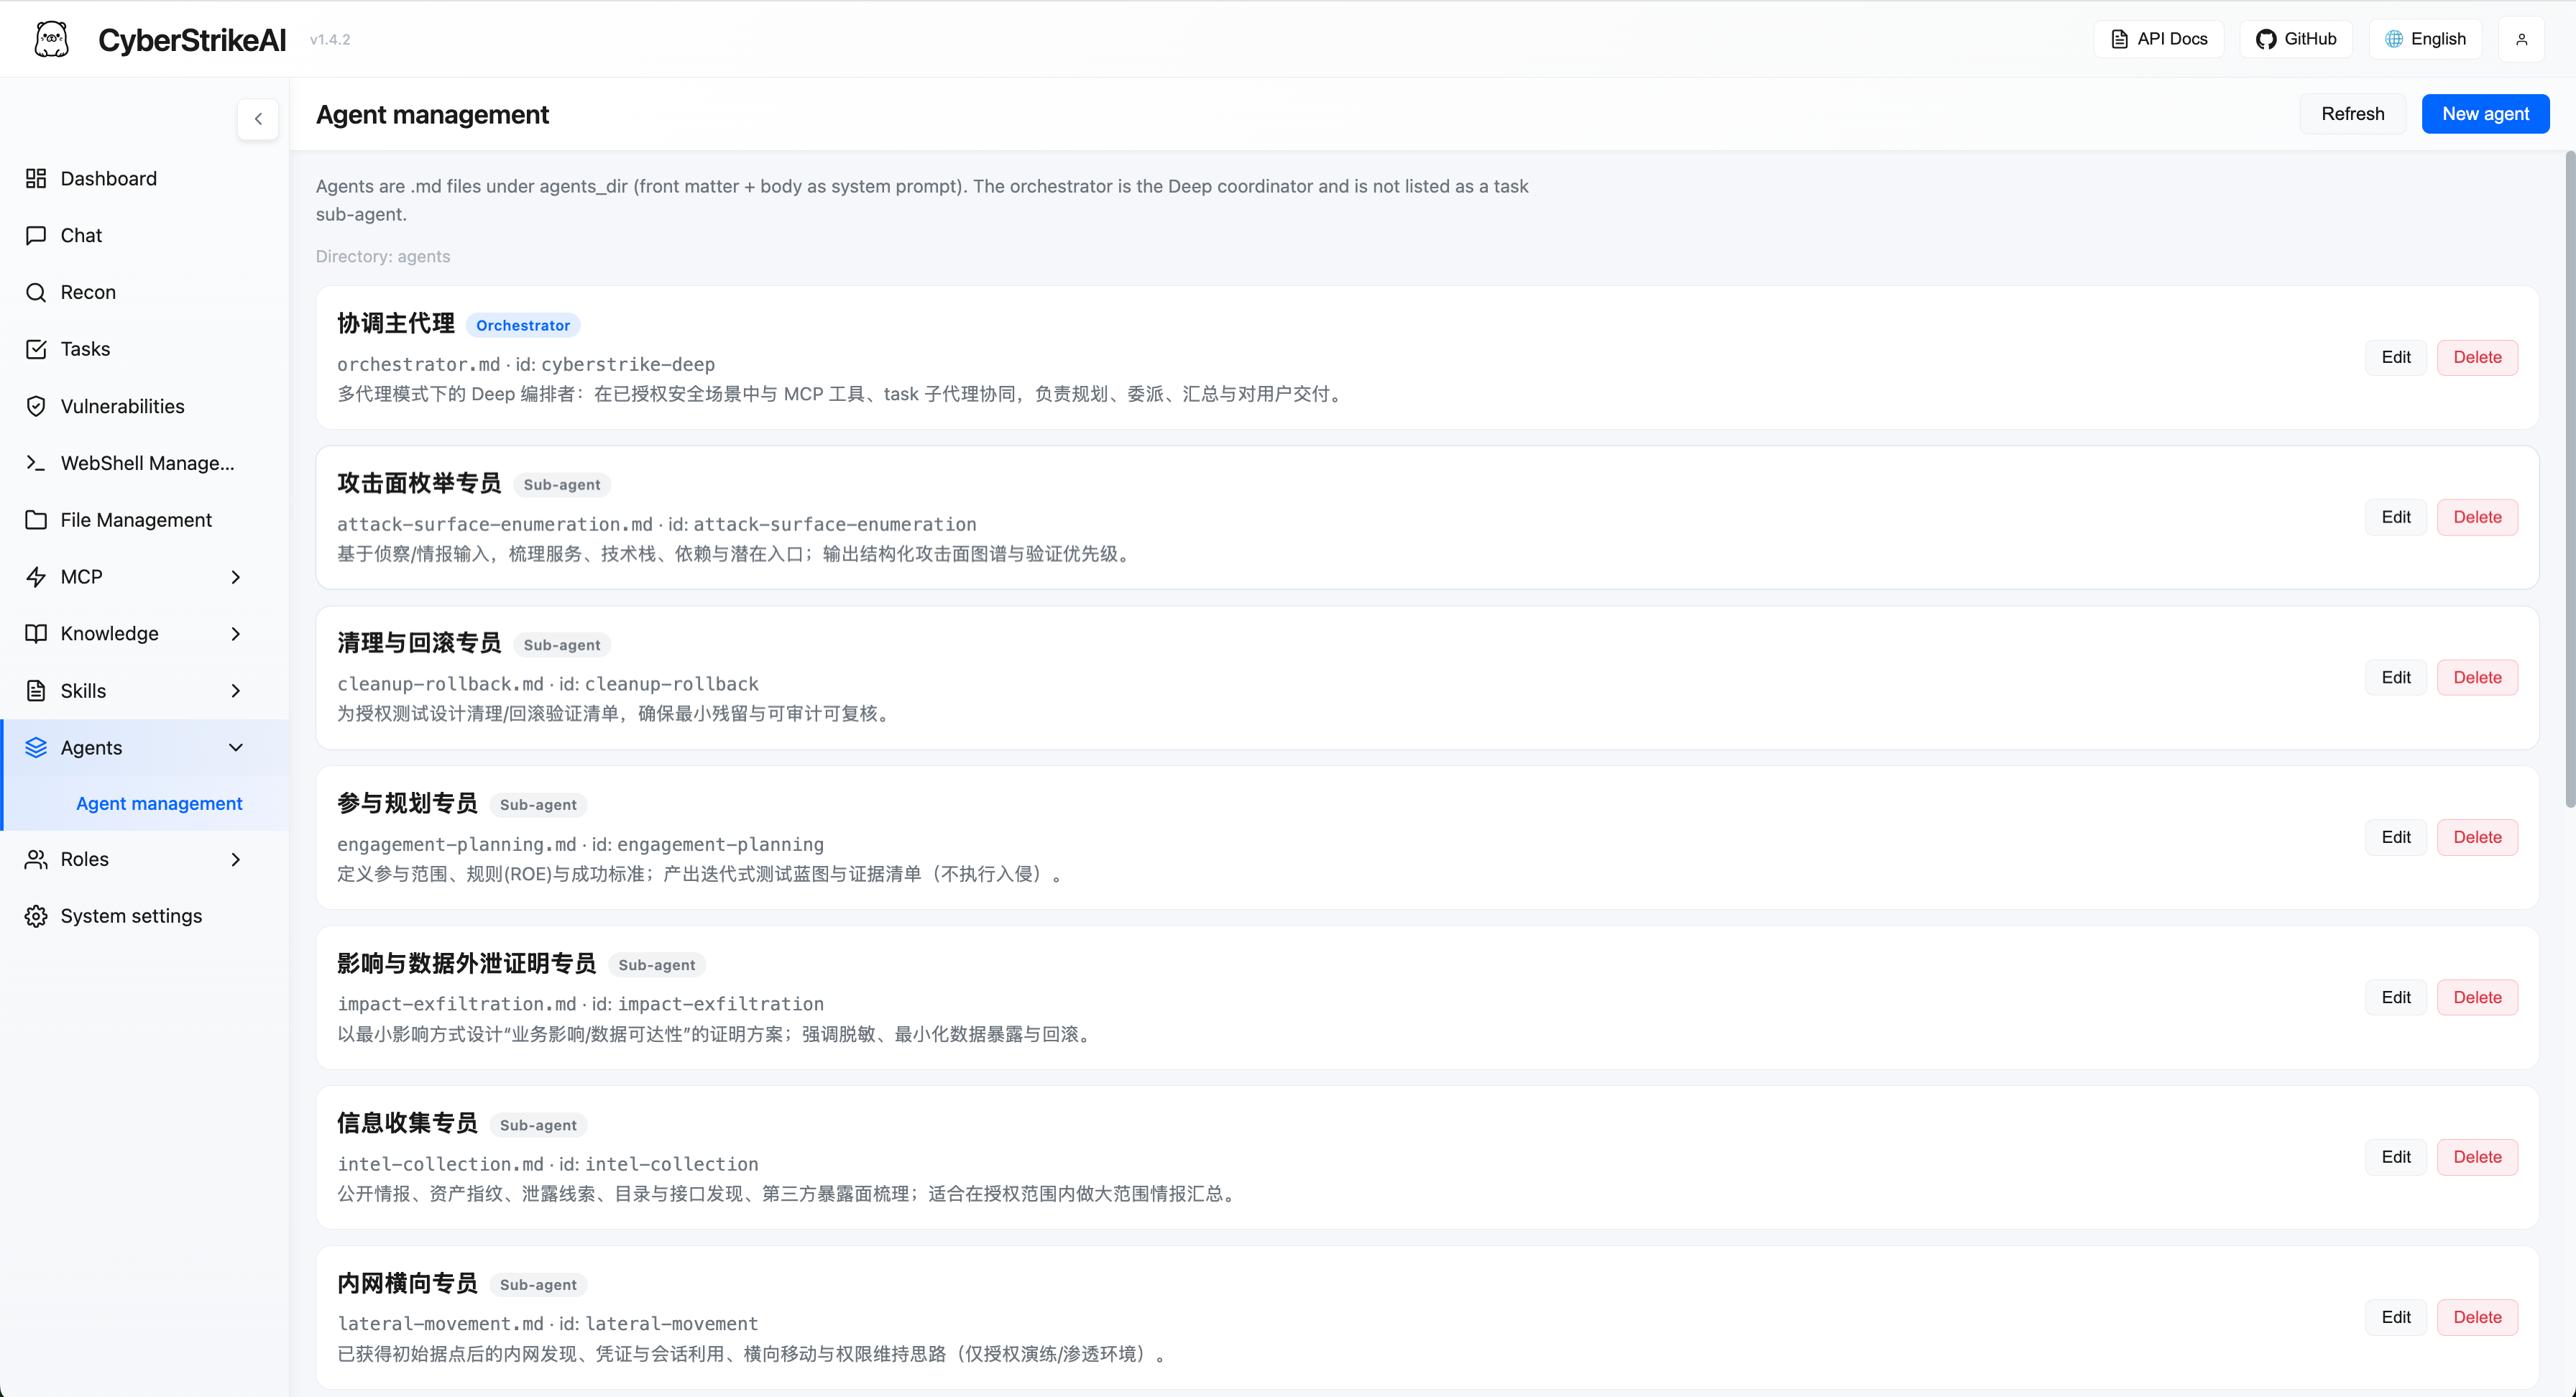
|
إدارة الأدوار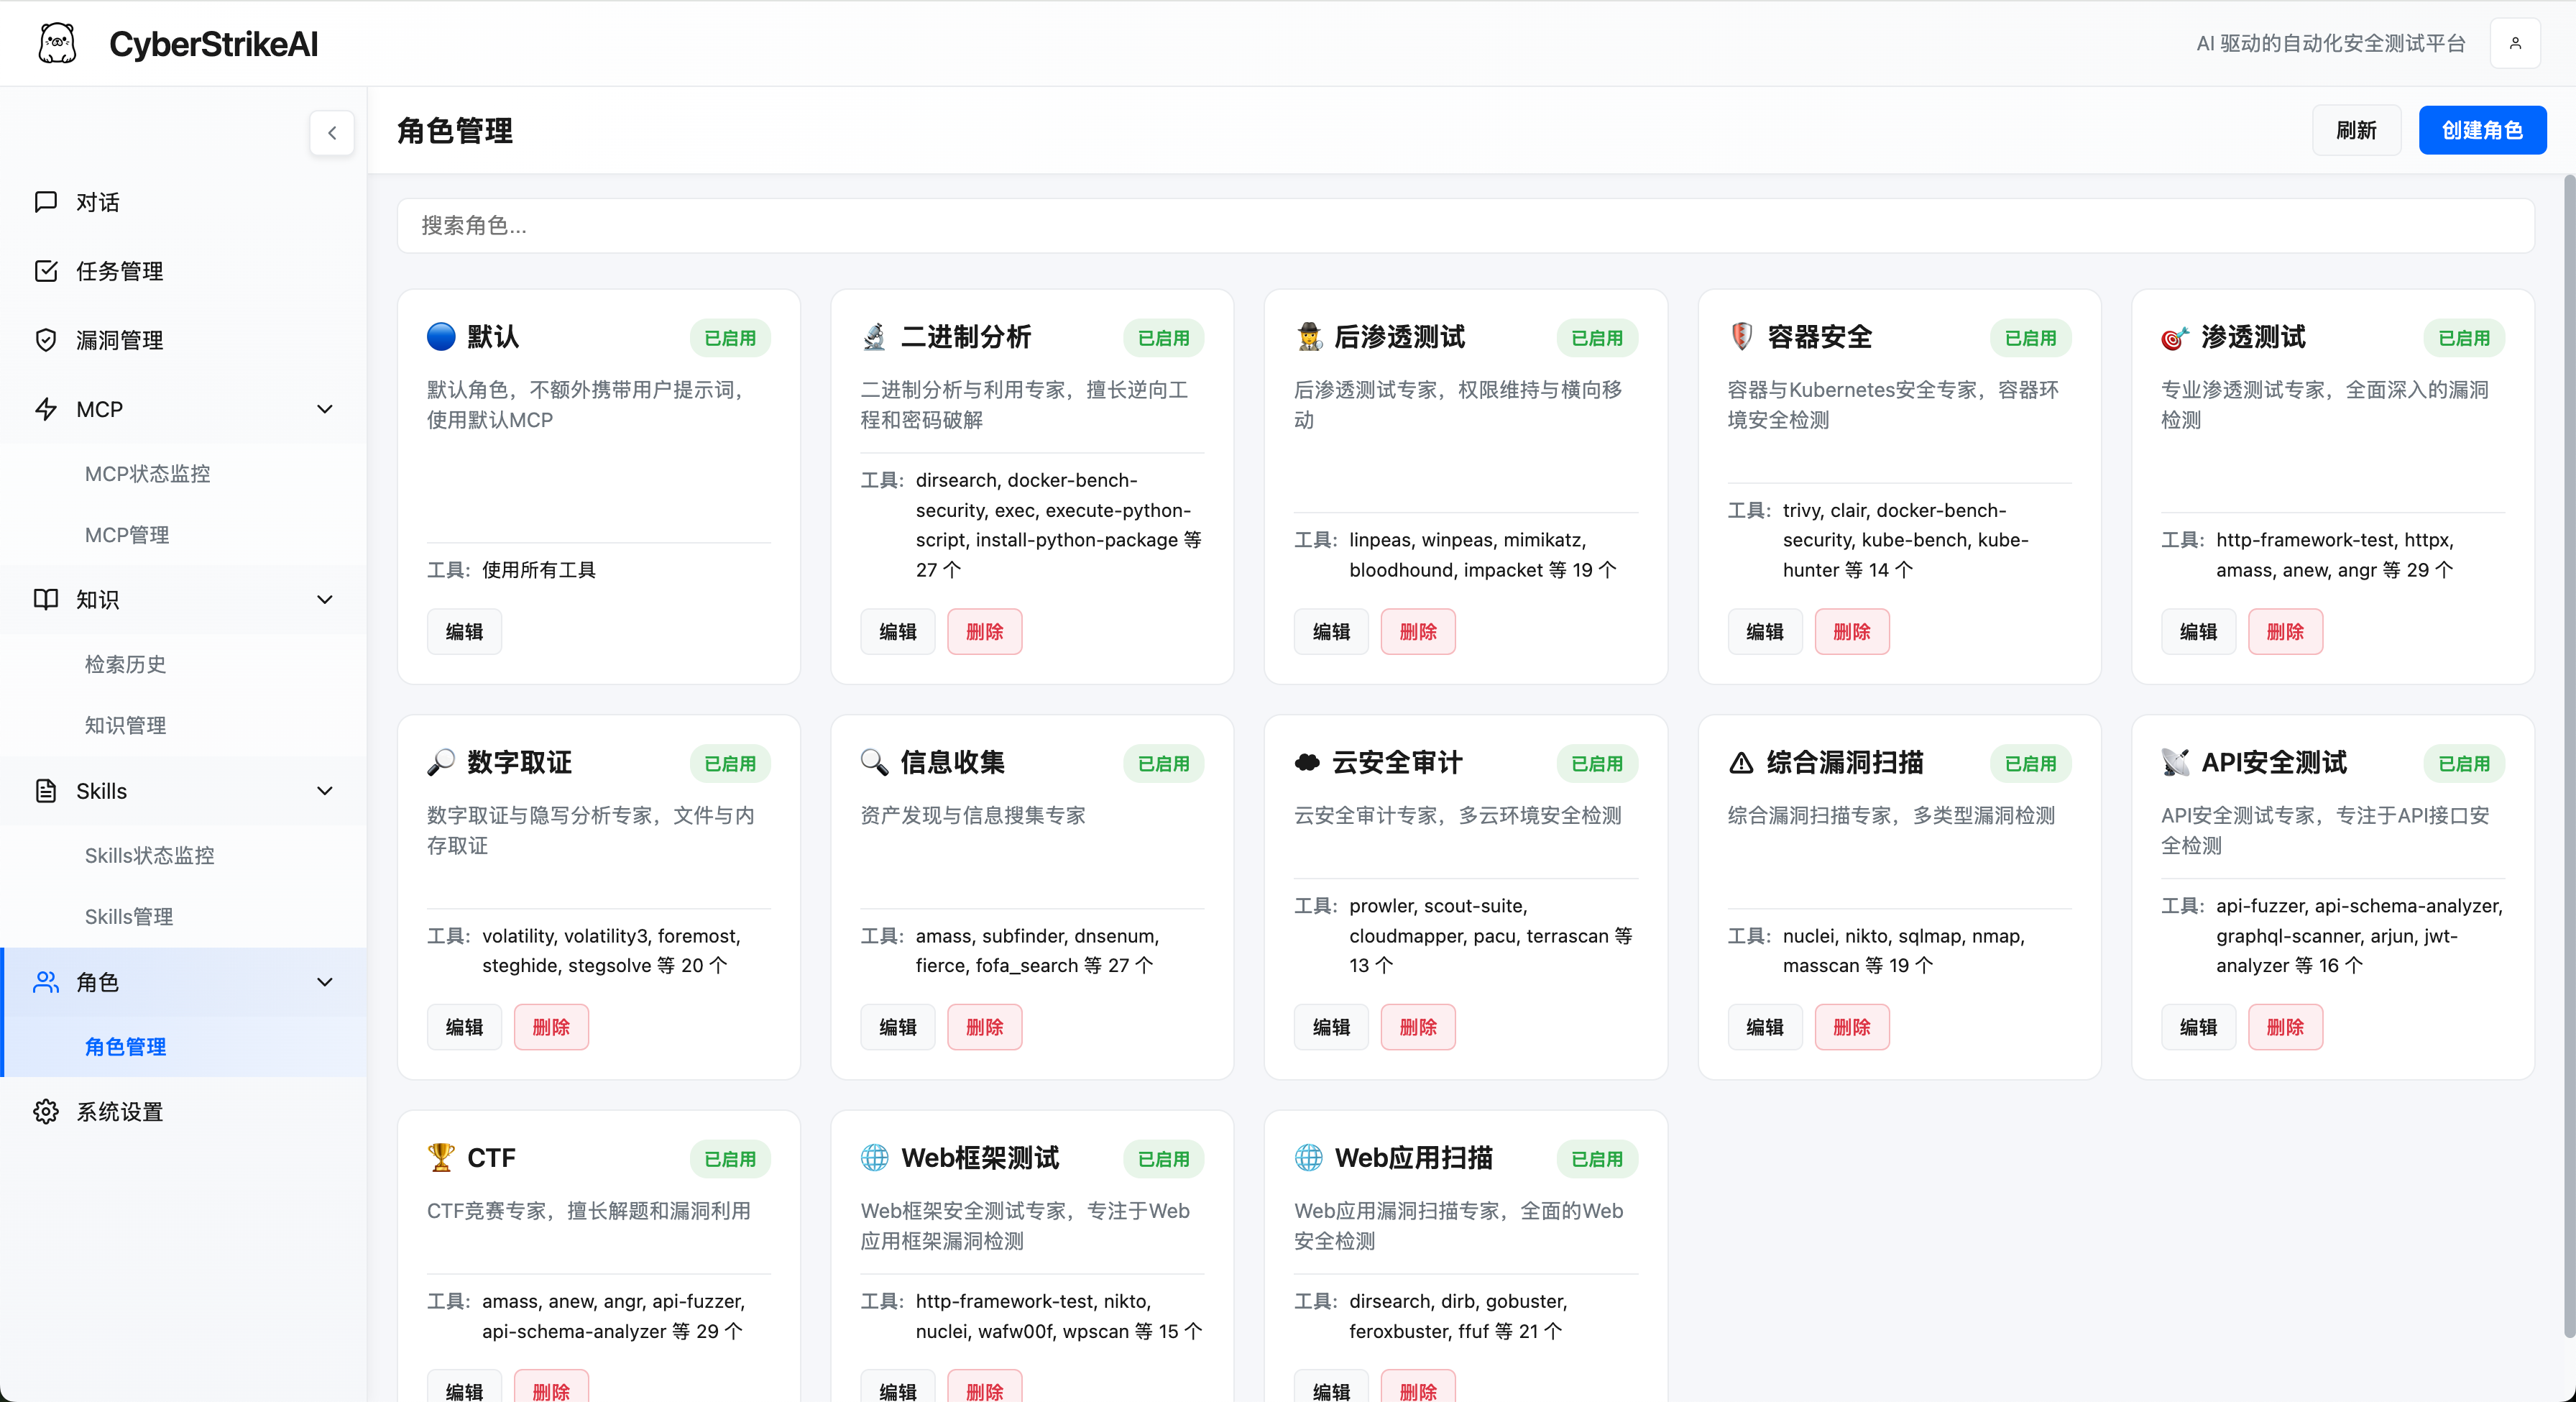
|
إعدادات النظام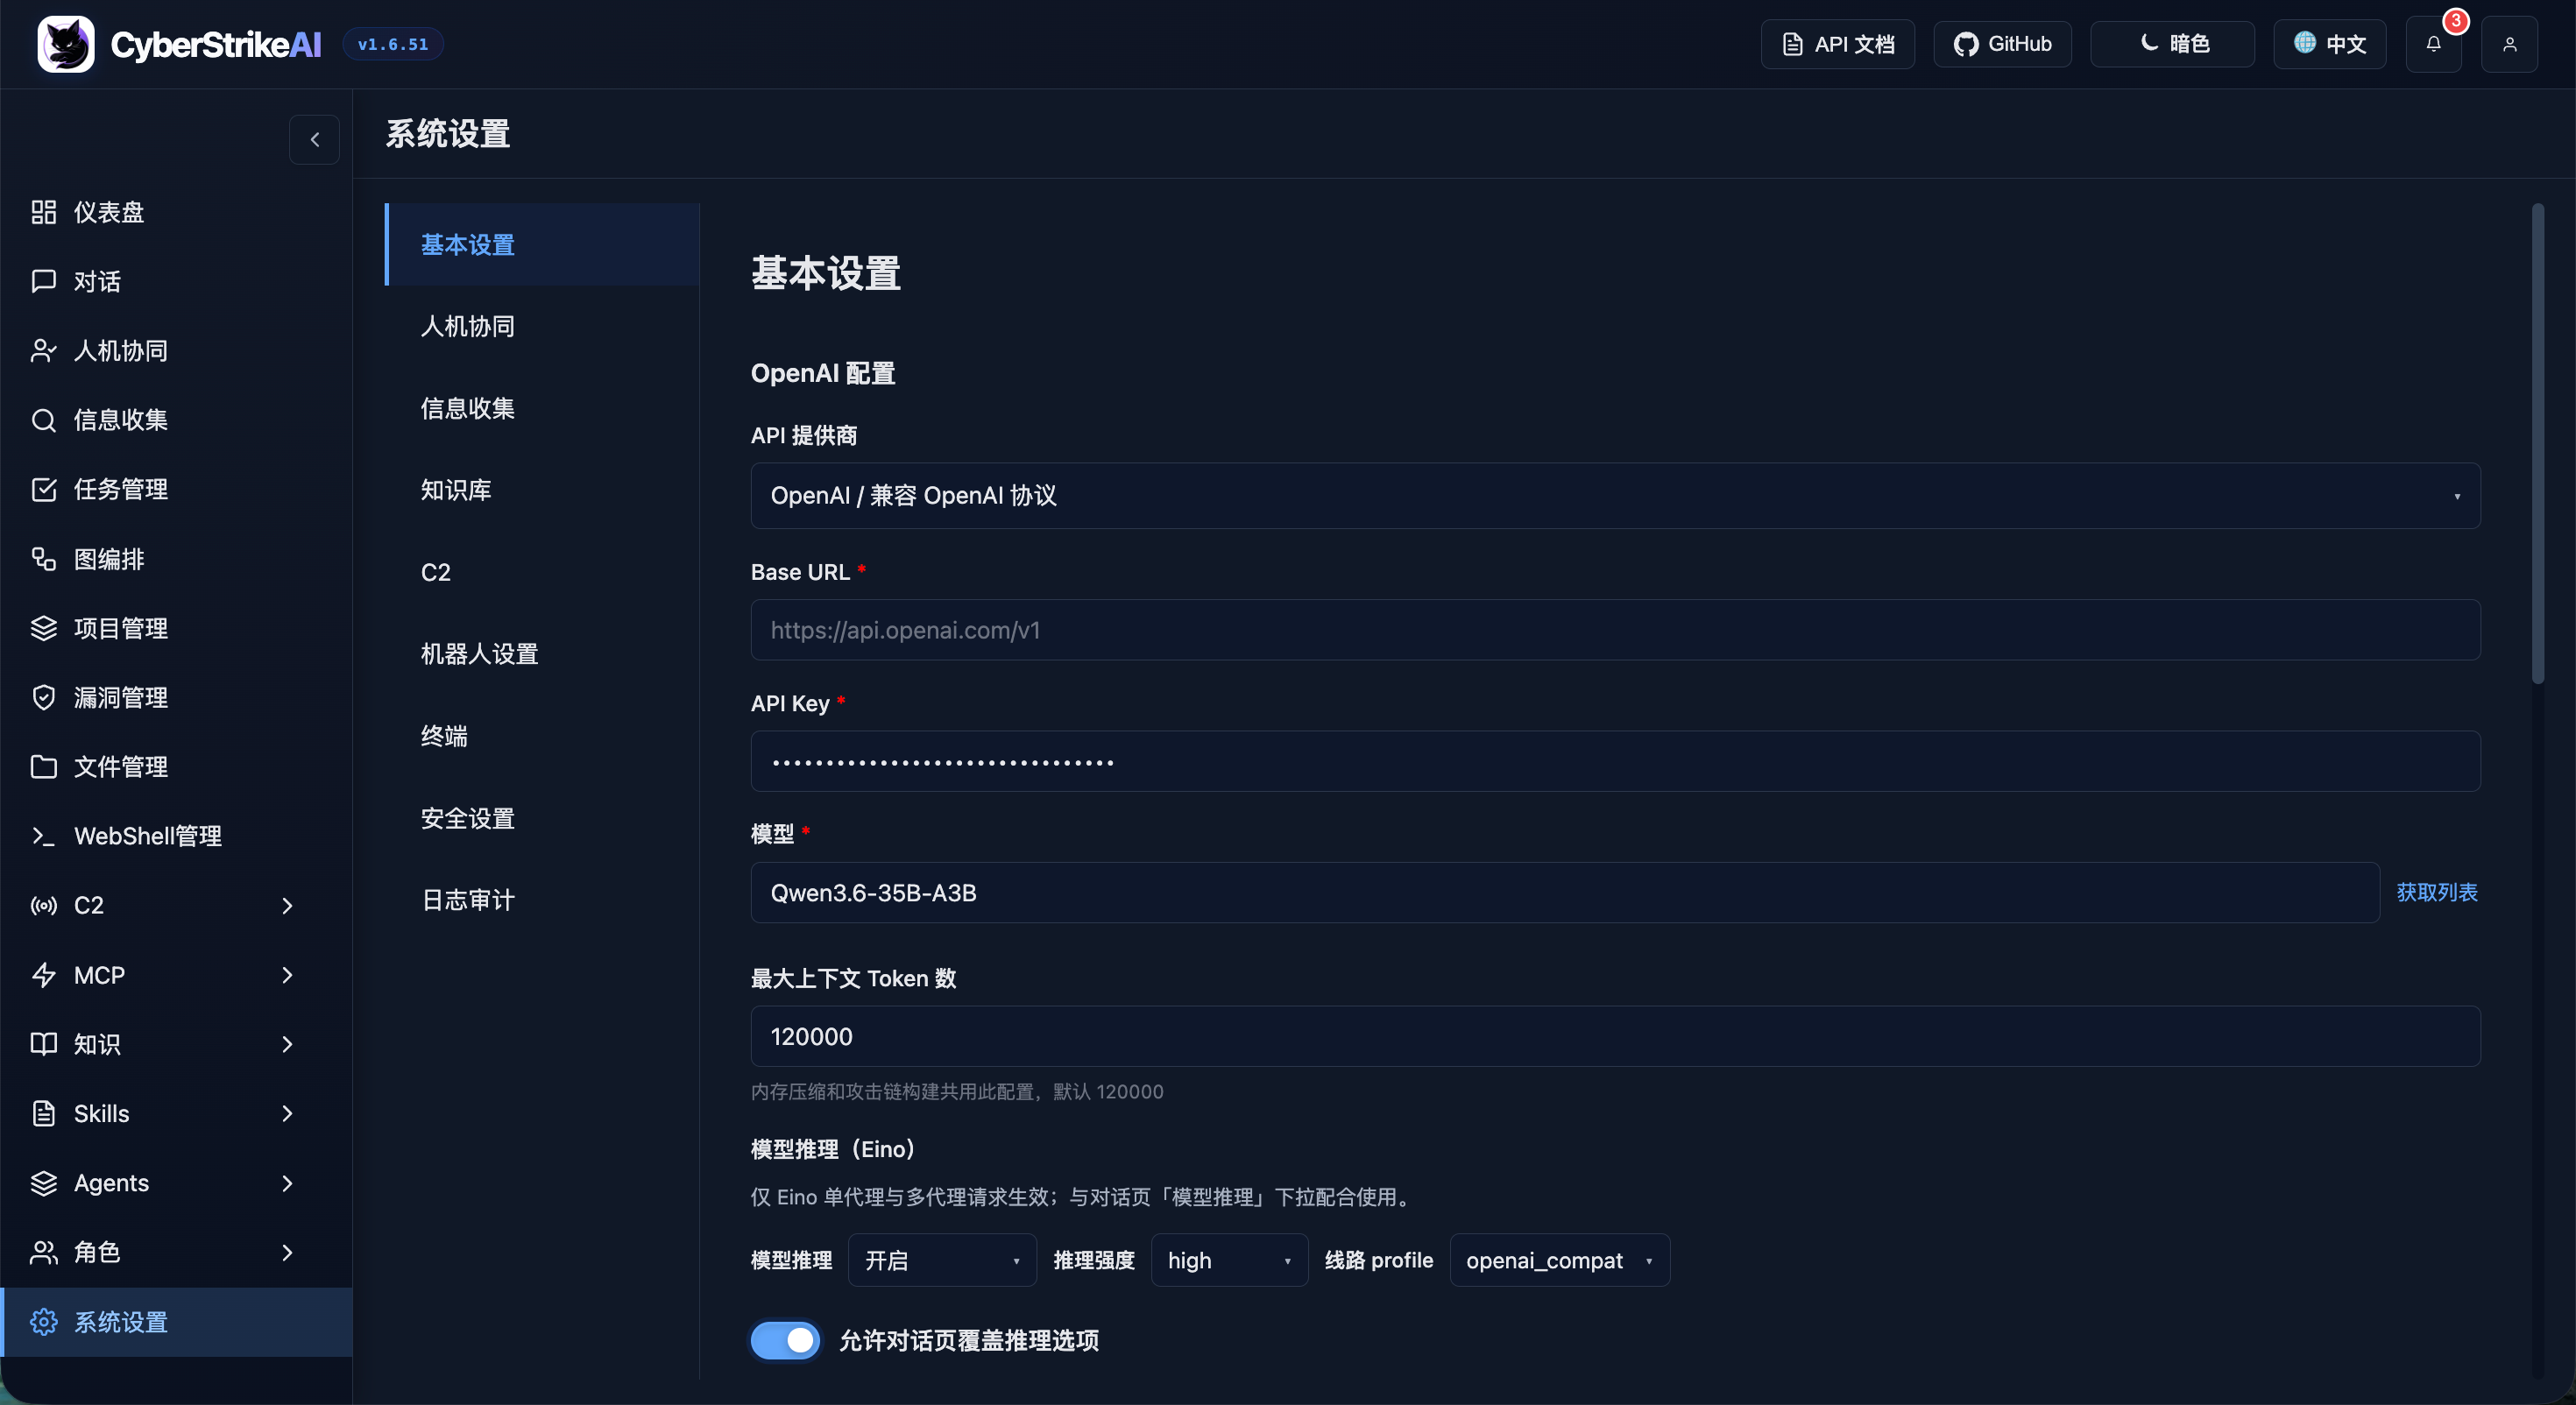
|
وضع MCP stdio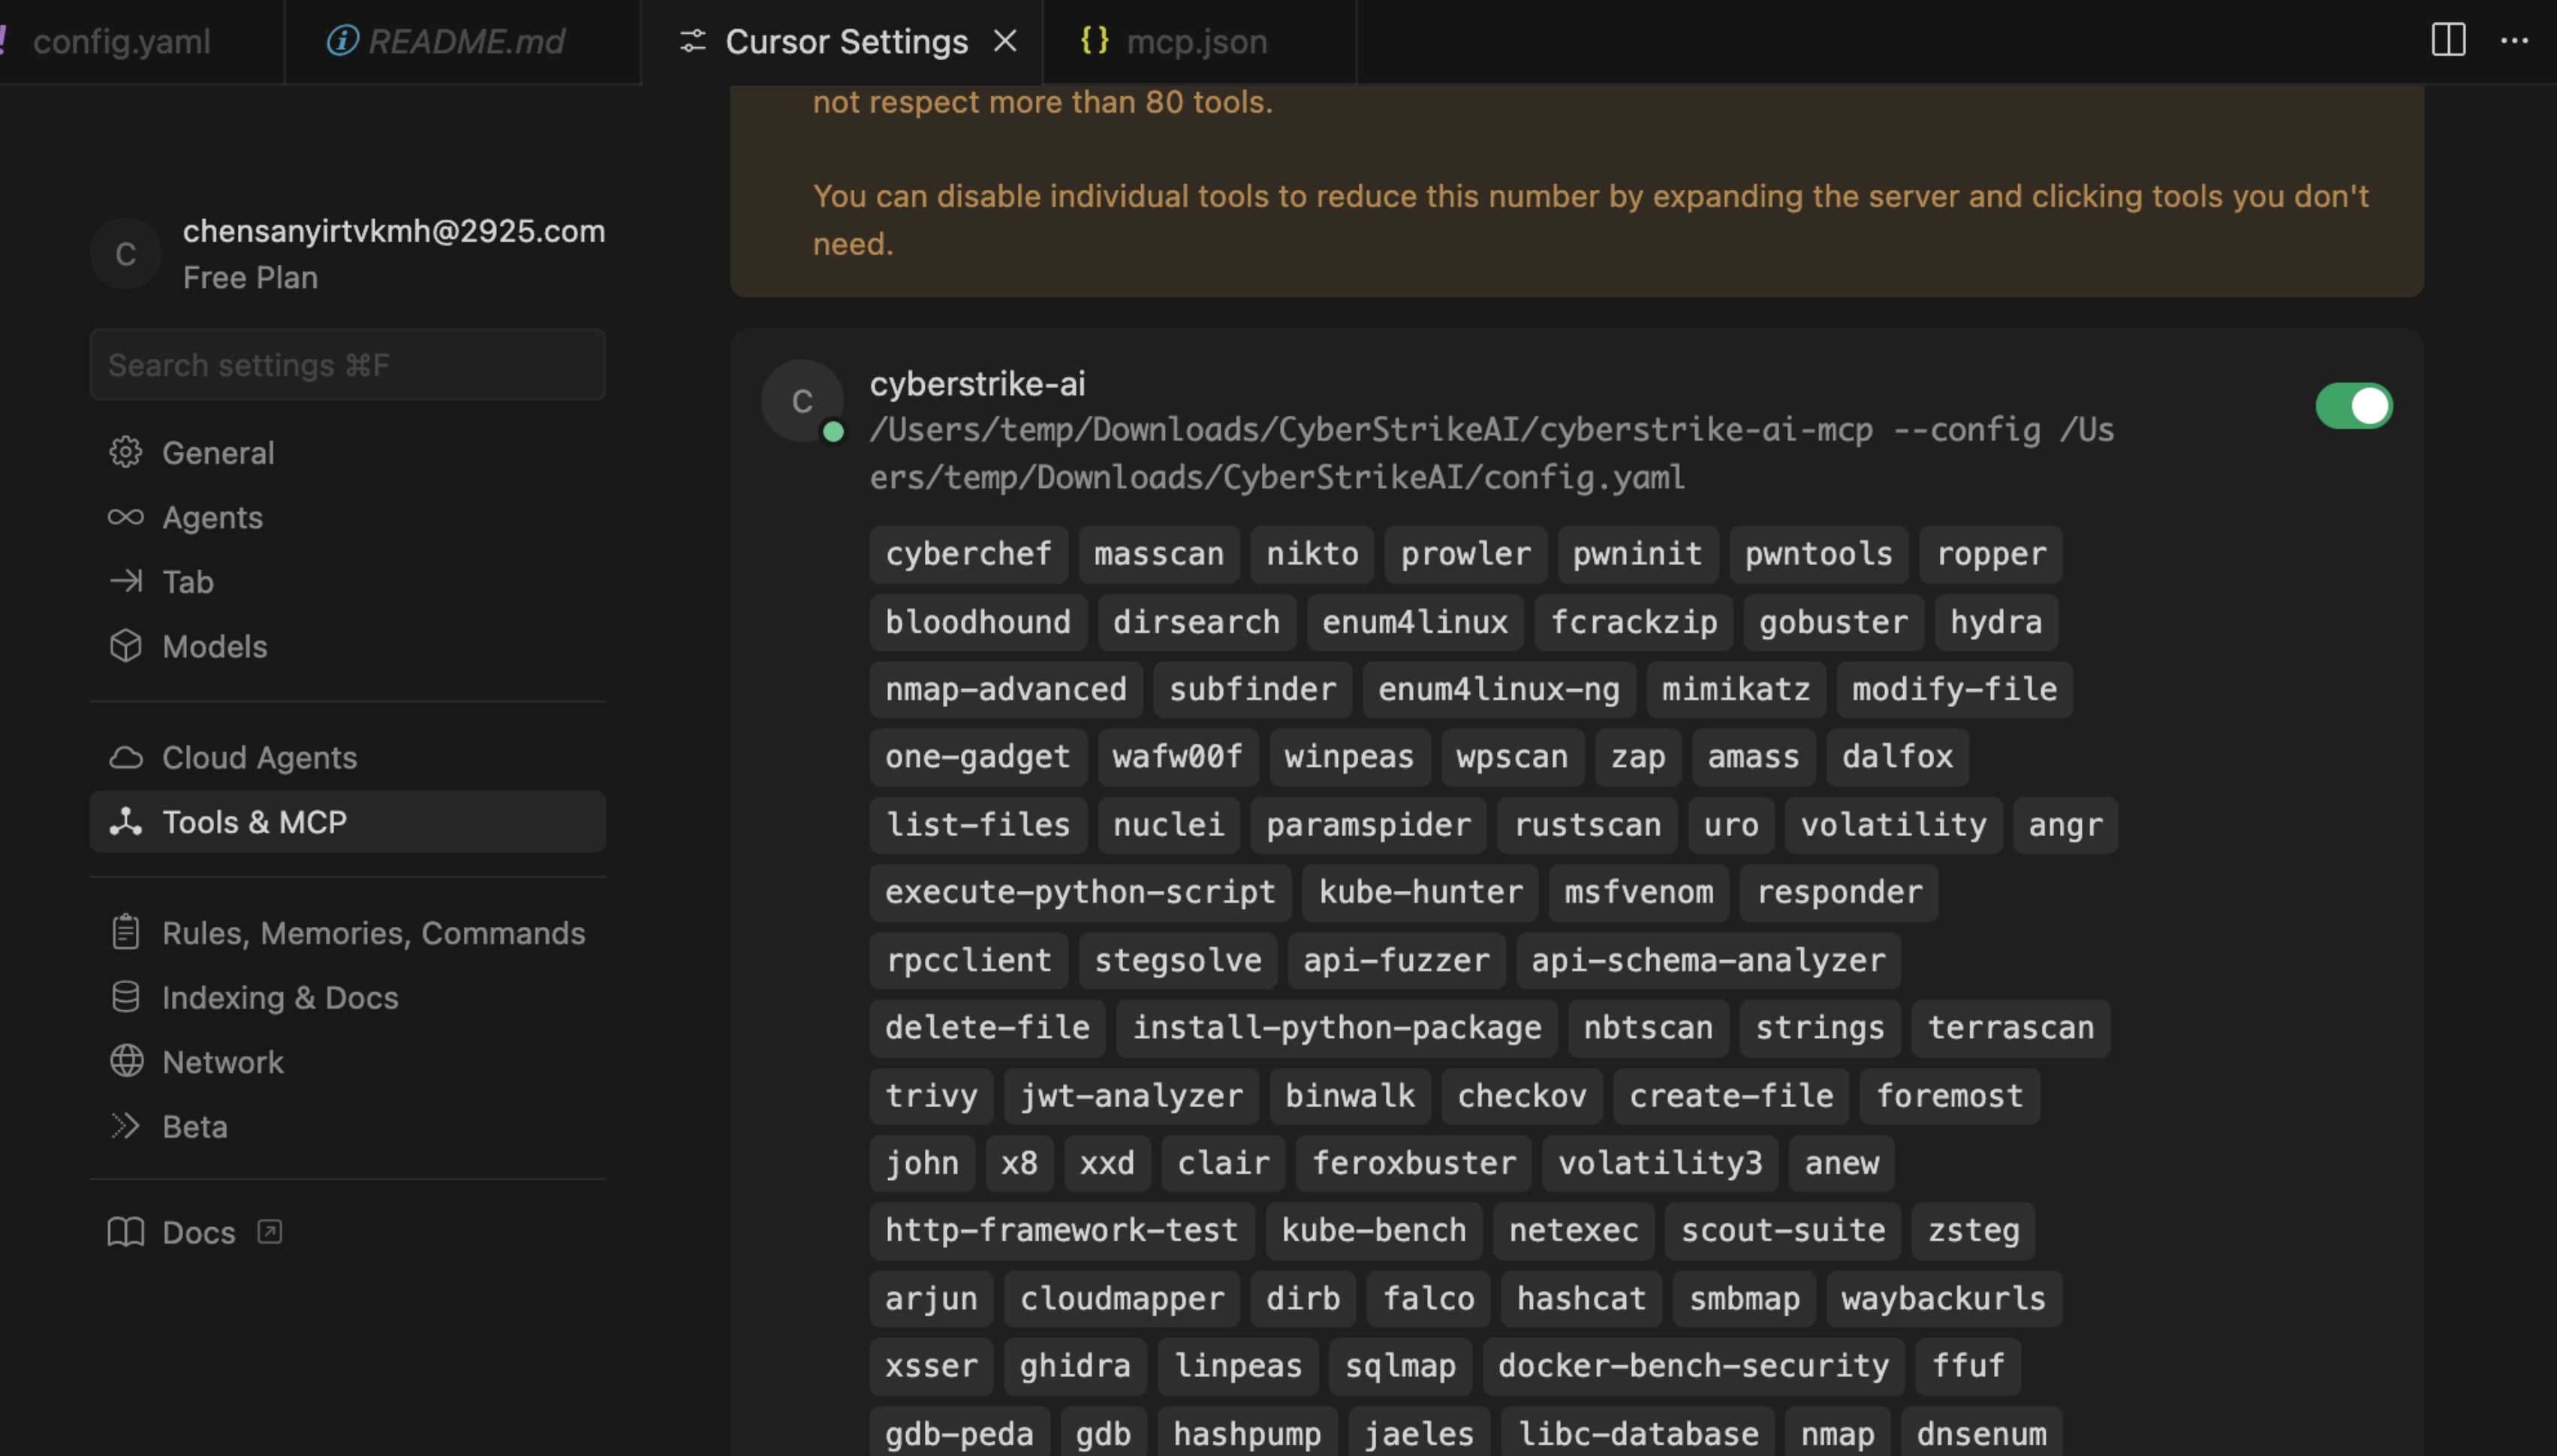
|
إضافة Burp Suite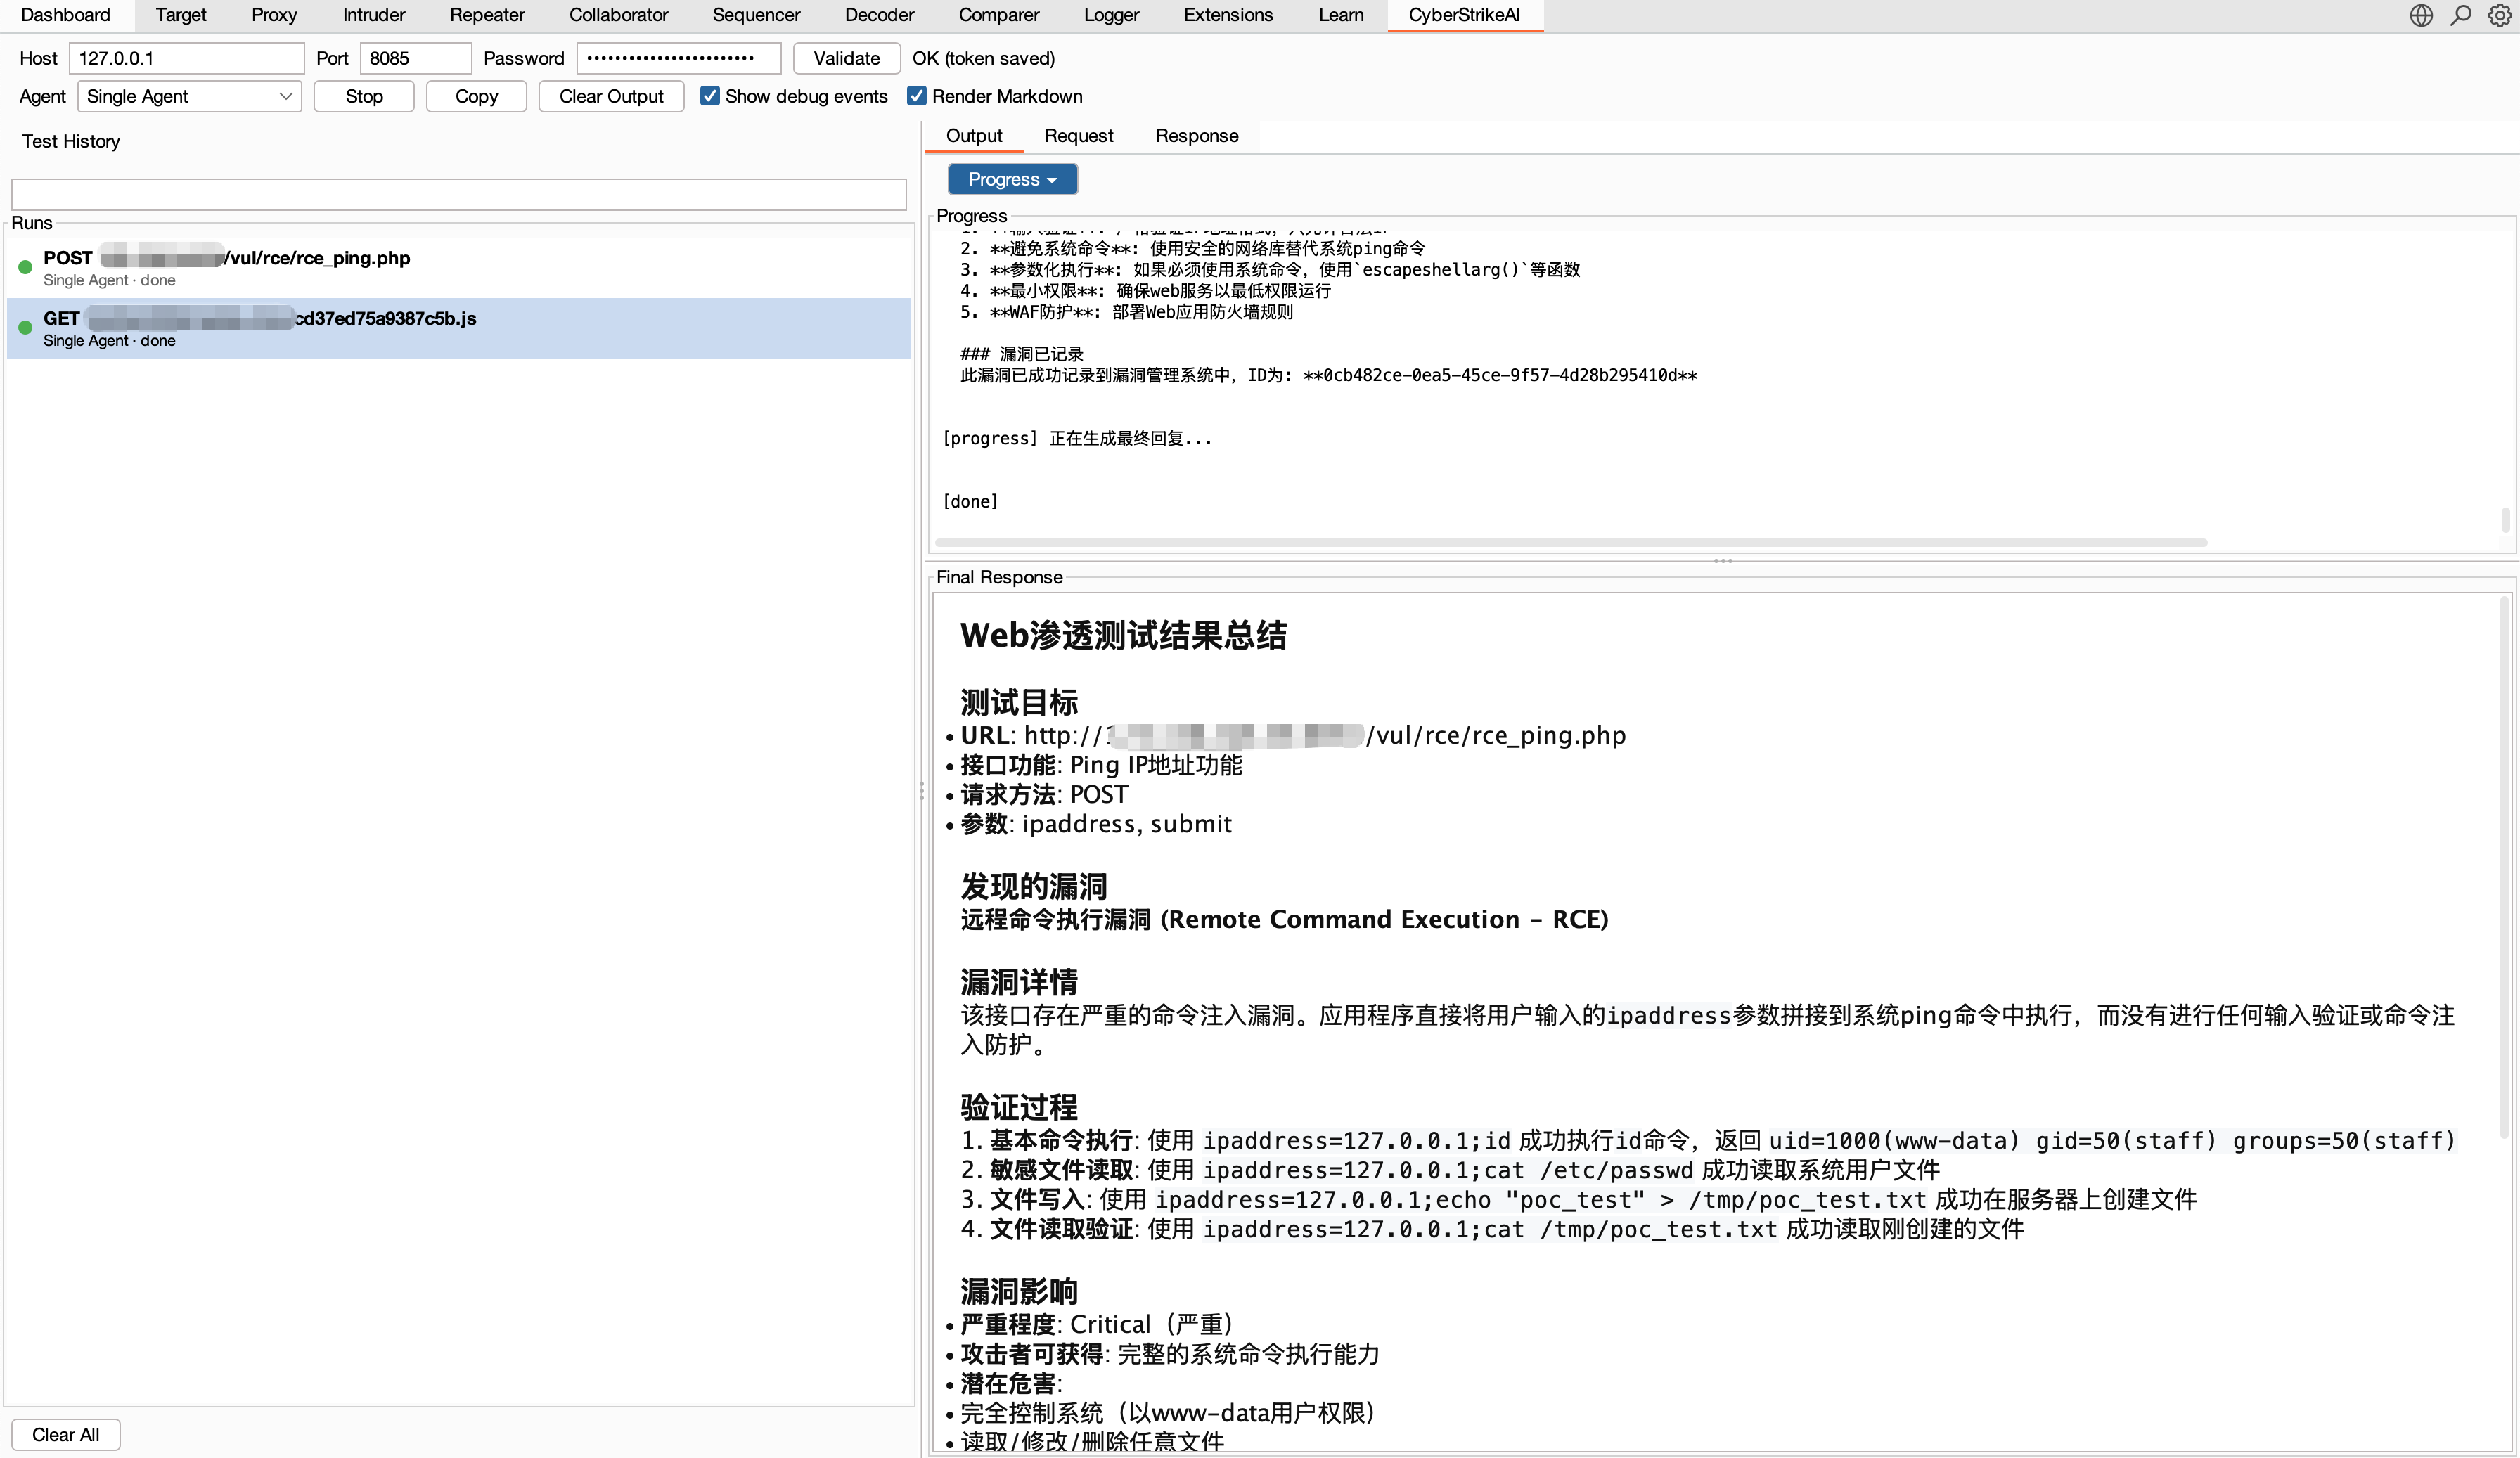
|
أبرز الميزات
الوكلاء والتنسيق
- 🤖 التنفيذ الوكيلي يحوّل النية المكتوبة باللغة الطبيعية إلى إجراءات أمنية مُحوكمة وقابلة للتدقيق.
- 🧩 تنسيق Pi يدعم تنفيذ وكيل واحد بالإضافة إلى أوضاع متعددة الوكلاء: Deep وPlan-Execute وSupervisor.
- 🔀 سير عمل الرسم البياني يجمع الوكلاء والأدوات والشروط والموافقات والمخرجات في تدفقات قابلة لإعادة الاستخدام.
- 🎭 الاختبار القائم على الأدوار يوفر مطالبات مركّزة وسياسات أدوات لسيناريوهات الأمن الشائعة.
الأدوات والمعرفة
- 🧰 الأدوات الأمنية تشمل أكثر من 100 وصفة YAML منسّقة مع امتدادات مخصصة ووصول محدود النطاق حسب الدور.
- 🔌 تكامل MCP يدعم HTTP وstdio وSSE والاتحاد الخارجي والاكتشاف الديناميكي للأدوات.
- ⏱️ تنفيذ الأدوات المرن يشغّل استدعاءات MCP/الأدوات الحاجزة في عمّال مع انتظارات وكلاء محدودة، واستقصاء
execution_idالقابل للاستئناف، والإلغاء، وقواطع الدائرة لكل خادم، وحدود التزامن، وحدود موحّدة للمخرجات. - 🎯 مهارات الوكيل تتبع تخطيط Skill القياسي وتدعم التحميل التدريجي عند الطلب.
- 📚 قاعدة المعرفة تجمع بين إعادة صياغة الاستعلام والاسترجاع المتجهي وإعادة الترتيب والمعالجة اللاحقة للنتائج.
- 🖼️ تحليل الرؤية يستخدم نموذج رؤية منفصلًا لقطات الشاشة ورموز التحقق وواجهة المستخدم مع الاحتفاظ بالملخصات النصية فقط.
الحوكمة والتدقيق
- 🧑⚖️ الإنسان في الحلقة يوفر أوضاع الموافقة وقوائم الأدوات المسموح بها ومراجعة وكيل التدقيق والقرارات القابلة للتتبع.
- 🛡️ حظر الاستدعاء ضمن الأمان يضيف فحوصات regex قابلة للتكوين قبل تنفيذ MCP، وقوالب تذكير، وتشغيلات تجريبية، مع تفعيل حماية النطاق الحكومي افتراضيًا. راجع حظر استدعاء الأدوات.
- 🔐 RBAC للمنصة يدعم مستخدمين متعددين والأدوار النظامية والمخصصة والأذونات محدودة النطاق والملكية والتعيينات الصريحة.
- 🔒 الأمان والتدقيق يوفران وصولًا موثقًا وسجلات تدقيق واستمرارية SQLite والاحتفاظ بالأدلة التشغيلية.
- 📄 حوكمة النتائج تخزّن نفس نتيجة الأداة المحدودة التي يراها الوكيل، وتحمي مسارات الاستئناف من المخرجات التاريخية المفرطة الحجم، وتضيف ضمانات واجهة المستخدم لعروض التفاصيل الكبيرة. راجع حوكمة تنفيذ الأدوات.
العمليات الأمنية
- 📁 إدارة المحادثات توفر التثبيت وإعادة التسمية والتنظيم الدفعي.
- 📂 المشاريع وسلاسل الهجوم تربط الحقائق عبر الجلسات وتسجيل المخاطر وعروض الرسم البياني وإعادة التشغيل خطوة بخطوة.
- 🗂️ إدارة الأصول توحّد وتزيل التكرار من النطاقات وعناوين IP والمنافذ والخدمات؛ وتدعم استيراد وتصدير XLSX/CSV والمرشحات المتقدمة والعروض المحفوظة والملكية والبيانات الوصفية للأعمال والصيانة الجماعية عبر الصفحات ودمج التكرارات؛ وتتتبع تغطية الفحص والثغرات المرتبطة وحالة المخاطر. راجع دليل إدارة الأصول.
- 🛡️ إدارة الثغرات توفر تصنيف الخطورة وتتبع دورة الحياة والتصفية والإحصاءات.
- 📋 المهام الدفعية توفر التنفيذ في قائمة انتظار والتحرير وتتبع الحالة والاحتفاظ بالنتائج.
- 📱 روبوتات الدردشة تربط Personal WeChat وWeCom وDingTalk وLark وTelegram وSlack وDiscord وQQ Bot.