
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 gabriel-sztejnworcel/pipe-intercept
اعتراض اتصالات Windows Named Pipes باستخدام Burp أو أدوات بروكسي HTTP مشابهة
 imbas007/cve-2025-53770-vulnerable-scanner
نص Python لفحص مضيفي SharePoint بحثًا عن CVE-2025-53770 باستخدام حمولات مخصصة، مع اعتراض اختياري عبر وكيل Burp Suite لتحليل حركة المرور وتسجيل…
 vmware-archive/burp-rest-api
واجهة برمجة تطبيقات REST/JSON لأداة الأمان Burp Suite.
 two06/linkedintel
استطلاع LinkedIn بالطريقة السهلة
 hackvertor/repeat-strike
إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…
 venomous/cloudscraper
وحدة Python لتجاوز صفحة مكافحة البوتات الخاصة بـ Cloudflare.
 simplerhacking/evilginx3-phishlets
يوفّر هذا المستودع لمختبري الاختراق والفرق الحمراء مجموعة واسعة من قوالب التصيّد الاحتيالي الديناميكية المصممة خصيصًا للاستخدام مع Evilginx3. قد يتم…
 diegovargasj/cve-2025-32407
استغلال إثبات المفهوم لـ CVE-2025-32407: تجاوز التحقق من شهادة TLS في Samsung Internet لساعة Galaxy، مما يتيح هجمات الوسيط على حركة مرور HTTPS.
 caido-community/burp2caido
أداة لترحيل سجل HTTP من Burpsuite إلى Caido
 xepor/xepor
إطار توجيه شبيه بـ Flask لـ mitmproxy لاعتراض وتعديل وتزييف طلبات/استجابات HTTP. يتيح التطوير السريع لنصوص MITM للهندسة العكسية، والتصيد، وكسر…
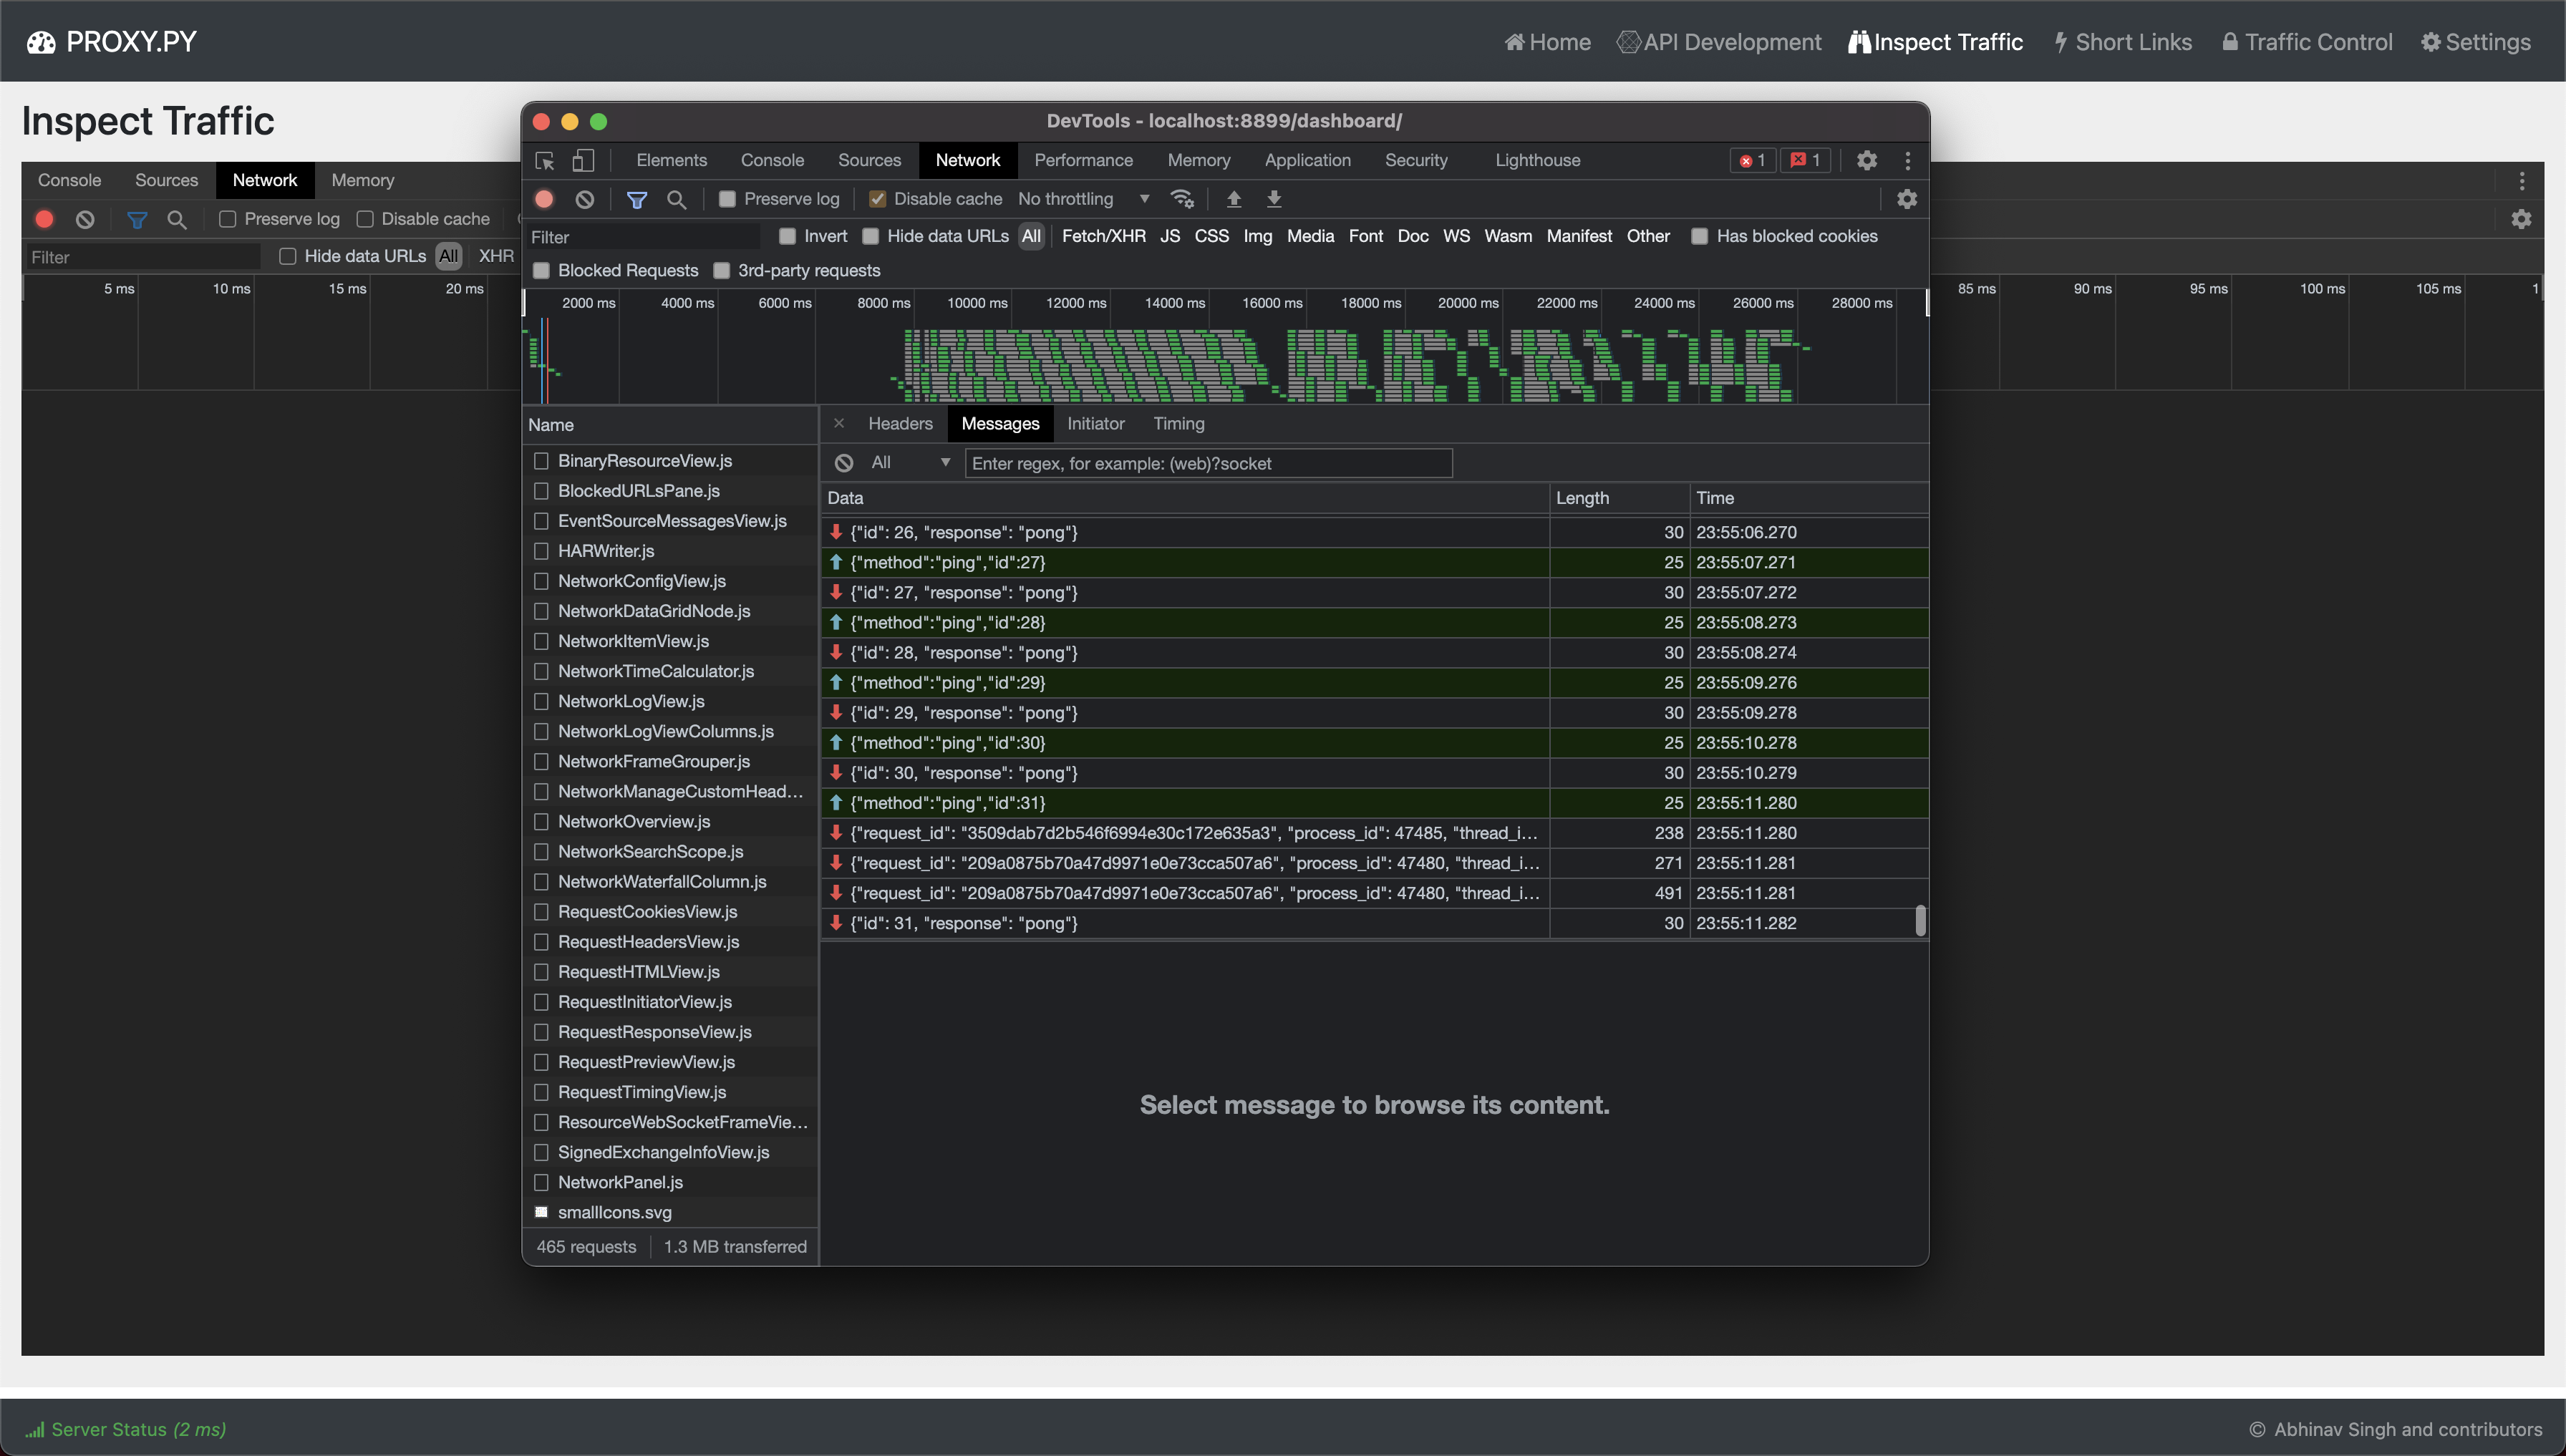 abhinavsingh/proxy.py
💫 بديل Ngrok FRP • ⚡ سريع • 🪶 خفيف الوزن • 0️⃣ بدون تبعيات • 🔌 قابل للتوصيل • 😈 اعتراض TLS • 🔒 DNS-over-HTTPS • 🔥 شبكة VPN للفقراء • ⏪ عكسي و ⏩…
 synacktiv/ipspinner
يعمل IPSpinner كوكيل محلي يعيد توجيه الطلبات عبر خدمات خارجية.
 nccgroup/blackboxprotobuf
Blackbox Protobuf هي مجموعة من الأدوات للعمل مع Protocol Buffers (protobuf) المشفرة دون الحاجة إلى تعريف protobuf المطابق.
 infobyte/faraday_burp
إضافة Burp للتعاون في Faraday
 google/martian
Martian هي مكتبة لبناء بروكسيات HTTP/S مخصصة
 d0ge/sign-saboteur
SignSaboteur هي إضافة لـ Burp Suite لتحرير، توقيع، والتحقق من مختلف رموز الويب الموقعة.
 muraenateam/muraena
يؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
 sensepost/mallet
ماليت هو وكيل اعتراض للبروتوكولات التعسفية.







