
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit
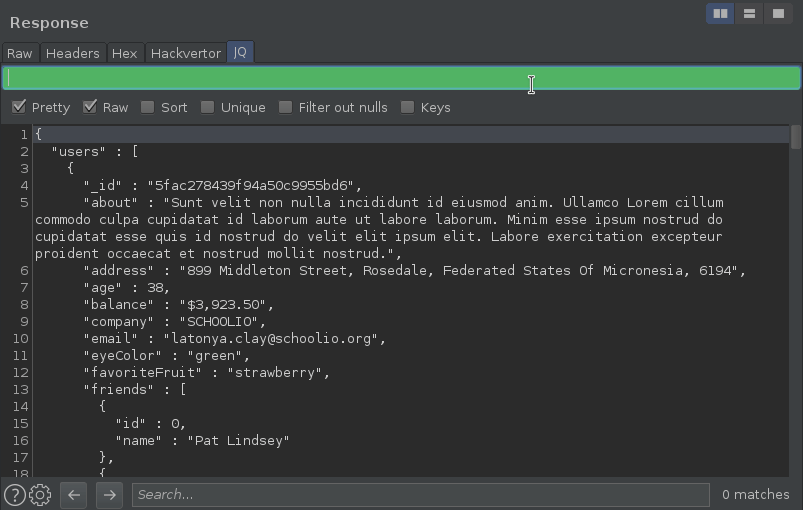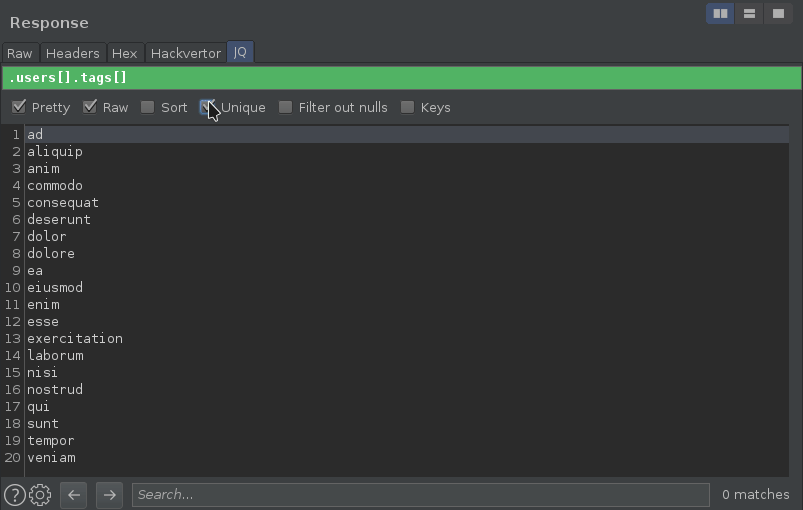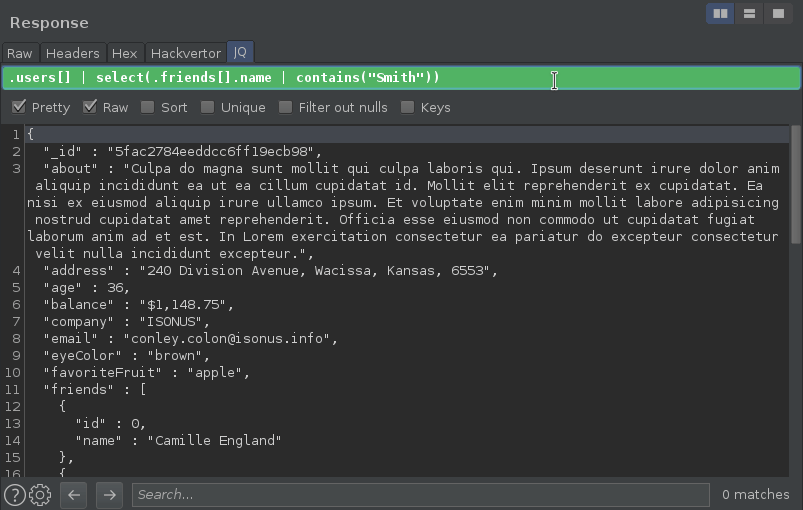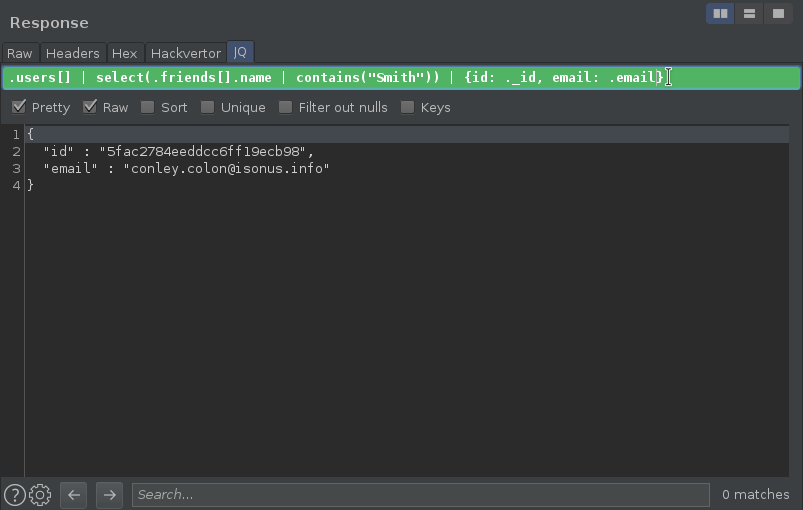
 synacktiv/burp-jq
امتداد لـ Burp لتصفية JSON أثناء العمل باستخدام استعلامات JQ في عارض رسائل HTTP.
 jas502n/burpsuite-plugin
إضافة لـ BurpSuite (مختبِر الاختراق)
 nccgroup/autorepeater
التكرار التلقائي لطلبات HTTP باستخدام Burp Suite
 spiderlabs/responder
Responder هو أداة تسميم لبروتوكولات LLMNR وNBT-NS وMDNS، مع خادم مصادقة احتيالي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP، ويدعم مصادقة NTLMv1/NTLMv2/LMv2،…
 malfunkt/hyperfox
وكيل MITM لـ HTTP/HTTPS ومسجل.
 p0cl4bs/wifi-pumpkin-deprecated
مُهمَل، wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 bishopfox/ca-clone
سكربتات لاستنساخ شهادات CA لاستخدامها في هجمات عملاء HTTPS.
 hemp3l/cve-2017-6640-poc
إثبات مفهوم لـ CVE-2017-6640 كإضافة لـ Burp
 ianxtianxt/proxysqlmap
من البروكسي إلى SqlMapApi
 xdavidhu/langhost
👻 روبوت محادثة LAN dropbox يمكن التحكم به عبر Telegram
 nccgroup/datajackproxy
تتيح لك Datajack Proxy اعتراض حركة مرور TLS في تطبيقات x86 الأصلية عبر المنصات.
 xorrior/raven
CobaltStrike C2 خارجي عبر Websockets
 argos83/ritm
Ruby In The Middle (وكيل اعتراض HTTP/HTTPS)
 infosecn1nja/ycsm
هذا هو تثبيت سكريبت سريع لمعيد التوجيه المرن باستخدام وكيل عكسي nginx و letsencrypt متوافق مع بعض أدوات ما بعد الاستغلال الشائعة (Cobalt Strike,…
 mvrozanti/rat-via-telegram
أداة إدارة عن بُعد لنظام ويندوز عبر تيليغرام
 abhishekkr/n00brat
مجموعة أدوات الإدارة عن بُعد (أو حصان طروادة) لأنظمة POSiX (لينكس/يونكس) تعمل كخدمة ويب
 modzero/burp-responseclusterer
إضافة Burp تجمع الاستجابات لعرض نظرة عامة على الاستجابات المستلمة








