
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 abhishekkr/n00brat
مجموعة أدوات الإدارة عن بُعد (أو حصان طروادة) لأنظمة POSiX (لينكس/يونكس) تعمل كخدمة ويب
 ajinabraham/oauth-request-crafter
صانع طلبات OAuth
 ipopov/starttls-mitm
وكيل شفاف من نوع رجل-في-المنتصف يدعم STARTTLS
 secretsquirrel/bdfproxy
تعديل الثنائيات عبر MITM: BackdoorFactory + mitmProxy.
 sensepost/birp
استطلاع واختراق الحواسيب الكبيرة
 infosecn1nja/ycsm
هذا هو تثبيت سكريبت سريع لمعيد التوجيه المرن باستخدام وكيل عكسي nginx و letsencrypt متوافق مع بعض أدوات ما بعد الاستغلال الشائعة (Cobalt Strike,…
 rofl0r/proxychains-ng
proxychains ng (الجيل الجديد) - محمّل مسبق يربط استدعاءات المقابس (sockets) في البرامج المرتبطة ديناميكياً ويعيد توجيهها عبر وكيل أو أكثر من وكلاء…
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 ryhanson/externalc2
مكتبة لدمج قنوات الاتصال مع خادم Cobalt Strike External C2
 taherio/redi
نص برمجي آلي لإعداد موجّهات CobaltStrike (وكيل عكسي nginx، letsencrypt)
 threatexpress/cs2modrewrite
تحويل ملفات تعريف Cobalt Strike إلى نصوص modrewrite
 v1v1/sleight
سكربت إعداد موجّه C2 الخاص بـ Empire عبر HTTP(S)
 xorrior/raven
CobaltStrike C2 خارجي عبر Websockets
 ultrafunkamsterdam/nodriver
خليفة Undetected-Chromedriver. يوفر إطار عمل سريع للغاية لأتمتة الويب، وكشط الويب، والروبوتات، وأي أفكار إبداعية أخرى تعوقها عادةً أنظمة مكافحة…
 zaproxy/zap-api-rust
مكتبة عميل Rust لواجهة برمجة تطبيقات OWASP ZAP، مما يتيح الوصول البرمجي إلى فحص أمان تطبيقات الويب واكتشاف الثغرات وميزات اعتراض الوكيل.
 stolenusername/cowitness
CoWitness هي أداة قوية لاختبار تطبيقات الويب تعزز دقة وكفاءة جهود الاختبار الخاصة بك. تتيح لك محاكاة خادم HTTP وخادم DNS، مما يوفر استجابات كاملة…
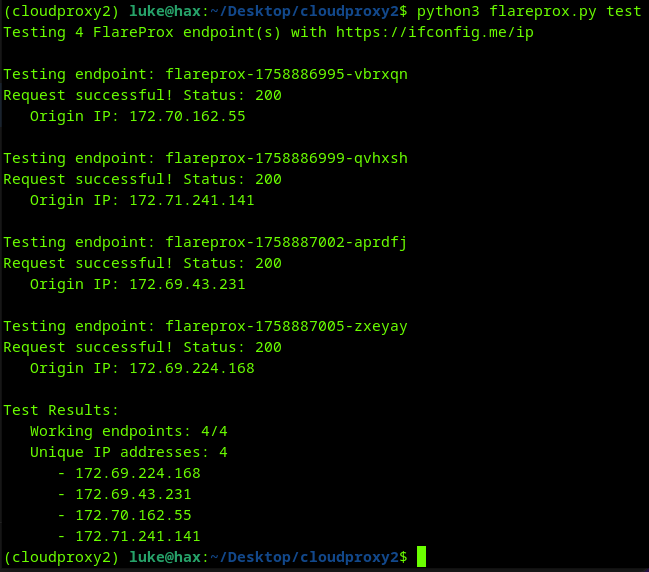 mrturvey/flareprox
استخدم Cloudflare لإنشاء وكلاء عبور HTTP لتناوب عناوين IP فريد، مشابه لـ fireprox
 emo-crab/slinger
عميل HTTP مطوَّر خصيصًا لباحثي الأمن السيبراني







