
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 denuitt1/mhr-cfw
مرحل Domain-Fronting يقوم بتوجيه حركة المرور عبر GAS (Google Apps Script) ويُمررها إلى Cloudflare Workers. مصمم لتجاوز DPI.
 threatexpert/gonc
Netcat مع اجتياز NAT تلقائي، وP2P آمن، وميزات متقدمة للوصول إلى shell، ونقل الملفات، ووكالة الشبكة.
 muraenateam/muraena
يؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
 hackwarts12/burp-recordadora
يحافظ على سجل الوكيل في BurpSuite وطلبات Repeater وحمولات Intruder عبر الجلسات؛ ويصدّر ويستورد ملفات .log لسياق اختبار اختراق الويب.
 0xbartita/cookie-swapper
إضافة لـ Burp Suite تقوم تلقائياً باستبدال الكوكيز والهيدرات في الطلبات باستخدام قواعد قابلة للتكوين. تلغي الحاجة إلى النسخ واللصق اليدوي لرموز…

 yukibtc/redknife
سكين الجيش السويسري للأمن الهجومي.
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 0xmarik/aresius
وكيل اعتراض HTTP/HTTPS أصلي لمختبري الاختراق وصائدي المكافآت مع التلاعب المباشر بالطلبات، وإعادة تشغيل الطلبات، والتشويش عالي السرعة، وتصفية HTTPQL.
 httptoolkit/httptoolkit
HTTP Toolkit هي أداة جميلة ومفتوحة المصدر لتصحيح الأخطاء والاختبار والبناء باستخدام HTTP(S) على Windows وLinux وMac :tada: افتح مشكلة هنا لتقديم…
 ebryx/aes-killer
مكون إضافي لـ Burp لفك تشفير حركة المرور المشفرة بـ AES أثناء التنقل
 synacktiv/hopla
إضافة HopLa لملحق Burp Suite - تجلب قدرات الذكاء الاصطناعي، ودعم الإكمال التلقائي، ومجموعة من الحمولات المفيدة إلى Burp Suite.
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 ericmtzmtz/pwnproxy
منصة اختبار أمني مفتوحة المصدر تعمل محليًا أولاً، مصممة لاختبار الاختراق ووكلاء الذكاء الاصطناعي وخطوط CI/CD والفرق.
 rhinosecuritylabs/iprotate_burp_extension
امتداد لـ Burp Suite يستخدم AWS API Gateway لتدوير عنوان IP الخاص بك في كل طلب.
 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 sunbk201/ua3f
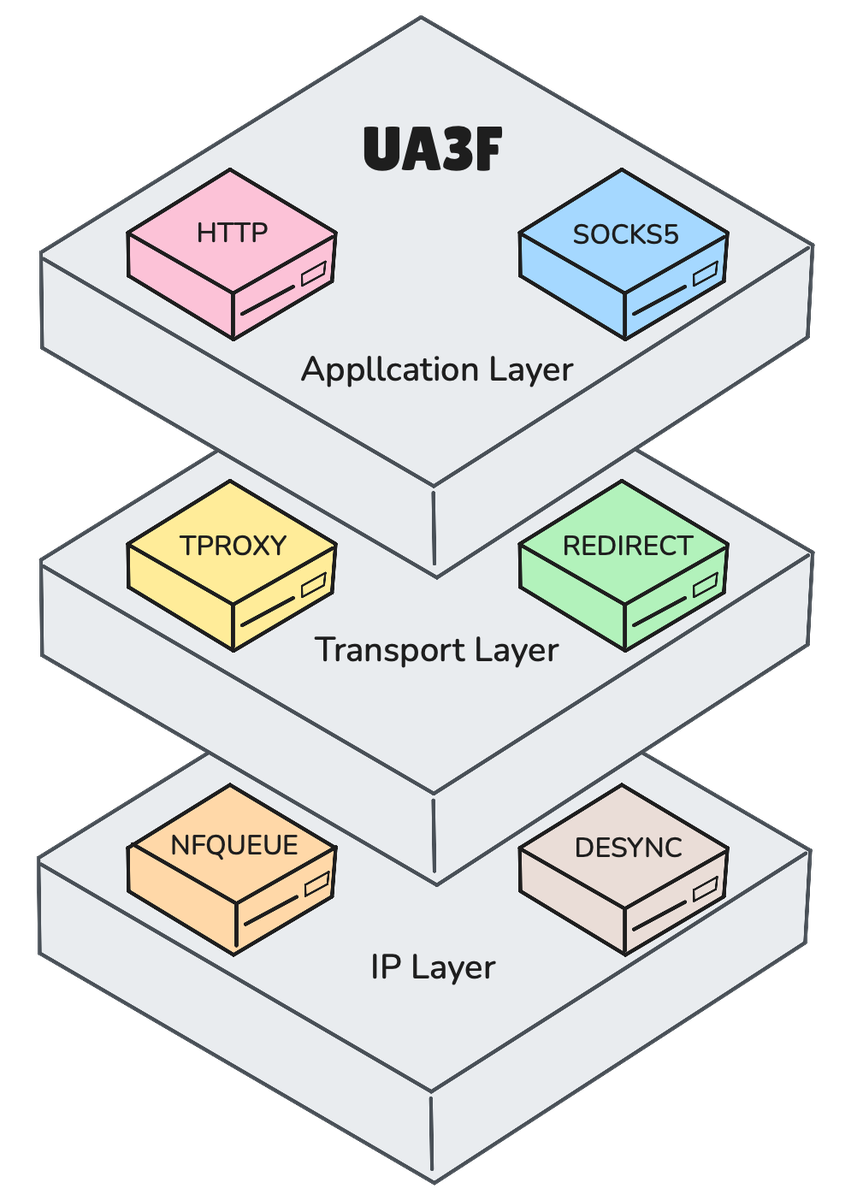
وكيل إعادة كتابة HTTP(S) شفاف يدعم أوضاع HTTP وSOCKS5 وTPROXY وREDIRECT وNFQUEUE مع اعتراض HTTPS (MitM)، وإعادة كتابة الرؤوس والمحتوى وفق قواعد،…
 masterking32/masterhttprelayvpn
نفق حركة مرور وكيل HTTP/SOCKS5 مموّه النطاق عبر Google Apps Script مع اعتراض MITM TLS، تعدد إرسال HTTP/1-2، وتفادي DPI.
 httptoolkit/frida-interception-and-unpinning
سكربتات Frida لإعادة كتابة تطبيقات الجوال في وقت التشغيل لاعتراض كل حركة مرور HTTPS مباشرةً عبر MitM







