
 #1

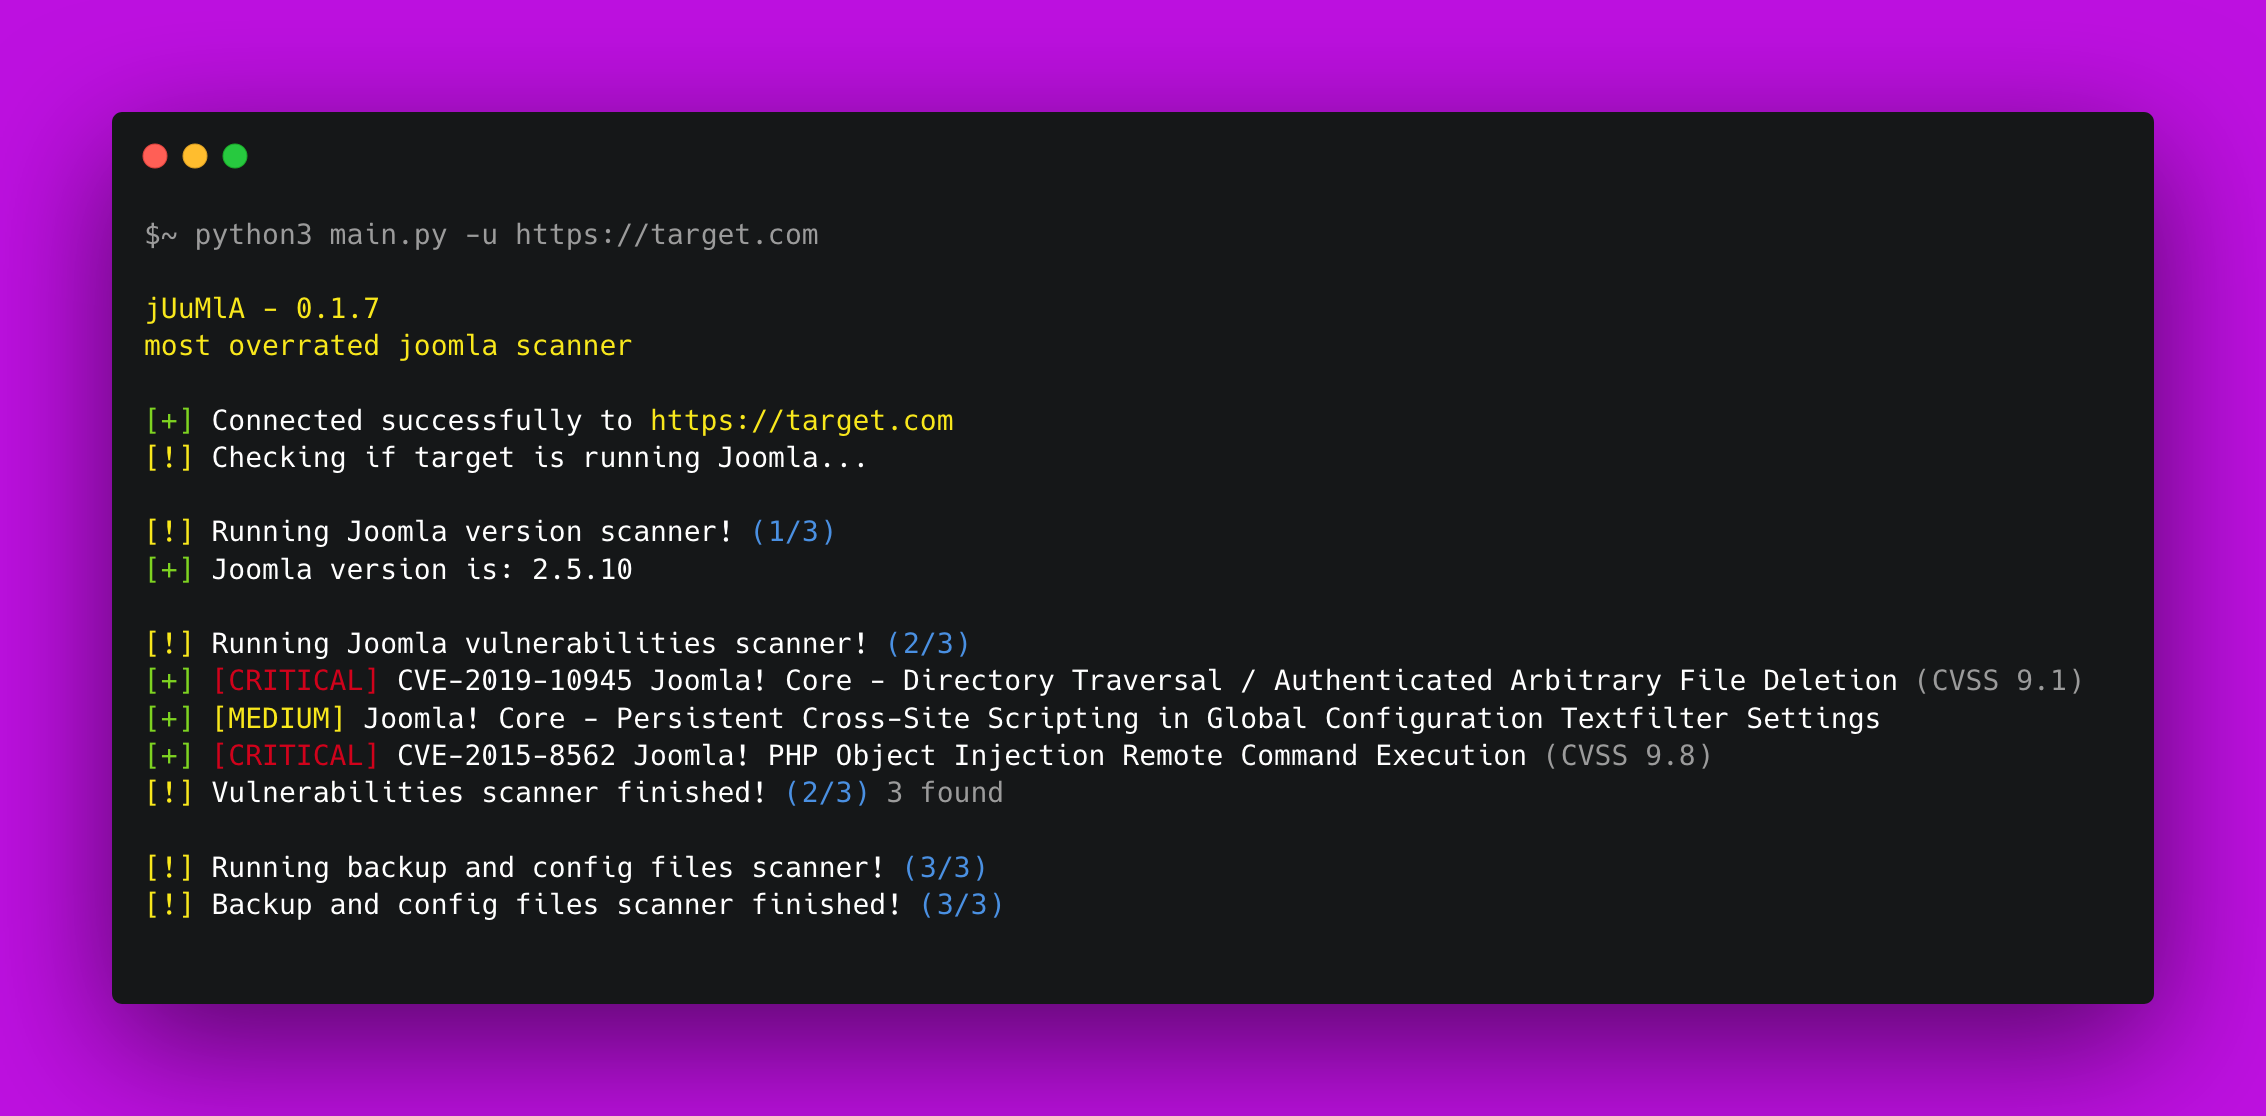 0xdsm/juumla
🦁 مشروع بايثون لتحديد ومسح الثغرات الأمنية المتعلقة بمشروع Joomla CMS. يقوم بمسح التكوينات الخاطئة الشائعة والثغرات العامة.
 cro-thehacker/v1ew-s0urce
إطار عمل لاختبار الاختراق وأداة استطلاع مبنية على Python، تقدّم وحدات لفحص المنافذ وجمع المعلومات وفحص الشبكات لتقييمات الأمن.

 rawsec/rawsec-cybersecurity-list
قائمة منتقاة من أدوات وموارد الأمن السيبراني تغطي اختبار الاختراق، والأدلة الرقمية، والاستخبارات مفتوحة المصدر، وأمن الويب، وتحليل البرمجيات الخبيثة،…
 detexploit/detexploit
ماسح الثغرات الأمنية للبرامج مفتوحة المصدر لمنصة ويندوز
 atarantini/wpbf
اختبار قوة كلمة المرور عن بُعد لبرنامج التدوين ووردبريس
 s4dhulabs/vimana-framework
Vimana هو إطار عمل أمني معياري لتدقيق APIs Python وتطبيقات الويب. تتيح البنية القائمة على الإضافات لمتخصصي الأمن تقييم واختبار التجريب وتحليل مشاريع…
 yashpl/mongobuster
صيد حالات MongoDB المفتوحة
 gach0ng/agentstalker
إطار عمل لتدقيق الأمان من طرف إلى طرف لوكلاء LLM: نمذجة AST الساكنة وتحليل التلوث، وتركيب الهجمات، وإعادة التشغيل في بيئة Docker معزولة، وإصدار أحكام…
 effortlessdevsec/ninjasworkout
تطبيق ويب Node.js ضعيف عن قصد يحتوي على 19+ ثغرة أمنية (XSS, SSRF, Prototype Pollution, RCE) للاختبار العملي للاختراق والتدريب على الأمن.
 buybitart/cyclepatrol
أداة Bash لإجراء فحوصات أمنية للشبكات اللاسلكية Wi-Fi سيرًا على الأقدام في حلقة متكررة، مع تقارير أدلة. (إعادة ابتكار wifi WarDriving)
 ethicalhackingplayground/erebus
إريبوس هي أداة سريعة لفحص الثغرات المعتمد على البارامترات باستخدام محرك قوالب قائم على Yaml مثل nuclei.
 agrawalsmart7/scodescanner
أداة فحص تحليل ثابتة تعمل عبر واجهة الأوامر، تكتشف الثغرات الأمنية الحرجة في كود مصدر PHP و YAML باستخدام قواعد semgrep مخصصة، مع تكامل مع Jira و…
 bigsizeme/log4j-check
مكوّن إضافي لفحص log4J في burp، CVE-2021-44228، يدعم dnclog.cn وDNS المدمج في burp، ويمكن استخدامه مع JNDIExploit لإنشاء payload
 capture0x/xshock
XSHOCK استغلال Shellshock
 owasp/kubelight
أداة أمان والامتثال لـ Kubernetes من OWASP [WIP]
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 puzzlepeaches/log4jhorizon
استغلال CVE-2021-44228 في VMWare Horizon لتنفيذ الأوامر عن بُعد والمزيد.
 zer-far/spurt
أداة اختبار ضغط HTTP يمكنها إثقال خوادم الويب.








