
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 tamim1089/hikvisionexploiter
HikvisionExploiter هي أداة مبنية على بايثون مصممة لأتمتة عمليات الاستغلال وفحوصات إمكانية الوصول إلى الدليل على كاميرات شبكة Hikvision من خلال…
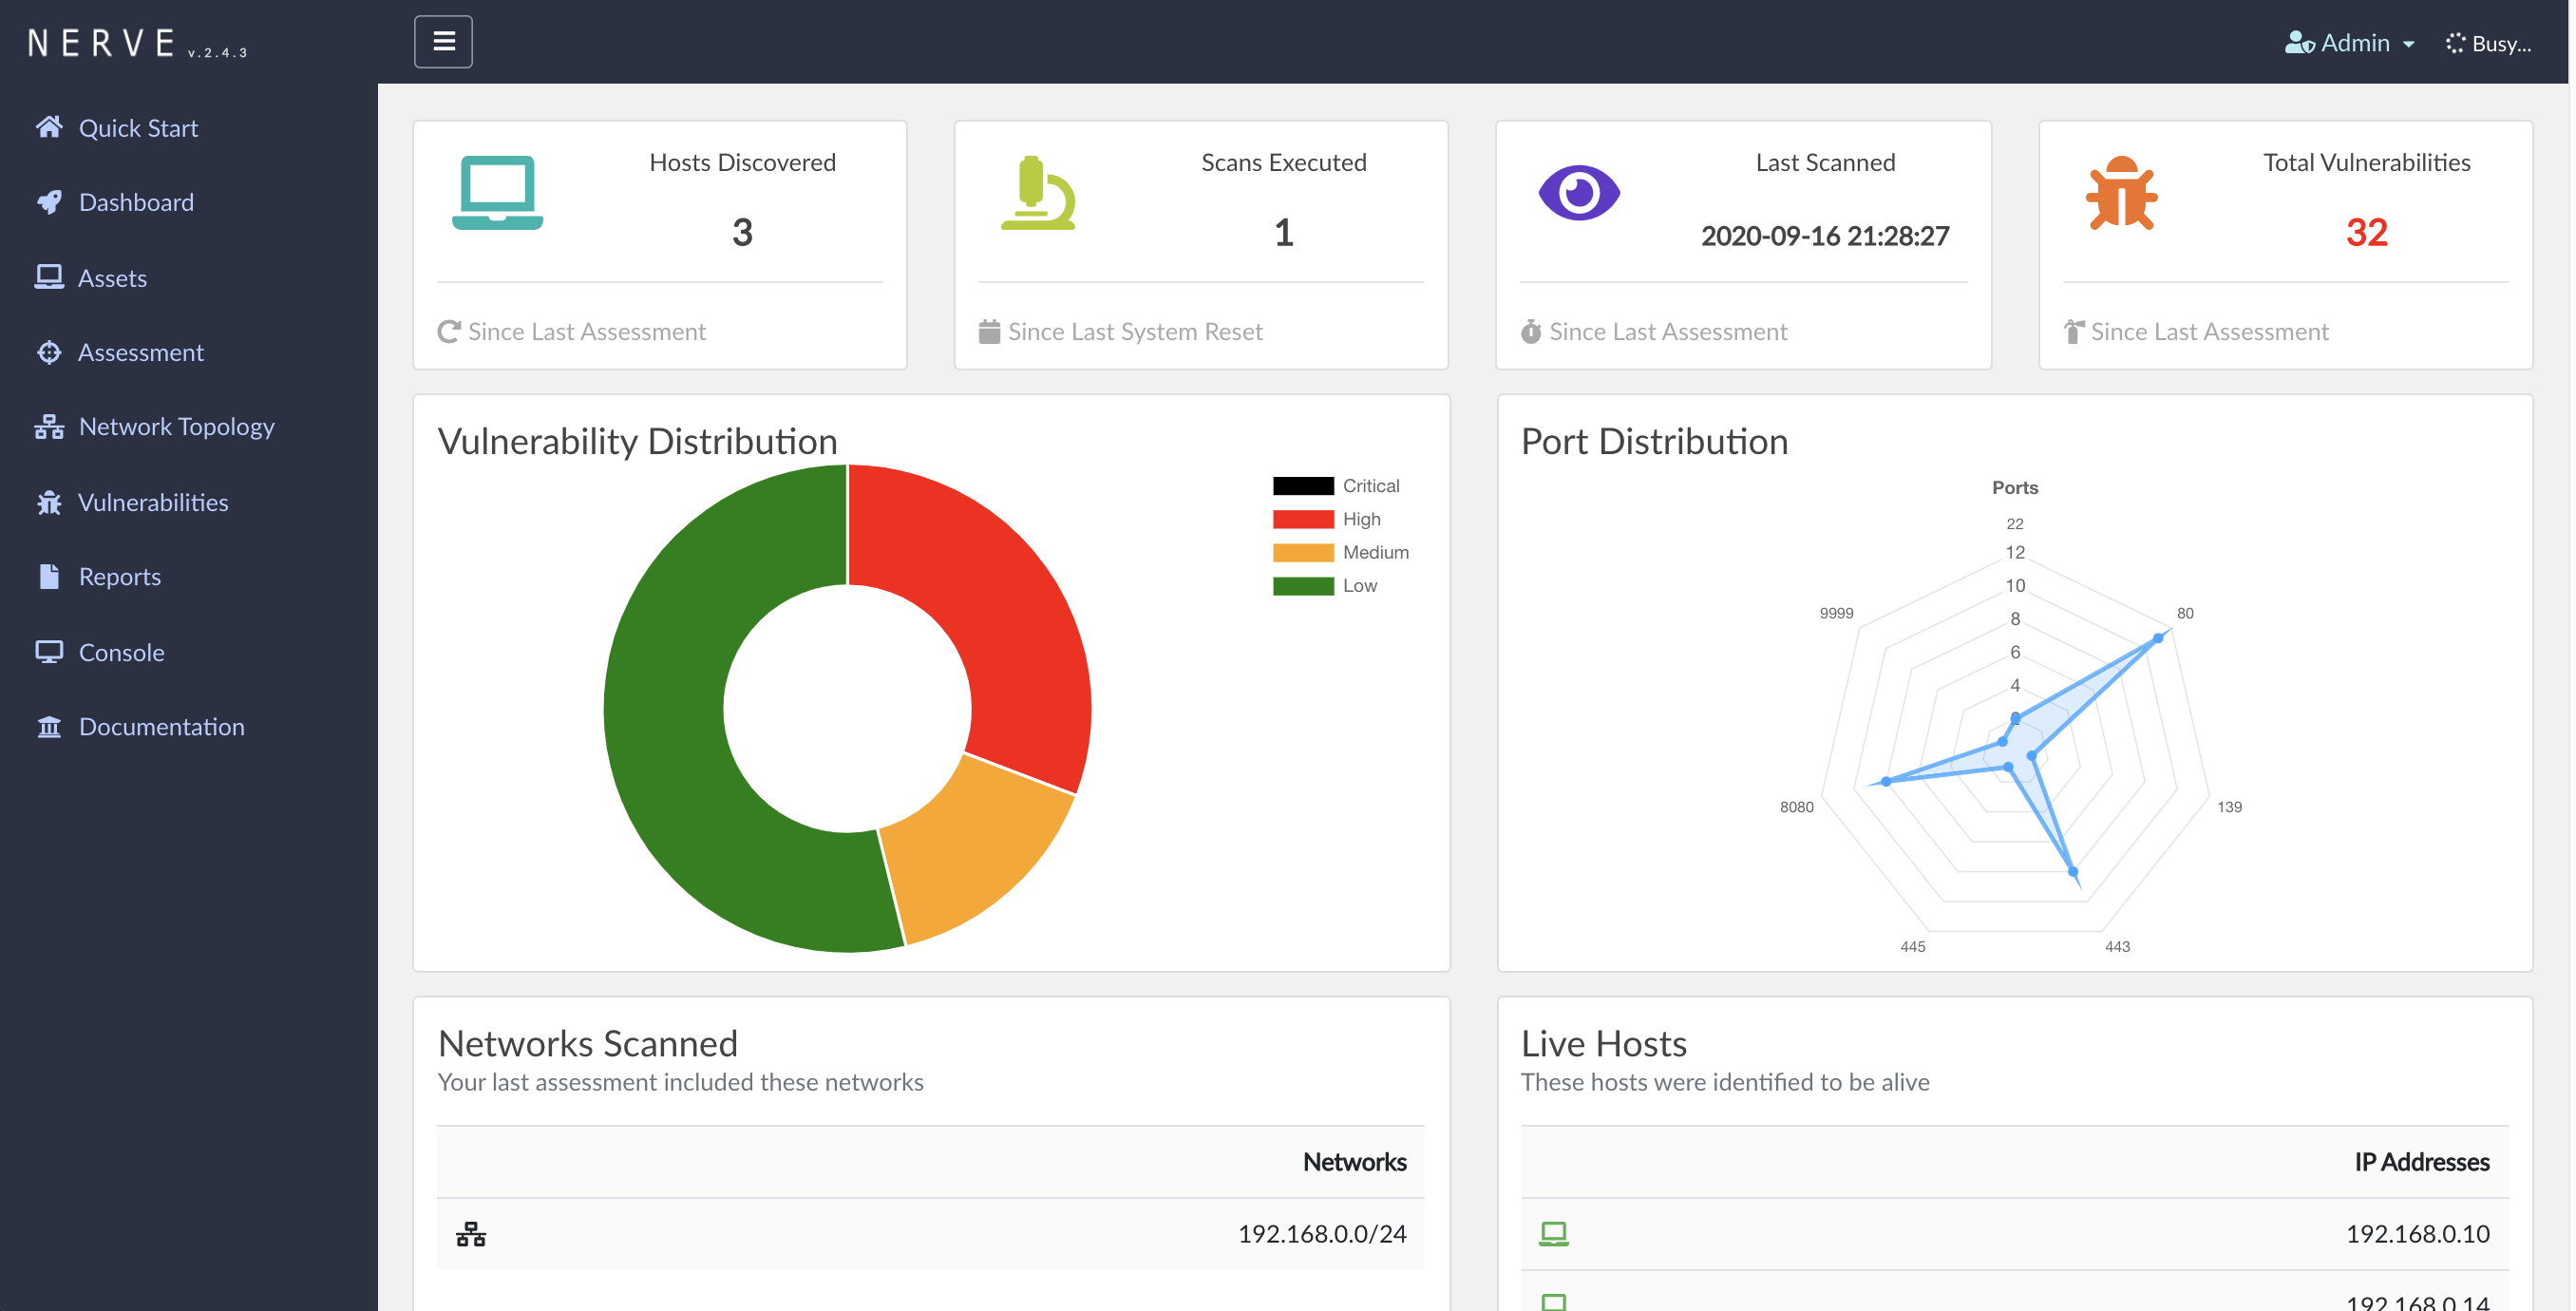 paytmlabs/nerve
NERVE ماسح الثغرات المستمر
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 cisagov/kev-data
يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
 cr0hn/festin
FestIn - ماسح لحاويات S3 المفتوحة
 mazen160/bfac
BFAC (مدقق ملفات النسخ الاحتياطي): أداة آلية تفحص ملفات النسخ الاحتياطي التي قد تكشف عن شيفرة مصدر تطبيق الويب.
 nbs-system/php-malware-finder
ماسح ضوئي يعتمد على YARA يكتشف برامج PHP الضارة المشوشة وقشور الويب باستخدام مطابقة الأنماط الدلالية بدلاً من تجزئات الملفات، مع نظام قائمة بيضاء…
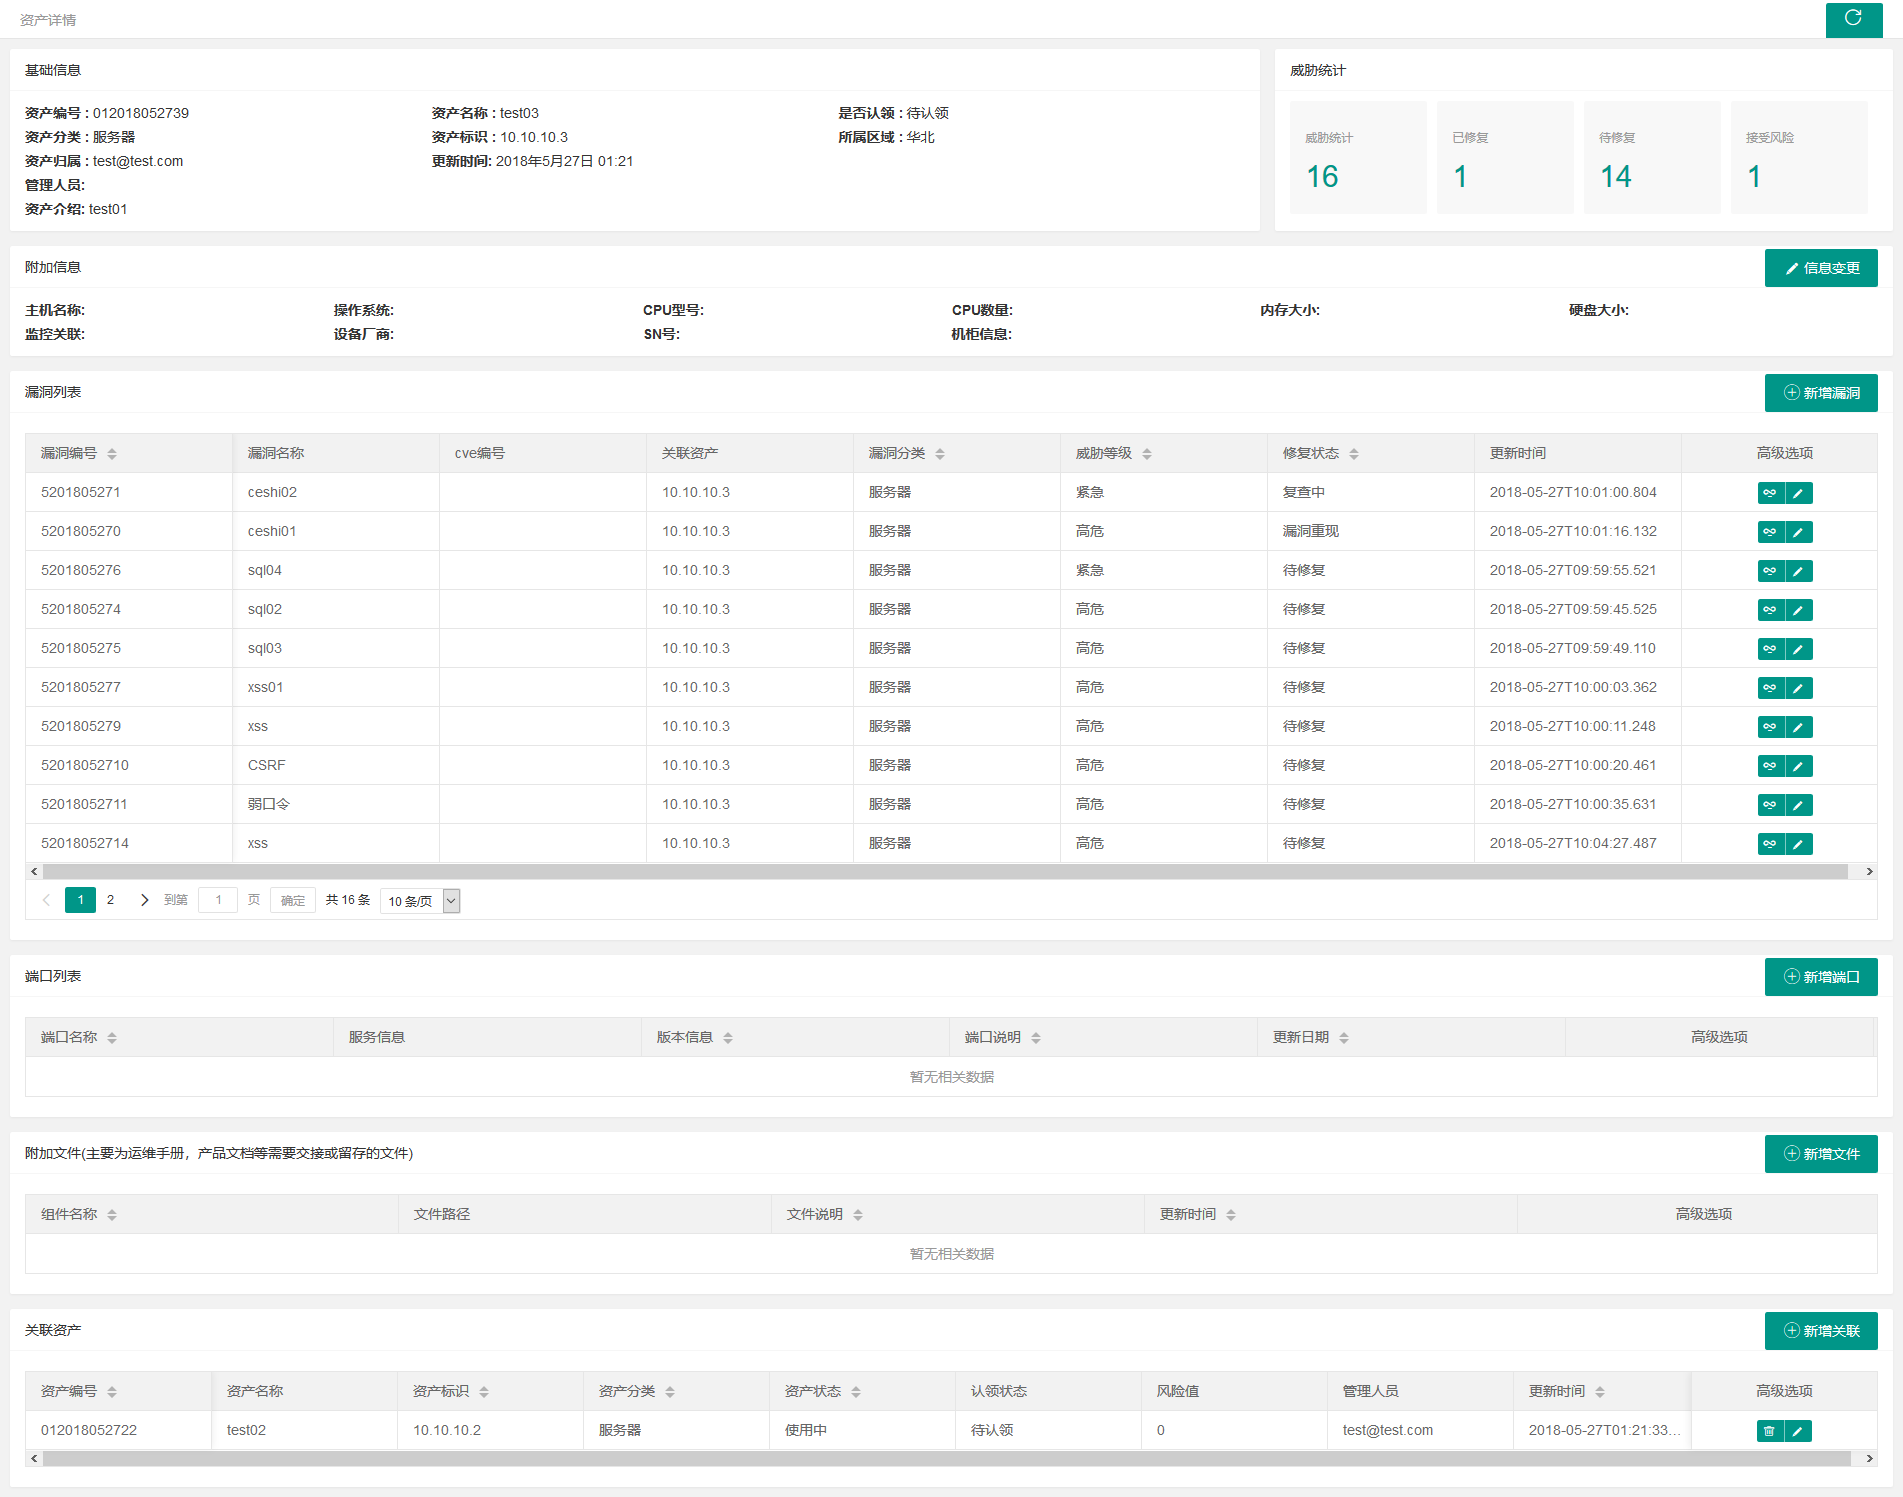 we1h0/securitymanageframwork
إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة…
 rderaison/bromure
عزل مناسب للتطوير البرمجي الوكيل وتصفح الويب
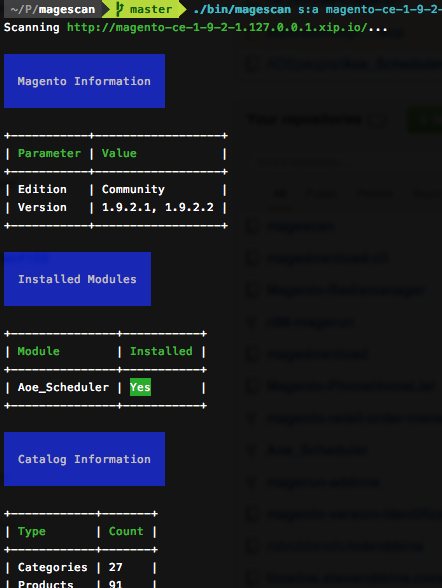 steverobbins/magescan
مسح موقع Magento للحصول على معلومات
 assetnote/batchql
نص تدقيق أمني لـ GraphQL مع التركيز على تنفيذ استعلامات وطفرات GraphQL دفعة واحدة.
 dmontgomery40/pentest-mcp
ليس للأغراض التعليمية: خادم MCP لمختبر الاختراق المحترفين يدعم STDIO/HTTP/SSE، nmap، go/dirbuster، nikto، JtR، hashcat، بناء قوائم الكلمات، والمزيد.
 synacktiv/octoscan
Octoscan هو ماسح ثغرات أمنية ثابت لسير عمل GitHub Actions.
 johackim/docker-hacklab
مختبر الاختراق الشخصي الخاص بي، اصنع مختبرك الخاص.
 mindpointgroup/cloudfrunt
أداة لتحديد نطاقات CloudFront التي تم تكوينها بشكل خاطئ
 thomastjdev/wmd
إطار عمل بايثون لأدوات أمن تكنولوجيا المعلومات
 cyberark/blobhunter
ابحث عن البيانات المكشوفة في Azure باستخدام ماسح البلوب العام هذا
 flipkart-incubator/rta
Red team Arsenal - ماسح ذكي لاكتشاف الثغرات الأمنية في أصول الطبقة 7 للشركة.








